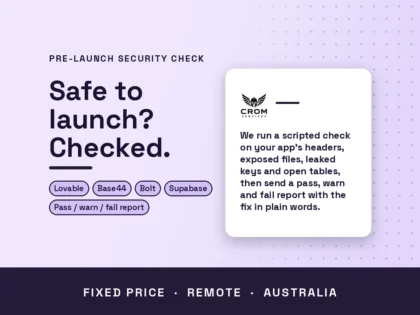
En 1 à 3 jours: un contrôle de sécurité scripté avant le lancement de votre application Lovable, Base44, Bolt ou Supabase, avec un rapport de réussite, d'avertissement et d'échec en langage clair. Il s'agit d'un contrôle scripté, et non d'une validation de l'application par une IA, ni d'un test d'intrusion ou d'une certification.
J'effectuerai un contrôle de sécurité avant le lancement de votre application Lovable, Base44, Bolt ou Supabase, avec un rapport de réussite ou d'échec
Contrôle de sécurité scripté avant le lancement avec un rapport de réussite, d'avertissement et d'échec.
- Contrôle scripté des en-têtes, HTTPS, fichiers exposés, CORS, secrets dans le JavaScript client, tables Supabase (si présentes) et un test de limite de débit doux de 20 requêtes
- Rapport Markdown et HTML avec réussite, avertissement et échec, preuves et le correctif en langage clair
- Les valeurs secrètes ne sont jamais écrites dans le rapport
Tout ce qui est inclus dans l'analyse rapide, plus une liste de correctifs en langage clair et ordonnée.
- Tout ce qui est inclus dans l'analyse rapide
- Liste de correctifs en langage clair, dans l'ordre, rédigée pour un projet Lovable, Base44, Bolt ou Supabase (quoi changer et où)
- Courte note sur tout ce qui ressemble à un défaut de plateforme (par exemple, un en-tête manquant sur un domaine d'application) afin que vous sachiez ce que vous pouvez corriger vous-même
Tout ce qui est inclus dans l'analyse + liste de correctifs, plus nous appliquons les correctifs sûrs et relançons le script.
- Tout ce qui est inclus dans l'analyse + liste de correctifs
- Nous appliquons les correctifs sûrs que nous pouvons: en-têtes de sécurité, suppression des fichiers exposés et des cartes sources, renforcement de la sécurité au niveau des lignes (Row Level Security) et suppression des clés secrètes divulguées du client
- Nous exécutons le script à nouveau et envoyons les rapports avant et après
- La rotation des clés dans Stripe, Supabase ou d'autres fournisseurs est guidée; vous approuvez d'abord toute étape de rotation ou de révocation. Les reconstructions plus importantes ou une révision complète du code source sont devisées séparément
Demander une offre personnalisée
Se connecter pour demander une offre personnalisée
Créez un compte gratuit ou connectez-vous pour demander une offre personnalisée à ce Zinner.
Connexion / InscriptionPoser une question avant achat
Se connecter pour poser une question
Pour réduire le spam sur la plateforme, les messages avant vente ne peuvent être envoyés que par les utilisateurs connectés.
Créez un compte gratuit ou connectez-vous pour envoyer un message directement à ce Zinner.
Connexion / InscriptionConnexion requise
Créez un compte gratuit ou connectez-vous pour envoyer un message à ce Zinner.
Connexion / InscriptionConnexion requise
Créez un compte gratuit ou connectez-vous pour demander une offre personnalisée.
Connexion / InscriptionAperçu
Détails clés sur ce service pour vous aider à décider. Généré par Zinn Hub, pas par le vendeur.
Valeur Position
Méthode de vérification
Plateformes Couvertes
Ce qui est vérifié
Format de livraison
Ce que vous recevrez
Description complète
Prêt en 1 à 3 jours, selon le package. Une application Lovable, Base44, Bolt ou Supabase peut sembler terminée et pourtant être livrée avec des en-têtes de sécurité manquants, un fichier.env public, une clé secrète dans le JavaScript ou une table de base de données que tout le monde peut lire. La plupart des propriétaires ne le voient jamais, car l'application semble correcte dans le navigateur.
Crom Services exécute un script fixe sur votre URL en direct ou de staging et vous fournit un rapport clair de réussite, d'avertissement et d'échec, avec des preuves et le correctif en langage clair. La preuve est le script, pas une IA qui écrit une opinion.
Ce que vous obtenez:
- Un contrôle scripté des en-têtes de sécurité (CSP, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy) et de la redirection HTTP vers HTTPS
- Une vérification des fichiers exposés tels que.env,.git et les fichiers de sauvegarde, et des cartes sources JavaScript publiques
- Une vérification CORS et une analyse du JavaScript public pour les clés secrètes. Le rapport n'affiche que le type de clé et les 4 premiers caractères, jamais la valeur
- Si l'application utilise Supabase: une liste en lecture seule des tables visibles par la clé anonyme publique, et un drapeau sur toute table qui renvoie une ligne à un utilisateur anonyme (LIMIT 1, pas d'écritures)
- Une vérification douce de la limite de débit: au maximum 20 requêtes vers un seul point de terminaison. Pas un test de charge
- Un rapport Markdown et HTML avec succès, avertissement et échec, preuves et la solution en termes simples
Ce que nous avons besoin de vous:
- L'URL en direct ou de staging
- Si l'application utilise Supabase et que la clé publique n'est pas déjà dans la page, l'URL du projet et la clé anonyme ou publiable uniquement. Jamais la clé service_role ou secrète
- Quel site est concerné, si vous en avez plusieurs
Comment ça marche: vous commandez et envoyez l'URL, nous exécutons le script et examinons le rapport. Sur la liste Scan + correction, vous obtenez également une liste simple des modifications à apporter, dans l'ordre. Sur Scan + corrections, nous appliquons les corrections sûres que nous pouvons, exécutons le script à nouveau et envoyons les deux rapports.
Entièrement à distance. Aucun appel nécessaire; les questions et le transfert se font dans les messages de commande.
Prix fixe. Si cela ne fonctionne pas comme convenu, nous le réparons gratuitement dans les 7 jours suivant la livraison. Nous ne vous laisserons pas avec quelque chose de cassé que nous avons construit. Le compte à rebours commence une fois que nous avons l'URL et toute clé dont nous avons besoin.
Non inclus, et dit clairement: il s'agit d'une vérification pré-lancement scriptée. Ce n'est pas un test d'intrusion, pas une certification, et pas une garantie que l'application est sécurisée. Cela ne couvre pas l'ingénierie sociale, les scanners tiers payants ou une révision complète du code source. Nous chiffrons ce travail séparément afin que vous connaissiez le prix d'abord.
Garantie de Qualité Zinner
Chaque Zinner est examiné et approuvé avant de rejoindre la plateforme.
Tous les services sont soutenus par notre engagement en matière d'assurance qualité.
Votre paiement est protégé jusqu'à ce que vous approuviez le travail livré.
Comparer les forfaits
| Caractéristique | Analyse rapide | Analyse + liste de correctifs | Analyse + correctifs |
|---|---|---|---|
| Délai de livraison | 1 jours | 2 jours | 3 jours |
| Révisions | 1 | 1 | 1 |
| Vérification scriptée des en-têtes, HTTPS, fichiers exposés, CORS, secrets dans le JavaScript client, tables Supabase (si présentes) et un test de limite de débit doux de 20 requêtes | ✓ | ✕ | ✕ |
| Rapport Markdown et HTML avec succès, avertissement et échec, preuves et la solution en termes simples | ✓ | ✕ | ✕ |
| Les valeurs secrètes ne sont jamais écrites dans le rapport | ✓ | ✕ | ✕ |
| Tout ce qui est inclus dans le Quick scan | ✕ | ✓ | ✕ |
| Liste de corrections en langage clair, dans l'ordre, rédigée pour un projet Lovable, Base44, Bolt ou Supabase (quoi changer et où) | ✕ | ✓ | ✕ |
| Courte note sur tout ce qui ressemble à une valeur par défaut de la plateforme (par exemple, un en-tête manquant sur un domaine d'application) afin que vous sachiez ce que vous pouvez corriger vous-même | ✕ | ✓ | ✕ |
| Tout ce qui est inclus dans la liste Scan + correction | ✕ | ✕ | ✓ |
| Nous appliquons les corrections sûres que nous pouvons: en-têtes de sécurité, suppression des fichiers exposés et des cartes sources, renforcement de la sécurité au niveau des lignes (Row Level Security) et suppression des clés secrètes divulguées du client | ✕ | ✕ | ✓ |
| Nous exécutons le script à nouveau et envoyons les rapports avant et après | ✕ | ✕ | ✓ |
| La rotation des clés dans Stripe, Supabase ou d'autres fournisseurs est guidée; vous approuvez d'abord toute étape de rotation ou de révocation. Les reconstructions plus importantes ou une révision complète du code source sont chiffrées séparément | ✕ | ✕ | ✓ |
Détails du service
Questions fréquemment posées
Non. Il s'agit d'une vérification pré-lancement scriptée. Ce n'est pas un test d'intrusion, pas une certification, et pas une garantie que l'application est sécurisée. Ce type de travail est chiffré séparément.
Non, jamais. Si votre application utilise Supabase et que la clé publique n'est pas déjà dans la page, nous n'avons besoin que de l'URL du projet et de la clé anonyme ou publiable.
Uniquement sur la page privée de l'état de la tâche pour votre commande (une URL secrète, pas un portail partagé). C'est là que vous posez des questions, voyez les mises à jour et recevez le rapport.
Quick scan et Scan + correction ne lisent que votre site public. Sur Scan + corrections, nous appliquons les corrections sûres que nous pouvons, et vous approuvez toute étape de rotation ou de révocation de clé avant qu'elle ne se produise.
Si cela ne fonctionne pas comme convenu, nous le réparons gratuitement dans les 7 jours suivant la livraison.
Avis clients
Découvrez ce que nos clients disent de ce Zinn
Catégories
Politiques Zinner
Zinns connexes
Je vais créer un site Web WordPress ou WooCommerce personnalisé avec Elementor Pro
Je vais concevoir ou refaire votre site Web Wix de manière professionnelle

Je vais créer un site web personnalisé et réactif en utilisant React, Node ou Laravel