Vous avez un exécutable ou une bibliothèque sans code source ni documentation? Je l'analyse, reconstitue sa logique et vous livre un rapport PDF clair expliquant exactement ce qu'il fait — points d'entrée, comportements cachés, mécanismes de protection et risques. Vous obtenez les réponses dont vous avez besoin pour maintenir, auditer ou faire confiance au fichier en toute confiance.

Je vais faire de la rétro-ingénierie sur votre binaire et vous livrer un rapport d'analyse clair au format PDF
Fichier jusqu'à 10 Mo, analyse statique seule, rapport de 10 à 15 pages
Fichier jusqu'à 50 Mo, statique + dynamique en sandbox, rapport de 15 à 25 pages
Toute taille, statique + dynamique + réseau, rapport de 25 à 30+ pages, pseudo-code
Demander une offre personnalisée
Se connecter pour demander une offre personnalisée
Créez un compte gratuit ou connectez-vous pour demander une offre personnalisée à ce Zinner.
Connexion / InscriptionPoser une question avant achat
Se connecter pour poser une question
Pour réduire le spam sur la plateforme, les messages avant vente ne peuvent être envoyés que par les utilisateurs connectés.
Créez un compte gratuit ou connectez-vous pour envoyer un message directement à ce Zinner.
Connexion / InscriptionConnexion requise
Créez un compte gratuit ou connectez-vous pour envoyer un message à ce Zinner.
Connexion / InscriptionConnexion requise
Créez un compte gratuit ou connectez-vous pour demander une offre personnalisée.
Connexion / InscriptionAperçu
Détails clés sur ce service pour vous aider à décider. Généré par Zinn Hub, pas par le vendeur.
Valeur Position
Méthode d'analyse
Outils utilisés
Formats pris en charge
Livrable
Ce que vous recevrez
Description complète
# Analyse binaire et rétro-ingénierie — Rapport clair, pas de conjectures
Vous avez un exécutable, une bibliothèque partagée ou un dump de firmware **sans code source** et **sans documentation**. Vous avez besoin de savoir ce qu'il fait réellement, comment il se comporte et s'il est sûr à utiliser, à livrer ou à faire confiance.
J'analyse votre binaire et vous livre un **rapport PDF clair et structuré** qui transforme le code machine en réponses lisibles et exploitables — sans jargon, sans spéculation.
## Ce que vous recevez
- **Un rapport PDF détaillé** (10 à 30 pages selon la complexité)
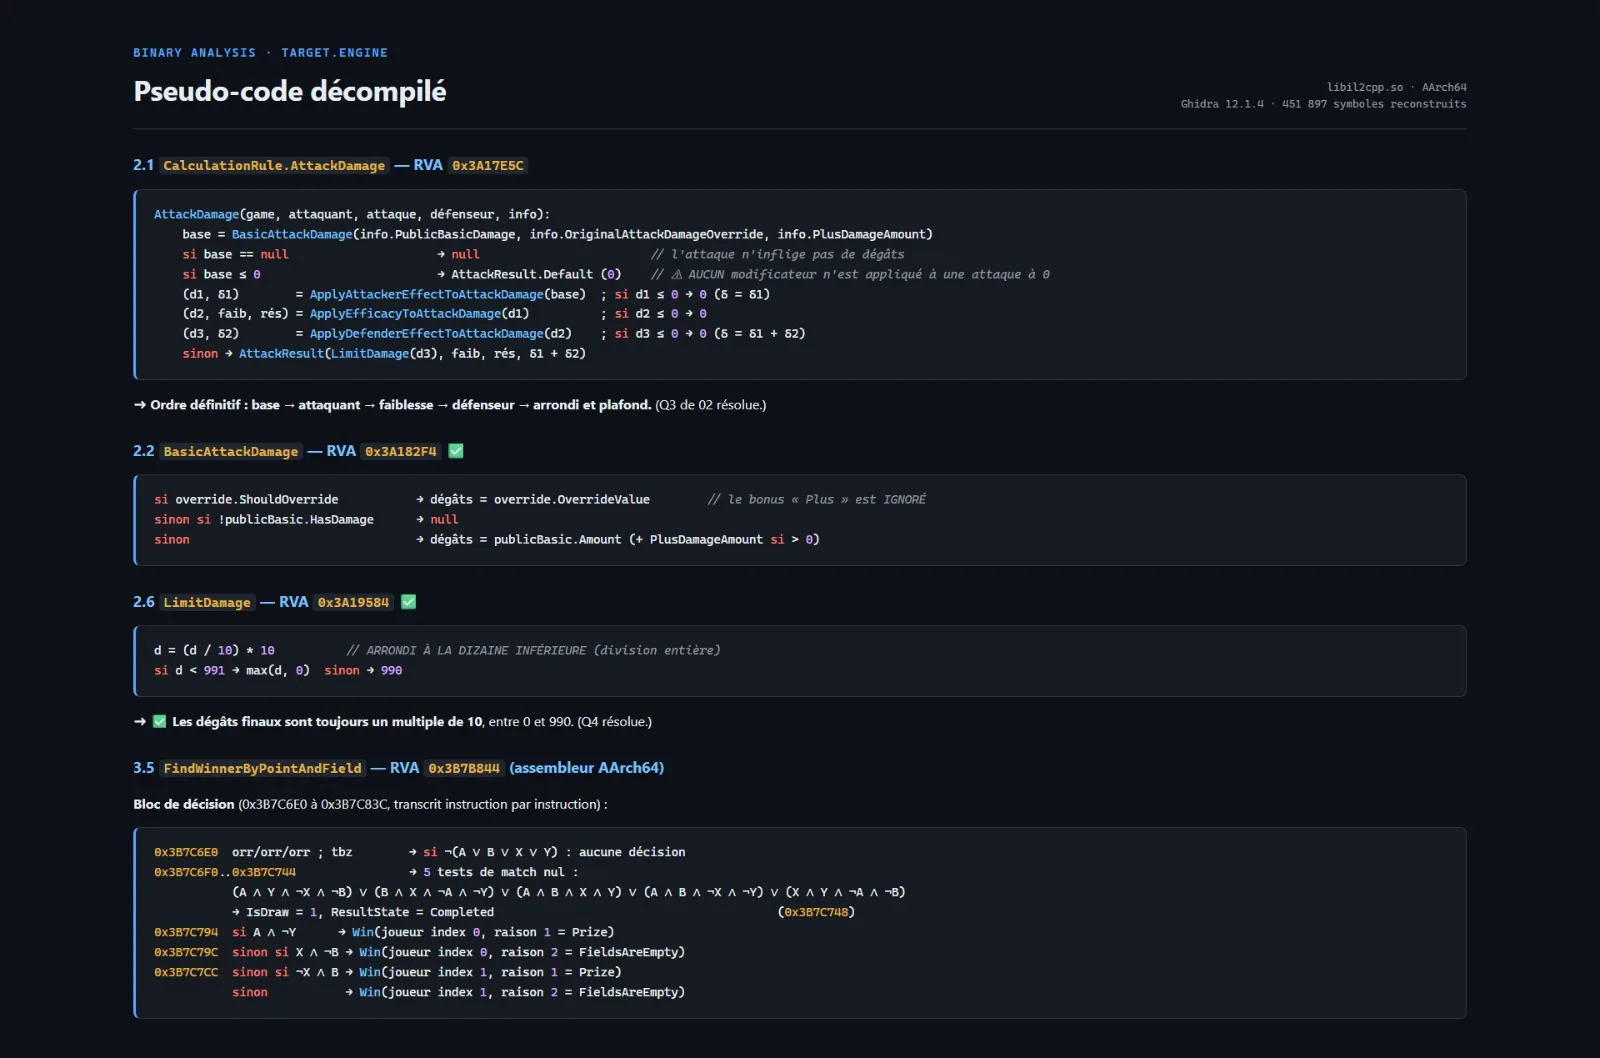
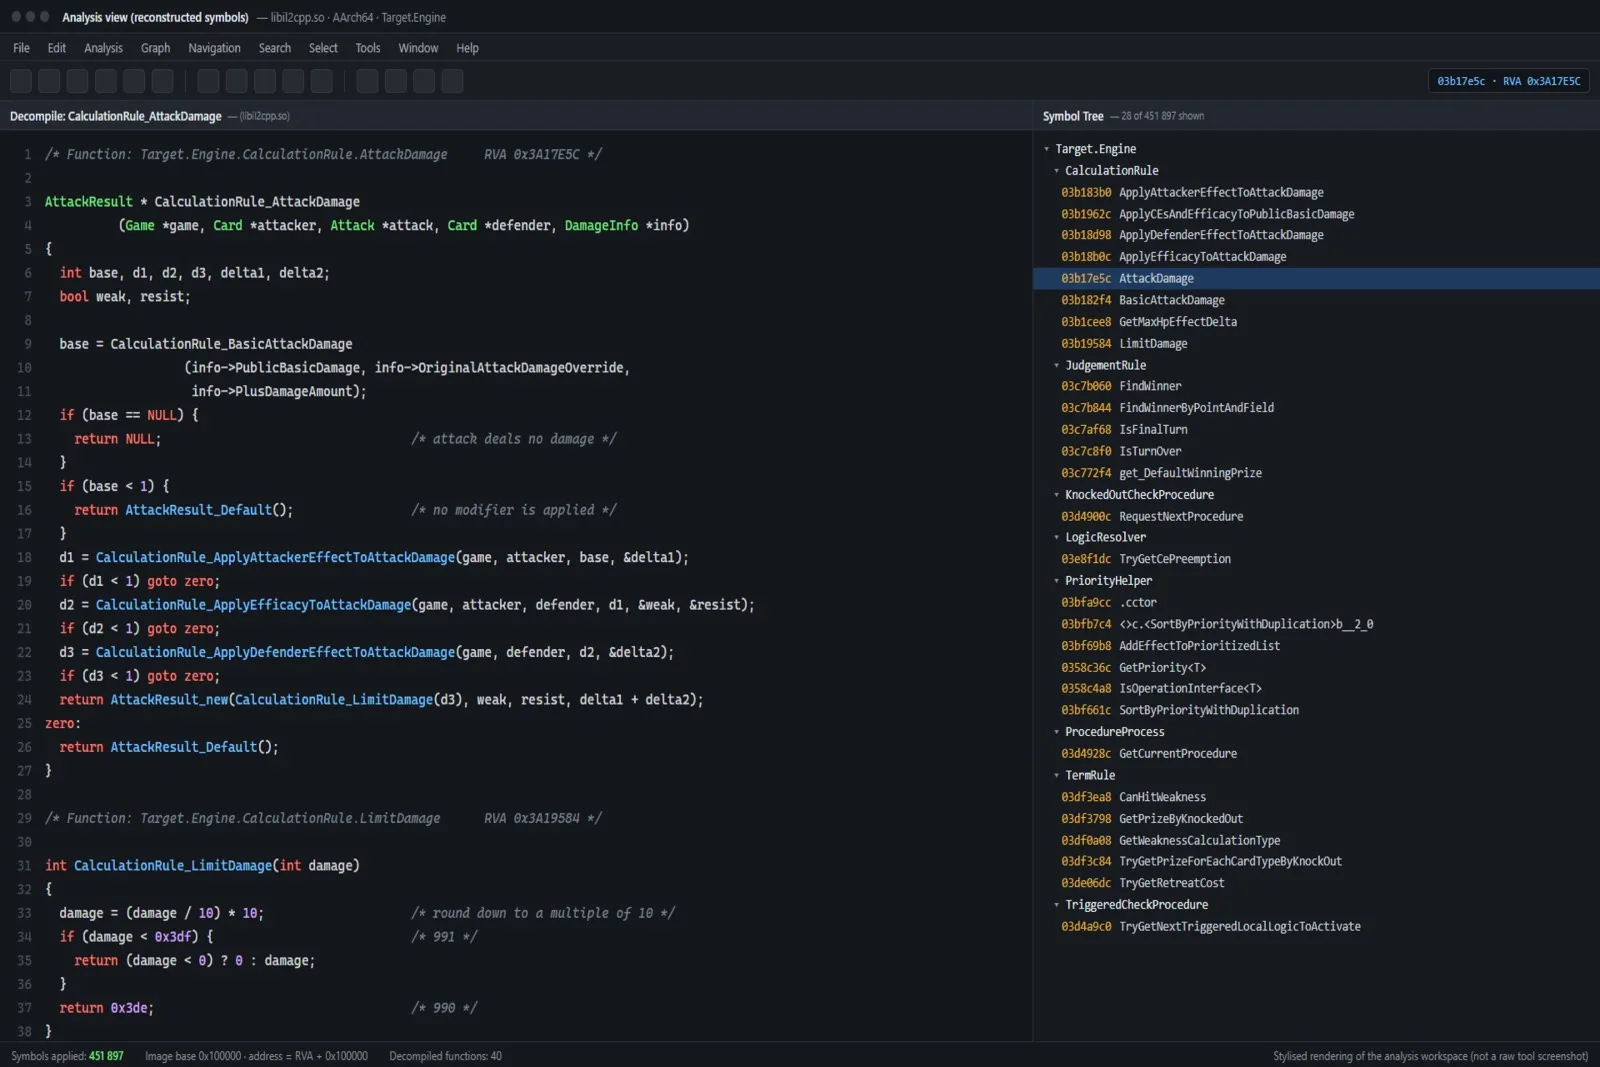
- **Logique reconstruite** en pseudo-code lisible (fonctions, structures de données, algorithmes)
- **Carte comportementale complète**: points d'entrée, flux d'exécution, appels réseau, accès au système de fichiers
- **Mécanismes de protection** identifiés: packing, obfuscation, anti-débogage, anti-VM, chiffrement
- **Évaluation des risques**: comportements suspects, fonctionnalités cachées, problèmes de sécurité potentiels
- **Liste des IOC** le cas échéant (adresses IP, domaines, hachages de fichiers, clés de registre)
- **Un appel de débriefing de 30 minutes** (facultatif) pour vous présenter les résultats
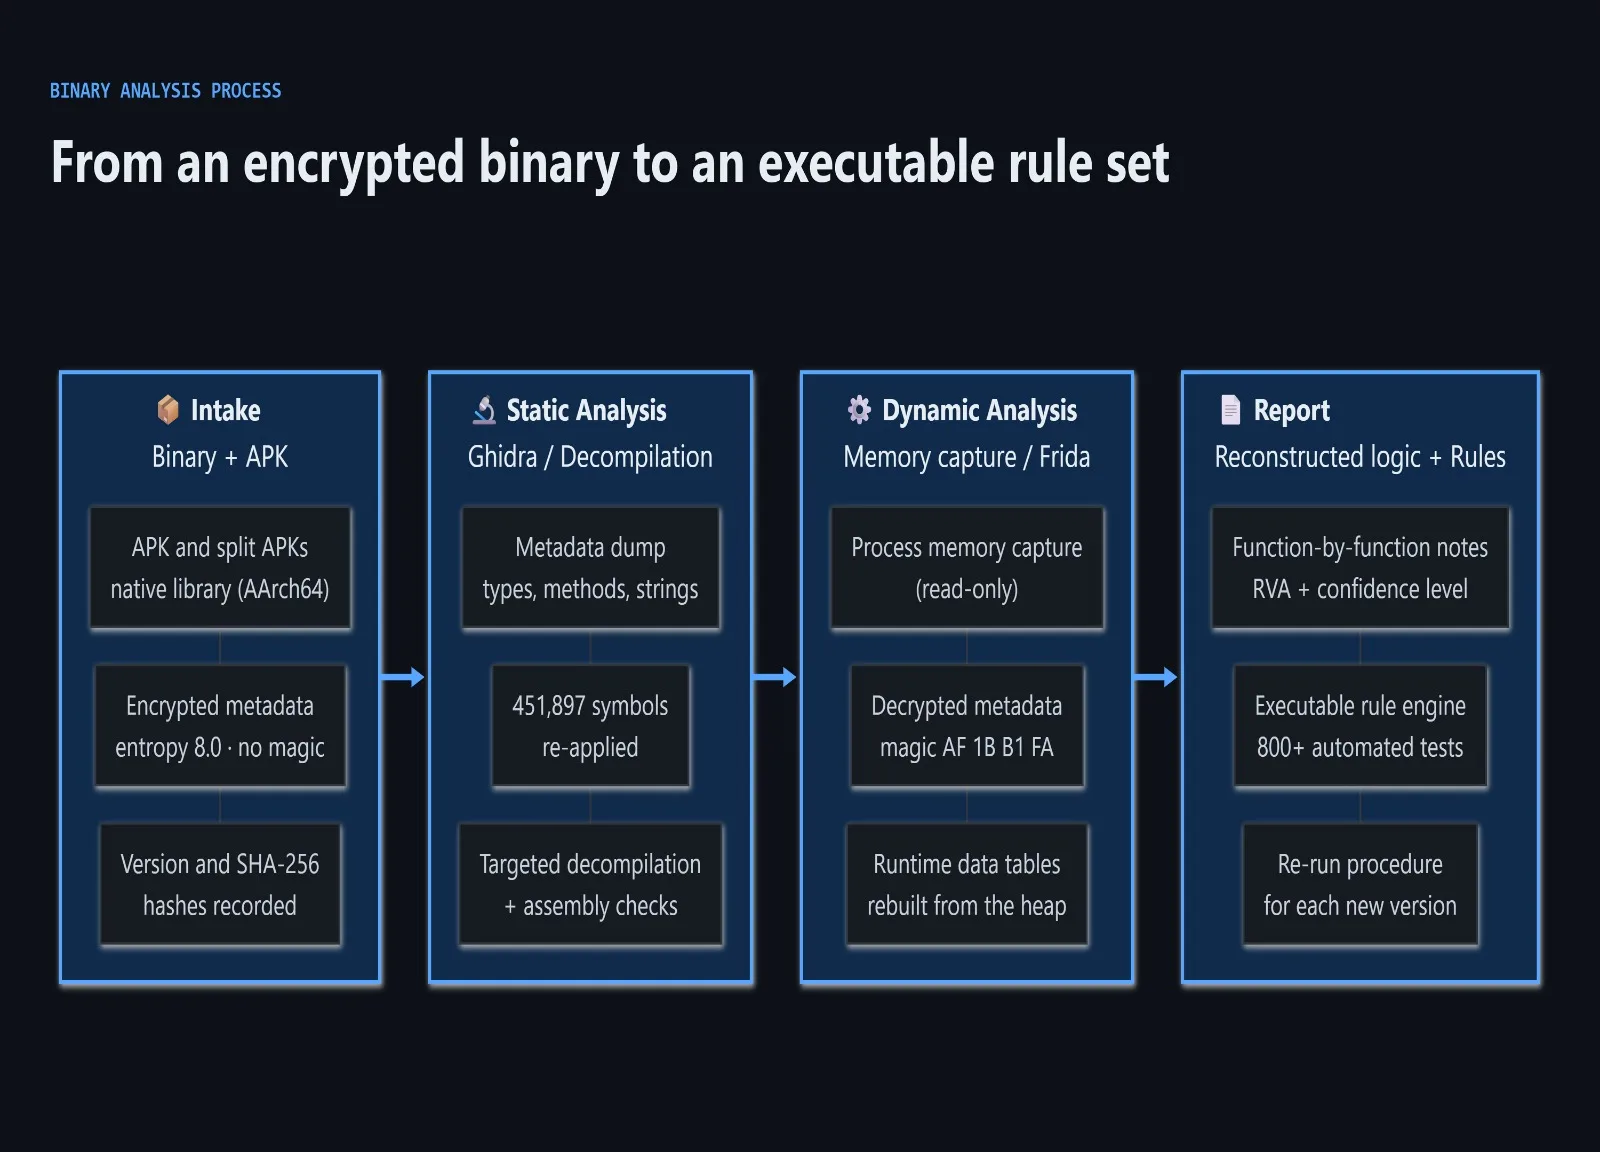
## Comment ça marche — 4 étapes
1. **Prise en charge (Jour 0)** — Vous envoyez le fichier et une brève description de votre objectif (audit, récupération, contrôle de sécurité, interopérabilité).
2. **Analyse statique (Jour 1-2)** — Je désassemble le binaire, cartographie sa structure, identifie les bibliothèques et les couches de protection, et reconstitue la logique principale.
3. **Analyse dynamique (Jour 2-3)** — Si nécessaire et sûr, j'exécute le fichier dans un environnement isolé pour observer son comportement réel (réseau, fichiers, persistance).
4. **Remise du rapport (Jour 3-5)** — Vous recevez le rapport PDF, ainsi qu'un e-mail récapitulatif avec les 5 principales conclusions. Un appel de débriefing peut être programmé si vous souhaitez approfondir.
## Forfaits
### 🔹 Basique — 150
- Fichiers jusqu'à 10 Mo
- Analyse statique uniquement
- Rapport PDF de 10-15 pages
- Résumé de la logique principale et du comportement
- Livraison: 3 jours ouvrables
### 🔸 Standard — 300
- Fichiers jusqu'à 50 Mo
- Analyse statique + dynamique en sandbox
- Rapport PDF de 15-25 pages
- Carte comportementale complète + liste IOC
- Analyse des mécanismes de protection
- Livraison: 5 jours ouvrables
### 🔺 Avancé — 500
- Fichiers de toute taille
- Analyse statique + dynamique + réseau
- Rapport PDF de 25-30+ pages
- Reconstruction complète en pseudo-code des fonctions clés
- Analyse du protocole réseau (le cas échéant)
- Appel de débriefing de 30 minutes inclus
- Livraison: 7-10 jours ouvrables
*Devis personnalisé disponible pour les binaires obfusqués, compressés ou multi-composants.*
## À propos de moi
- Le fichier à analyser (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, dump de firmware, etc.)
- **Confirmation que vous possédez le fichier ou êtes autorisé à l'analyser** — Je ne travaille que sur des binaires que vous avez le droit légal d'inspecter
- Une courte note sur votre objectif: audit de sécurité, récupération de code source, interopérabilité, réponse aux incidents ou recherche
## À propos de moi
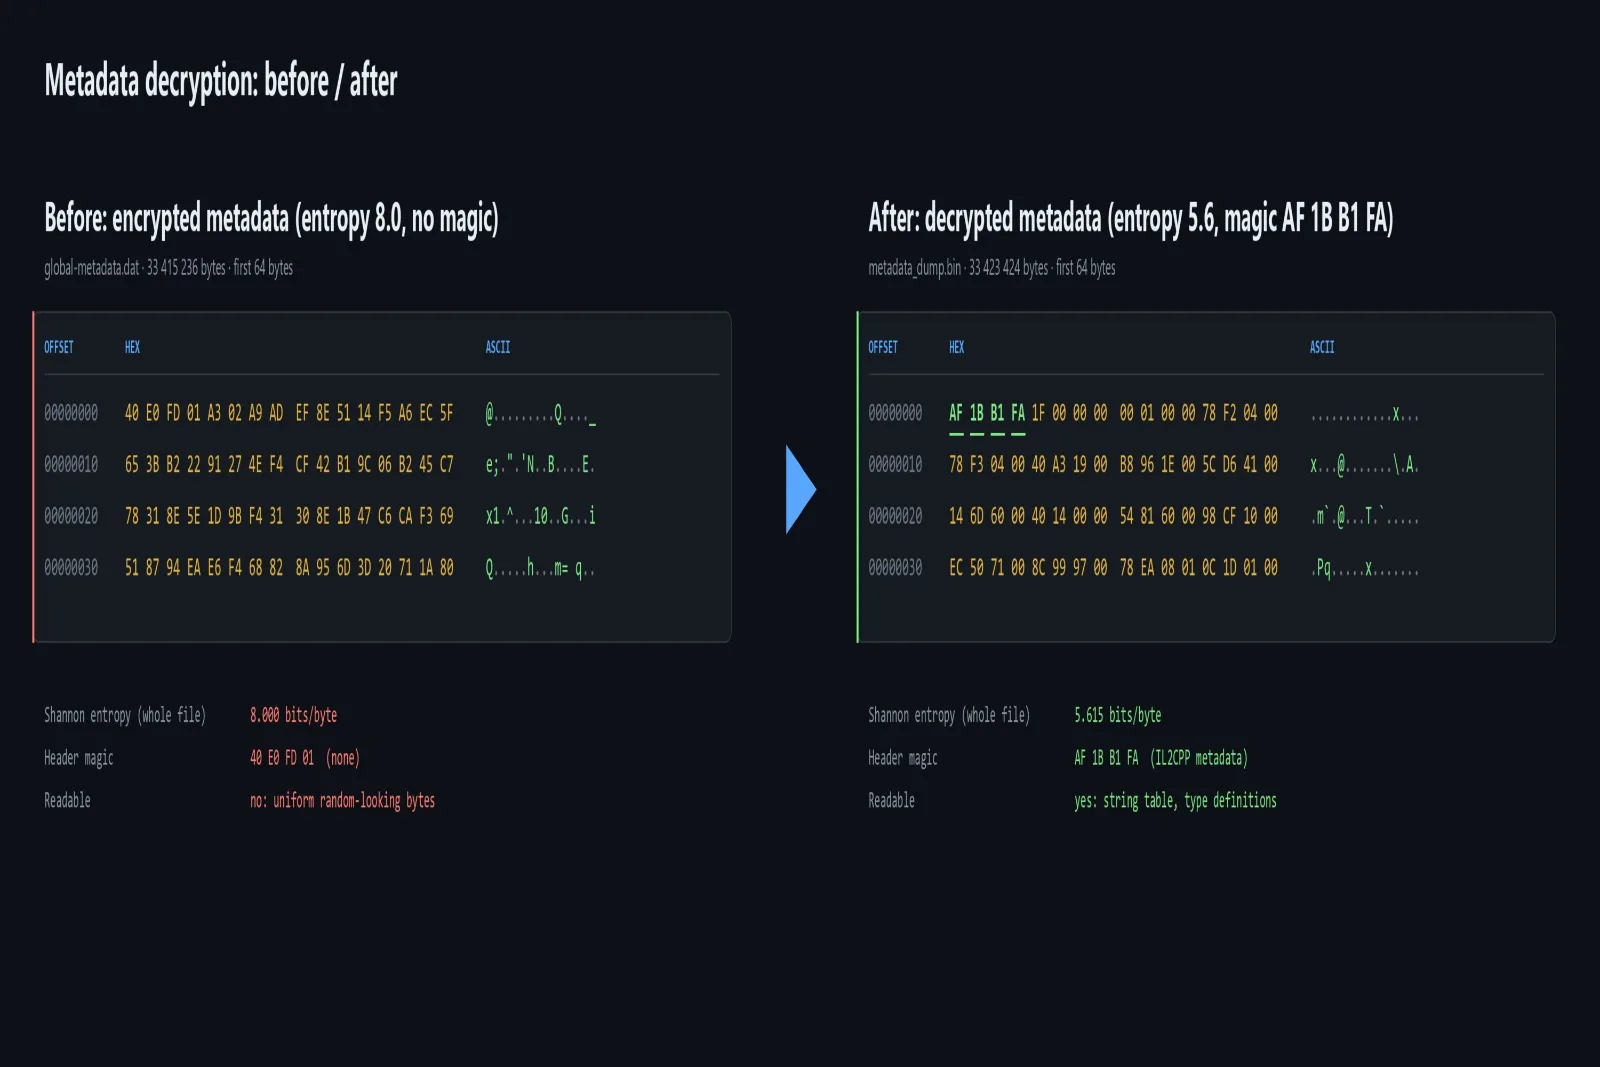
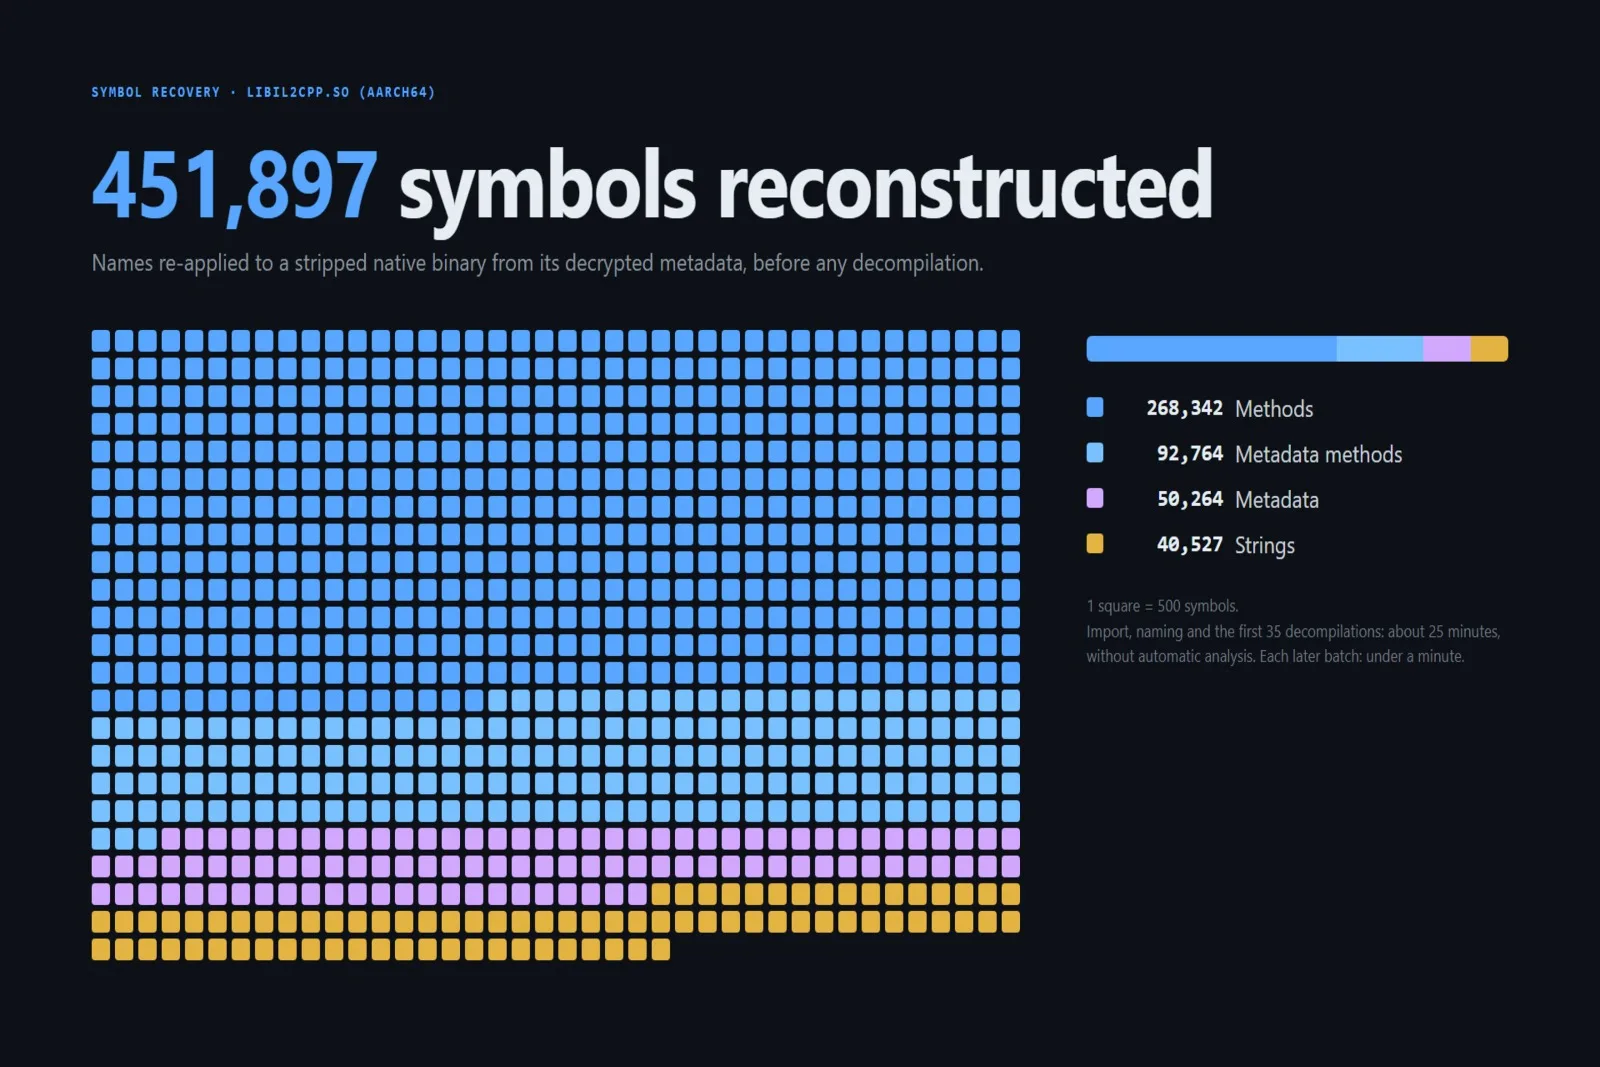
J'ai effectué la rétro-ingénierie d'une application mobile complète de bout en bout — de l'extraction de métadonnées chiffrées à une reconstruction fonctionnelle de sa logique métier, validée par rapport au service en direct. J'apporte la même rigueur à chaque fichier que j'analyse.
- **Analyse binaire**: désassemblage avec Ghidra et IDA, extraction de mémoire, décompression, désobfuscation
- **Reconstruction de protocole**: décodage de protocoles réseau propriétaires, de schémas de chiffrement et de logique de session
- **Reconstruction logique**: reconstruction du comportement complet de l'application à partir de binaires, validée par 800+ tests automatisés
- **Développement**: Rust, Python, C/C++, avec un accent sur la performance et la fiabilité
## Notes importantes
## Ce qui fait la différence
- **Pas de boîte noire**: chaque constatation du rapport est étayée par des preuves (adresse, fonction ou paquet)
- **Sortie lisible**: vous obtenez du pseudo-code et des explications en langage clair, pas des dumps de désassemblage bruts
- **Actionnable**: chaque rapport se termine par des recommandations concrètes, pas seulement des observations
- **Confidentiel**: les fichiers sont analysés dans un environnement isolé, supprimés après livraison et jamais partagés
## Notes importantes
- Je n'analyse que les fichiers que vous possédez ou que vous êtes légalement autorisé à inspecter.
- Je ne craque pas de logiciels, ne contourne pas de licences et n'aide pas à contourner la protection pour une utilisation non autorisée.
- Pour les échantillons de logiciels malveillants, l'analyse est effectuée dans un environnement sandbox entièrement isolé — jamais sur une machine de production.
- NDA disponible sur demande.
---
**Prêt à commencer?** Envoyez-moi le fichier et votre objectif dans un message, et je confirmerai la faisabilité et le calendrier dans les 24 heures.
Garantie de Qualité Zinner
Chaque Zinner est examiné et approuvé avant de rejoindre la plateforme.
Tous les services sont soutenus par notre engagement en matière d'assurance qualité.
Votre paiement est protégé jusqu'à ce que vous approuviez le travail livré.
Comparer les forfaits
| Caractéristique | Basique | Standard | Premium |
|---|---|---|---|
| Limite de taille de fichier | Jusqu'à 10 Mo | Jusqu'à 50 Mo | Toutes tailles |
| Profondeur d'analyse | Statique uniquement | Statique + dynamique (sandbox) | Statique + dynamique + réseau |
| Longueur du rapport | 10–15 pages | 15–25 pages | 25–30+ pages |
| Liste des IOC | ✕ | ✓ | ✓ |
| Reconstruction en pseudo-code | Logique principale uniquement | Fonctions clés | Fonctions clés complètes |
| Délai de livraison | 3 jours ouvrables | 5 jours ouvrables | 7–10 jours ouvrables |
Portfolio
Exemples du travail du vendeur relatifs à ce Zinn.
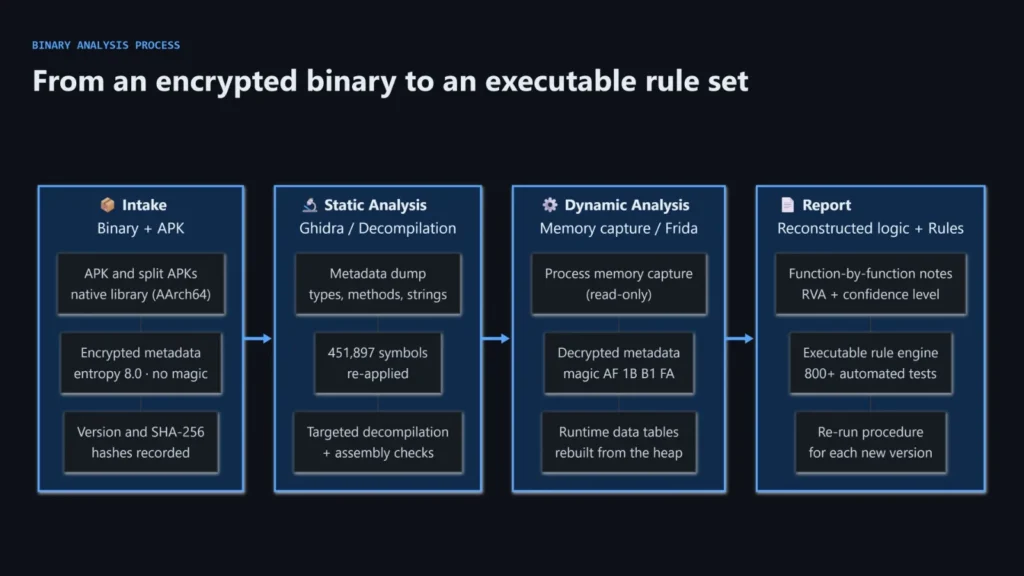
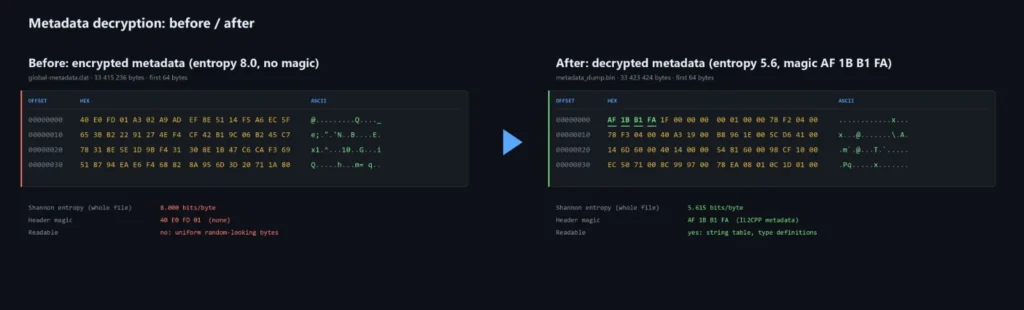
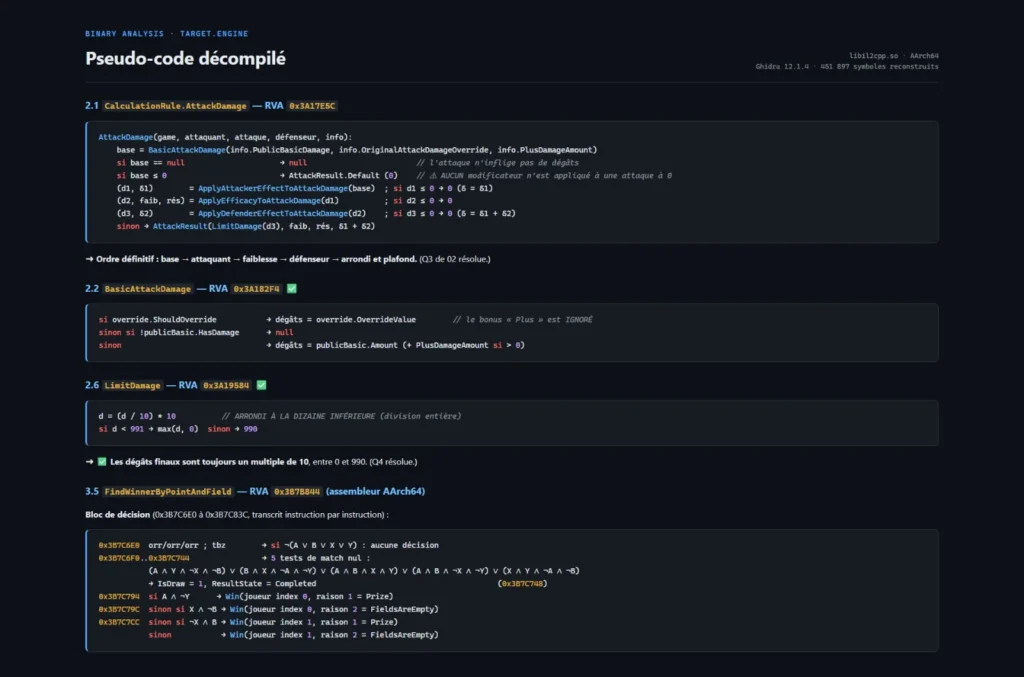
Analyse binaire et reconstruction logique
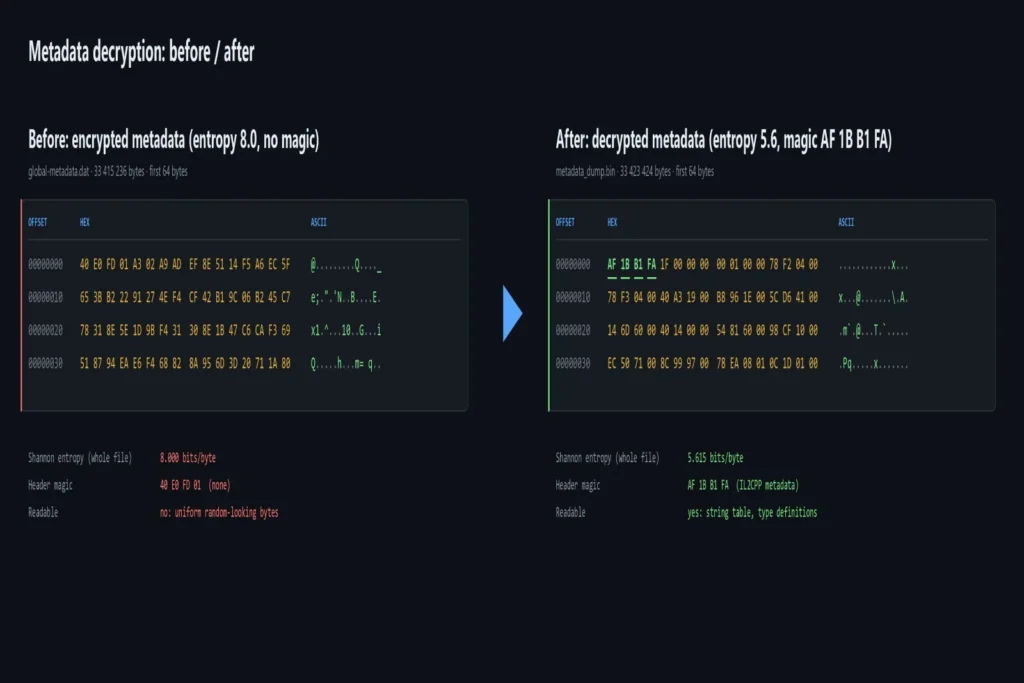
Rétro-ingénierie de bout en bout de binaires natifs complexes. Du déchiffrement des métadonnées protégées (IL2CPP/Unity) à la reconstruction de la logique complète de l'application, validée par plus de 800 tests automatisés. Je transforme les binaires dépouillés et illisibles en informations claires, structurées et exploitables.
Développement de moteur haute performance
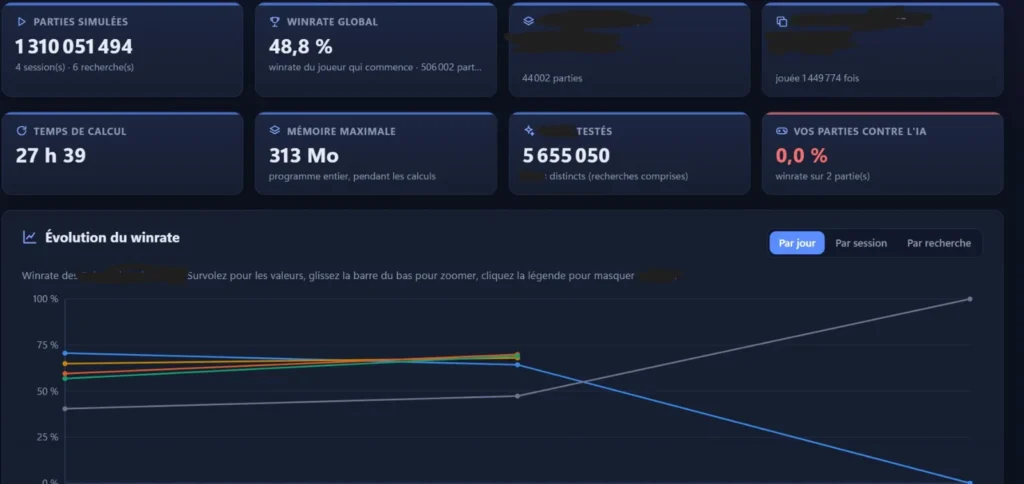
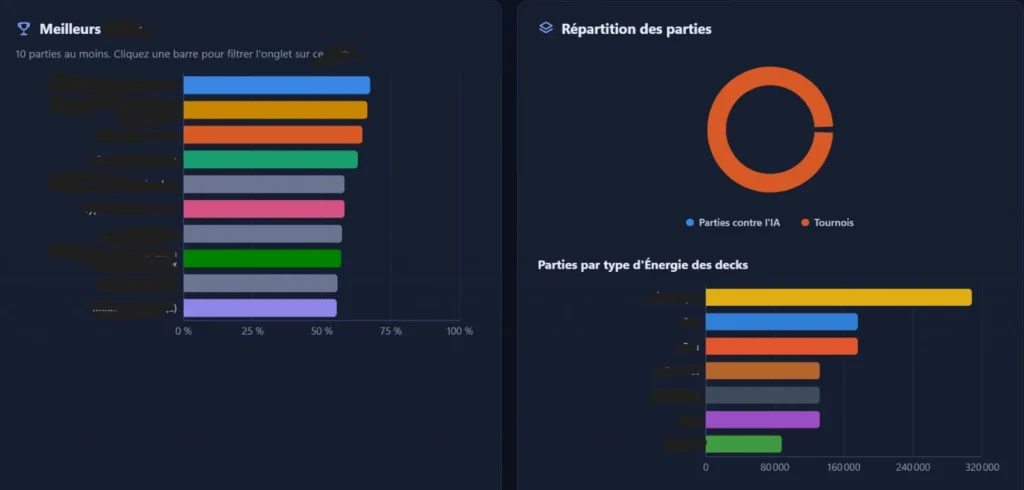
Développement d'un moteur de simulation haute performance en Rust (capable de 600,000+ simulations par minute) avec une IA avancée (MCTS) et une interface de bureau complète (Tauri). Conçu pour répliquer strictement une logique métier complexe et extraite avec une fidélité de 100%.
Extraction de données et analyse binaire
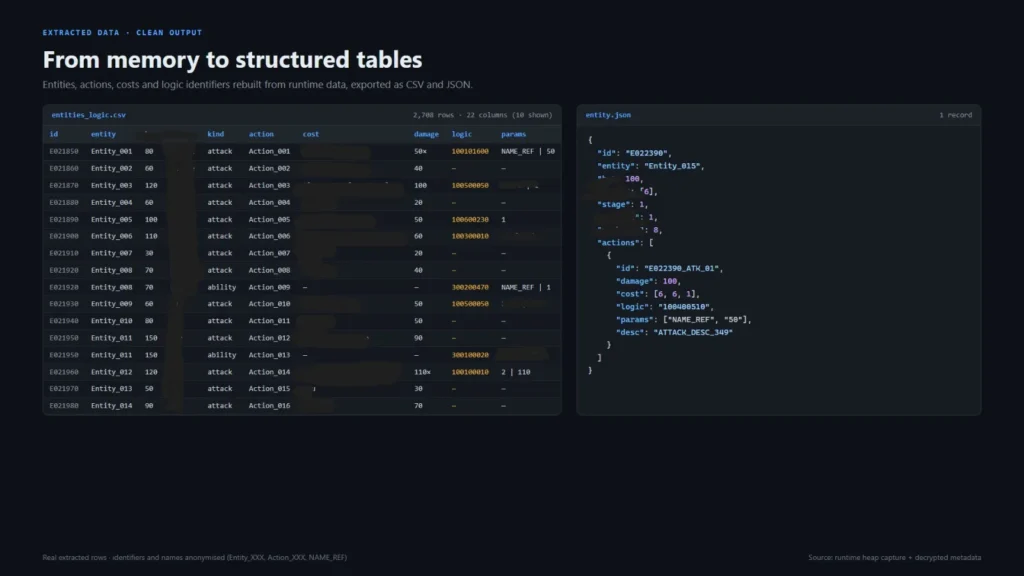
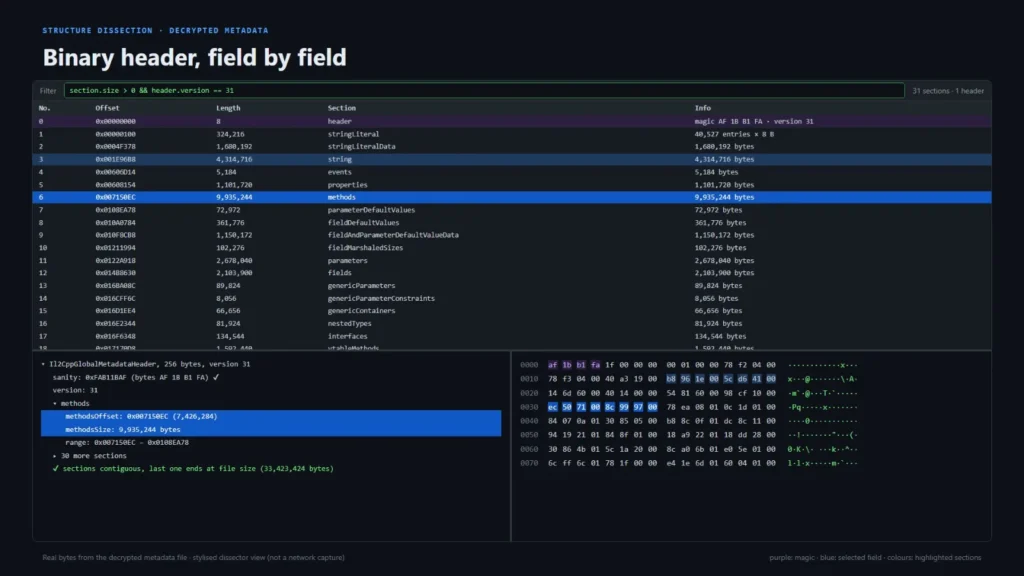
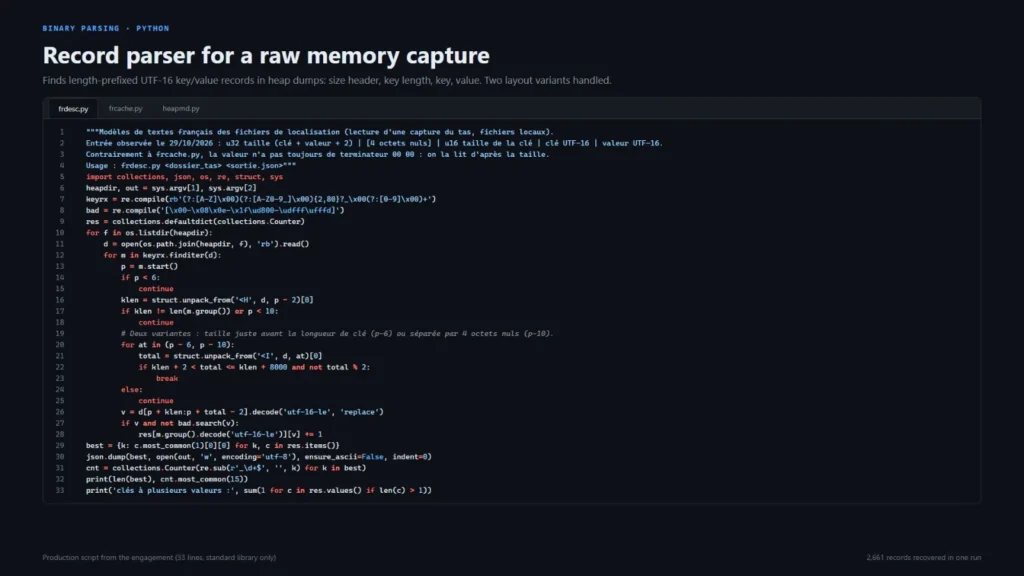
Outils personnalisés pour l'extraction de données structurées à partir de binaires complexes, cryptés ou propriétaires. Des captures de mémoire brutes et des en-têtes binaires aux sorties CSV et JSON propres et prêtes pour la production. J'écris des analyseurs Python robustes (bibliothèque standard uniquement) capables de traiter des milliers d'enregistrements en une seule exécution, transformant des fichiers non structurés en bases de données exploitables.
Informations supplémentaires
Outils et pile technologique
Types de fichiers pris en charge
Détails du service
Questions fréquemment posées
Absolument pas. Votre binaire est analysé dans un environnement sandbox isolé, jamais connecté à un réseau en direct. Je ne partage jamais vos fichiers, vos découvertes ou les détails de votre projet avec des tiers. Tous les fichiers sont définitivement supprimés de mes systèmes 7 jours après la livraison. Je signe également des accords de non-divulgation (NDA) sur demande, sans frais supplémentaires.
Oui. Le dépaquetage et la désobfuscation font partie de mon expertise. Si le fichier est très protégé, il peut nécessiter le package Avancé. Cependant, j'examine toujours le fichier et confirme la faisabilité dans les 24 heures avant de commencer.
Je fournis une communication strictement écrite pour assurer un enregistrement détaillé et traçable de toutes les découvertes. Vous recevrez un rapport PDF complet et 7 jours de support Q&A écrit après la livraison. Cela garantit que tout est documenté par écrit.
Vous recevrez un rapport PDF clair et structuré expliquant le comportement, la logique et les risques du fichier. Selon votre forfait, vous pouvez également recevoir des données extraites (CSV/JSON), une liste d'indicateurs de compromission (IOC) et les scripts Python utilisés pour l'analyse.
Avis clients
Découvrez ce que nos clients disent de ce Zinn
Catégories
Politiques Zinner
Zinns connexes
Je vais concevoir un site Web Wix professionnel ou une page de destination
Je vais créer un site WordPress professionnel pour votre entreprise