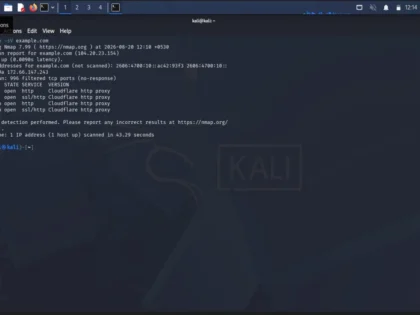
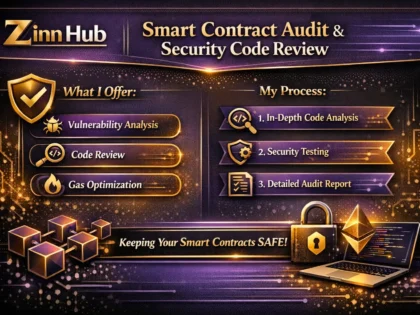
Я проведу аудит вашого веб-сайту на наявність проблем з SSL, відсутніх заголовків безпеки, виявлених конфіденційних файлів та вразливостей переліку облікових записів, а потім надам чіткий, дієвий звіт у форматі PDF з рекомендаціями щодо виправлення — без деструктивного тестування, повністю неінвазивний.

Я проведу аудит безпеки веб-сайту та надам професійний звіт у форматі PDF
Повний неінвазивний аудит безпеки веб-сайту, що охоплює SSL, заголовки безпеки, відкриті файли та перелік облікових записів, надається у вигляді професійного звіту у форматі PDF з дієвими рекомендаціями щодо виправлення.
- Перевірка сертифіката та конфігурації SSL/TLS
- Перегляд відсутніх заголовків безпеки (CSP, HSTS, X-Frame-Options тощо)
- Сканування відкритих конфіденційних файлів та каталогів
- Базова перевірка вразливості переліку облікових записів
- Чіткі рейтинги серйозності для кожного виявлення
- Дієві, зрозумілі рекомендації щодо виправлення у професійному PDF-файлі
Запит індивідуальної пропозиції
Увійдіть, щоб запросити індивідуальну пропозицію
Створіть безкоштовний обліковий запис або увійдіть, щоб запросити персоналізовану пропозицію від цього Zinner.
Увійти / ЗареєструватисяЗадати питання перед продажем
Увійдіть, щоб задати питання
Щоб зменшити спам на платформі, повідомлення перед продажем можуть надсилати лише зареєстровані користувачі.
Створіть безкоштовний обліковий запис або увійдіть, щоб надіслати повідомлення цьому Zinner безпосередньо.
Увійти / ЗареєструватисяПотрібен вхід
Створіть безкоштовний обліковий запис або увійдіть, щоб надіслати повідомлення цьому Zinner.
Увійти / ЗареєструватисяПотрібен вхід
Створіть безкоштовний обліковий запис або увійдіть, щоб надіслати запит на персоналізовану пропозицію.
Увійти / ЗареєструватисяКороткий огляд
Ключові деталі про цю послугу, які допоможуть вам прийняти рішення. Згенеровано Zinn Hub, а не продавцем.
Ціннісна пропозиція
Тип аудиту
Охоплені області
Формат звіту
Сумісність платформ
Що ви отримаєте
Повний опис
Чи ваш веб-сайт несвідомо розкриває конфіденційні дані або залишає двері відкритими для зловмисників? Дивовижна кількість веб-сайтів малого бізнесу та проектів розробників містять поширені, виправні слабкі місця безпеки, які залишаються непоміченими, доки не стане занадто пізно.
Я проведу професійний, неінвазивний аудит безпеки вашого веб-сайту та надам чітко написаний звіт у форматі PDF, що деталізує кожну знайдену проблему, а також практичні, дієві рекомендації щодо їх виправлення.
Ось що охоплює аудит:
**Конфігурація SSL/TLS** — Я перевіряю, чи ваш сертифікат SSL дійсний, правильно налаштований і не піддає користувачів ризикам зниження рівня.
**Відсутні заголовки безпеки** — Перевіряються наявність та правильність конфігурації таких заголовків, як Content Security Policy, X-Frame-Options та Strict-Transport-Security. Це одні з найчастіше ігнорованих, але легко виправних проблем.
**Відкриті конфіденційні файли** — Я шукаю загальнодоступні файли та каталоги, які ніколи не повинні бути доступними, такі як файли конфігурації, резервні архіви або шляхи адміністратора, залишені відкритими помилково.
**Базові вразливості переліку облікових записів** — Я перевіряю, чи ваші потоки входу або реєстрації ненавмисно розкривають, які імена користувачів або адреси електронної пошти зареєстровані, що є поширеним кроком для цільових атак.
Усі перевірки є неінвазивними. Я не виконую деструктивних атак, тестування відмови в обслуговуванні або будь-якої форми несанкціонованого доступу. Усе проводиться в межах дозволеного вами обсягу.
Ви отримаєте професійний звіт у форматі PDF, який легко читати, незалежно від того, чи є ви власником бізнесу без технічної освіти, чи розробником, який хоче отримати структуровану другу думку. Кожне виявлення пояснюється простою мовою, з чітким індикатором серйозності та конкретною рекомендацією щодо виправлення.
Ця послуга призначена для власників малого бізнесу, які хочуть бути спокійними, розробників, які готуються запустити або передати проект, і всіх, хто хоче знайти слабкі місця до того, як це зробить зловмисник.
Зверніть увагу: ви повинні бути власником веб-сайту, що перевіряється, або мати письмовий дозвіл від власника. Це сувора вимога, яка захищає обидві сторони юридично.
Гарантія якості Zinner
Кожен Zinner перевіряється та затверджується перед приєднанням до платформи.
Усі послуги підкріплені нашою гарантією якості.
Ваш платіж захищений, доки ви не затвердите виконану роботу.
Портфоліо
Приклади робіт продавця, пов'язаних із цим Zinn.

Звіт про аудит SSL та заголовків — Сайт малого бізнесу
Ілюстративний приклад завершеного PDF-файлу аудиту безпеки для веб-сайту малого бізнесу, що показує виявлення конфігурації SSL, прапорці відсутніх заголовків безпеки, рейтинги серйозності та зрозумілі рекомендації щодо виправлення.


Перевірка відкритих файлів та переліку — Проект розробника
Ілюстративний приклад розділу звіту про аудит щодо відкритих конфіденційних файлів та переліку облікових записів, що показує позначені елементи та відповідні кроки з виправлення, чітко викладені для аудиторії розробників.

Додаткова інформація
Чому обирають мене
Мій процес
Ідеально підходить для
Деталі послуги
Часті запитання
Звіт охоплює всі перевірені області: конфігурацію SSL/TLS, відсутні або неправильно налаштовані заголовки безпеки, відкриті файли або каталоги та вразливості переліку облікових записів. Кожне виявлення включає рейтинг серйозності та зрозуміле пояснення ризику, після чого надається конкретна рекомендація щодо його виправлення.
Ні. Усі перевірки є повністю неінвазивними. Я не проводжу жодних деструктивних тестів, спроб відмови в обслуговуванні або будь-чого, що може порушити роботу вашого веб-сайту або його відвідувачів. Аудит проводиться пасивно та спостережно.
Так. Звіт написаний таким чином, щоб власник бізнесу без технічної підготовки міг його прочитати та діяти відповідно до нього. Кожна проблема пояснюється простою мовою, а рекомендації щодо виправлення є практичними кроками, а не інструкціями, перевантаженими жаргоном.
Доступ до сервера або хостингу не потрібен. Вам потрібно лише надати публічну URL-адресу вашого веб-сайту та підтвердження права власності.
Ви повинні письмово підтвердити, що ви є власником веб-сайту або що у вас є письмовий дозвіл від власника на запит цього аудиту. Це юридична та етична вимога, і замовлення, які не можуть цього підтвердити, не можуть бути виконані.
Аудит працює для будь-якого загальнодоступного веб-сайту, незалежно від платформи, на якій він працює — WordPress, Shopify, сайти, створені на замовлення, та інші. Поки сайт має діючу URL-адресу, я можу його перевірити.
Цей аудит не включає тестування на проникнення, розробку експлойтів, тестування на SQL-ін'єкції, експлуатацію міжсайтового скриптингу (XSS) або будь-яку форму активної симуляції атаки. Це неінвазивна оцінка поширених поверхневих вразливостей.
Повторна перевірка після виправлень не включена до стандартного пакету, але ви можете зробити нове замовлення, як тільки ви виконаєте рекомендації. Якщо вам потрібен постійний щомісячний моніторинг, вам може підійти опція Підписка та економія.
Відгуки клієнтів
Подивіться, що наші клієнти говорять про цей Zinn
Категорії
Політики Zinner
Пов'язані Zinns
Я навчу вас етичного хакерства від нуля до експерта з повним посібником у форматі PDF