SSLの問題、セキュリティヘッダーの欠落、機密ファイルの露出、アカウント列挙の脆弱性についてウェブサイトを監査し、修正推奨事項を含む明確で実用的なPDFレポートを提出します。破壊的なテストは行わず、完全に非侵入型です。

ウェブサイトのセキュリティ監査を実施し、専門的なPDFレポートを提出します
SSL、セキュリティヘッダー、公開ファイル、アカウント列挙を網羅する完全な非侵入型ウェブサイトセキュリティ監査を、実行可能な修正推奨事項を含む専門的なPDFレポートとして提供します。
- SSL/TLS証明書と設定の確認
- 不足しているセキュリティヘッダーのレビュー(CSP、HSTS、X-Frame-Optionsなど)
- 公開されている機密ファイルとディレクトリのスキャン
- 基本的なアカウント列挙の脆弱性チェック
- すべての発見事項に対する明確な重要度評価
- 専門的なPDFで、実行可能で分かりやすい修正推奨事項
カスタムオファーをリクエストする
カスタムオファーをリクエストするにはログインしてください
無料アカウントを作成するか、ログインして、この Zinner からパーソナライズされたオファーをリクエストしてください。
ログイン / 登録購入前のご質問をお問い合わせください
質問をするにはログインしてください
プラットフォームのスパムを減らすため、販売前メッセージはログイン済みユーザーのみが送信できます。
無料アカウントを作成するか、ログインしてこの Zinner に直接メッセージを送信してください。
ログイン / 登録一目でわかる
このサービスについての重要な詳細情報です。Zinn Hubによって生成されました。売り手によるものではありません。
価値ポジション
監査タイプ
対象範囲
レポート形式
プラットフォームの互換性
受け取るもの
完全な説明
あなたのウェブサイトは、知らず知らずのうちに機密データを公開したり、攻撃者に対してドアを開けたりしていませんか?驚くほど多くの中小企業のウェブサイトや開発プロジェクトには、手遅れになるまで気づかれない、一般的で修正可能なセキュリティ上の弱点が含まれています。
私はあなたのウェブサイトの専門的で非侵入型のセキュリティ監査を実施し、発見されたすべての問題を詳細に記述した、明確に書かれたPDFレポートと、それらを修正するための実用的で実行可能な推奨事項を提供します。
監査の対象は以下のとおりです。
**SSL/TLS設定** — SSL証明書が有効で、正しく設定されており、ユーザーをダウングレードのリスクにさらしていないかを確認します。
**不足しているセキュリティヘッダー** — コンテンツセキュリティポリシー、X-Frame-Options、Strict-Transport-Securityなどのヘッダーが存在し、正しく設定されているかを確認します。これらは最も見落とされがちでありながら、簡単に修正できる問題の1つです。
**公開されている機密ファイル** — 設定ファイル、バックアップアーカイブ、誤って開かれた管理パスなど、公開されてはならないファイルやディレクトリがないかを確認します。
**基本的なアカウント列挙の脆弱性** — ログインまたは登録フローが、登録されているユーザー名やメールアドレスを意図せず開示していないかを確認します。これは標的型攻撃の一般的な足がかりとなります。
すべてのチェックは非侵入型です。破壊的な攻撃、サービス拒否テスト、またはあらゆる形式の不正アクセスは行いません。すべてはあなたが許可した範囲内で実施されます。
技術的な背景を持たないビジネスオーナーでも、構造化されたセカンドオピニオンを求める開発者でも、読みやすい専門的なPDFレポートを受け取ることができます。すべての発見事項は平易な言葉で説明され、明確な重要度インジケーターと具体的な修正推奨事項が含まれています。
このサービスは、安心を求める中小企業のオーナー、プロジェクトの立ち上げや引き渡しを準備している開発者、そして攻撃者よりも先に弱点を見つけたいすべての人向けに設計されています。
ご注意ください:監査対象のウェブサイトを所有しているか、所有者からの書面による許可を得ている必要があります。これは厳格な要件であり、両当事者を法的に保護します。
Zinner クオリティ保証
すべての Zinner はプラットフォームに参加する前に審査・承認されます。
すべてのサービスは、当社の品質保証コミットメントによってサポートされています。
納品された作業を承認するまで、お客様の支払いは保護されます。
ポートフォリオ
このZinnに関連するセラーの作品の例。

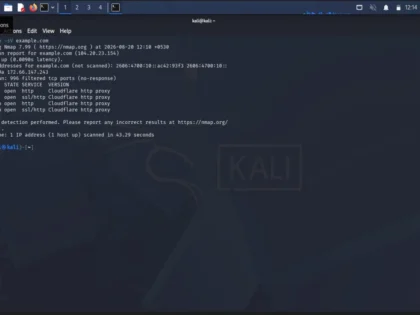
SSLとヘッダー監査レポート — 中小企業サイト
中小企業のウェブサイト向けに完了したセキュリティ監査PDFの例。SSL設定の発見事項、不足しているセキュリティヘッダーのフラグ、重要度評価、および平易な英語での修正推奨事項を示しています。


公開ファイルと列挙チェック — 開発者プロジェクト
監査レポートの公開されている機密ファイルとアカウント列挙セクションの例。フラグが立てられた項目と、開発者向けに明確に示された対応する修正手順を示しています。

追加情報
私を選ぶ理由
私のプロセス
最適
サービス詳細
よくある質問
レポートは、監査されたすべての領域をカバーしています: SSL/TLS構成、欠落または誤って構成されたセキュリティヘッダー、公開されたファイルまたはディレクトリ、およびアカウント列挙の脆弱性。各調査結果には、重要度評価とリスクの平易な英語での説明が含まれ、その後に具体的な修正推奨事項が続きます。
いいえ。すべてのチェックは完全に非侵入型です。破壊的なテスト、サービス拒否攻撃、またはウェブサイトや訪問者を妨害する可能性のあるものは一切実行しません。監査は受動的かつ観察的に実施されます。
はい。レポートは、技術的な背景を持たないビジネスオーナーが読んで行動できるように書かれています。各問題は平易な言葉で説明されており、修正推奨事項は専門用語の多い指示ではなく、実用的な手順です。
サーバーまたはホスティングへのアクセスは必要ありません。ウェブサイトの公開URLと所有権の確認を提供するだけで済みます。
ウェブサイトの所有者であること、またはこの監査を要求するための所有者からの書面による許可を持っていることを書面で確認する必要があります。これは法的および倫理的な要件であり、これを確認できない注文は履行できません。
この監査は、WordPress、Shopify、カスタム構築サイトなど、実行されているプラットフォームに関係なく、公開されているすべてのウェブサイトで機能します。サイトにライブURLがある限り、監査できます。
この監査には、侵入テスト、エクスプロイト開発、SQLインジェクションテスト、クロスサイトスクリプティング(XSS)エクスプロイト、またはあらゆる形式のアクティブな攻撃シミュレーションは含まれません。これは、一般的な表面レベルの脆弱性の非侵入型評価です。
修正後の再チェックは標準パッケージには含まれていませんが、推奨事項に対処した後、新しい注文を歓迎します。継続的な月次監視が必要な場合は、購読&保存オプションが適しているかもしれません。
顧客レビュー
このZinnについてお客様の声をご覧ください