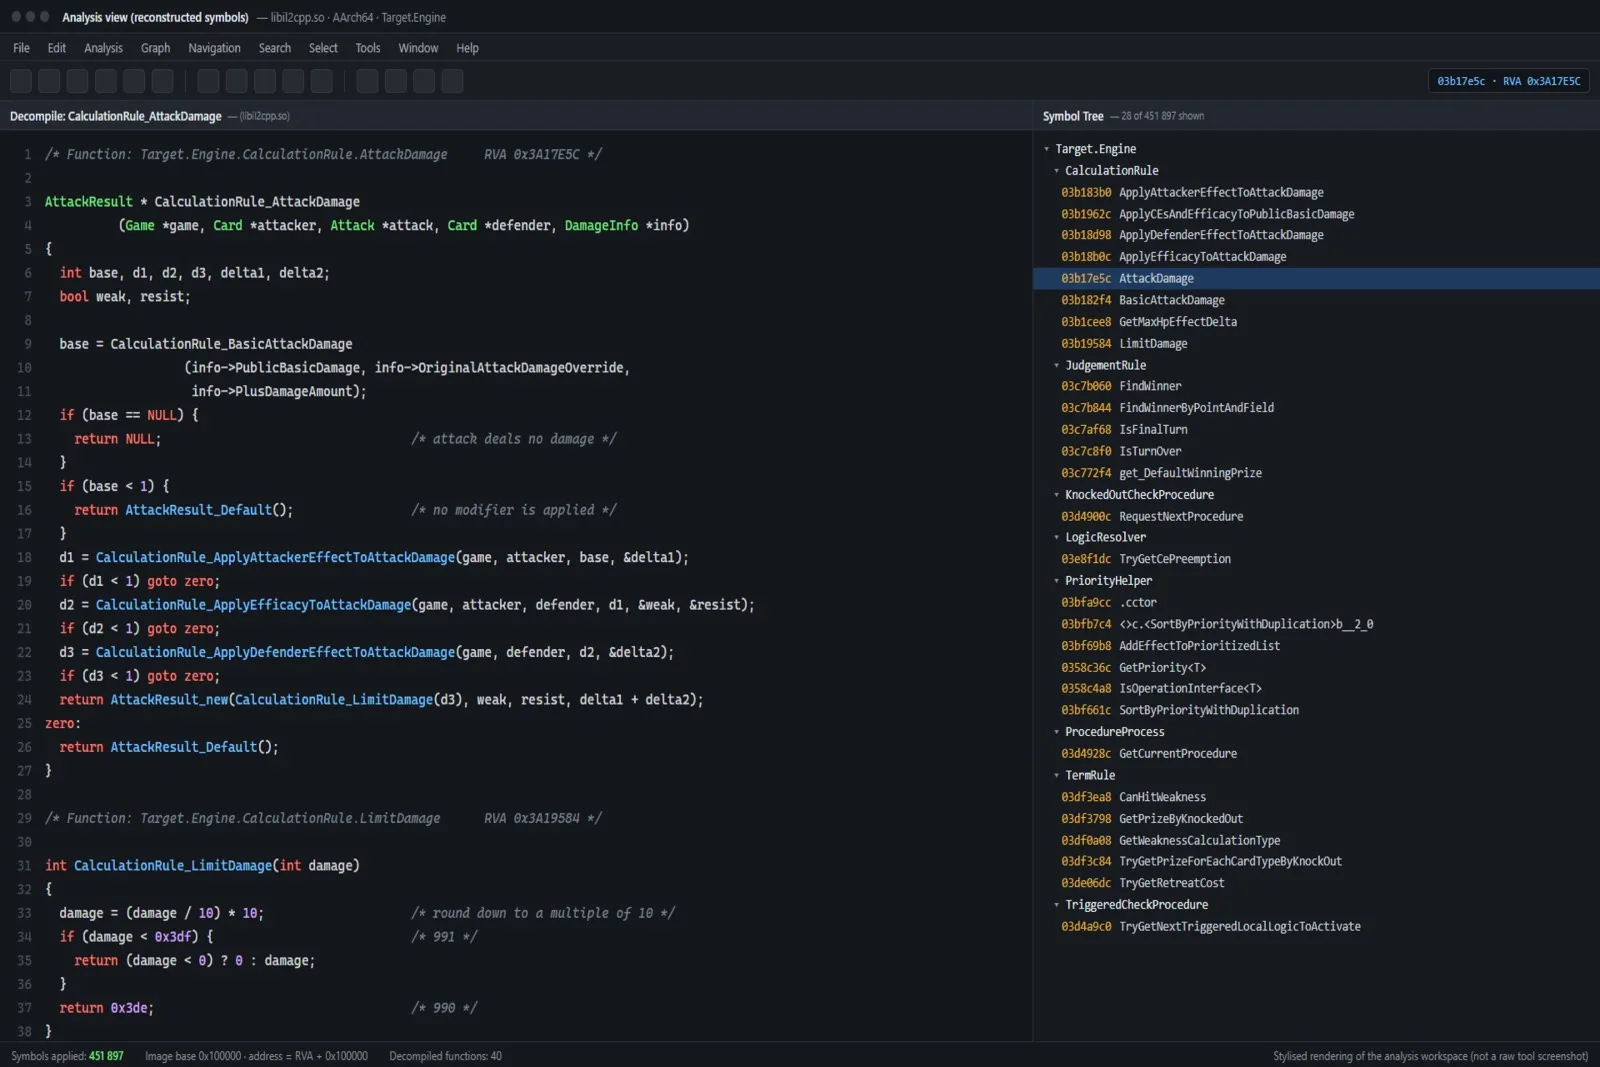
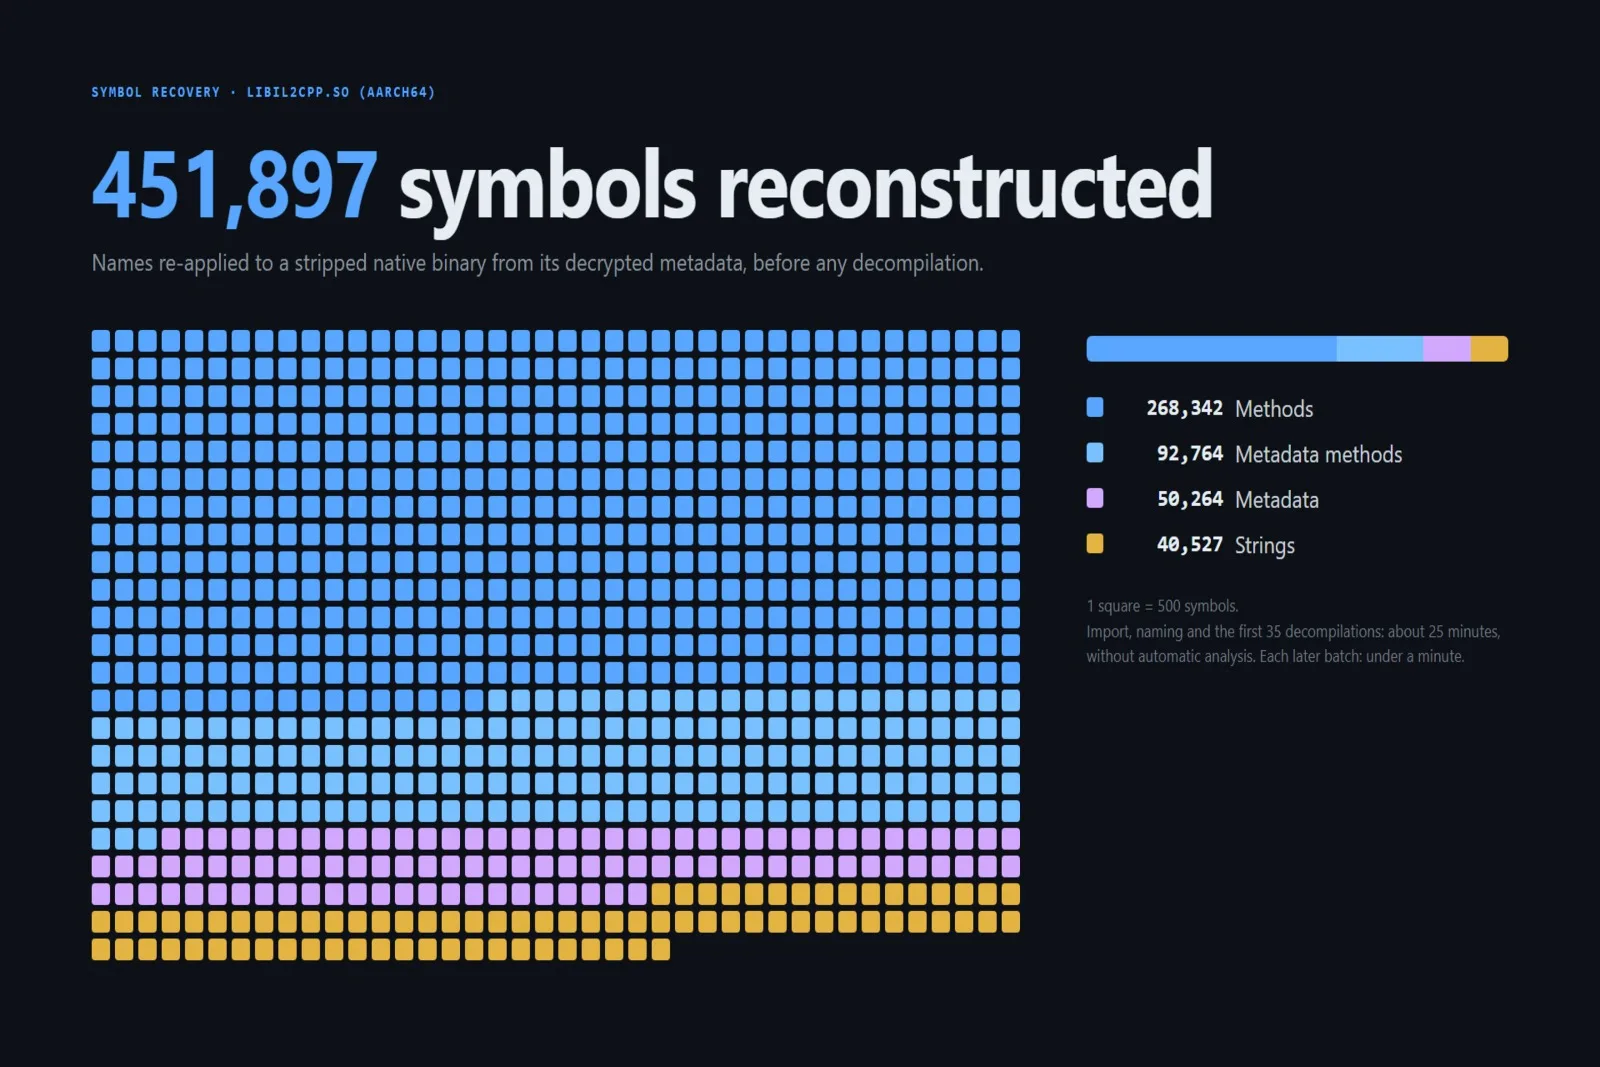
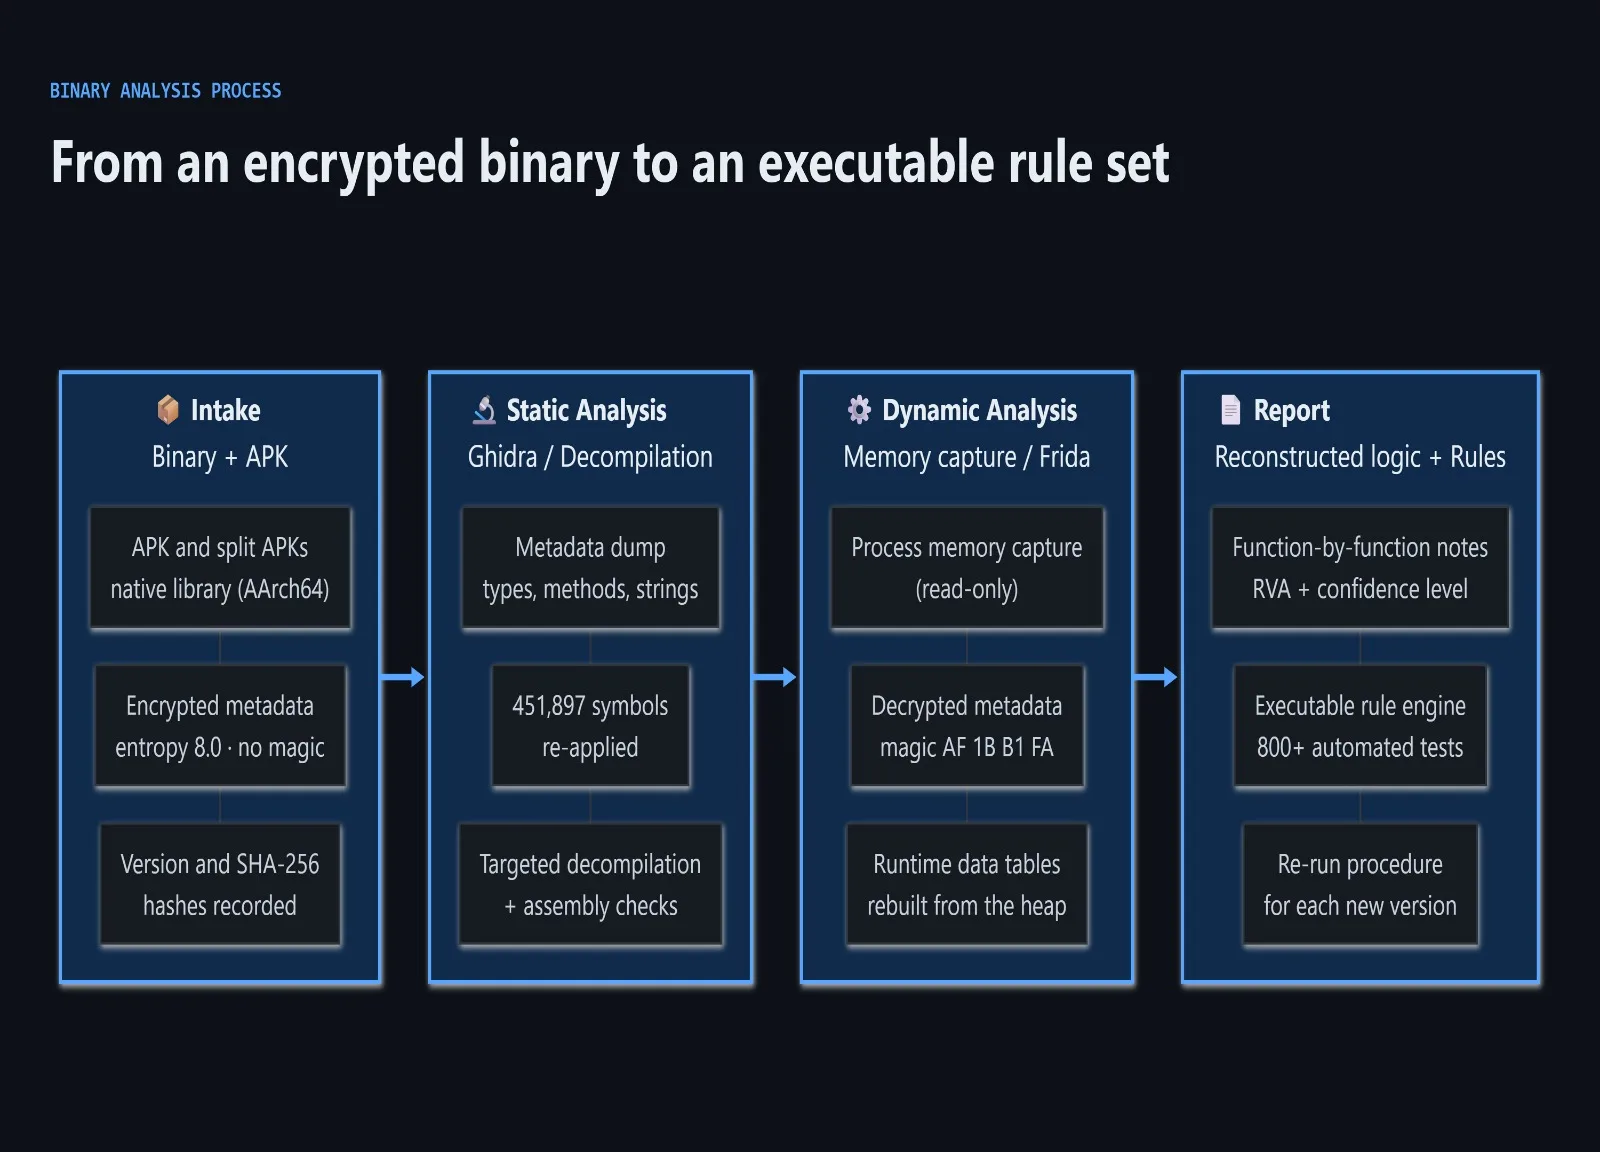
Hai un eseguibile o una libreria senza codice sorgente e senza documentazione? Lo analizzo, ne ricostruisco la logica e ti consegno un chiaro rapporto in PDF che spiega esattamente cosa fa: punti di ingresso, comportamenti nascosti, meccanismi di protezione e rischi. Ottieni le risposte di cui hai bisogno per mantenere, controllare o fidarti del file con sicurezza.

Eseguirò il reverse engineering del tuo binario e ti fornirò un chiaro rapporto di analisi in PDF
File fino a 10 MB, solo analisi statica, rapporto di 10-15 pagine
File fino a 50 MB, analisi statica + dinamica in sandbox, rapporto di 15-25 pagine
Qualsiasi dimensione, analisi statica + dinamica + rete, rapporto di 25-30+ pagine, pseudo-codice
Richiedi un'Offerta Personalizzata
Accedi per Richiedere un'Offerta Personalizzata
Crea un account gratuito o accedi per richiedere un'offerta personalizzata da questo Zinner.
Accedi / RegistratiFai una domanda pre-vendita
Accedi per fare una domanda
Per ridurre lo spam sulla piattaforma, i messaggi pre-vendita possono essere inviati solo da utenti registrati.
Crea un account gratuito o accedi per messaggiare direttamente questo Zinner.
Accedi / RegistratiAccesso richiesto
Crea un account gratuito o accedi per messaggiare questo Zinner.
Accedi / RegistratiAccesso richiesto
Crea un account gratuito o accedi per richiedere un'offerta personalizzata.
Accedi / RegistratiAt a Glance
Dettagli chiave su questo servizio per aiutarti a decidere. Generato da Zinn Hub, non dal venditore.
Posizione di Valore
Metodo di analisi
Strumenti utilizzati
Formati Supportati
Consegnabile
Cosa Riceverai
Descrizione Completa
# Analisi binaria e Reverse Engineering — Rapporto chiaro, nessuna congettura
Hai un eseguibile, una libreria condivisa o un dump di firmware **senza codice sorgente** e **senza documentazione**. Hai bisogno di sapere cosa fa realmente, come si comporta e se è sicuro da usare, distribuire o fidarsi.
Analizzo il tuo binario e ti fornisco un **rapporto PDF chiaro e strutturato** che trasforma il codice macchina in risposte leggibili e attuabili — senza gergo, senza speculazioni.
## Cosa riceverai
- **Un rapporto PDF dettagliato** (da 10 a 30 pagine a seconda della complessità)
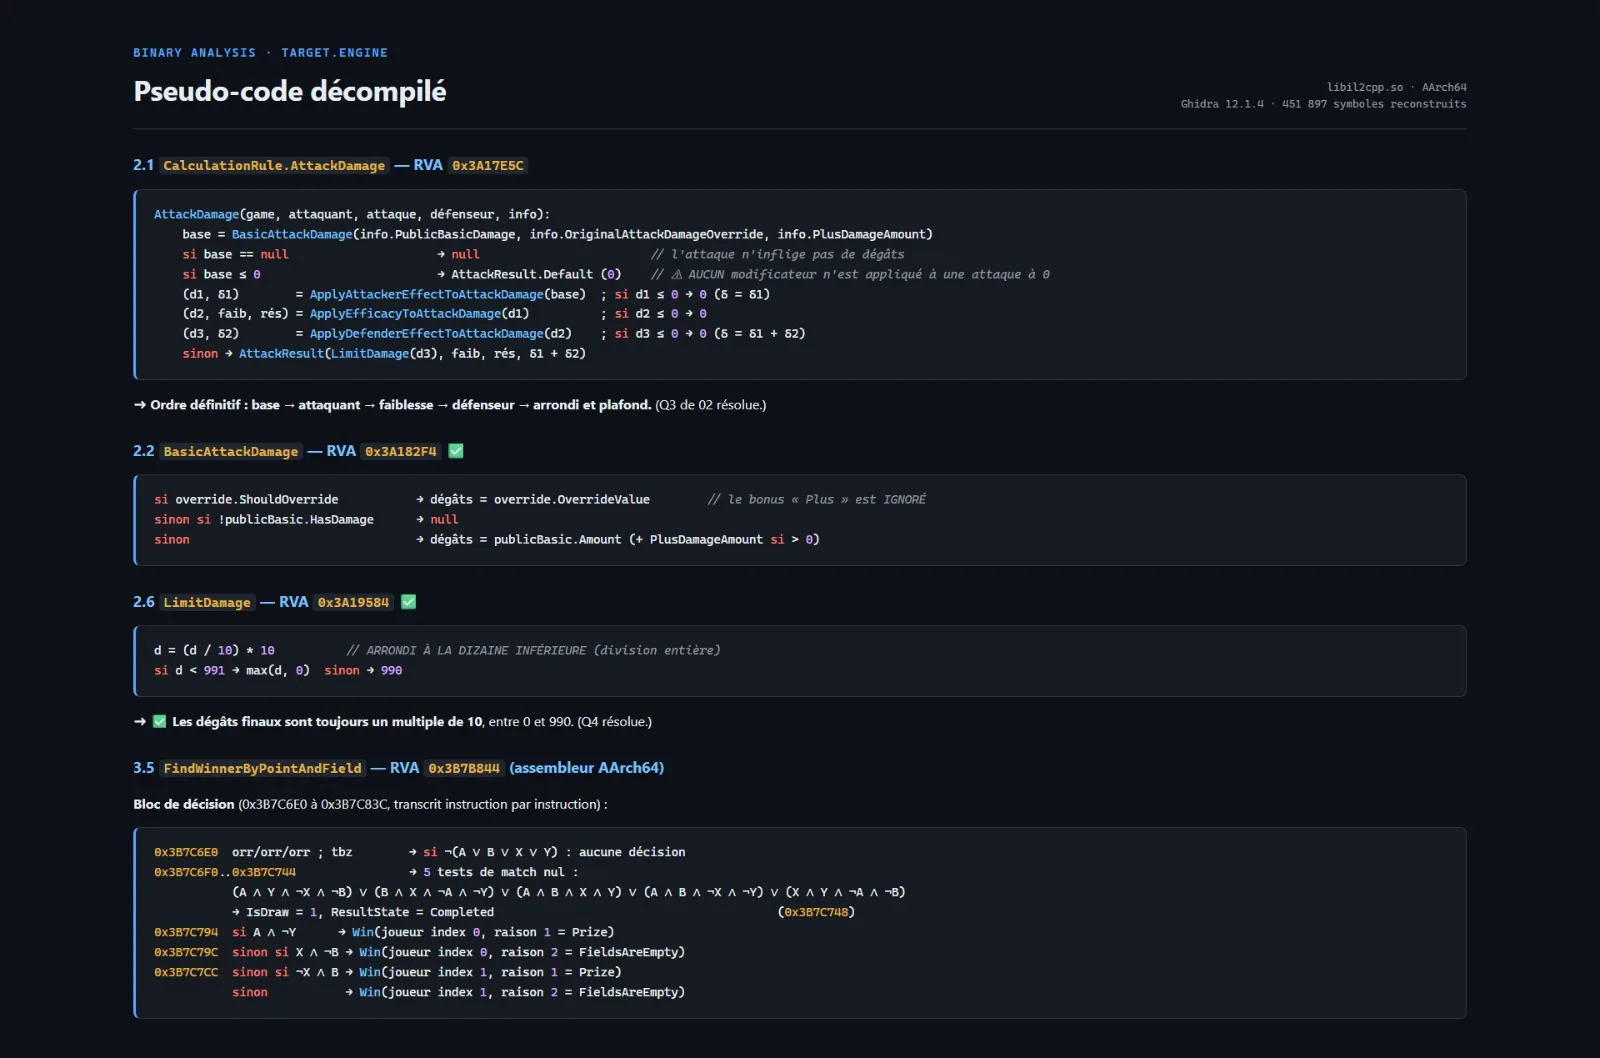
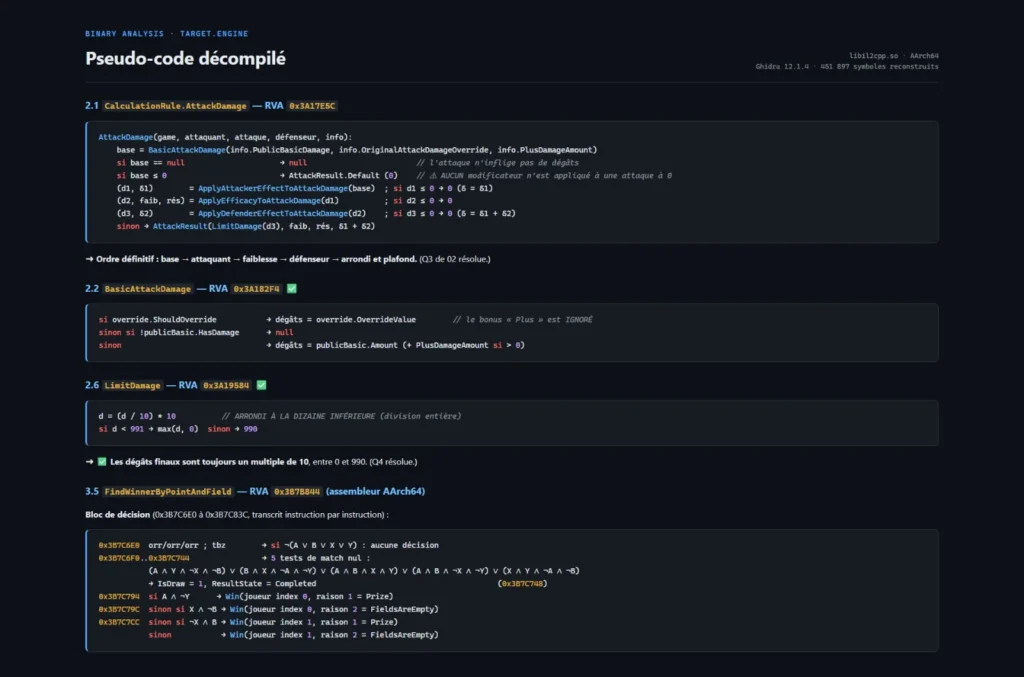
- **Logica ricostruita** in pseudo-codice leggibile (funzioni, strutture dati, algoritmi)
- **Mappa completa del comportamento**: punti di ingresso, flusso di esecuzione, chiamate di rete, accesso al file system
- **Meccanismi di protezione** identificati: packing, offuscamento, anti-debug, anti-VM, crittografia
- **Valutazione del rischio**: comportamenti sospetti, funzionalità nascoste, potenziali problemi di sicurezza
- **Elenco IOC** quando pertinente (IP, domini, hash di file, chiavi di registro)
- **Una chiamata di debriefing di 30 minuti** (opzionale) per illustrarti i risultati
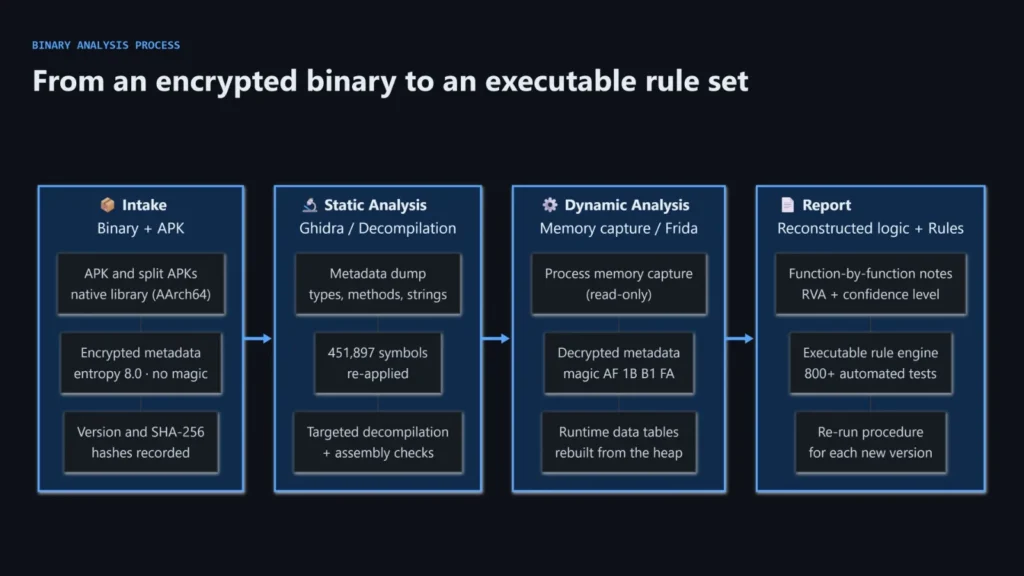
## Come funziona — 4 passaggi
1. **Assunzione (Giorno 0)** — Invii il file e una breve descrizione del tuo obiettivo (audit, recupero, controllo di sicurezza, interoperabilità).
2. **Analisi statica (Giorni 1-2)** — Disassemblo il binario, ne mappo la struttura, identifico librerie e livelli di protezione e ricostruisco la logica principale.
3. **Analisi dinamica (Giorni 2-3)** — Se necessario e sicuro, eseguo il file in una sandbox isolata per osservarne il comportamento reale (rete, file, persistenza).
4. **Consegna del rapporto (Giorni 3-5)** — Riceverai il rapporto PDF, più un'e-mail di riepilogo con i 5 risultati chiave. Una chiamata di debriefing può essere programmata se desideri approfondire.
## Pacchetti
### 🔹 Base — $150
- File fino a 10 MB
- Solo analisi statica
- Report PDF di 10-15 pagine
- Riepilogo della logica e del comportamento principali
- Consegna: 3 giorni lavorativi
### 🔸 Standard — $300
- File fino a 50 MB
- Analisi statica + dinamica in sandbox
- Report PDF di 15-25 pagine
- Mappa completa del comportamento + elenco IOC
- Analisi dei meccanismi di protezione
- Consegna: 5 giorni lavorativi
### 🔺 Avanzato — $500
- File di qualsiasi dimensione
- Analisi statica + dinamica + di rete
- Report PDF di oltre 25-30 pagine
- Ricostruzione completa dello pseudo-codice delle funzioni chiave
- Analisi del protocollo di rete (se applicabile)
- Chiamata di debriefing di 30 minuti inclusa
- Consegna: 7-10 giorni lavorativi
*Preventivo personalizzato disponibile per binari offuscati, impacchettati o multi-componente.*
## Chi sono
- Il file da analizzare (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, dump del firmware, ecc.)
- **Conferma di possedere il file o di essere autorizzato ad analizzarlo** — Lavoro solo su binari per i quali si ha il diritto legale di ispezionare
- Una breve nota sul tuo obiettivo: audit di sicurezza, recupero del codice sorgente, interoperabilità, risposta agli incidenti o ricerca
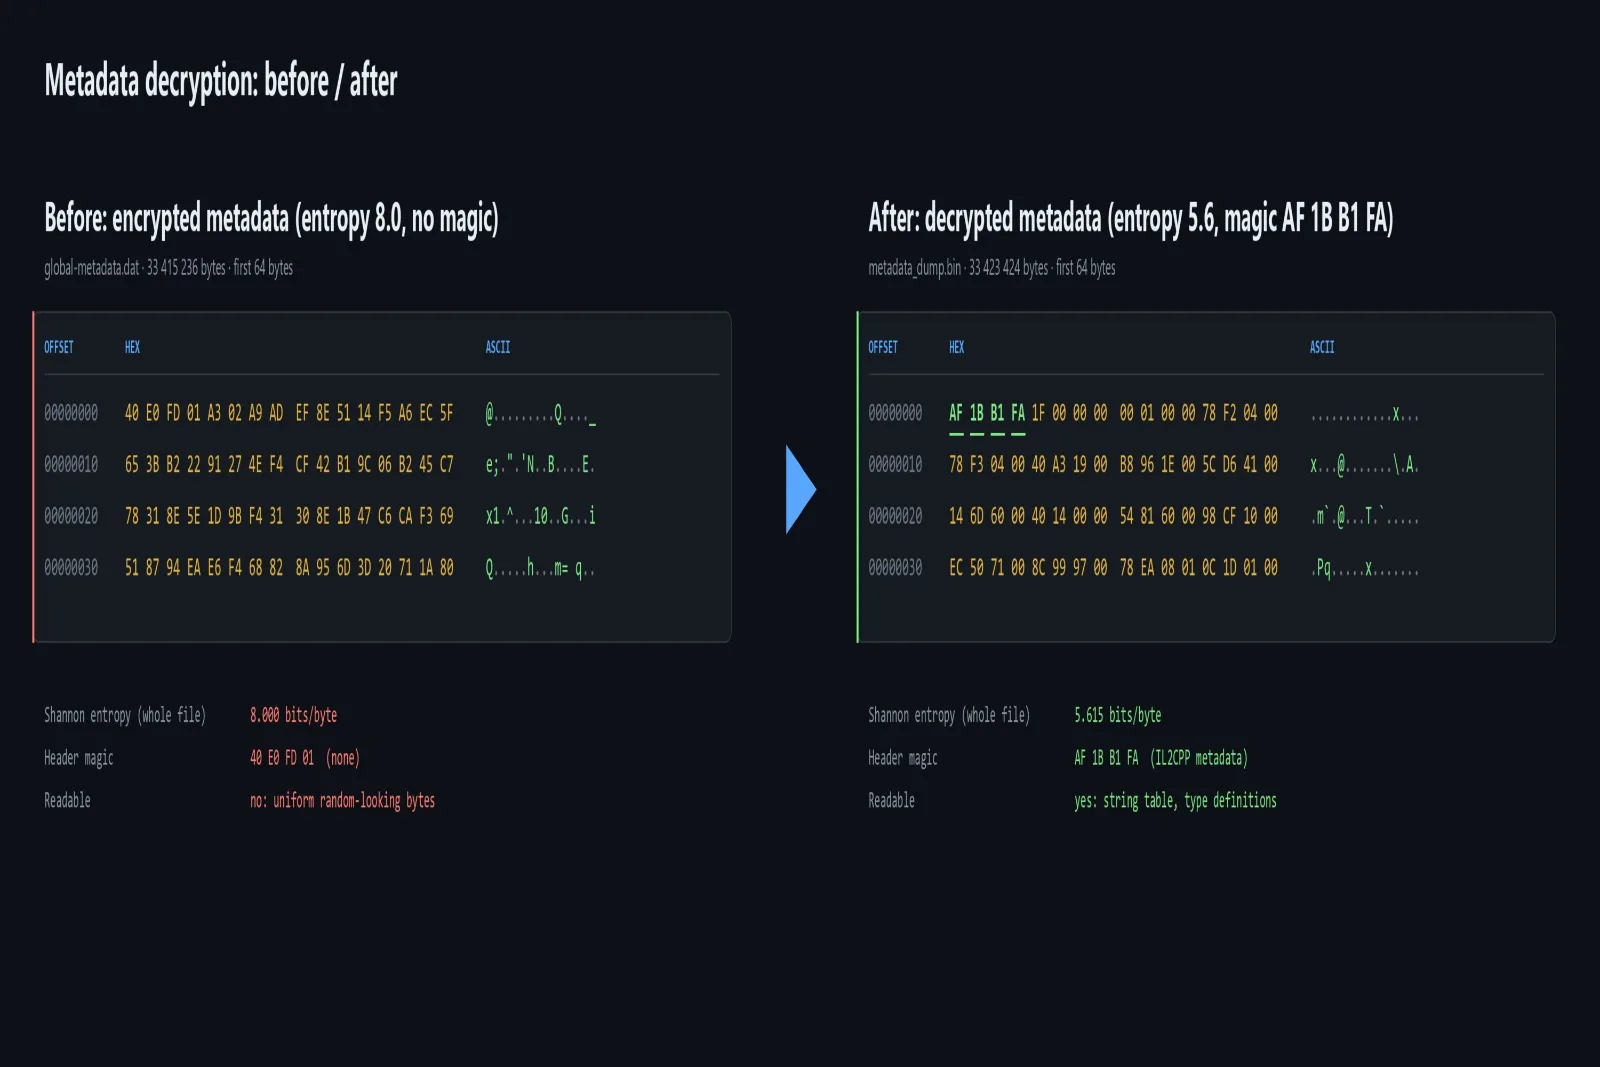
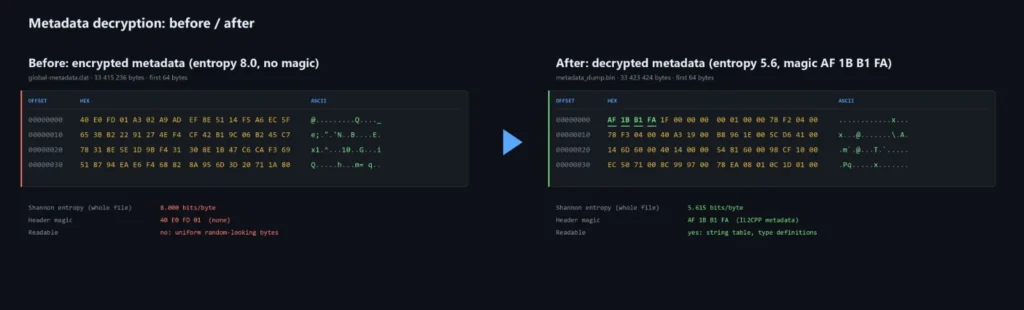
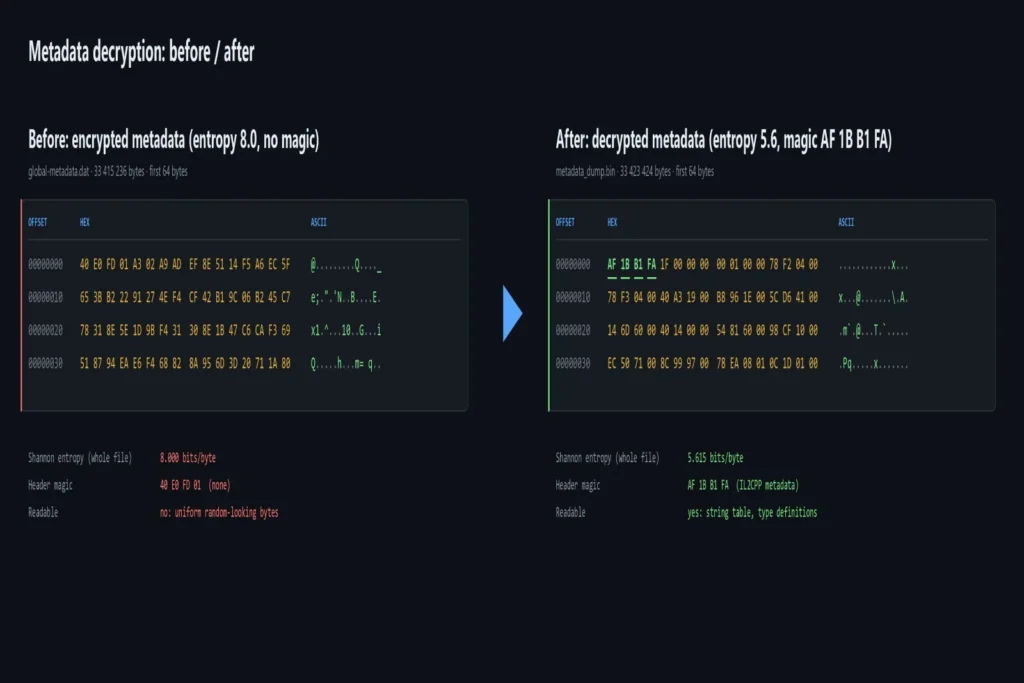
Ho eseguito il reverse engineering di un'applicazione mobile completa end-to-end — dall'estrazione di metadati crittografati a una ricostruzione funzionante della sua logica di business, convalidata rispetto al servizio live. Porto lo stesso rigore a ogni file che analizzo.
Sono un ingegnere inverso e sviluppatore di software con esperienza pratica in:
- **Analisi binaria**: disassemblaggio con Ghidra e IDA, estrazione della memoria, decompressione, deoffuscamento
- **Ricostruzione del protocollo**: decodifica di protocolli di rete proprietari, schemi di crittografia e logica di sessione
- **Ricostruzione della logica**: ricostruzione del comportamento completo dell'applicazione da binari, convalidata da 800+ test automatizzati
- **Sviluppo**: Rust, Python, C/C++, con un focus su prestazioni e affidabilità
Ho eseguito il reverse engineering di un'applicazione mobile completa end-to-end — dall'estrazione di metadati crittografati a una ricostruzione funzionante della sua logica di business, convalidata rispetto al servizio live. Porto lo stesso rigore a ogni file che analizzo.
## Cosa lo rende diverso
- **Nessuna scatola nera**: ogni scoperta nel rapporto è supportata da prove (indirizzo, funzione o pacchetto)
- **Output leggibile**: ottieni pseudo-codice e spiegazioni in linguaggio semplice, non dump di disassemblaggio grezzi
- **Azionabile**: ogni rapporto si conclude con raccomandazioni concrete, non solo osservazioni
- **Confidenziale**: i file vengono analizzati in un ambiente isolato, eliminati dopo la consegna e mai condivisi
## Note importanti
- Analizzo solo i file di tua proprietà o che sei legalmente autorizzato a ispezionare.
- Non cracko software, non bypasso licenze e non aiuto a eludere la protezione per usi non autorizzati.
- Per i campioni di malware, l'analisi viene eseguita in una sandbox completamente isolata, mai su una macchina di produzione.
- NDA disponibile su richiesta.
---
**Pronto per iniziare?** Inviami il file e il tuo obiettivo in un messaggio, e ti confermerò la fattibilità e la tempistica entro 24 ore.
Garanzia di Qualità Zinner
Ogni Zinner è revisionato e approvato prima di aderire alla piattaforma.
Tutti i servizi sono supportati dal nostro impegno di garanzia della qualità.
Il tuo pagamento è protetto fino a quando non approvi il lavoro consegnato.
Confronta Pacchetti
| Caratteristica | Basic | Standard | Premium |
|---|---|---|---|
| Limite dimensione file | Fino a 10 MB | Fino a 50 MB | Qualsiasi dimensione |
| Profondità di analisi | Solo statica | Statica + dinamica (sandbox) | Statica + dinamica + rete |
| Lunghezza del report | 10–15 pagine | 15–25 pagine | 25–30+ pagine |
| Elenco IOC | ✕ | ✓ | ✓ |
| Ricostruzione pseudo-codice | Solo logica principale | Funzioni chiave | Funzioni chiave complete |
| Tempo di consegna | 3 giorni lavorativi | 5 giorni lavorativi | 7–10 giorni lavorativi |
Portfolio
Esempi del lavoro del venditore correlati a questo Zinn.
Analisi binaria e ricostruzione logica
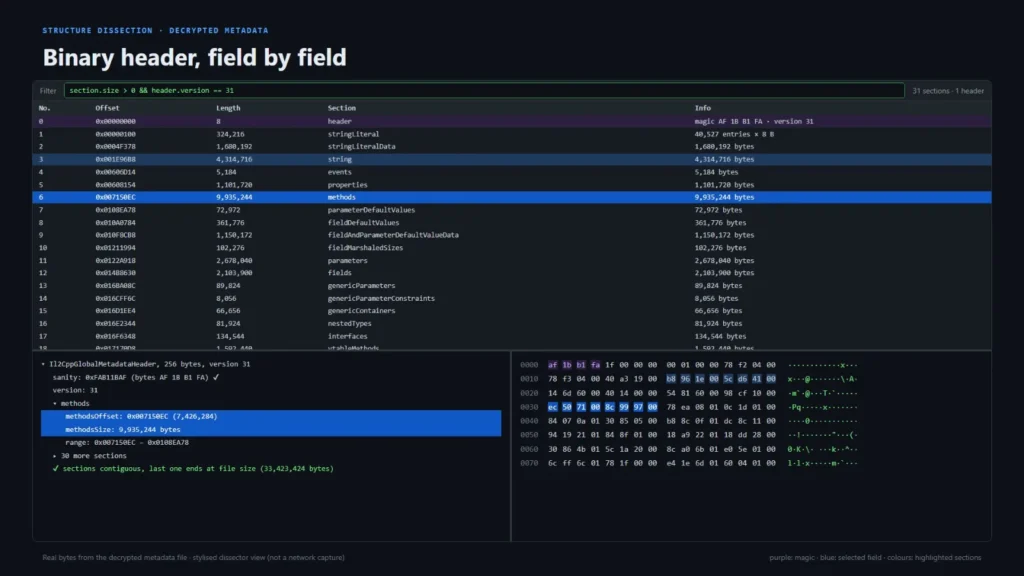
Reverse engineering end-to-end di complessi binari nativi. Dalla decrittazione di metadati protetti (IL2CPP/Unity) alla ricostruzione della logica completa dell'applicazione, convalidata da oltre 800 test automatizzati. Trasformo binari spogli e illeggibili in informazioni chiare, strutturate e utilizzabili.
Sviluppo di motori ad alte prestazioni
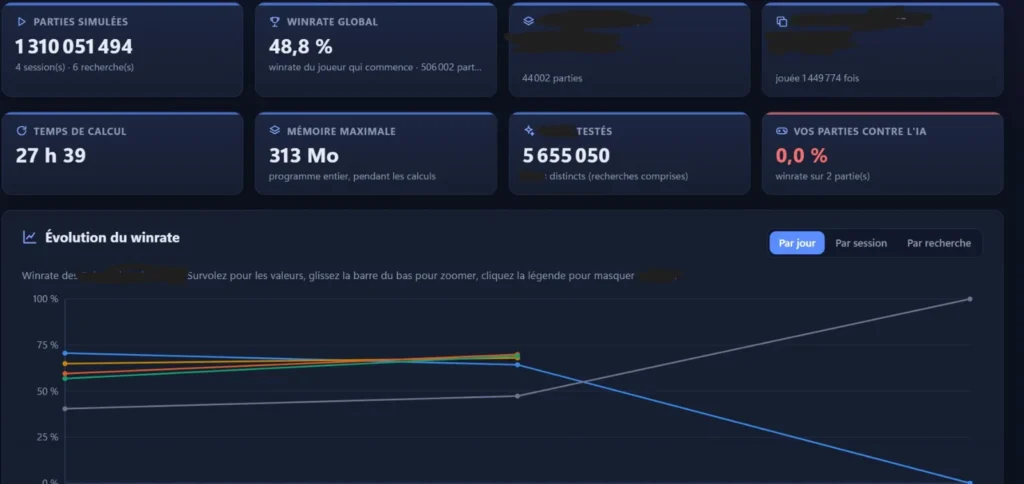
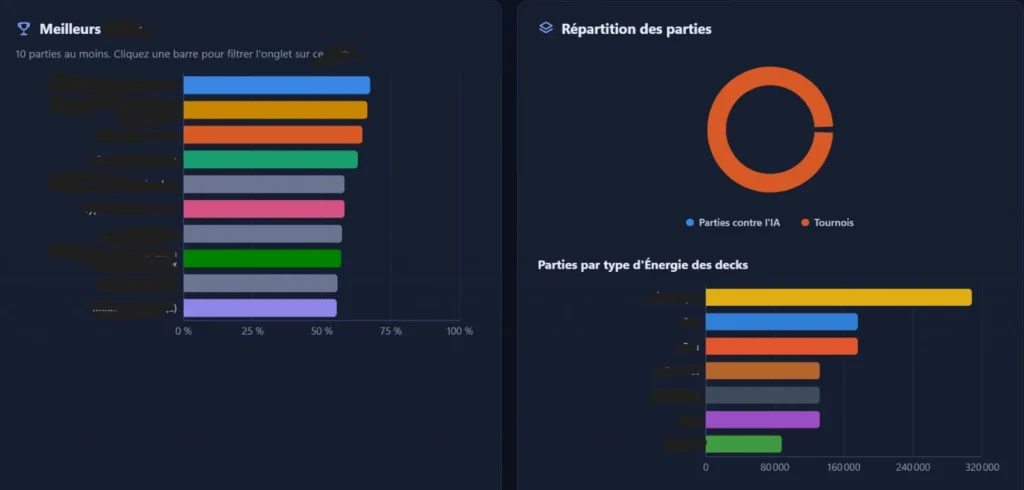
Sviluppo di un motore di simulazione ad alte prestazioni in Rust (capace di oltre 600,000 simulazioni al minuto) con un'IA avanzata (MCTS) e un'interfaccia desktop completa (Tauri). Costruito per replicare rigorosamente la logica di business complessa ed estratta con 100% fedeltà.
Estrazione dati e parsing binario
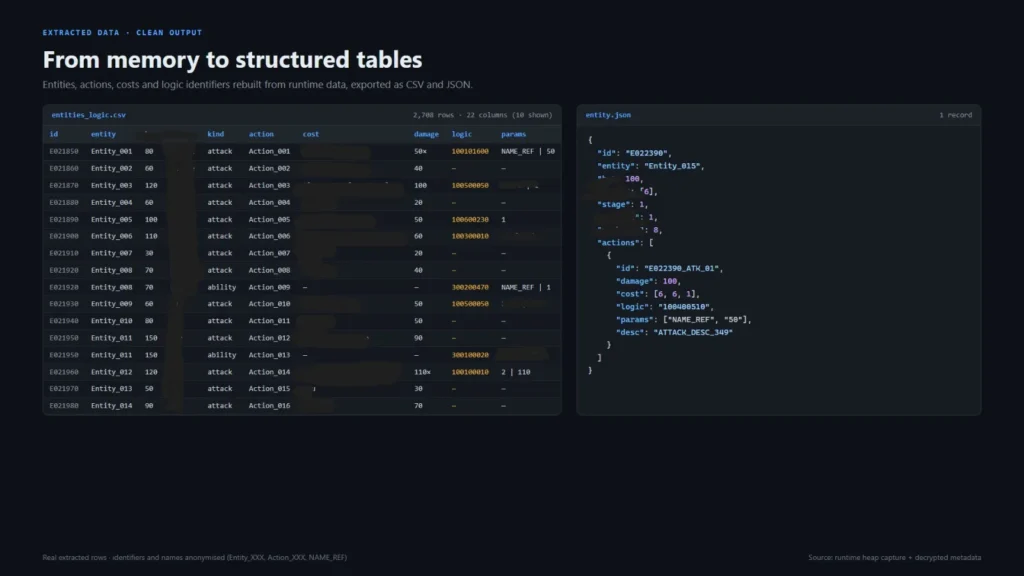
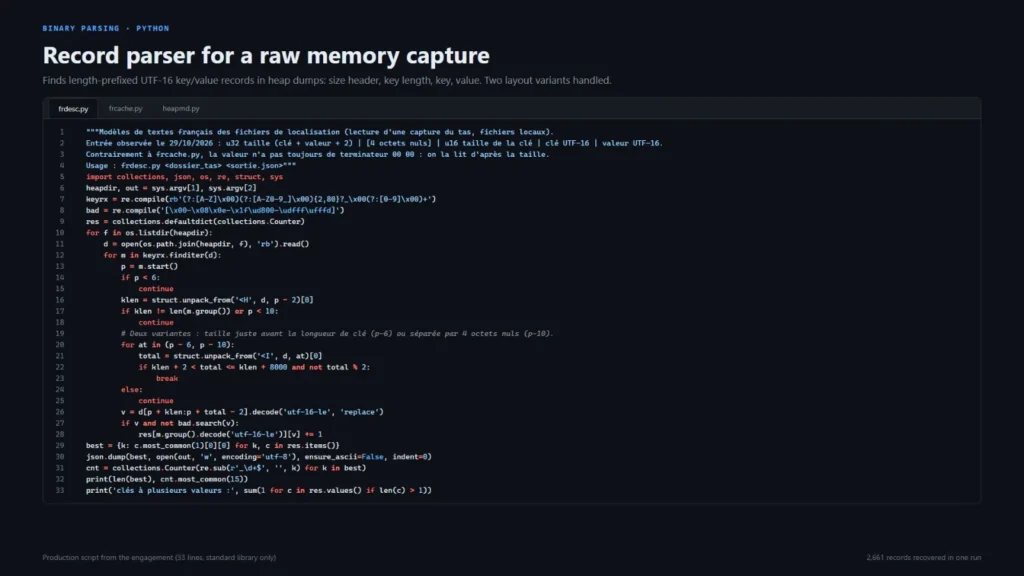
Strumenti personalizzati per l'estrazione di dati strutturati da binari complessi, crittografati o proprietari. Dalle acquisizioni di memoria grezza e intestazioni binarie a output CSV e JSON puliti e pronti per la produzione. Scrivo robusti parser Python (solo libreria standard) in grado di elaborare migliaia di record in una singola esecuzione, trasformando file non strutturati in database utilizzabili.
Informazioni Aggiuntive
Strumenti e stack tecnologico
Tipi di file supportati
Dettagli del Servizio
Domande frequenti
Assolutamente no. Il tuo binario viene analizzato in un ambiente sandbox isolato, mai connesso a una rete live. Non condivido mai i tuoi file, i risultati o i dettagli del progetto con terze parti. Tutti i file vengono eliminati permanentemente dai miei sistemi 7 giorni dopo la consegna. Firmo anche NDA (accordi di non divulgazione) su richiesta senza costi aggiuntivi.
Sì. La decompressione e la deoffuscazione fanno parte della mia esperienza. Se il file è altamente protetto, potrebbe richiedere il pacchetto Avanzato. Tuttavia, esamino sempre il file e confermo la fattibilità entro 24 ore prima di iniziare.
Fornisco una comunicazione strettamente scritta per garantire un registro dettagliato e tracciabile di tutti i risultati. Riceverai un rapporto PDF completo e 7 giorni di supporto Q&A scritto dopo la consegna. Questo garantisce che tu abbia tutto documentato per iscritto.
Riceverai un report PDF chiaro e strutturato che spiega il comportamento, la logica e i rischi del file. A seconda del tuo pacchetto, potresti anche ricevere dati estratti (CSV/JSON), un elenco di Indicatori di Compromissione (IOC) e script Python utilizzati per l'analisi.
Recensioni dei clienti
Scopri cosa dicono i nostri clienti di questo Zinn