Máte spustitelný soubor nebo knihovnu bez zdrojového kódu a dokumentace? Analyzuji ji, rekonstruuji její logiku a dodám jasnou zprávu ve formátu PDF, která přesně vysvětlí, co dělá – vstupní body, skryté chování, ochranné mechanismy a rizika. Získáte odpovědi, které potřebujete k údržbě, auditu nebo důvěryhodnosti souboru s jistotou.

Provedu reverzní inženýrství vašeho binárního souboru a dodám jasnou zprávu o analýze ve formátu PDF
Soubor do 10 MB, pouze statická analýza, zpráva 10-15 stran
Soubor do 50 MB, statická + dynamická analýza v sandboxu, zpráva 15-25 stran
Jakákoli velikost, statická + dynamická + síťová analýza, zpráva 25-30+ stran, pseudokód
Požádat o vlastní nabídku
Přihlaste se a požádejte o vlastní nabídku
Vytvořte si bezplatný účet nebo se přihlaste a požádejte o personalizovanou nabídku od tohoto Zinnera.
Jak najmout freelancery pro reklamy na YouTube na Zinn HubPoložit otázku před prodejem
Přihlaste se a položte otázku
Aby se snížil spam na platformě, zprávy před prodejem mohou posílat pouze přihlášení uživatelé.
Vytvořte si bezplatný účet nebo se přihlaste a pošlete zprávu tomuto Zinnerovi přímo.
Jak najmout freelancery pro reklamy na YouTube na Zinn HubVyžadováno přihlášení
Vytvořte si bezplatný účet nebo se přihlaste a pošlete zprávu tomuto Zinnerovi.
Jak najmout freelancery pro reklamy na YouTube na Zinn HubVyžadováno přihlášení
Vytvořte si bezplatný účet nebo se přihlaste a požádejte o personalizovanou nabídku.
Jak najmout freelancery pro reklamy na YouTube na Zinn HubStručný přehled
Klíčové detaily o této službě, které vám pomohou se rozhodnout. Vygenerováno Zinn Hub, nikoli prodejcem.
Hodnotová pozice
Metoda analýzy
Použité nástroje
Podporované formáty
Výsledek
Co obdržíte
Úplný popis
# Binární analýza a reverzní inženýrství — Jasná zpráva, žádné dohady
Máte spustitelný soubor, sdílenou knihovnu nebo výpis firmwaru **bez zdrojového kódu** a **bez dokumentace**. Potřebujete vědět, co skutečně dělá, jak se chová a zda je bezpečné jej používat, dodávat nebo mu důvěřovat.
Analyzuji váš binární soubor a dodám **jasnou, strukturovanou zprávu ve formátu PDF**, která převede strojový kód na čitelné, použitelné odpovědi – žádný žargon, žádné spekulace.
## Co obdržíte
- **Podrobnou zprávu ve formátu PDF** (10 až 30 stran v závislosti na složitosti)
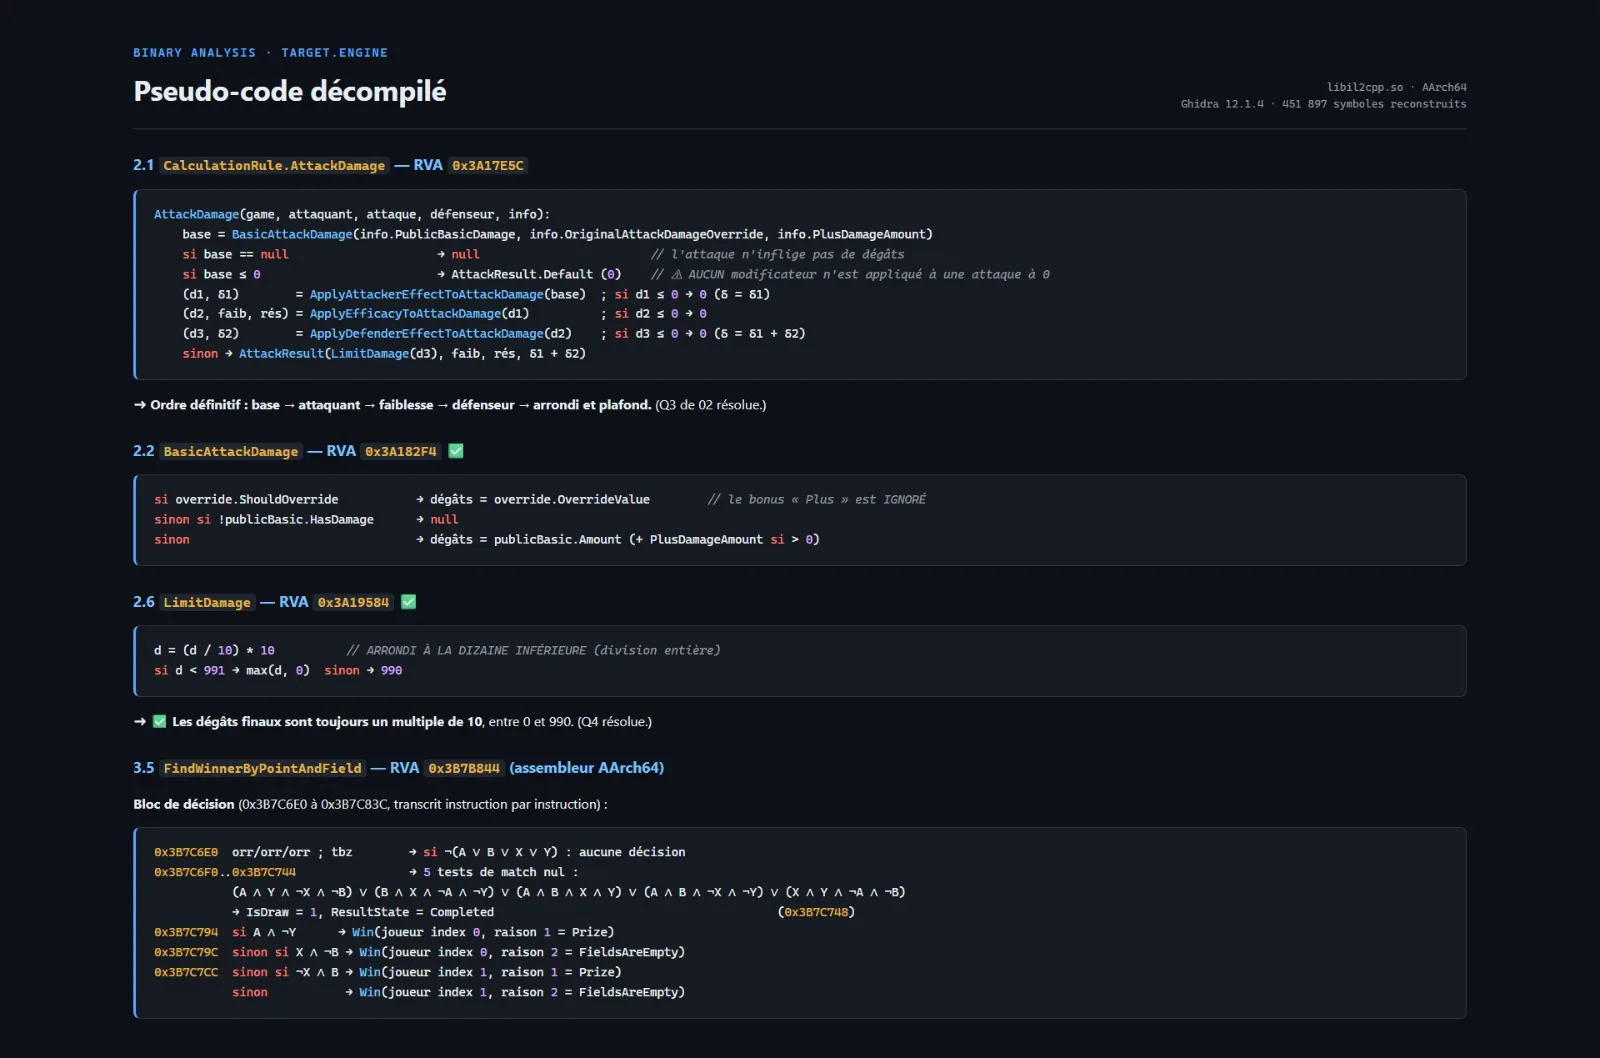
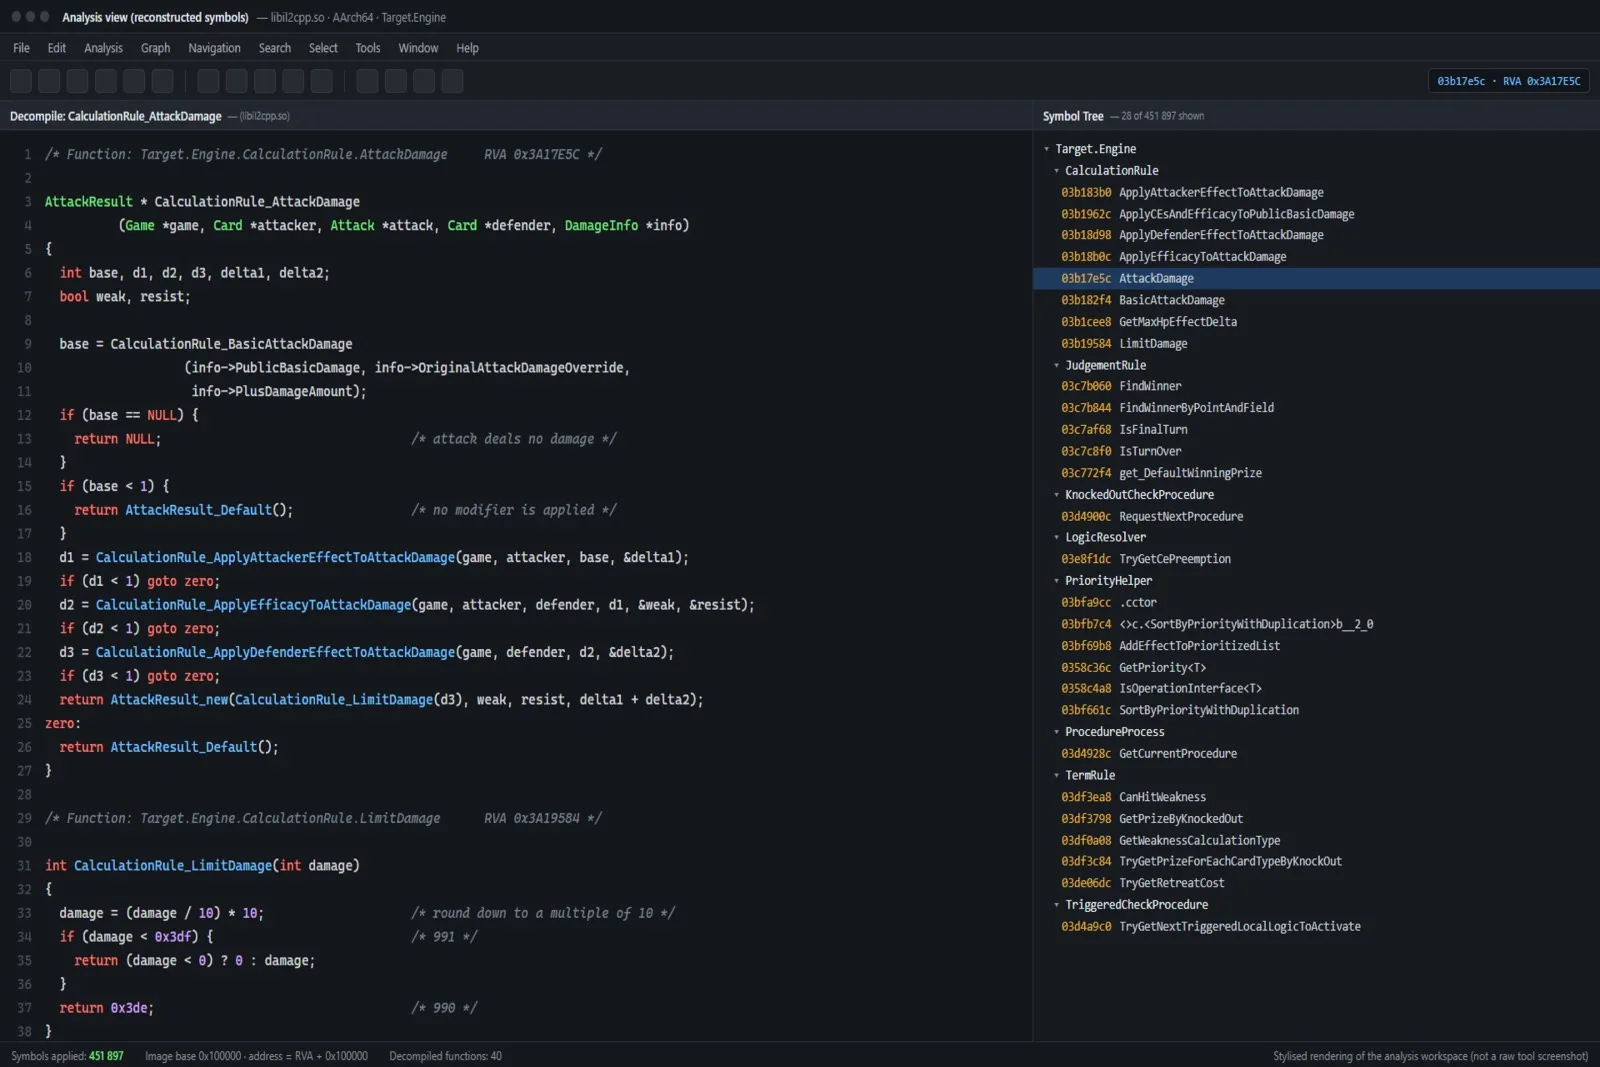
- **Rekonstruovanou logiku** v čitelném pseudokódu (funkce, datové struktury, algoritmy)
- **Kompletní mapu chování**: vstupní body, tok provádění, síťová volání, přístup k souborovému systému
- **Identifikované ochranné mechanismy**: balení, obfuskace, anti-debug, anti-VM, šifrování
- **Posouzení rizik**: podezřelé chování, skryté funkce, potenciální bezpečnostní obavy
- **Seznam IOC**, pokud je relevantní (IP adresy, domény, hash souborů, klíče registru)
- **30minutový debriefingový hovor** (volitelný), který vás provede zjištěními
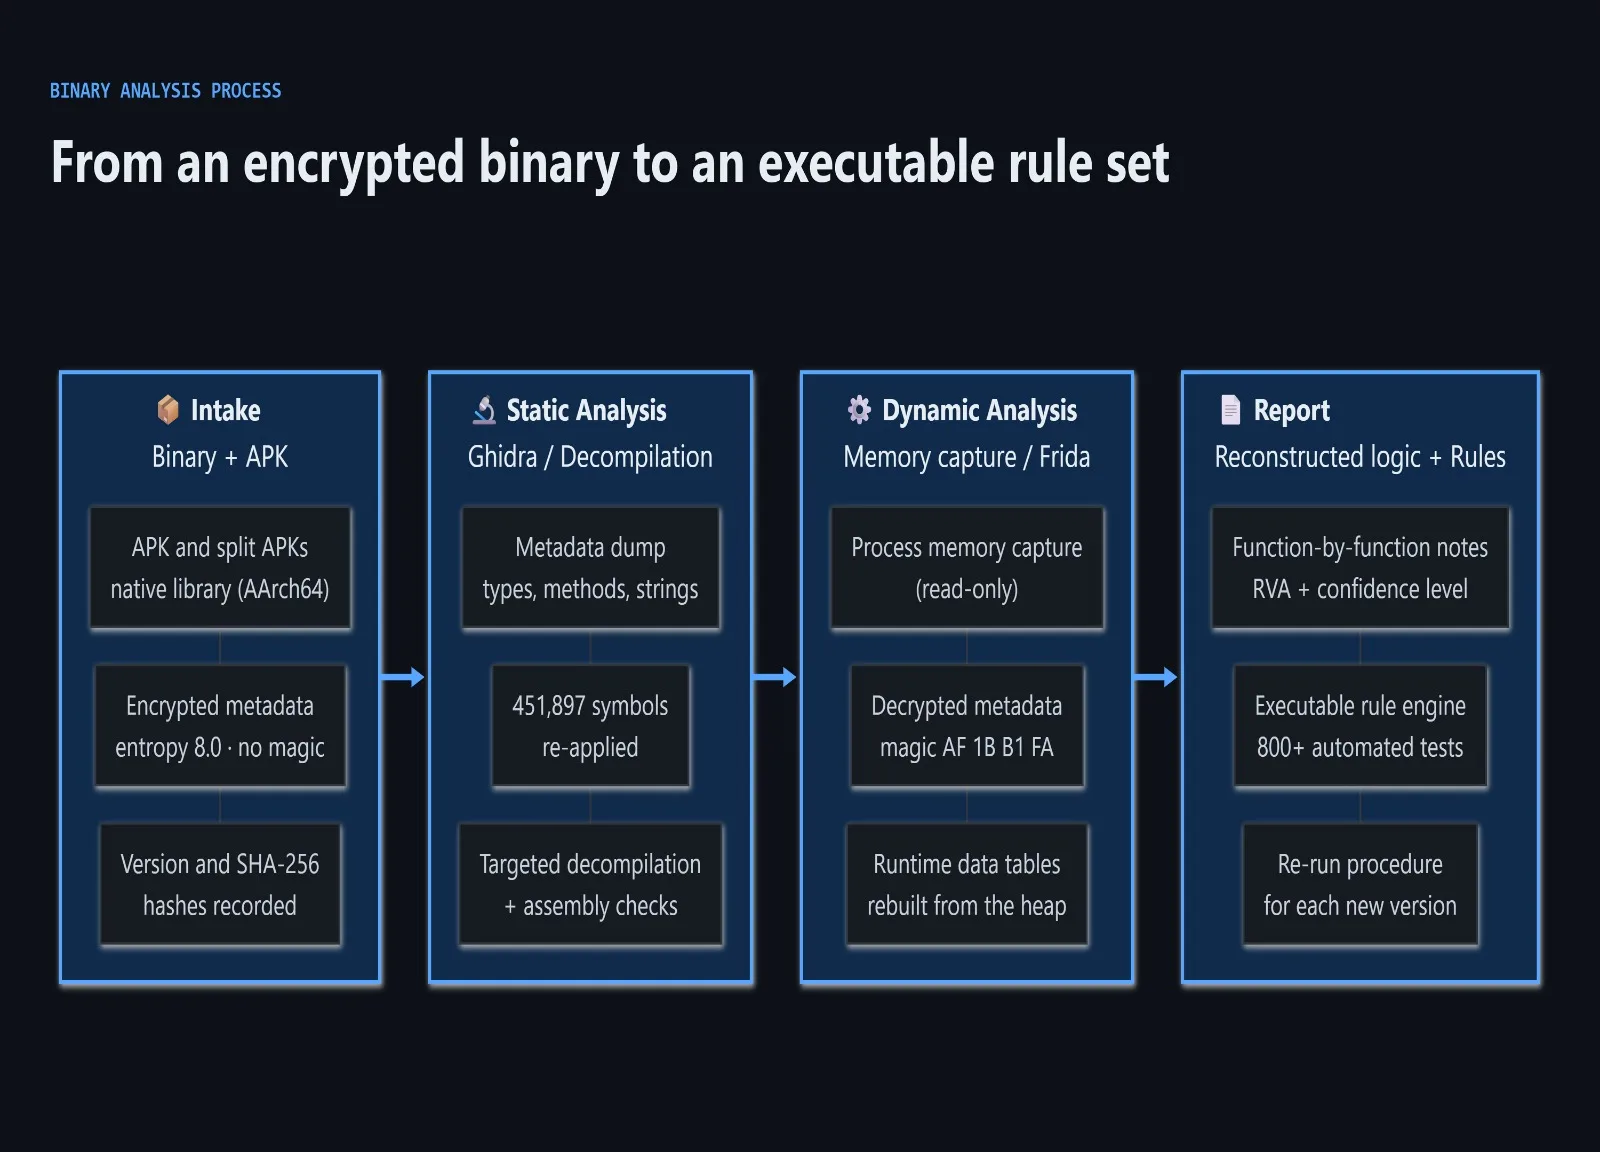
## Jak to funguje — 4 kroky
1. **Příjem (Den 0)** — Zašlete soubor a krátký popis svého cíle (audit, obnova, bezpečnostní kontrola, interoperabilita).
2. **Statická analýza (Den 1-2)** — Rozložím binární soubor, zmapuji jeho strukturu, identifikuji knihovny a ochranné vrstvy a rekonstruuji hlavní logiku.
3. **Dynamická analýza (Den 2-3)** — V případě potřeby a bezpečnosti spustím soubor v izolovaném sandboxu, abych pozoroval jeho skutečné chování (síť, soubory, perzistence).
4. **Doručení zprávy (Den 3-5)** — Obdržíte zprávu ve formátu PDF a souhrnný e-mail s 5 klíčovými zjištěními. Pokud chcete jít do hloubky, lze naplánovat debriefingový hovor.
## Balíčky
### 🔹 Základní — $150
- Soubory do 10 MB
- Pouze statická analýza
- 10–15stránková zpráva ve formátu PDF
- Souhrn hlavní logiky a chování
- Dodání: 3 pracovních dnů
### 🔸 Standardní — $300
- Soubory do 50 MB
- Statická + dynamická analýza v sandboxu
- 15–25stránková zpráva ve formátu PDF
- Kompletní mapa chování + seznam IOC
- Analýza ochranných mechanismů
- Dodání: 5 pracovních dnů
### 🔺 Pokročilé — $500
- Soubory libovolné velikosti
- Statická + dynamická + síťová analýza
- 25–30+stránková zpráva ve formátu PDF
- Kompletní rekonstrukce pseudokódu klíčových funkcí
- Analýza síťového protokolu (pokud je relevantní)
- Zahrnut 30minutový debriefingový hovor
- Dodání: 7–10 pracovních dnů
*Vlastní cenová nabídka k dispozici pro zatemněné, zabalené nebo vícesložkové binární soubory.*
## O mně
- Soubor k analýze (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, výpis firmwaru atd.)
- **Potvrzení, že soubor vlastníte nebo jste oprávněni jej analyzovat** – pracuji pouze s binárními soubory, které máte zákonné právo kontrolovat
- Krátká poznámka o vašem cíli: bezpečnostní audit, obnova zdrojového kódu, interoperabilita, reakce na incidenty nebo výzkum
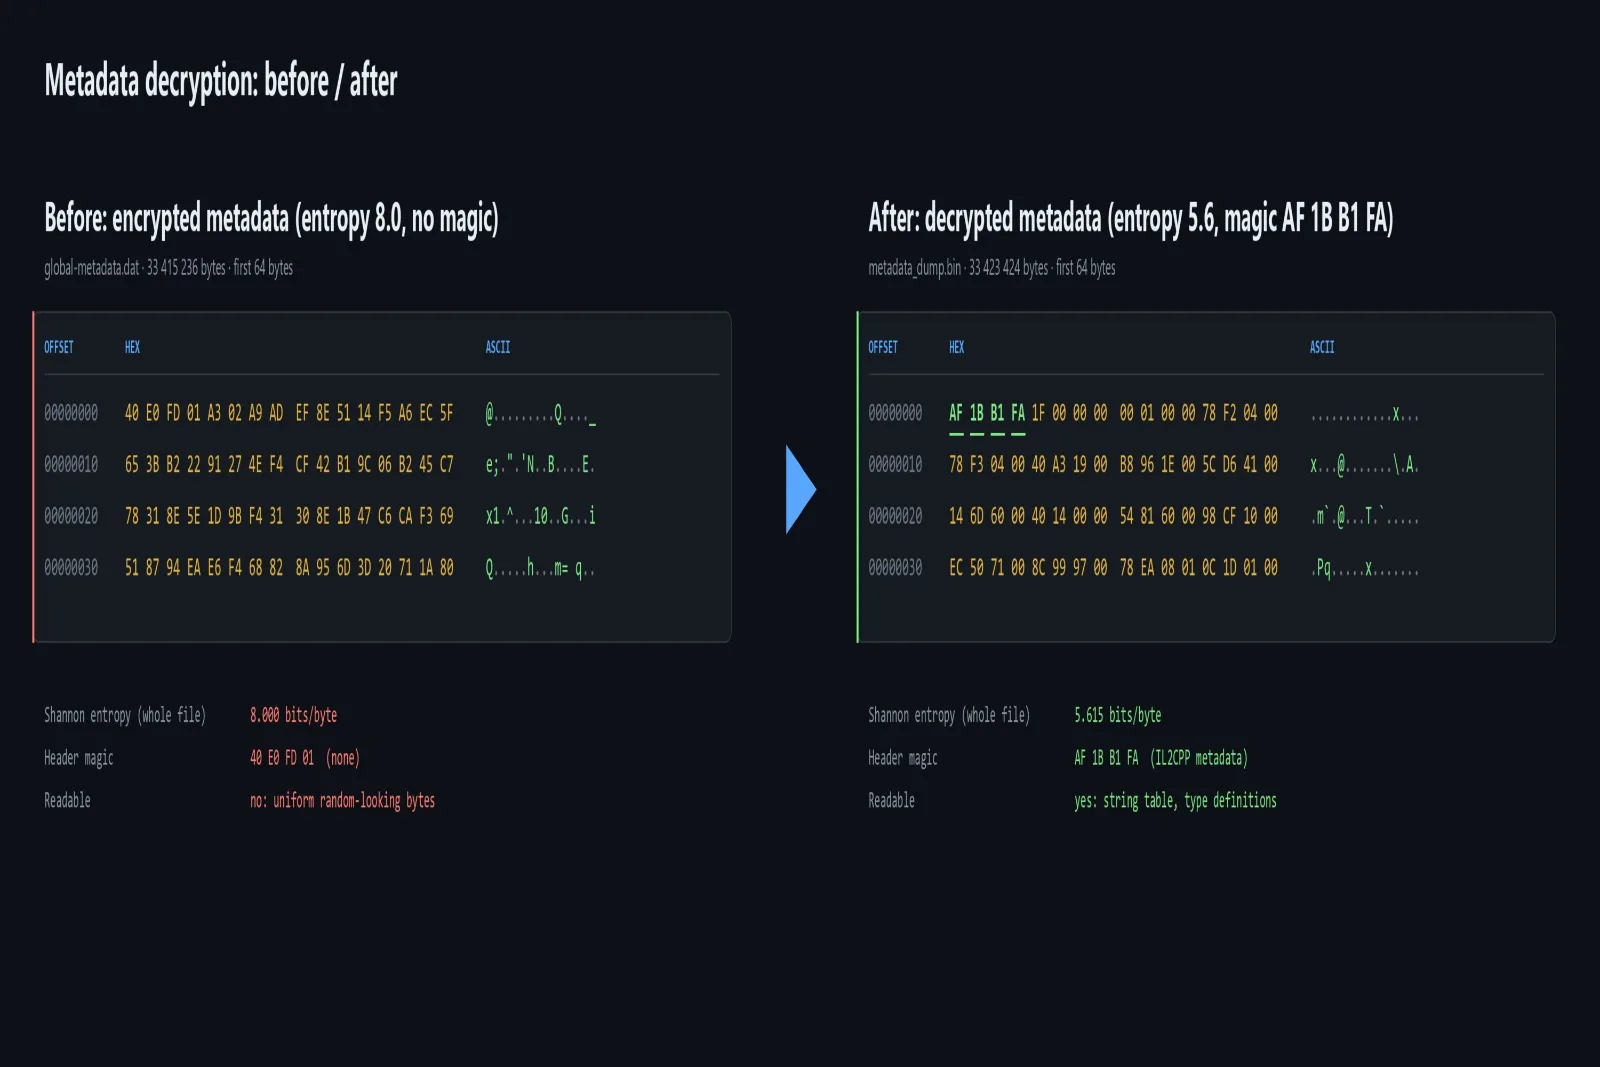
Zpětně jsem analyzoval kompletní mobilní aplikaci od začátku do konce – od extrakce šifrovaných metadat po funkční rekonstrukci její obchodní logiky, ověřenou proti živé službě. Stejnou přísnost uplatňuji u každého souboru, který analyzuji.
Jsem reverzní inženýr a softwarový vývojář s praktickými zkušenostmi v:
- **Binární analýza**: disasemblace s Ghidrou a IDA, extrakce paměti, rozbalování, deobfuskace
- **Rekonstrukce protokolu**: dekódování proprietárních síťových protokolů, šifrovacích schémat a logiky relací
- **Rekonstrukce logiky**: přestavba kompletního chování aplikace z binárních souborů, ověřená 800+ automatizovanými testy
- **Vývoj**: Rust, Python, C/C++, se zaměřením na výkon a spolehlivost
Provedl jsem reverzní inženýrství kompletní mobilní aplikace od začátku do konce – od extrakce šifrovaných metadat až po funkční rekonstrukci její obchodní logiky, ověřenou proti živé službě. Stejnou pečlivost uplatňuji u každého souboru, který analyzuji.
## V čem je to jiné
- **Žádná černá skříňka**: každé zjištění ve zprávě je podloženo důkazy (adresa, funkce nebo paket)
- **Čitelný výstup**: získáte pseudokód a vysvětlení v jednoduchém jazyce, nikoli surové výpisy disasemblace
- **Použitelné**: každá zpráva končí konkrétními doporučeními, nikoli pouze pozorováními
- **Důvěrné**: soubory jsou analyzovány v izolovaném prostředí, po doručení smazány a nikdy nejsou sdíleny
## Důležité poznámky
- Analyzuji pouze soubory, které vlastníte nebo jste oprávněni kontrolovat.
- Nekrakuji software, neobcházím licence ani nepomáhám obcházet ochranu pro neoprávněné použití.
- U vzorků malwaru se analýza provádí v plně izolovaném sandboxu – nikdy na produkčním stroji.
- NDA k dispozici na vyžádání.
---
**Jste připraveni začít?** Pošlete mi soubor a svůj cíl ve zprávě a já vám do 24 hodin potvrdím proveditelnost a časový plán.
Záruka kvality Zinner
Každý Zinner je před připojením k platformě zkontrolován a schválen.
Všechny služby jsou podpořeny naším závazkem k zajištění kvality.
Vaše platba je chráněna, dokud neschválíte dodanou práci.
Porovnat balíčky
| Charakteristika | Základní | Standard | Prémiový |
|---|---|---|---|
| Limit velikosti souboru | Až 10 MB | Až 50 MB | Jakákoli velikost |
| Hloubka analýzy | Pouze statická | Statická + dynamická (sandbox) | Statická + dynamická + síťová |
| Délka zprávy | 10–15 stránek | 15–25 stránek | 25–30+ stránek |
| Seznam IOC | ✕ | ✓ | ✓ |
| Rekonstrukce pseudokódu | Pouze hlavní logika | Klíčové funkce | Úplné klíčové funkce |
| Doba dodání | 3 pracovních dnů | 5 pracovních dnů | 7–10 pracovních dnů |
Portfolio
Příklady práce prodejce související s tímto Zinnem.
Binární analýza a rekonstrukce logiky
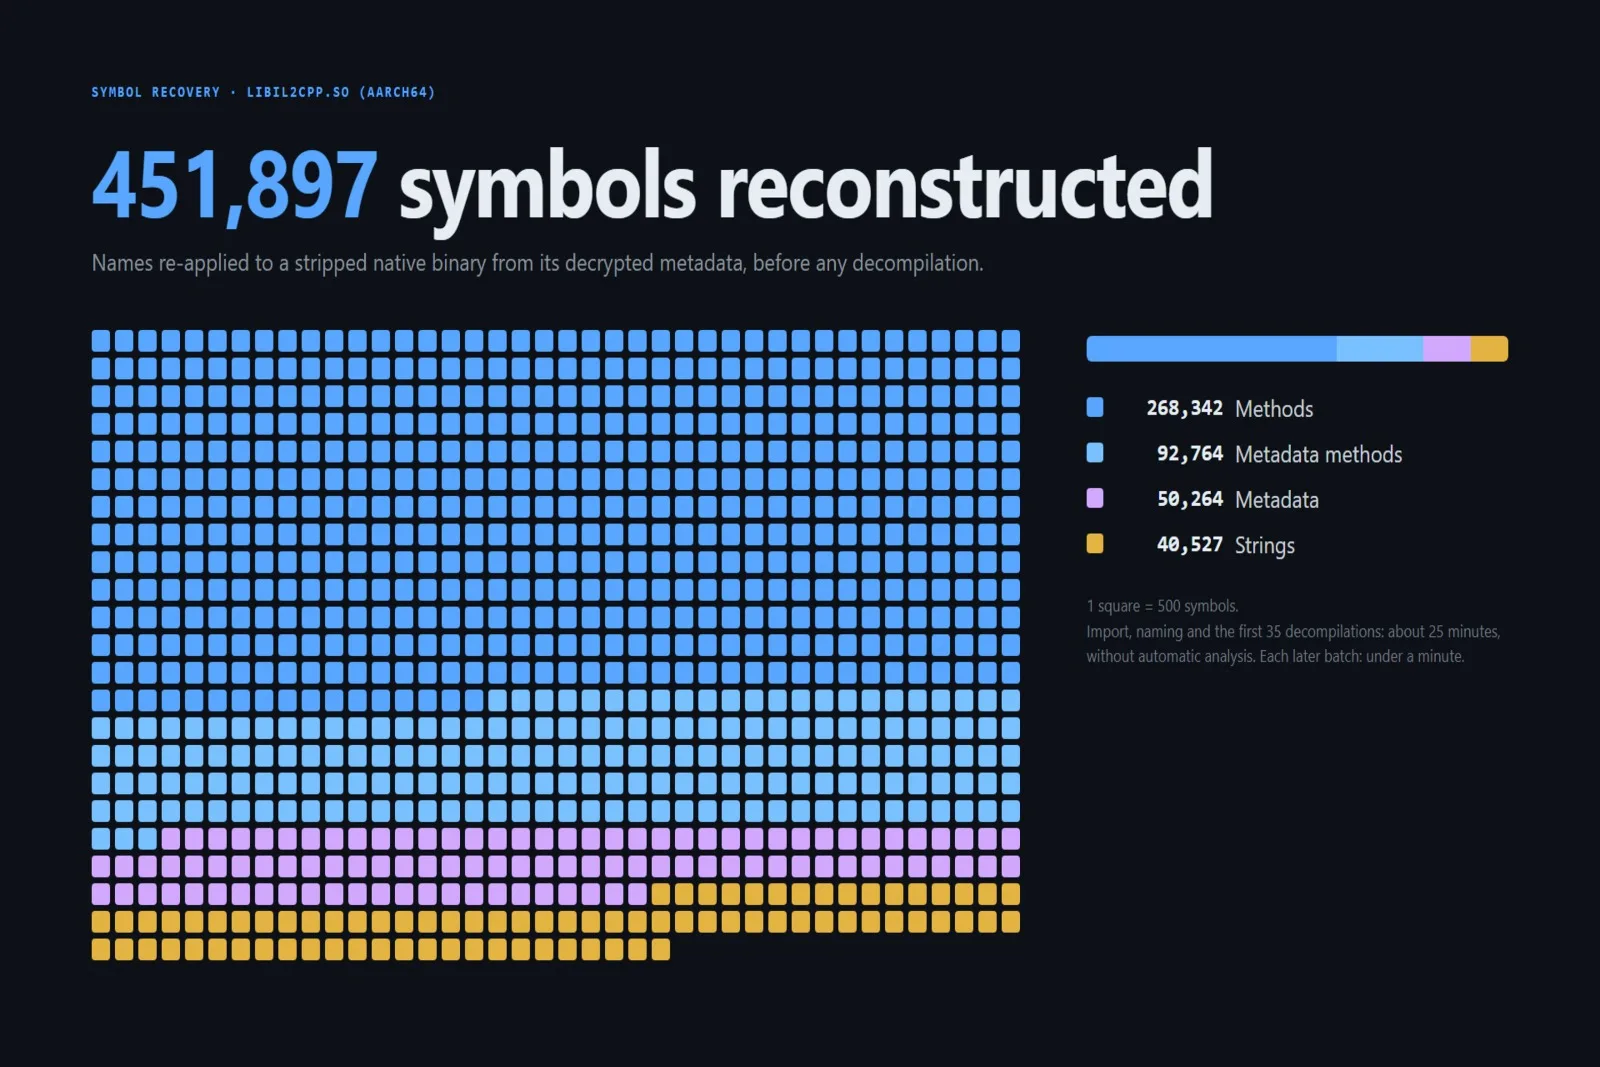
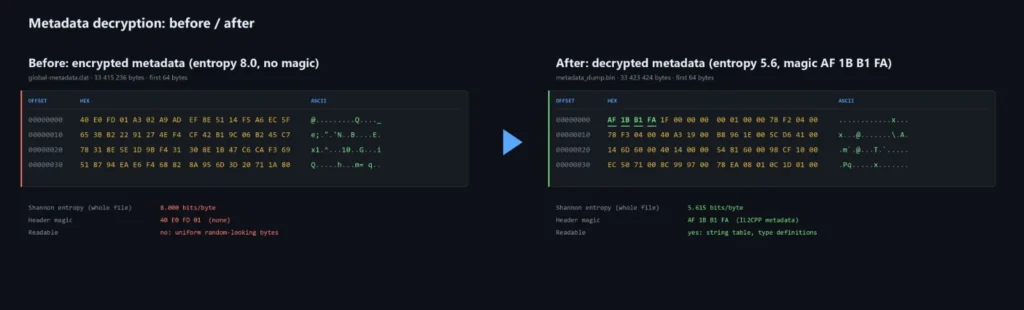
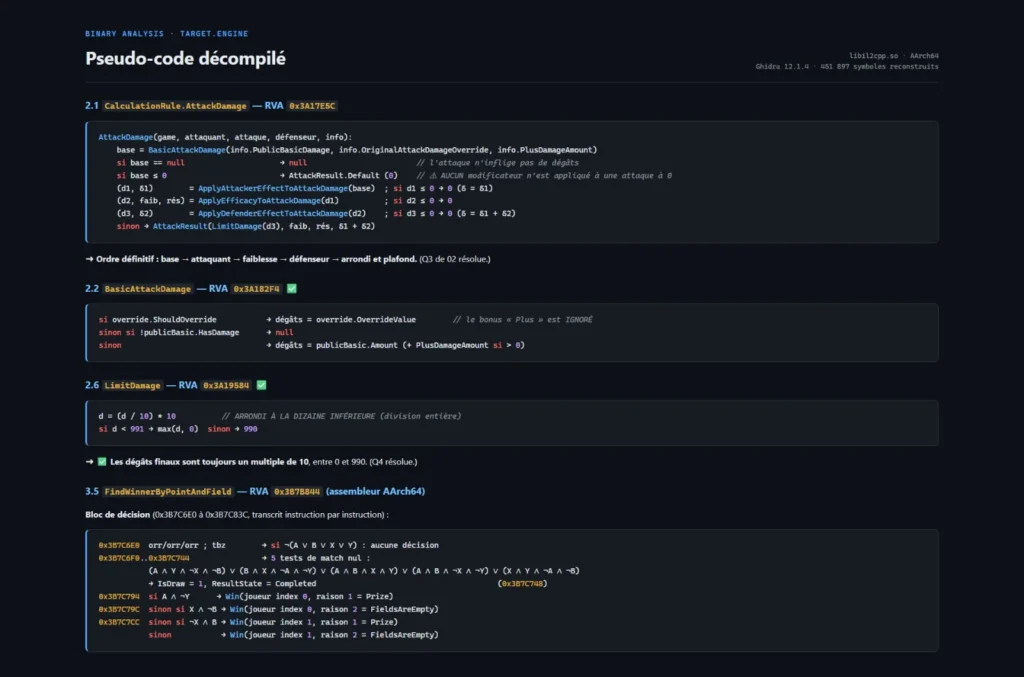
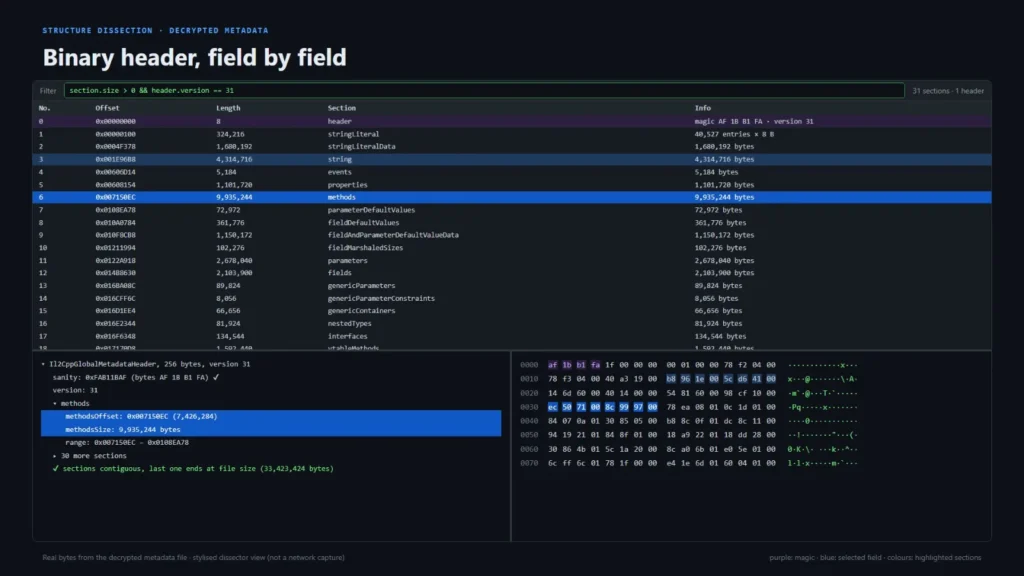
Komplexní reverzní inženýrství složitých nativních binárních souborů. Od dešifrování chráněných metadat (IL2CPP/Unity) po rekonstrukci úplné aplikační logiky, ověřené více než 800 automatizovanými testy. Z holých, nečitelných binárních souborů vytvářím jasné, strukturované a použitelné informace.
Vývoj vysoce výkonného enginu
Vývoj vysoce výkonného simulačního enginu v Rustu (schopného 600,000+ simulací za minutu) s pokročilou AI (MCTS) a kompletním desktopovým rozhraním (Tauri). Vytvořeno pro přesnou replikaci složité, extrahované obchodní logiky s 100% věrností.
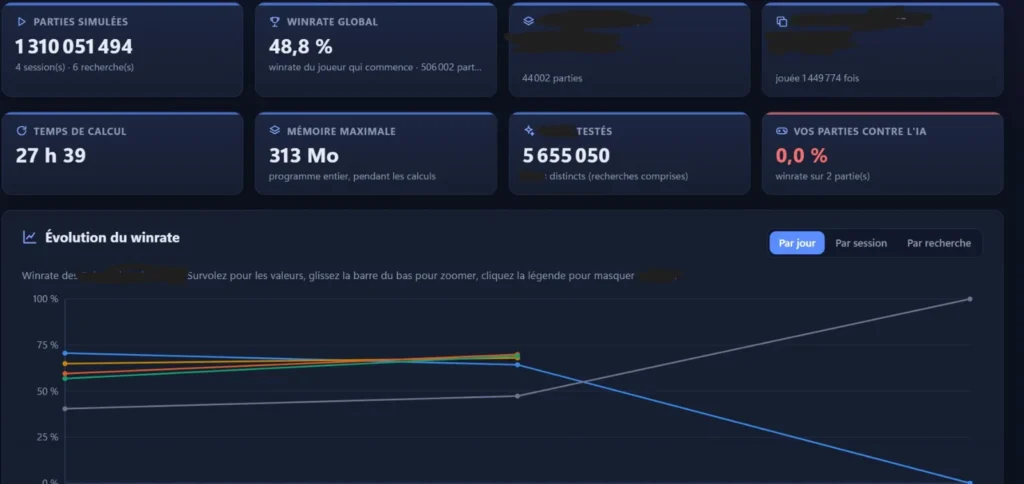
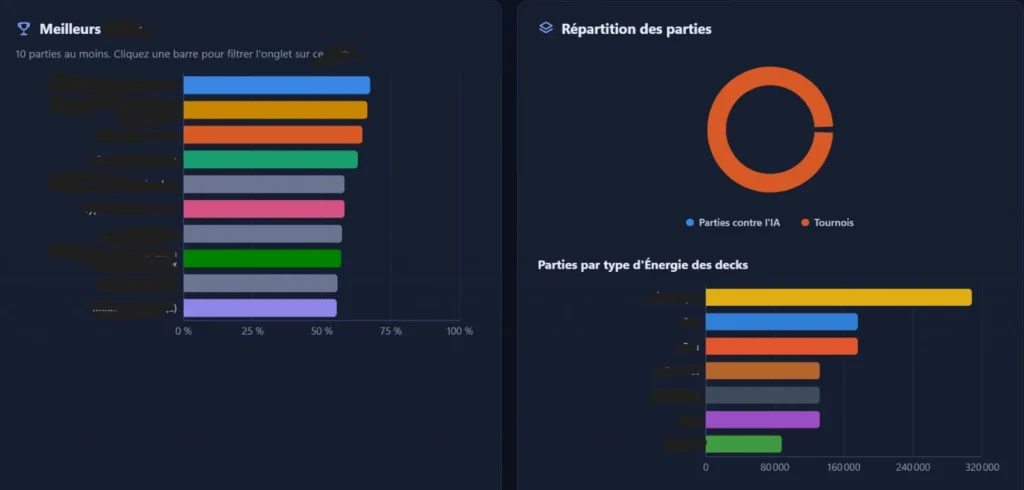
Extrakce dat a binární parsování
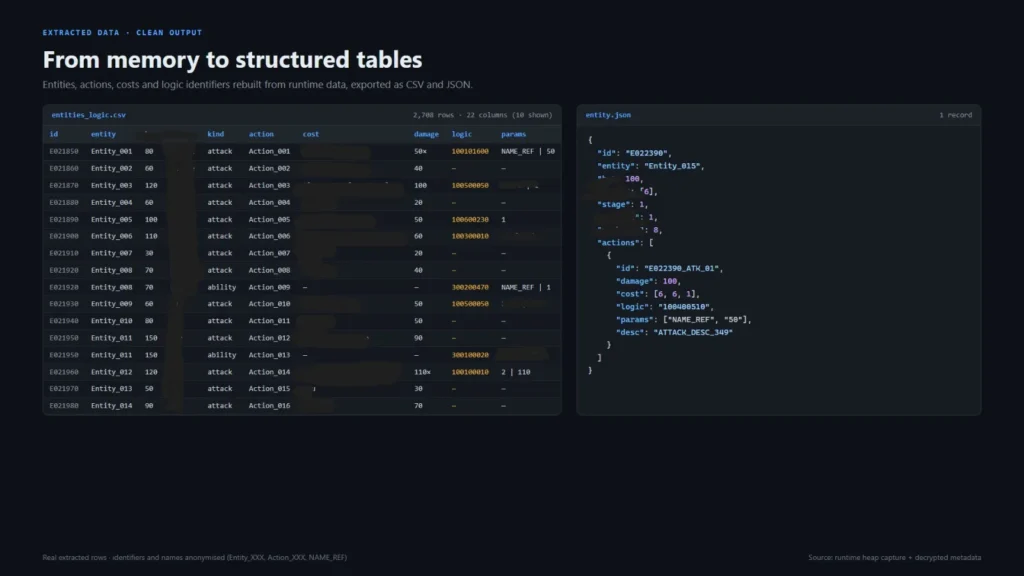
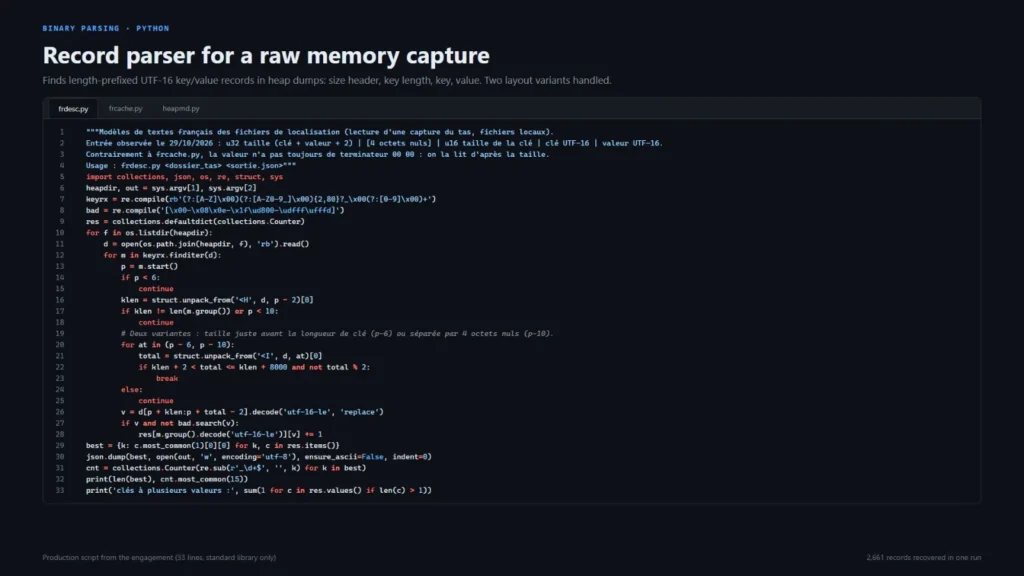
Vlastní nástroje pro extrakci strukturovaných dat ze složitých, šifrovaných nebo proprietárních binárních souborů. Od surových paměťových záznamů a binárních hlaviček po čisté, produkční CSV a JSON výstupy. Píšu robustní Python parsery (pouze standardní knihovna) schopné zpracovat tisíce záznamů v jednom běhu, přeměňující nestrukturované soubory na použitelné databáze.
Další informace
Nástroje a technologie
Podporované typy souborů
Podrobnosti o službě
Často kladené otázky
Absolutně ne. Váš binární soubor je analyzován v izolovaném sandboxovém prostředí, nikdy nepřipojeném k živé síti. Nikdy nesdílím vaše soubory, zjištění ani podrobnosti projektu s třetími stranami. Všechny soubory jsou trvale smazány z mých systémů 7 dní po doručení. Na požádání také podepisuji smlouvy o mlčenlivosti (NDA) bez dalších nákladů.
Ano. Rozbalování a deobfuskace jsou součástí mé odbornosti. Pokud je soubor vysoce chráněn, může vyžadovat balíček Advanced. Vždy však soubor zkontroluji a potvrdím proveditelnost do 24 hodin, než začneme.
Poskytuji striktně písemnou komunikaci, abych zajistil podrobný, sledovatelný záznam všech zjištění. Obdržíte komplexní zprávu ve formátu PDF a 7 dní písemné podpory Q&A po doručení. To zaručuje, že budete mít vše zdokumentováno písemně.
Obdržíte jasnou, strukturovanou zprávu ve formátu PDF vysvětlující chování, logiku a rizika souboru. V závislosti na vašem balíčku můžete také obdržet extrahovaná data (CSV/JSON), seznam indikátorů kompromitace (IOC) a skripty Python použité pro analýzu.
Hodnocení zákazníků
Podívejte se, co na tento Zinn říkají naši zákazníci
Kategorie
Zásady Zinner
Související Zinns