У вас есть исполняемый файл или библиотека без исходного кода и документации? Я проанализирую его, восстановлю его логику и предоставлю четкий отчет в формате PDF, объясняющий, что именно он делает — точки входа, скрытые поведения, механизмы защиты и риски. Вы получите ответы, необходимые для уверенного обслуживания, аудита или доверия к файлу.

Я проведу обратную разработку вашего бинарного файла и предоставлю четкий аналитический отчет в формате PDF.
Файл до 10 МБ, только статический анализ, отчет 10-15 страниц
Файл до 50 МБ, статический + динамический в песочнице, отчет 15-25 страниц
Любой размер, статический + динамический + сетевой, отчет 25-30+ страниц, псевдокод
Запросить индивидуальное предложение
Войдите, чтобы запросить пользовательское предложение
Создайте бесплатный аккаунт или войдите, чтобы запросить персонализированное предложение от этого Zinner.
Войти / ЗарегистрироватьсяЗадать вопрос перед покупкой
Войдите, чтобы задать вопрос
Чтобы снизить спам на платформе, сообщения перед продажей могут отправлять только авторизованные пользователи.
Создайте бесплатный аккаунт или войдите, чтобы написать сообщение этому Zinner напрямую.
Войти / ЗарегистрироватьсяТребуется вход
Создайте бесплатный аккаунт или войдите, чтобы написать сообщение этому Zinner.
Войти / ЗарегистрироватьсяТребуется вход
Создайте бесплатный аккаунт или войдите, чтобы запросить персонализированное предложение.
Войти / ЗарегистрироватьсяС первого взгляда
Ключевые детали об этой услуге, которые помогут вам решить. Создано Zinn Hub, не продавцом.
Позиция по стоимости
Метод анализа
Используемые инструменты
Поддерживаемые форматы
Доставляемый результат
Что вы получите
Полное описание
# Бинарный анализ и обратная разработка — Четкий отчет, без догадок
У вас есть исполняемый файл, общая библиотека или дамп прошивки **без исходного кода** и **без документации**. Вам нужно знать, что он на самом деле делает, как себя ведет и безопасно ли его использовать, распространять или доверять ему.
Я анализирую ваш бинарный файл и предоставляю **четкий, структурированный PDF-отчет**, который превращает машинный код в читаемые, действенные ответы — без жаргона, без домыслов.
## Что вы получаете
- **Подробный PDF-отчет** (10 до 30 страниц в зависимости от сложности)
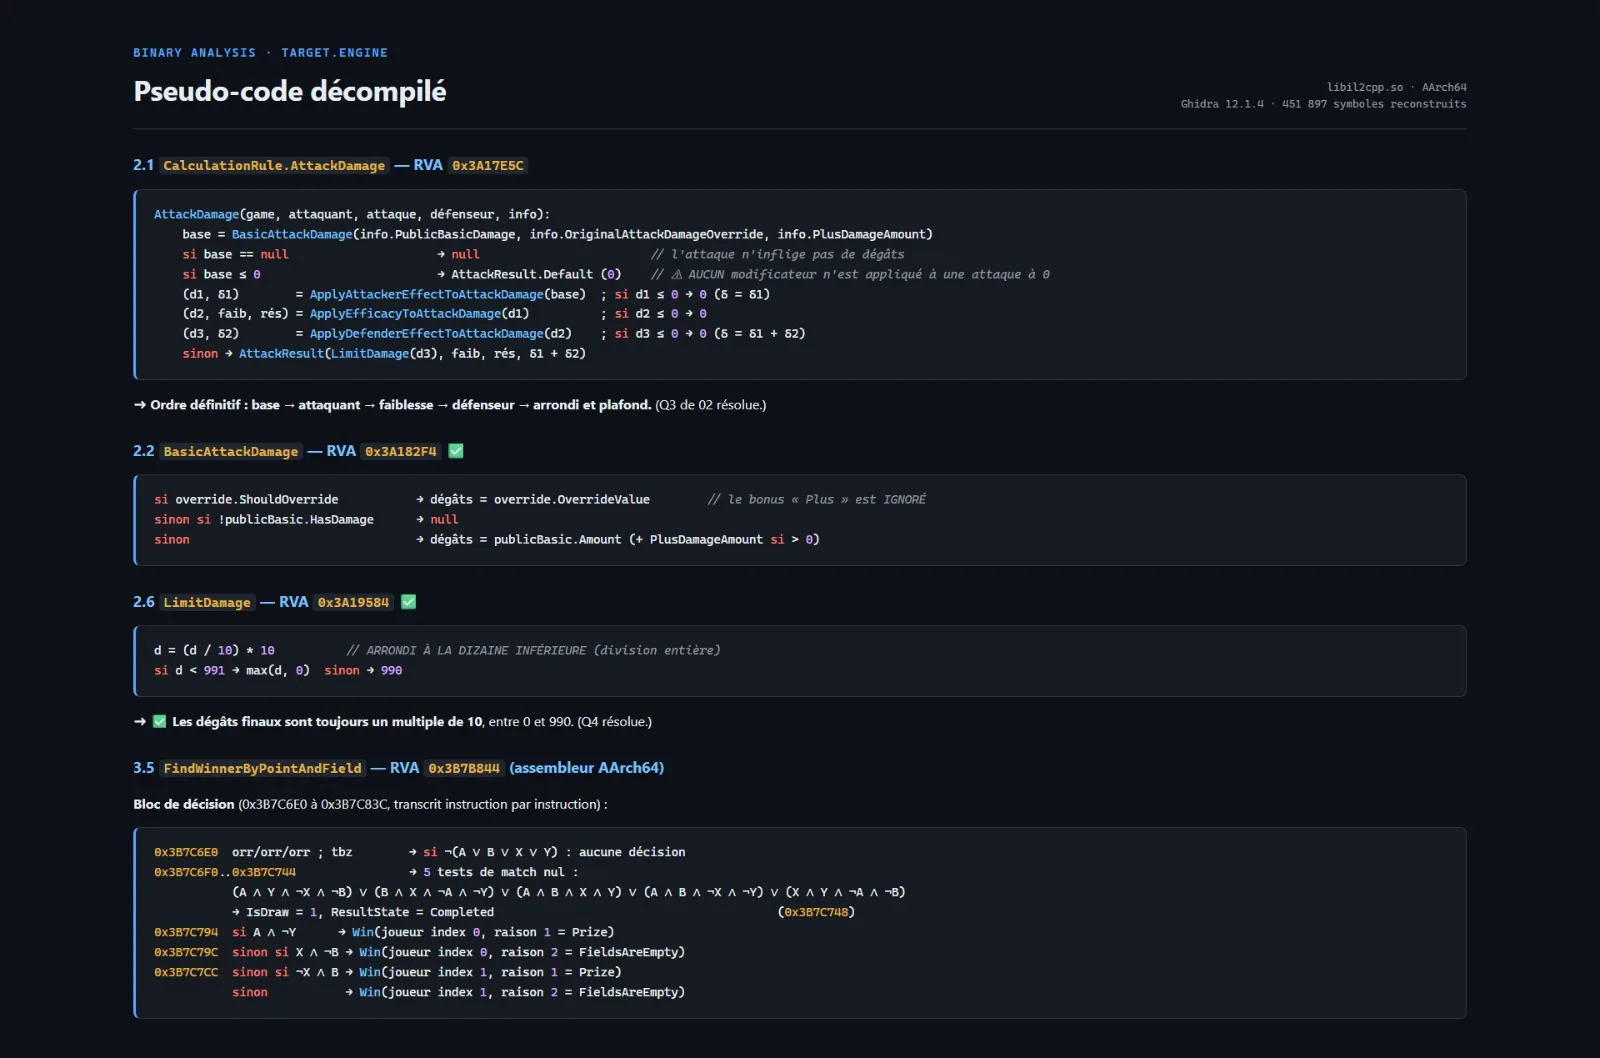
- **Восстановленная логика** в читаемом псевдокоде (функции, структуры данных, алгоритмы)
- **Полная карта поведения**: точки входа, поток выполнения, сетевые вызовы, доступ к файловой системе
- **Выявленные механизмы защиты**: упаковка, обфускация, антиотладка, анти-ВМ, шифрование
- **Оценка рисков**: подозрительное поведение, скрытые функции, потенциальные проблемы безопасности
- **Список IOC** при необходимости (IP-адреса, домены, хеши файлов, ключи реестра)
- **30-минутный брифинг** (по желанию) для ознакомления с результатами
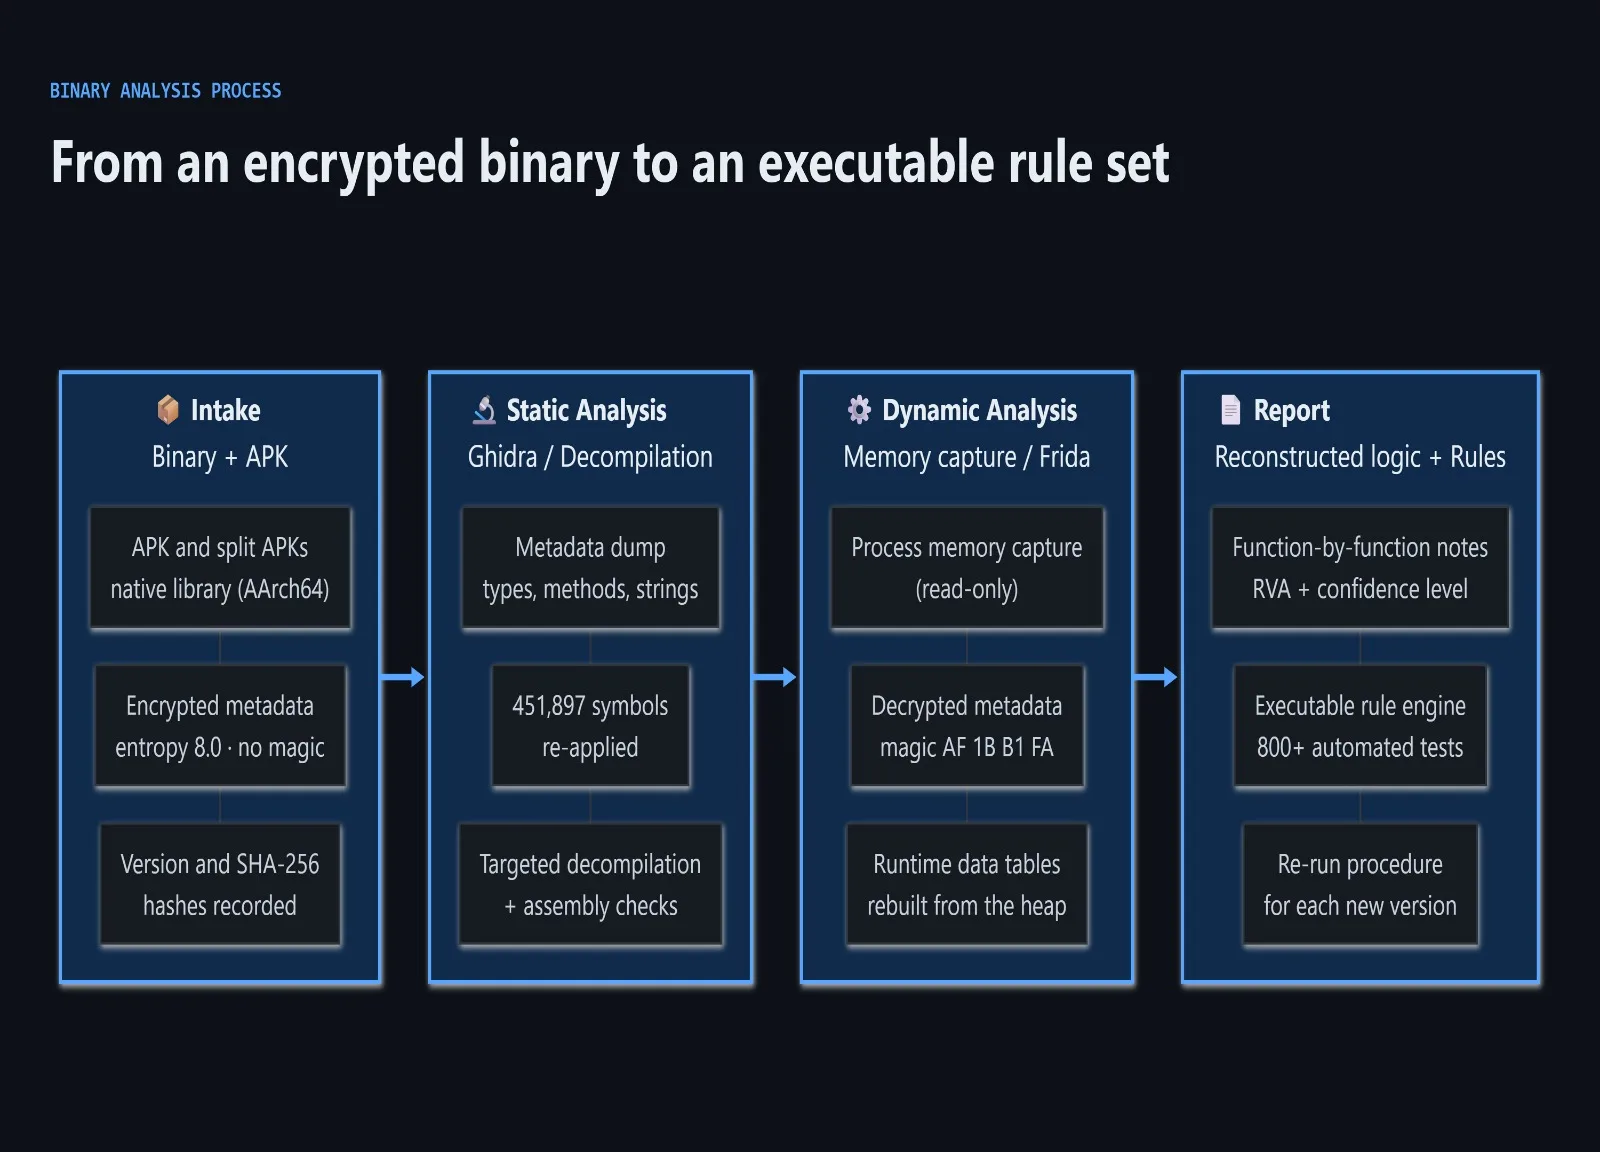
## Как это работает — 4 шага
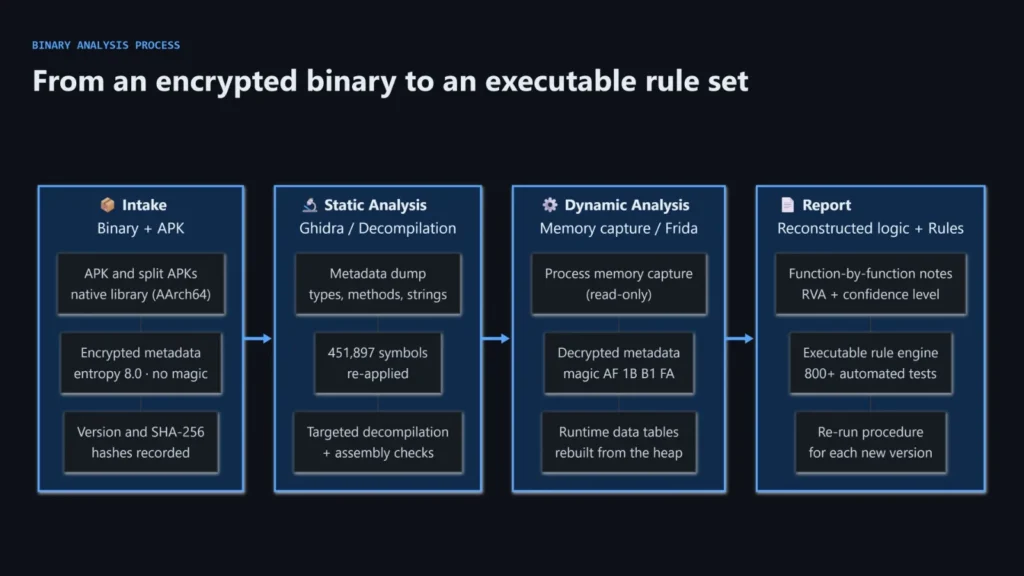
1. **Прием (День 0)** — Вы отправляете файл и краткое описание вашей цели (аудит, восстановление, проверка безопасности, совместимость).
2. **Статический анализ (Дни 1-2)** — Я дизассемблирую бинарный файл, отображаю его структуру, идентифицирую библиотеки и слои защиты, а также восстанавливаю основную логику.
3. **Динамический анализ (Дни 2-3)** — При необходимости и безопасности я запускаю файл в изолированной песочнице для наблюдения за его реальным поведением (сеть, файлы, постоянство).
4. **Доставка отчета (Дни 3-5)** — Вы получаете PDF-отчет, а также сводное электронное письмо с 5 ключевыми выводами. При желании можно запланировать брифинг для более глубокого изучения.
## Пакеты
### 🔹 Базовый — $150
- Файлы до 10 МБ
- Только статический анализ
- PDF-отчет на 10-15 страниц
- Основная логика и сводка поведения
- Доставка: 3 рабочих дней
### 🔸 Стандартный — $300
- Файлы до 50 МБ
- Статический + динамический анализ в песочнице
- PDF-отчет на 15-25 страниц
- Полная карта поведения + список IOC
- Анализ механизмов защиты
- Доставка: 5 рабочих дней
### 🔺 Расширенный — $500
- Файлы любого размера
- Статический + динамический + сетевой анализ
- PDF-отчет на 25-30+ страниц
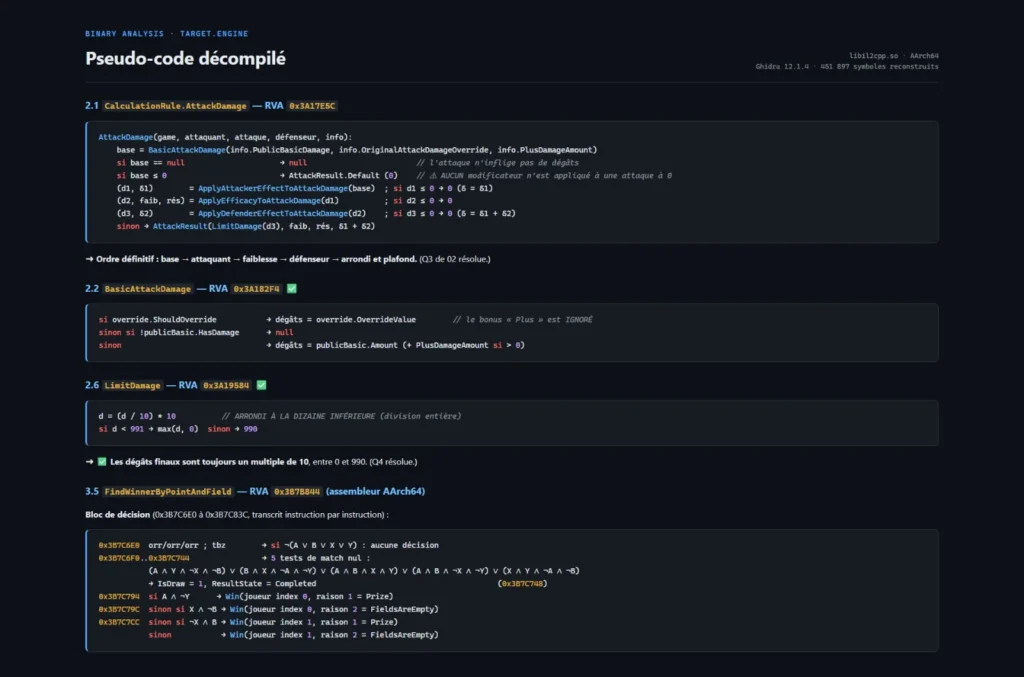
- Полное восстановление псевдокода ключевых функций
- Анализ сетевых протоколов (если применимо)
- Включен 30-минутный брифинг
- Доставка: 7-10 рабочих дней
*Индивидуальная оценка доступна для обфусцированных, упакованных или многокомпонентных бинарных файлов.*
## Что мне от вас нужно
- Файл для анализа (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, дамп прошивки и т. д.)
- **Подтверждение того, что вы владеете файлом или имеете разрешение на его анализ** — Я работаю только с бинарными файлами, которые вы имеете законное право проверять
- Краткое описание вашей цели: аудит безопасности, восстановление исходного кода, совместимость, реагирование на инциденты или исследование
## Обо мне
Я инженер по обратной разработке и разработчик программного обеспечения с практическим опытом в:
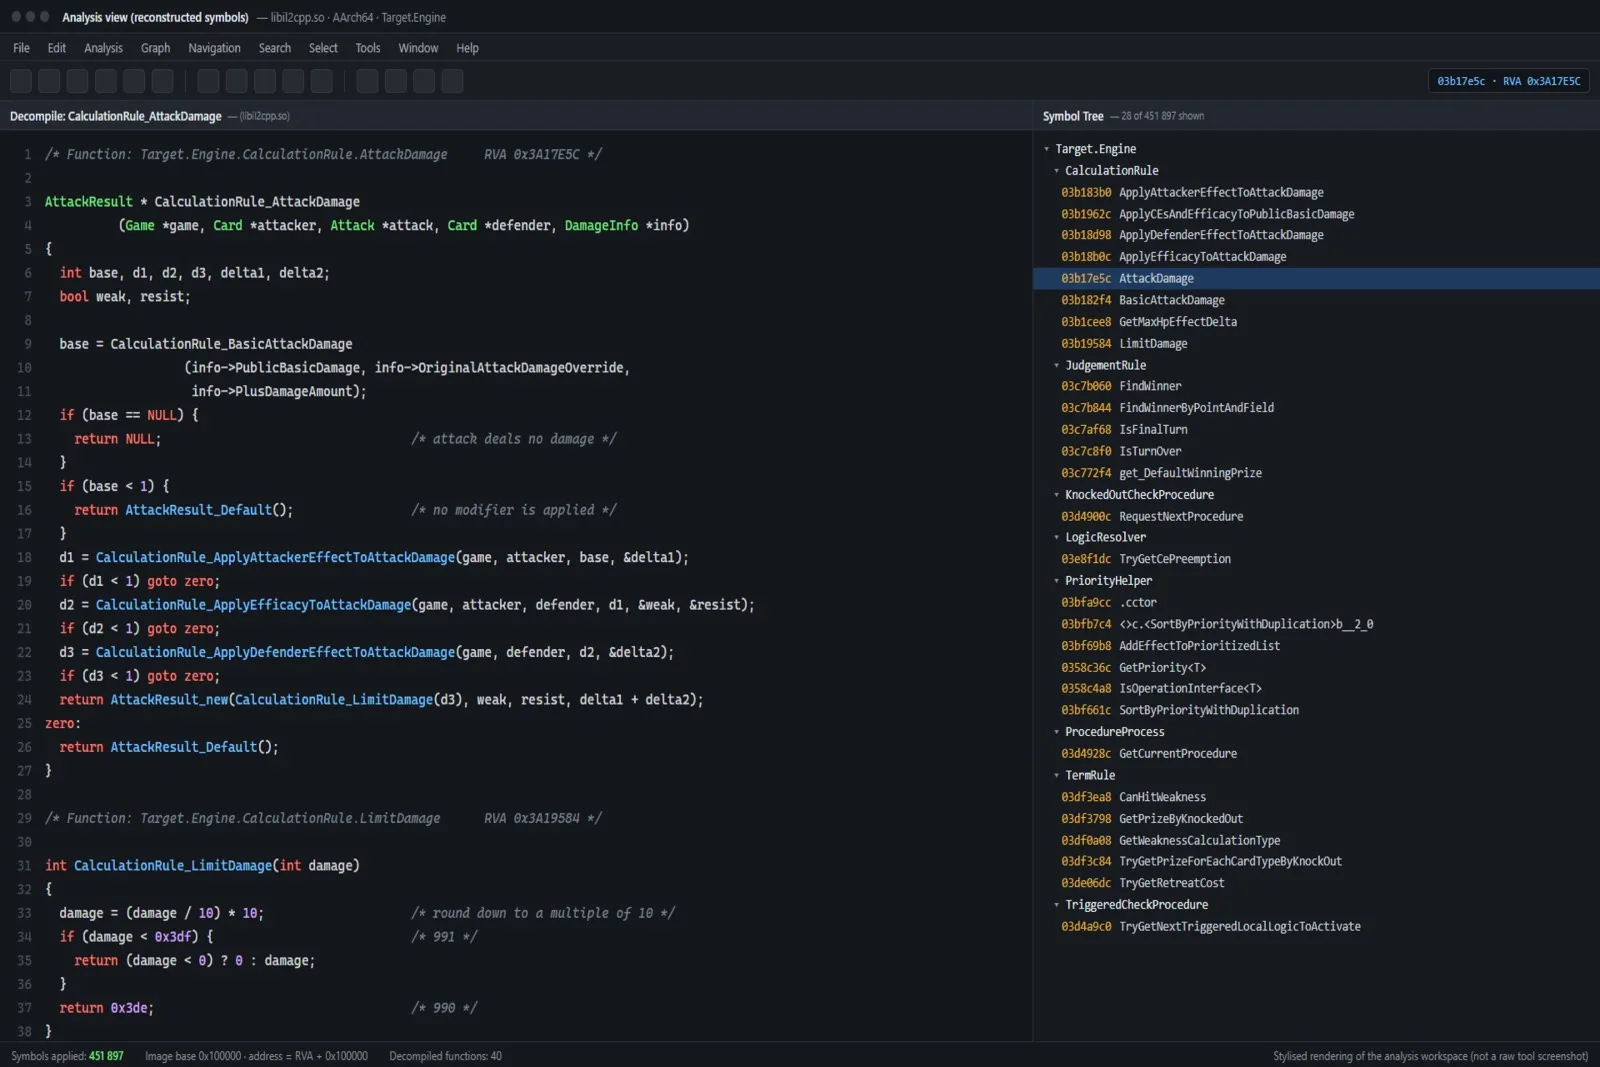
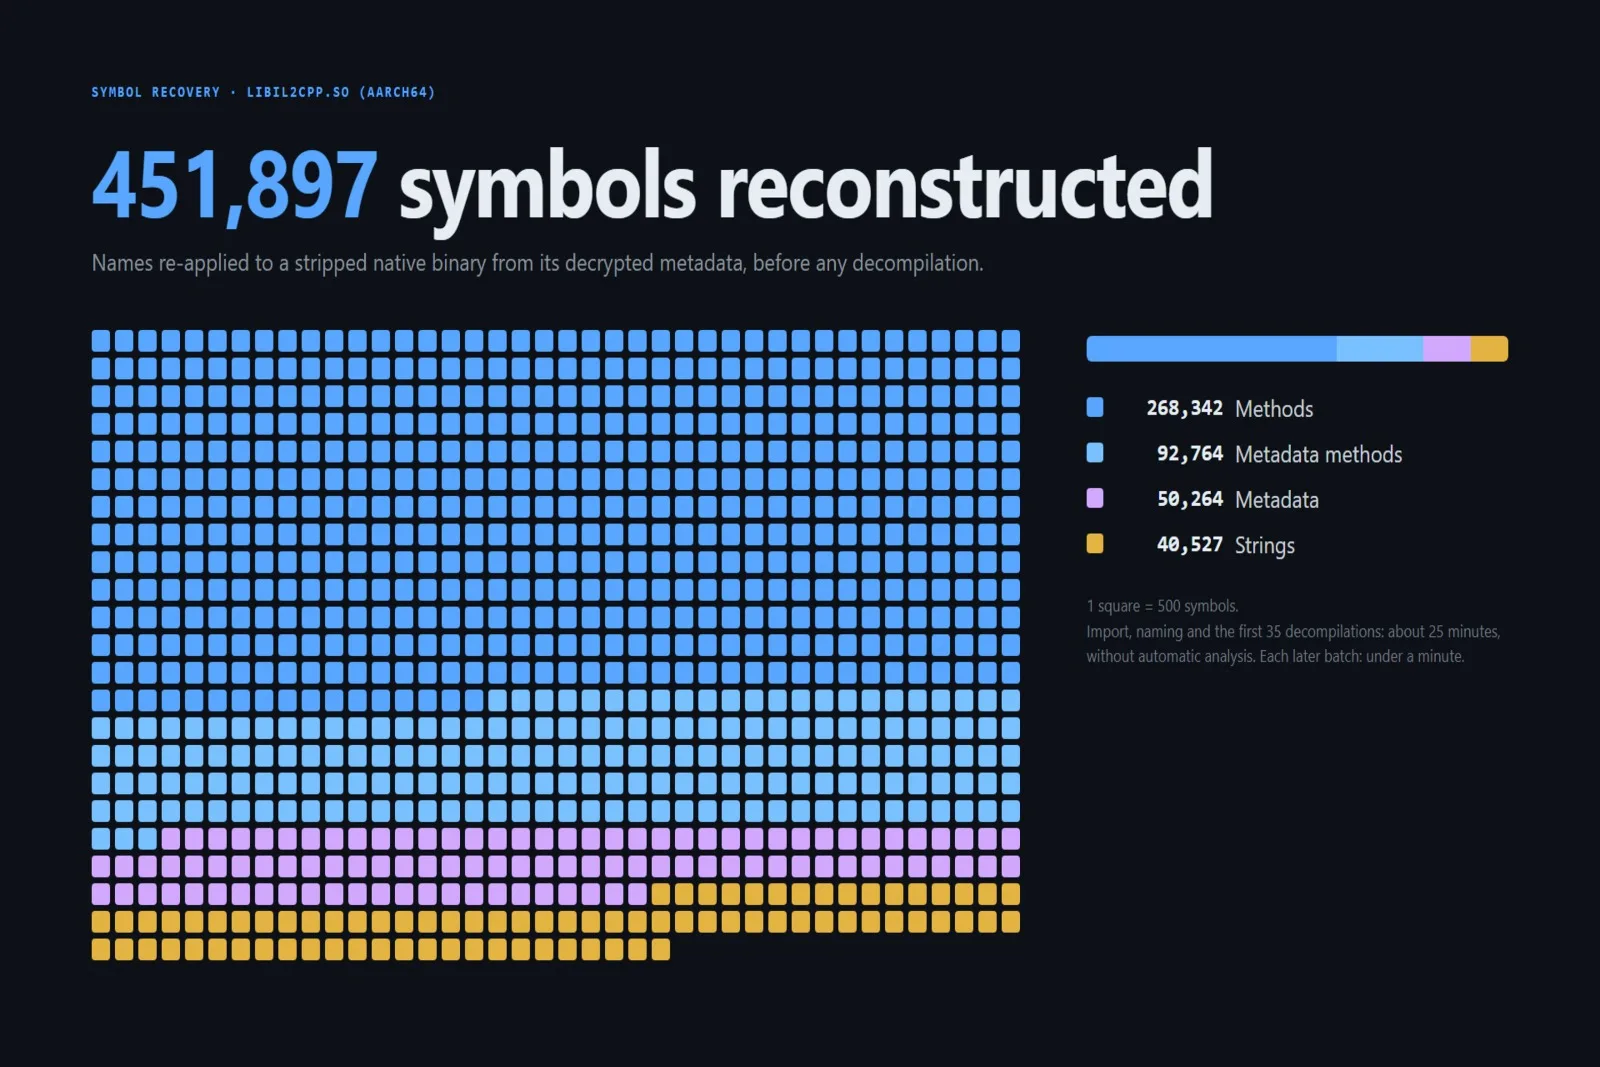
- **Бинарный анализ**: дизассемблирование с Ghidra и IDA, извлечение памяти, распаковка, деобфускация
- **Восстановление протоколов**: декодирование проприетарных сетевых протоколов, схем шифрования и логики сеансов
- **Восстановление логики**: восстановление полного поведения приложения из бинарных файлов, подтвержденное 800+ автоматизированными тестами
- **Разработка**: Rust, Python, C/C++, с акцентом на производительность и надежность
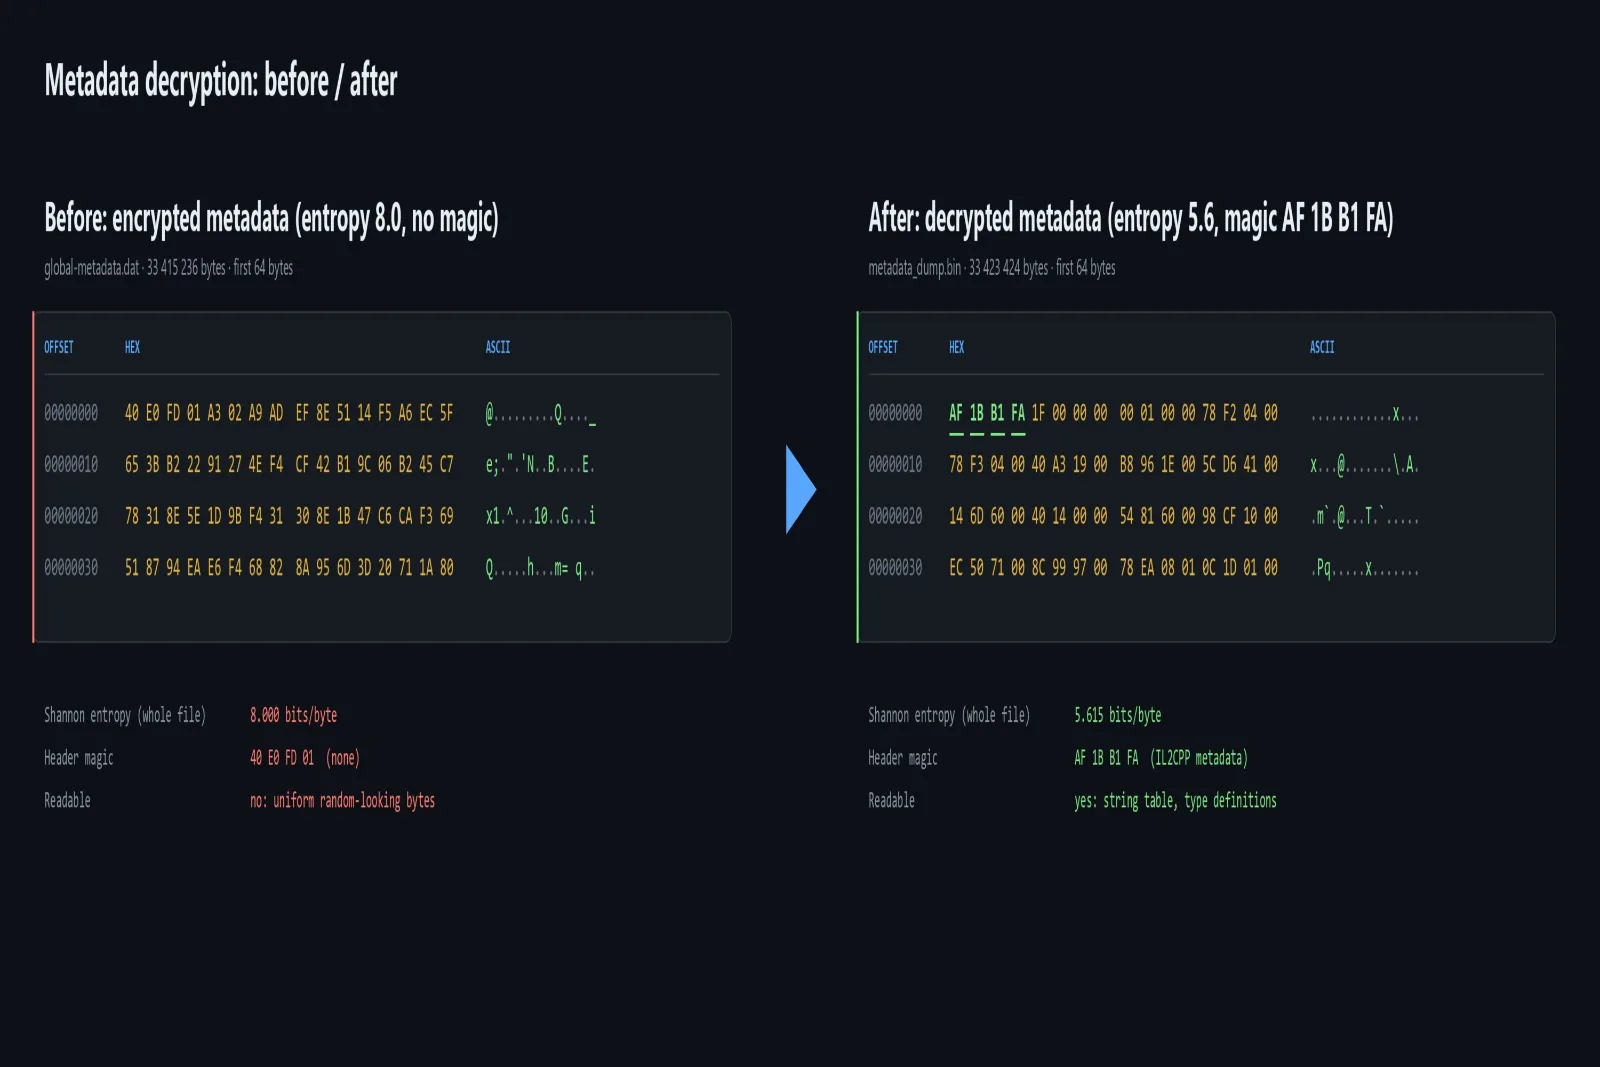
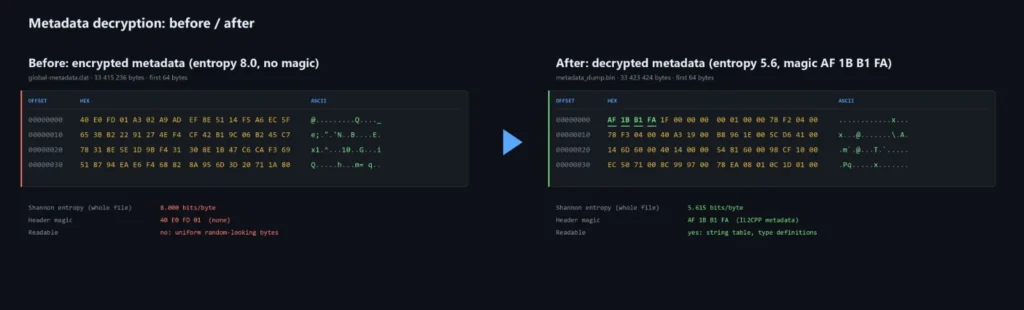
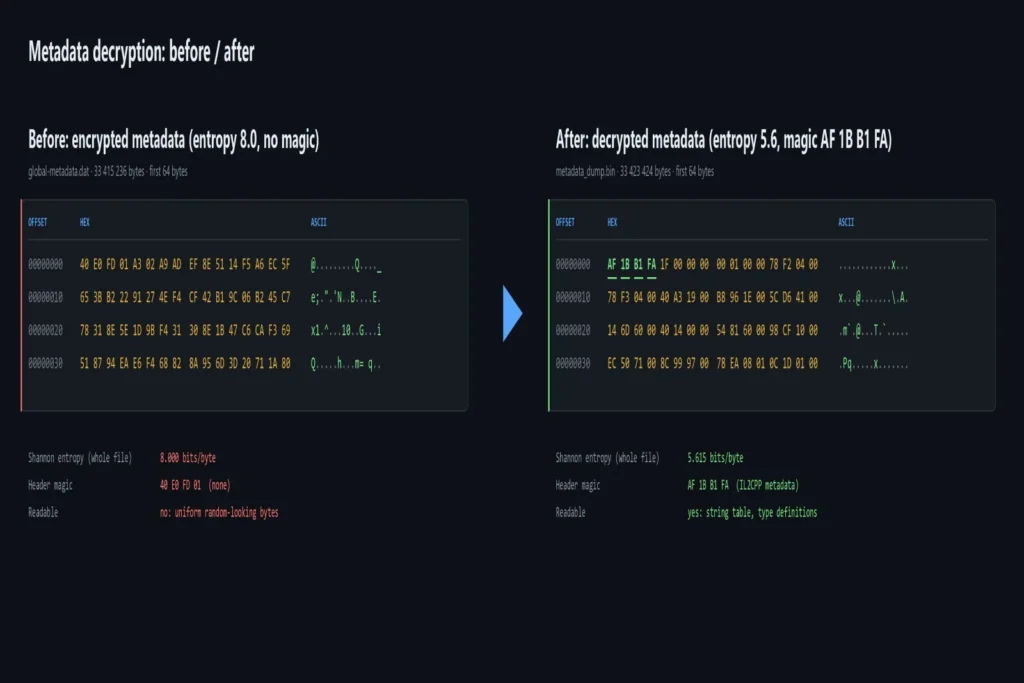
Я провел полную обратную разработку мобильного приложения от начала до конца — от извлечения зашифрованных метаданных до работающей реконструкции его бизнес-логики, проверенной на живом сервисе. Я применяю ту же строгость к каждому файлу, который анализирую.
## Что отличает это предложение
- **Без черного ящика**: каждое обнаружение в отчете подкреплено доказательствами (адрес, функция или пакет)
- **Читаемый вывод**: вы получаете псевдокод и объяснения на простом языке, а не необработанные дампы дизассемблирования
- **Действенный**: каждый отчет заканчивается конкретными рекомендациями, а не просто наблюдениями
- **Конфиденциально**: файлы анализируются в изолированной среде, удаляются после доставки и никогда не передаются
## Важные примечания
- Я анализирую только файлы, которыми вы владеете или которые имеете законное разрешение на проверку.
- Я не взламываю программное обеспечение, не обхожу лицензии и не помогаю обходить защиту для несанкционированного использования.
- Для образцов вредоносного ПО анализ выполняется в полностью изолированной песочнице — никогда не на рабочей машине.
- Соглашение о неразглашении доступно по запросу.
---
**Готовы начать?** Отправьте мне файл и вашу цель в сообщении, и я подтвержу осуществимость и сроки в течение 24 часов.
Гарантия качества Zinner
Каждый Zinner проверяется и одобряется перед присоединением к платформе.
Все услуги поддерживаются нашим обязательством по гарантии качества.
Ваш платёж защищён до тех пор, пока вы не одобрите выполненную работу.
Сравнить пакеты
| Характеристика | Базовый | Стандарт | Премиум |
|---|---|---|---|
| Ограничение размера файла | До 10 МБ | До 50 МБ | Любой размер |
| Глубина анализа | Только статический | Статический + динамический (песочница) | Статический + динамический + сетевой |
| Длина отчета | 10–15 страниц | 15–25 страниц | 25–30+ страниц |
| Список IOC | ✕ | ✓ | ✓ |
| Реконструкция псевдокода | Только основная логика | Ключевые функции | Полные ключевые функции |
| Время доставки | 3 рабочих дней | 5 рабочих дней | 7–10 рабочих дней |
Портфолио
Примеры работ продавца, связанных с этим Zinn.
Бинарный анализ и реконструкция логики
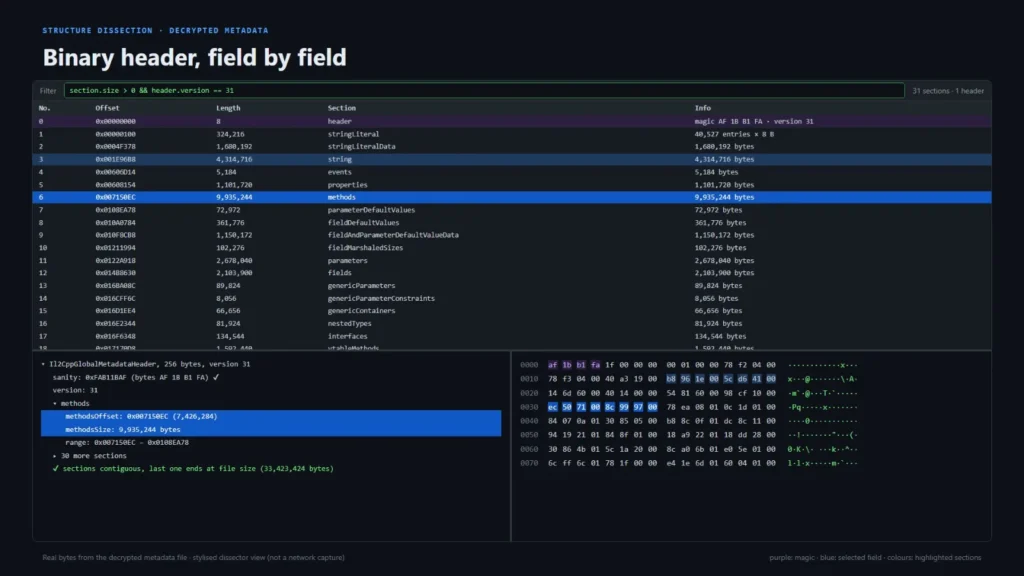
Комплексное обратное проектирование сложных нативных бинарных файлов. От расшифровки защищенных метаданных (IL2CPP/Unity) до реконструкции полной логики приложения, подтвержденной более чем 800 автоматизированными тестами. Я превращаю урезанные, нечитаемые бинарные файлы в четкую, структурированную и полезную информацию.
Разработка высокопроизводительного движка
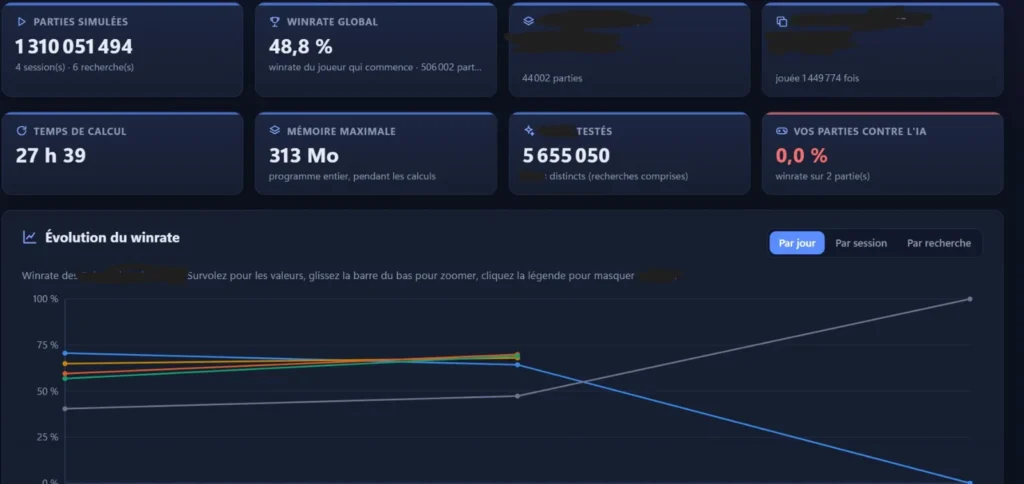
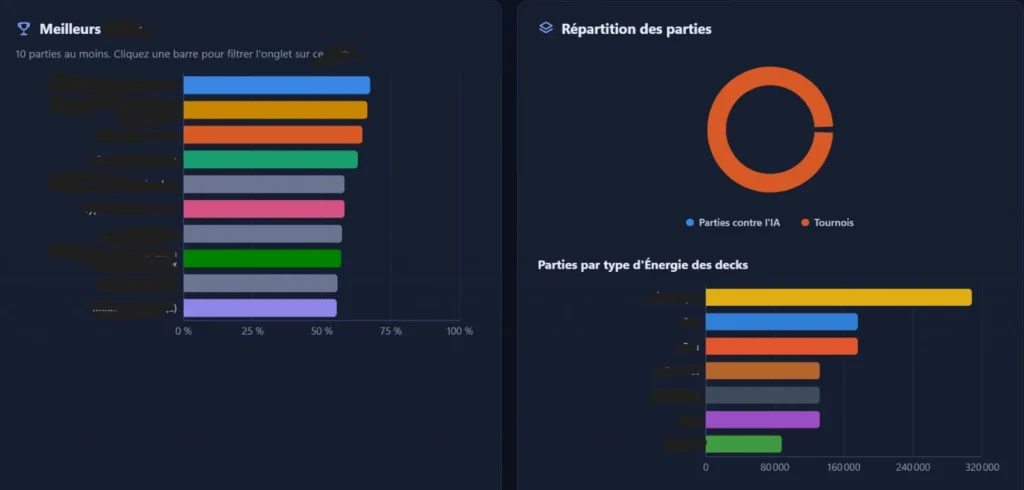
Разработка высокопроизводительного симуляционного движка на Rust (способного выполнять 600,000+ симуляций в минуту) с продвинутым ИИ (MCTS) и полным настольным интерфейсом (Tauri). Создан для точного воспроизведения сложной, извлеченной бизнес-логики с 100% точностью.
Извлечение данных и бинарный парсинг
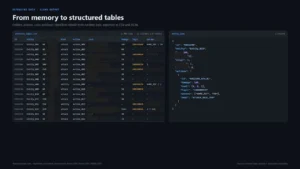
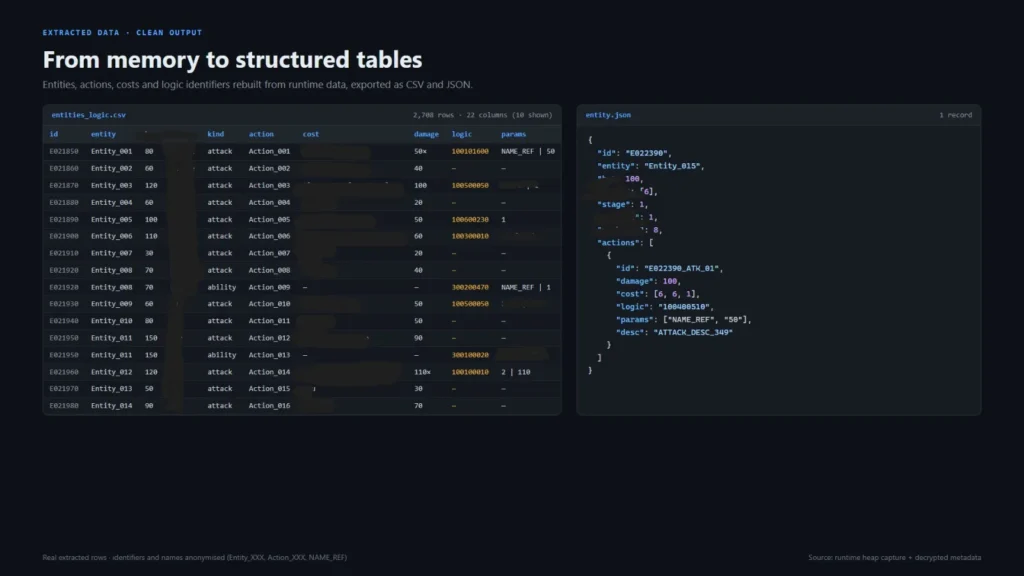
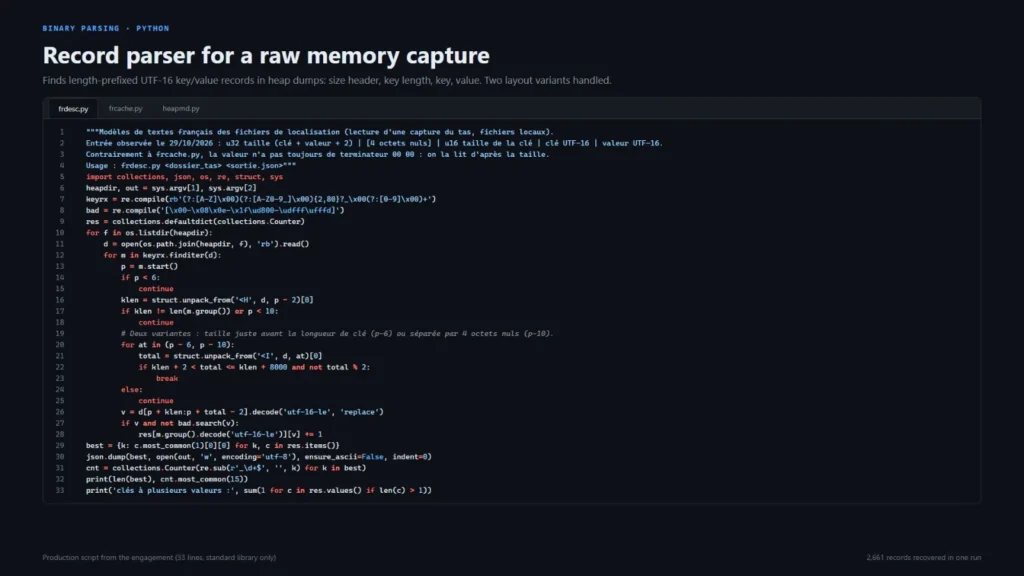
Пользовательские инструменты для извлечения структурированных данных из сложных, зашифрованных или проприетарных бинарных файлов. От необработанных снимков памяти и бинарных заголовков до чистых, готовых к производству CSV и JSON выходов. Я пишу надежные парсеры на Python (только стандартная библиотека), способные обрабатывать тысячи записей за один запуск, превращая неструктурированные файлы в полезные базы данных.
Дополнительная информация
Инструменты и технологический стек
Поддерживаемые типы файлов
Детали услуги
Часто задаваемые вопросы
Абсолютно нет. Ваш бинарный файл анализируется в изолированной среде песочницы, никогда не подключенной к живой сети. Я никогда не передаю ваши файлы, результаты или детали проекта третьим лицам. Все файлы безвозвратно удаляются из моих систем через 7 дней после доставки. Я также подписываю соглашения о неразглашении (NDA) по запросу без дополнительной платы.
Да. Распаковка и деобфускация являются частью моей экспертизы. Если файл сильно защищен, это может потребовать пакета Advanced. Однако я всегда просматриваю файл и подтверждаю осуществимость в течение 24 часов до начала работы.
Я предоставляю строго письменное общение, чтобы обеспечить подробную, отслеживаемую запись всех результатов. Вы получите исчерпывающий PDF-отчет и 7 дней письменной поддержки вопросов и ответов после доставки. Это гарантирует, что у вас все будет задокументировано в письменной форме.
Вы получите четкий, структурированный PDF-отчет, объясняющий поведение, логику и риски файла. В зависимости от вашего пакета, вы также можете получить извлеченные данные (CSV/JSON), список индикаторов компрометации (IOC) и скрипты Python, используемые для анализа.
Отзывы клиентов
Узнайте, что наши клиенты говорят об этом Zinn