U heeft een uitvoerbaar bestand of bibliotheek zonder broncode en zonder documentatie? Ik analyseer het, reconstrueer de logica en lever een duidelijk PDF-rapport waarin precies wordt uitgelegd wat het doet — ingangspunten, verborgen gedragingen, beveiligingsmechanismen en risico's. U krijgt de antwoorden die u nodig heeft om het bestand met vertrouwen te onderhouden, te controleren of te vertrouwen.

Ik zal uw binaire bestand reverse-engineeren en een duidelijk PDF-analyserapport leveren
Bestand tot 10 MB, alleen statische analyse, rapport 10-15 pagina's
Bestand tot 50 MB, statisch + dynamisch in sandbox, rapport 15-25 pagina's
Elke grootte, statisch + dynamisch + netwerk, rapport 25-30+ pagina's, pseudo-code
Vraag een offerte op maat aan
Inloggen om een aangepaste aanbieding aan te vragen
Maak een gratis account aan of log in om een gepersonaliseerde aanbieding van deze Zinner aan te vragen.
Inloggen / RegistrerenStel een vraag vóór de verkoop
Inloggen om een vraag te stellen
Om platformspam te verminderen, kunnen pre-sale berichten alleen worden verzonden door ingelogde gebruikers.
Maak een gratis account aan of log in om deze Zinner direct een bericht te sturen.
Inloggen / RegistrerenInloggen vereist
Maak een gratis account aan of log in om deze Zinner een bericht te sturen.
Inloggen / RegistrerenInloggen vereist
Maak een gratis account aan of log in om een gepersonaliseerde aanbieding aan te vragen.
Inloggen / RegistrerenIn één oogopslag
Belangrijke details over deze service om u te helpen een beslissing te nemen. Gegenereerd door Zinn Hub, niet door de verkoper.
Waardepositie
Analysemethode
Gebruikte tools
Ondersteunde indelingen
Deliverable
Wat u ontvangt
Volledige beschrijving
# Binaire analyse & Reverse Engineering — Duidelijk rapport, geen giswerk
U heeft een uitvoerbaar bestand, een gedeelde bibliotheek of een firmware-dump zonder **broncode** en zonder **documentatie**. U moet weten wat het werkelijk doet, hoe het zich gedraagt en of het veilig is om te gebruiken, te verzenden of te vertrouwen.
Ik analyseer uw binaire bestand en lever een **duidelijk, gestructureerd PDF-rapport** dat machinecode omzet in leesbare, bruikbare antwoorden — geen jargon, geen speculatie.
## Wat u ontvangt
- **Een gedetailleerd PDF-rapport** (10 tot 30 pagina's, afhankelijk van de complexiteit)
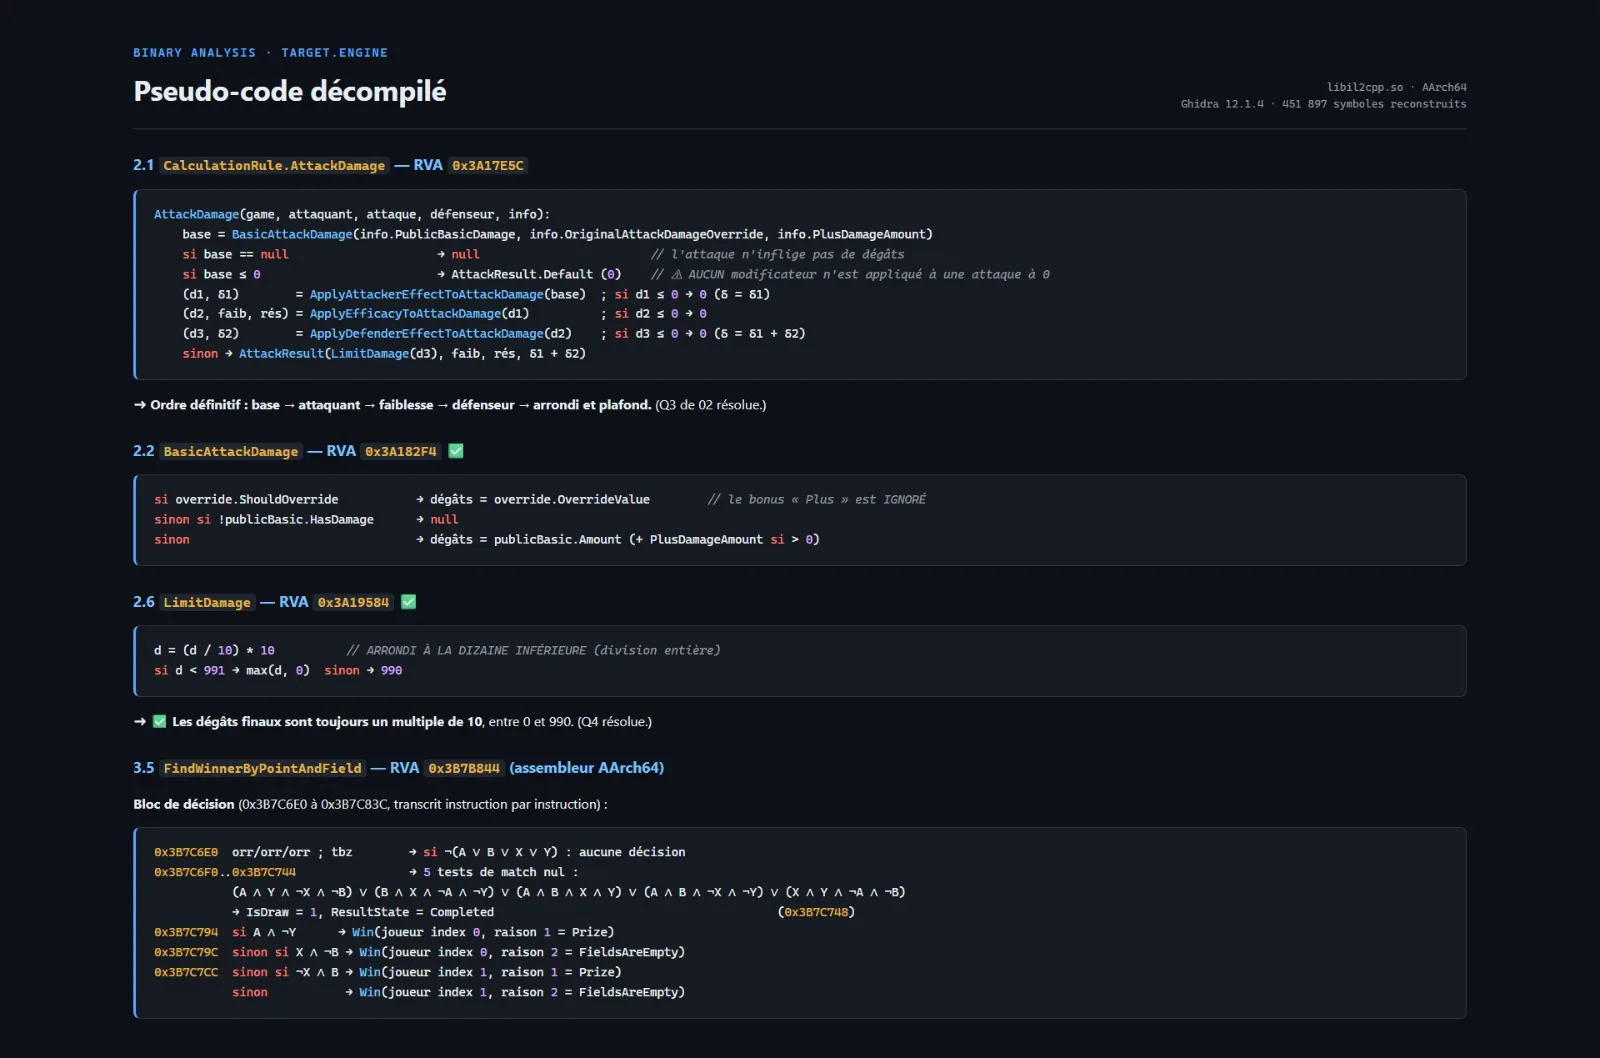
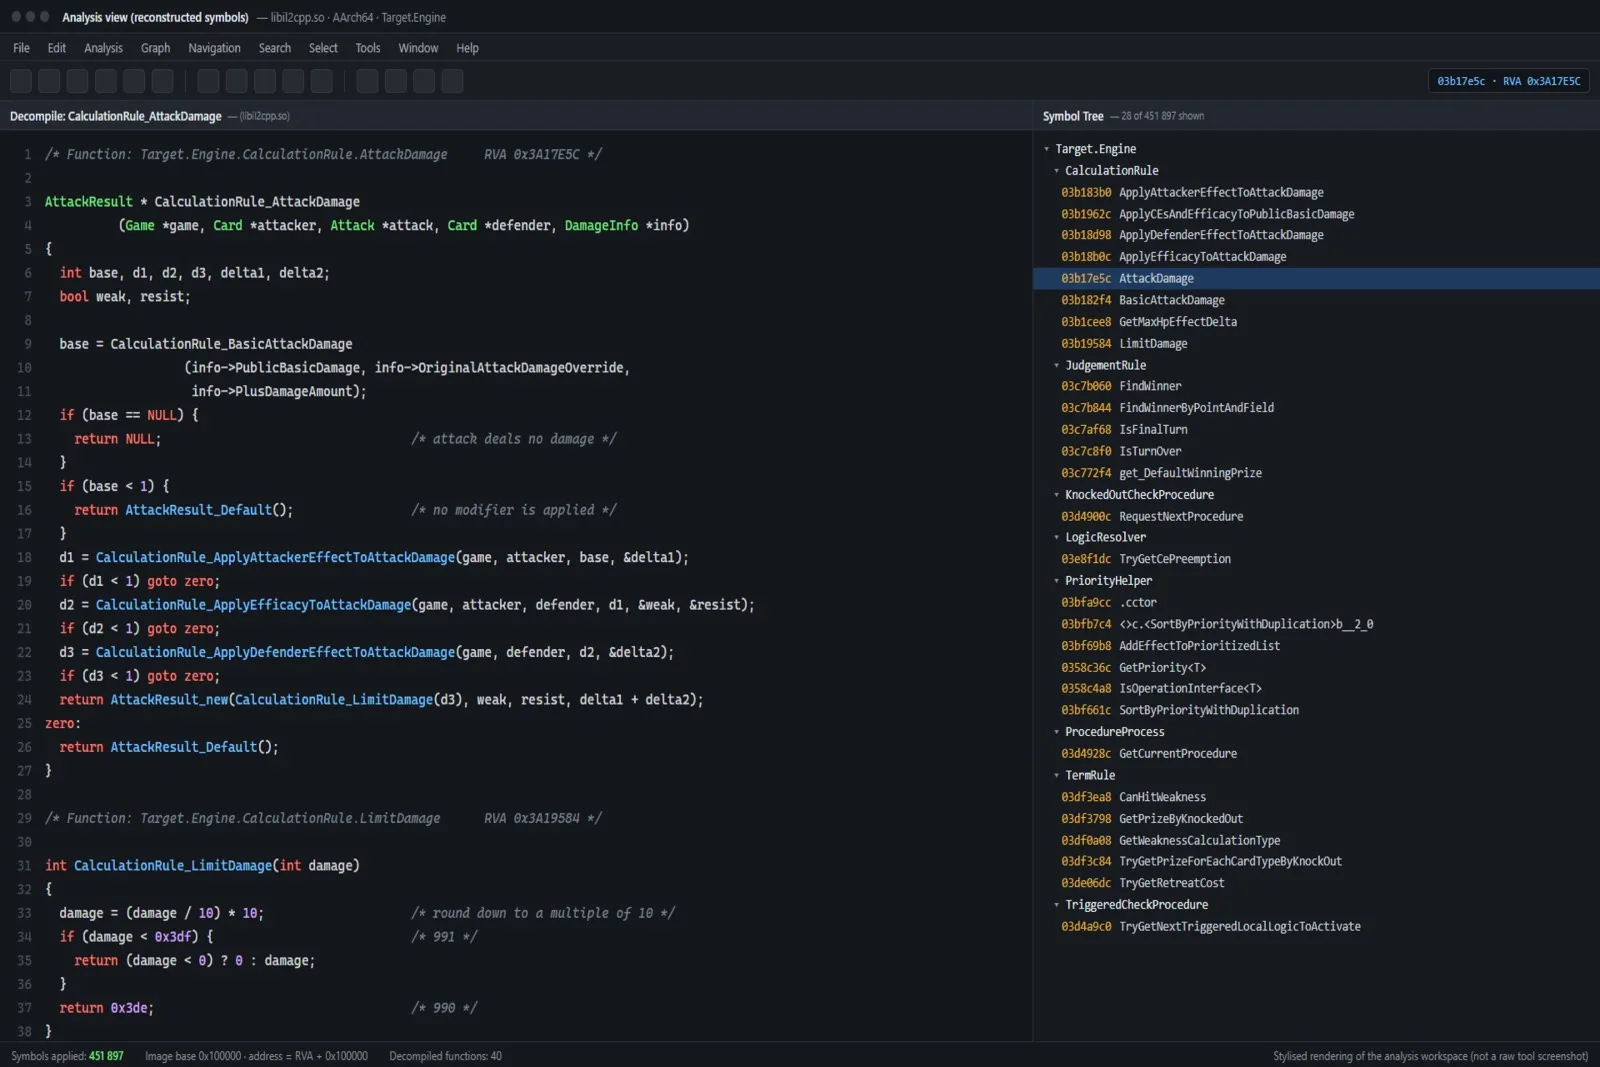
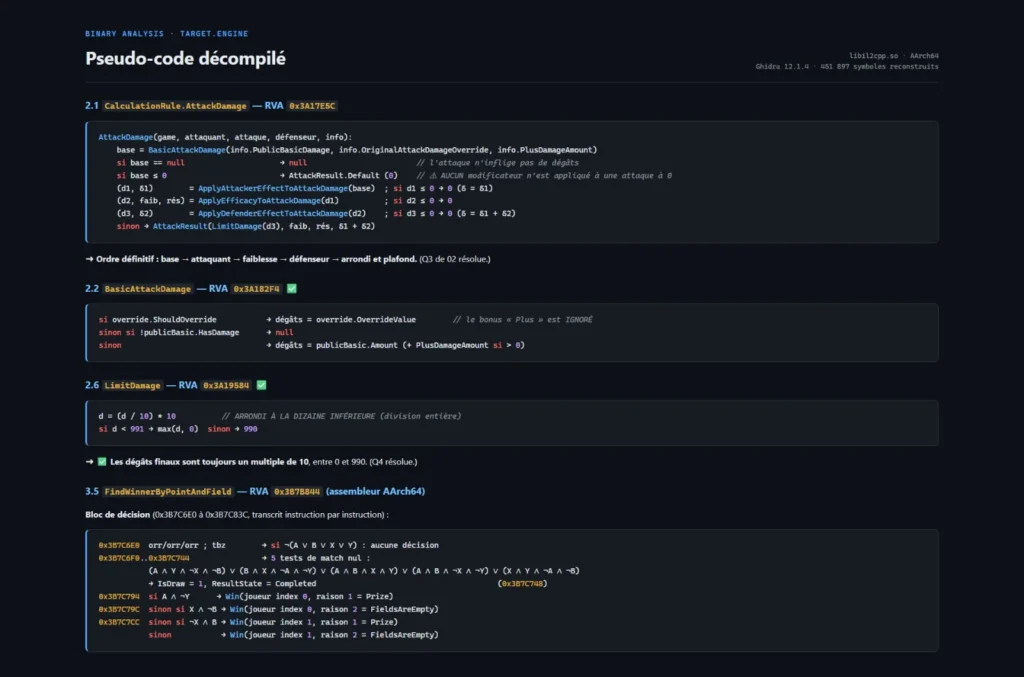
- **Gereconstrueerde logica** in leesbare pseudo-code (functies, datastructuren, algoritmen)
- **Volledige gedragskaart**: toegangspunten, uitvoeringsstroom, netwerkoproepen, bestandssysteemtoegang
- **Geïdentificeerde beschermingsmechanismen**: packing, obfuscation, anti-debug, anti-VM, encryptie
- **Risicobeoordeling**: verdacht gedrag, verborgen functies, potentiële beveiligingsproblemen
- **IOC-lijst** indien relevant (IP's, domeinen, bestandshashes, registersleutels)
- **Een debriefinggesprek van 30 minuten** (optioneel) om de bevindingen met u door te nemen
## Hoe het werkt — 4 stappen
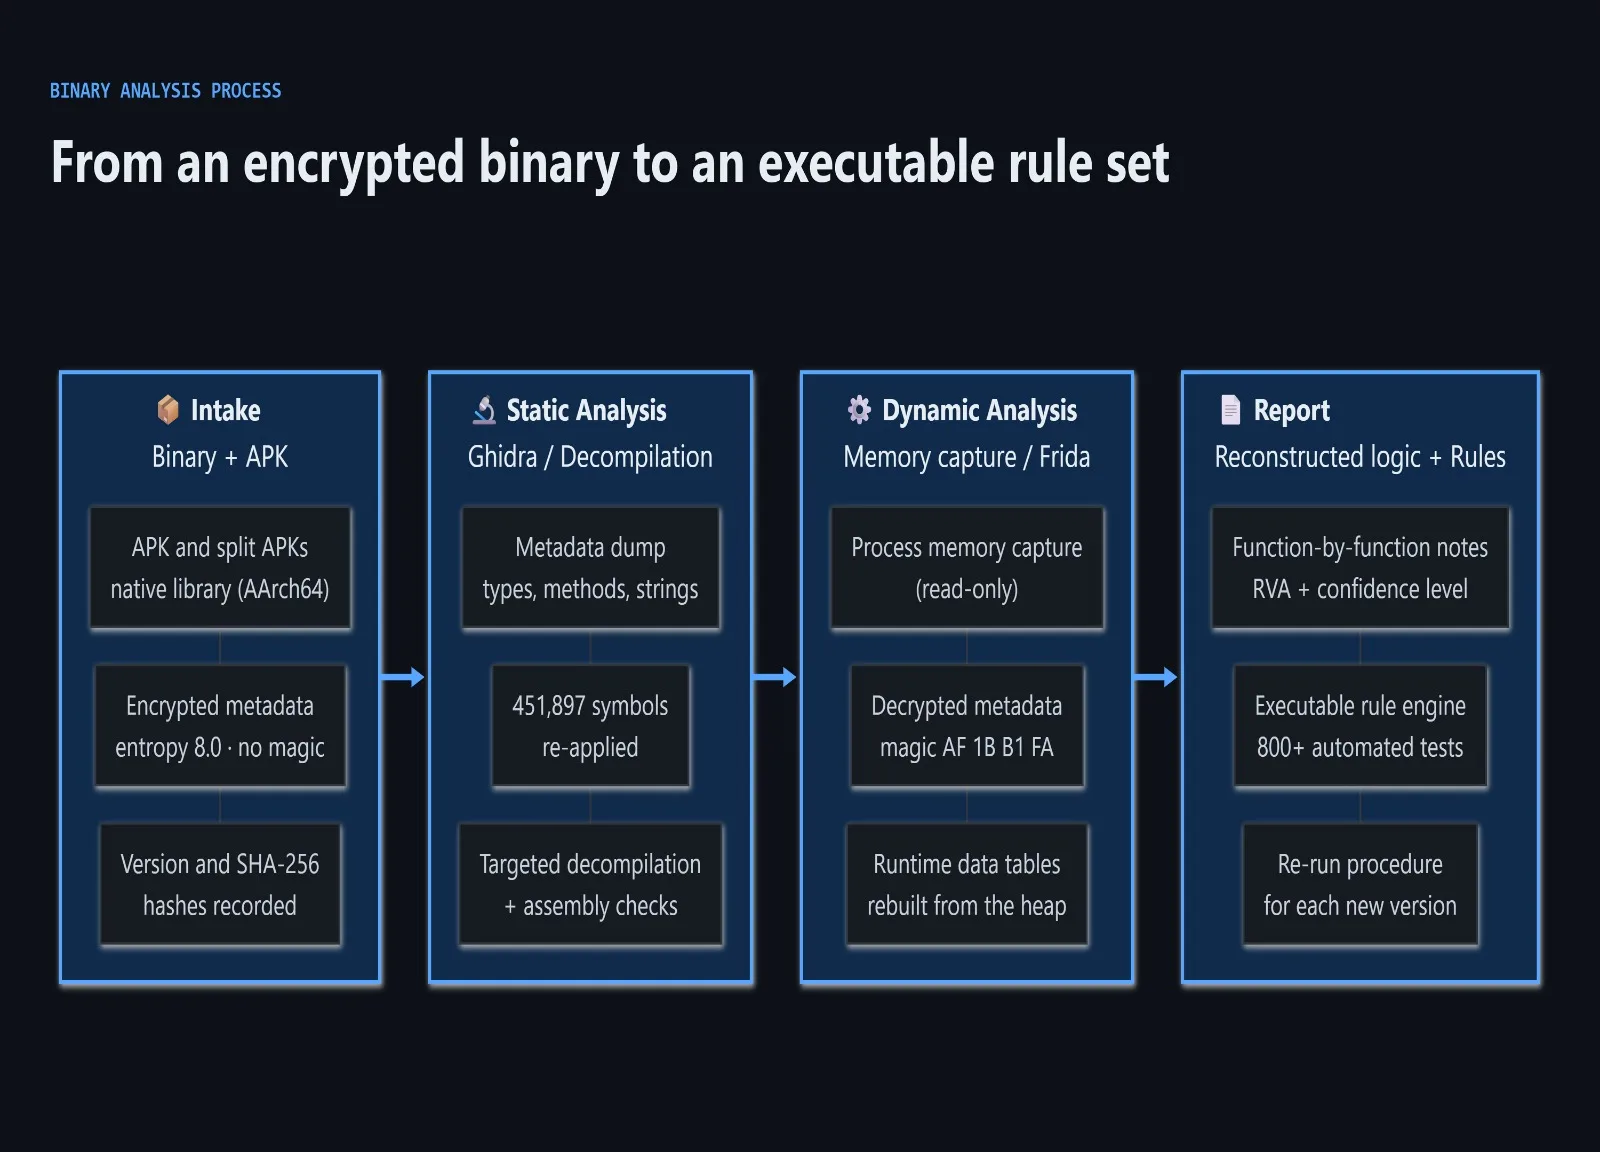
1. **Intake (Dag 0)** — U stuurt het bestand en een korte beschrijving van uw doel (audit, herstel, beveiligingscontrole, interoperabiliteit).
2. **Statische analyse (Dag 1-2)** — Ik demonteer de binary, breng de structuur in kaart, identificeer bibliotheken en beschermingslagen, en reconstrueer de hoofdlogica.
3. **Dynamische analyse (Dag 2-3)** — Indien nodig en veilig, voer ik het bestand uit in een geïsoleerde sandbox om het werkelijke gedrag te observeren (netwerk, bestanden, persistentie).
4. **Rapportlevering (Dag 3-5)** — U ontvangt het PDF-rapport, plus een samenvattende e-mail met de 5 belangrijkste bevindingen. Een debriefinggesprek kan worden gepland als u dieper wilt ingaan.
## Pakketten
### 🔹 Basis — $150
- Bestanden tot 10 MB
- Alleen statische analyse
- PDF-rapport van 10-15 pagina's
- Samenvatting van hoofdlogica en gedrag
- Levering: 3 werkdagen
### 🔸 Standaard — $300
- Bestanden tot 50 MB
- Statische + dynamische analyse in sandbox
- PDF-rapport van 15-25 pagina's
- Volledige gedragskaart + IOC-lijst
- Analyse van beschermingsmechanismen
- Levering: 5 werkdagen
["## Wat u ontvangt","- **Een gedetailleerd PDF-rapport** (
tot 500 pagina's, afhankelijk van de complexiteit)
","- **Gereconstrueerde logica** in leesbare pseudo-code (functies, datastructuren, algoritmen)
","- **Volledige gedragskaart**: toegangspunten, uitvoeringsstroom, netwerkoproepen, bestandssysteemtoegang
","- **Geïdentificeerde beschermingsmechanismen**: inpakken, obfuscatie, anti-debug, anti-VM, encryptie
","- **Risicobeoordeling**: verdacht gedrag, verborgen functies, potentiële beveiligingsproblemen
","- **IOC-lijst** indien relevant (IP's, domeinen, bestandshashes, registersleutels)
","- **Een debriefinggesprek van 30 minuten** (optioneel) om de bevindingen met u door te nemen"]
*Offerte op maat beschikbaar voor verduisterde, verpakte of meercomponenten binaire bestanden.*
## Over mij
- Het te analyseren bestand (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, firmware-dump, enz.)
- **Bevestiging dat u eigenaar bent van het bestand of gemachtigd bent om het te analyseren** — Ik werk alleen aan binaire bestanden die u wettelijk mag inspecteren
- Een korte notitie over uw doel: beveiligingsaudit, broncodeherstel, interoperabiliteit, incidentrespons of onderzoek
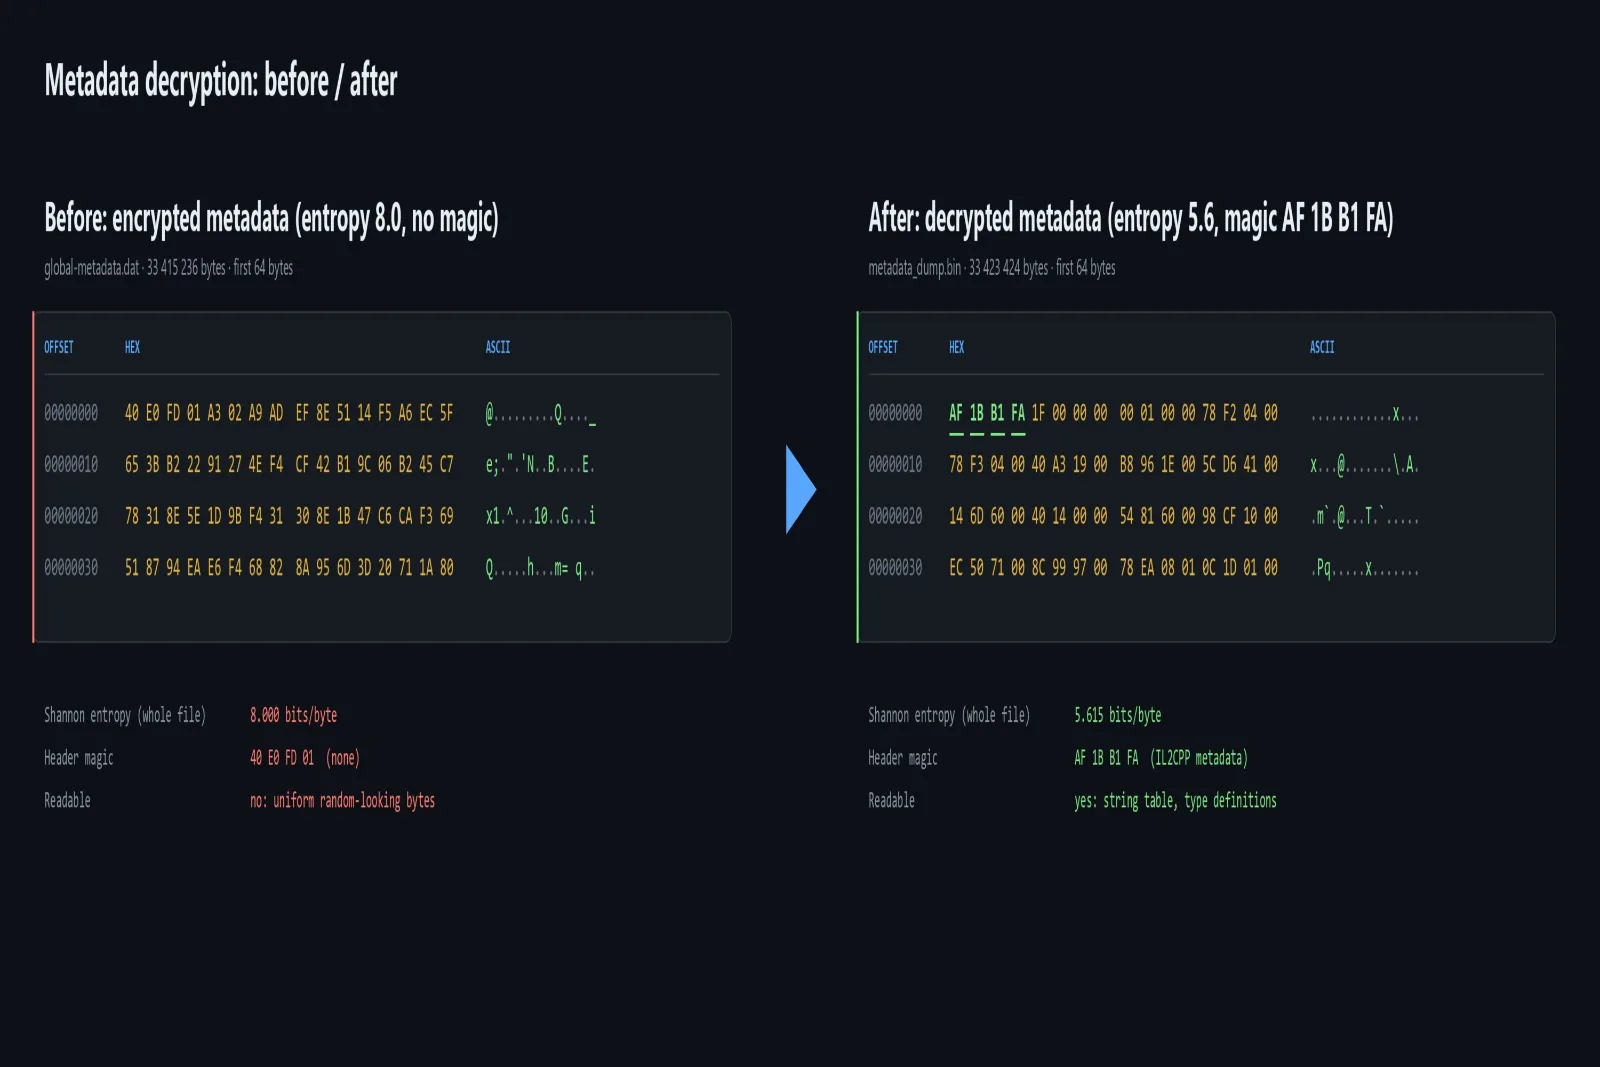
Ik heb een complete mobiele applicatie end-to-end reverse-engineered — van versleutelde metadata-extractie tot een werkende reconstructie van de bedrijfslogica, gevalideerd tegen de live service. Diezelfde nauwkeurigheid breng ik mee naar elk bestand dat ik analyseer.
Ik ben een reverse engineer en softwareontwikkelaar met praktijkervaring in:
- **Binaire analyse**: disassemblage met Ghidra en IDA, geheugenextractie, uitpakken, deobfuscatie
- **Protocolreconstructie**: decoderen van propriëtaire netwerkprotocollen, versleutelingsschema's en sessielogica
- **Logische reconstructie**: het herbouwen van compleet applicatiegedrag uit binaire bestanden, gevalideerd door 800+ geautomatiseerde tests
- **Ontwikkeling**: Rust, Python, C/C++, met een focus op prestaties en betrouwbaarheid
Ik heb een volledige mobiele applicatie end-to-end reverse-engineered — van versleutelde metadata-extractie tot een werkende reconstructie van de bedrijfslogica, gevalideerd tegen de live service. Diezelfde nauwkeurigheid pas ik toe op elk bestand dat ik analyseer.
## Wat maakt dit anders
- **Geen zwarte doos**: elke bevinding in het rapport wordt ondersteund door bewijs (adres, functie of pakket)
- **Leesbare uitvoer**: u krijgt pseudo-code en uitleg in duidelijke taal, geen ruwe disassemblage-dumps
- **Bruikbaar**: elk rapport eindigt met concrete aanbevelingen, niet alleen observaties
- **Vertrouwelijk**: bestanden worden geanalyseerd in een geïsoleerde omgeving, verwijderd na levering en nooit gedeeld
## Belangrijke opmerkingen
- Ik analyseer alleen bestanden die u bezit of waarvoor u wettelijk bevoegd bent om deze te inspecteren.
- Ik kraak geen software, omzeil geen licenties of help niet bij het omzeilen van bescherming voor ongeoorloofd gebruik.
- Voor malwaremonsters wordt de analyse uitgevoerd in een volledig geïsoleerde sandbox — nooit op een productiemachine.
- NDA op aanvraag beschikbaar.
---
**Klaar om te beginnen?** Stuur me het bestand en uw doel in een bericht, en ik zal de haalbaarheid en tijdlijn binnen 24 uur bevestigen.
Zinner Kwaliteitsgarantie
Elke Zinner wordt beoordeeld en goedgekeurd voordat hij zich bij het platform aansluit.
Alle diensten worden ondersteund door onze kwaliteitsgarantie.
Uw betaling is beschermd totdat u het geleverde werk goedkeurt.
Pakketten vergelijken
| Kenmerk | Basis | Standaard | Premium |
|---|---|---|---|
| Bestandsgrootte limiet | Tot 10 MB | Tot 50 MB | Elke grootte |
| Analysediepte | Alleen statisch | Statisch + dynamisch (sandbox) | Statisch + dynamisch + netwerk |
| Rapportlengte | 10–15 pagina's | 15–25 pagina's | 25–30+ pagina's |
| IOC-lijst | ✕ | ✓ | ✓ |
| Pseudo-code reconstructie | Alleen hoofdlogica | Sleutelfuncties | Volledige sleutelfuncties |
| Levertijd | 3 werkdagen | 5 werkdagen | 7–10 werkdagen |
Portfolio
Voorbeelden van het werk van de verkoper met betrekking tot deze Zinn.
Binaire analyse & logica reconstructie
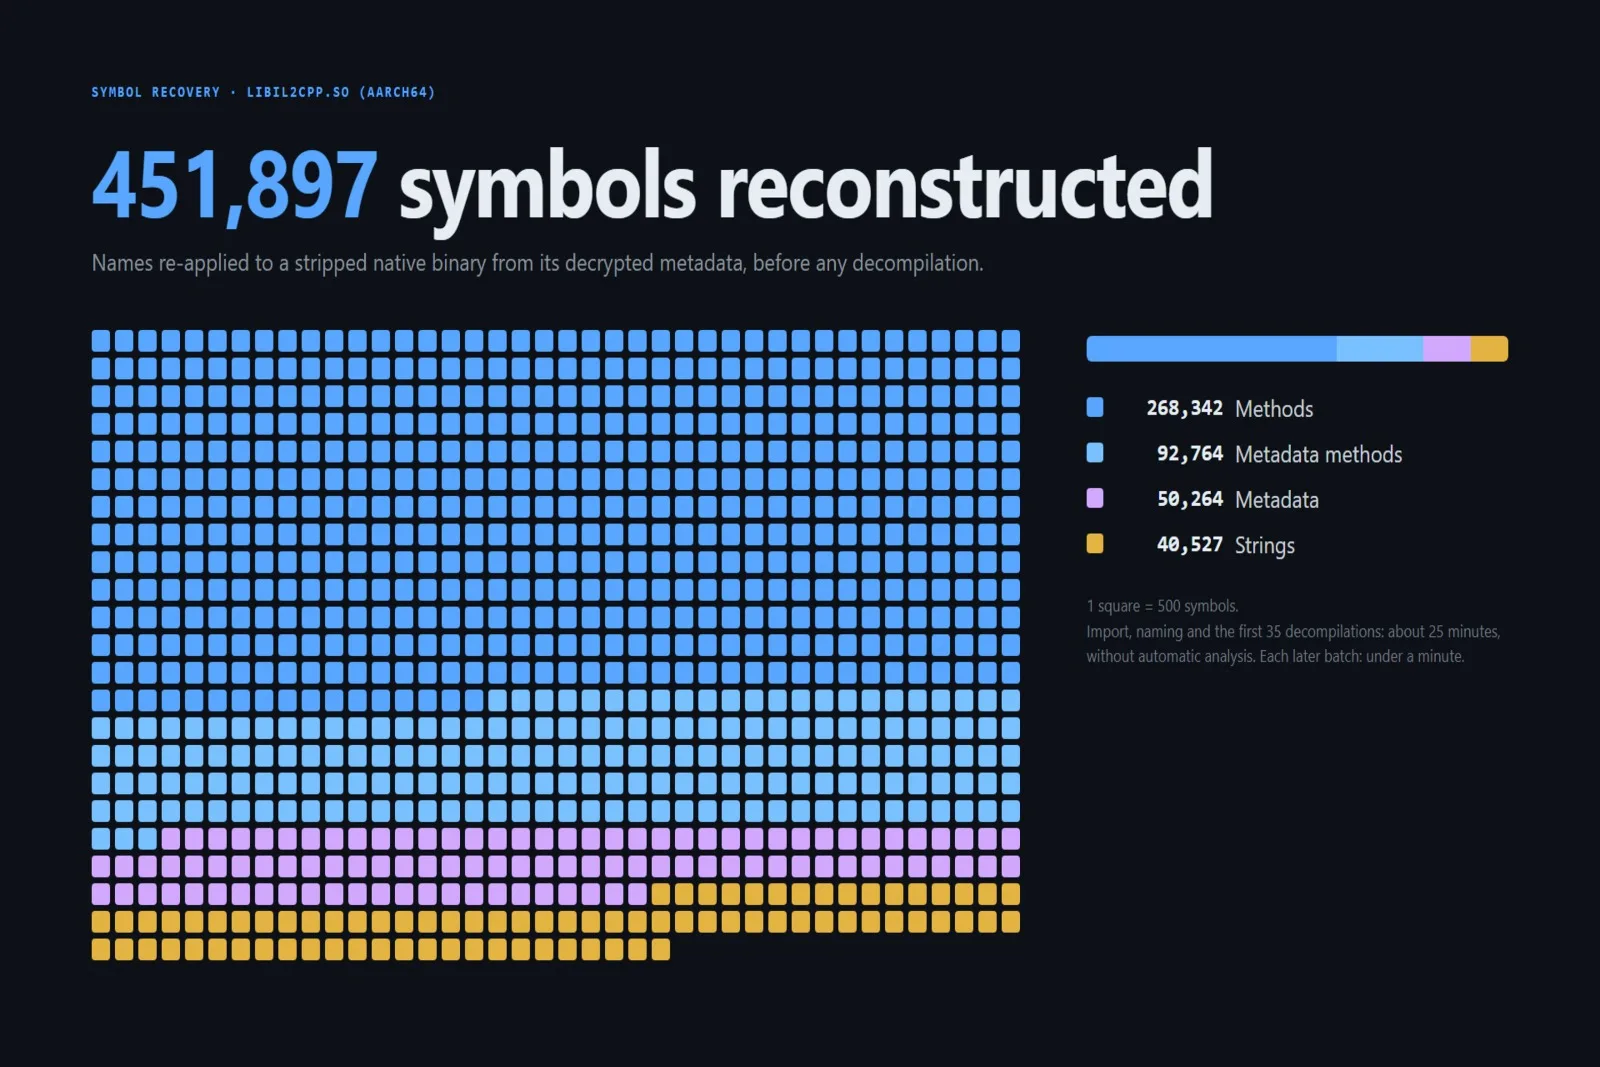
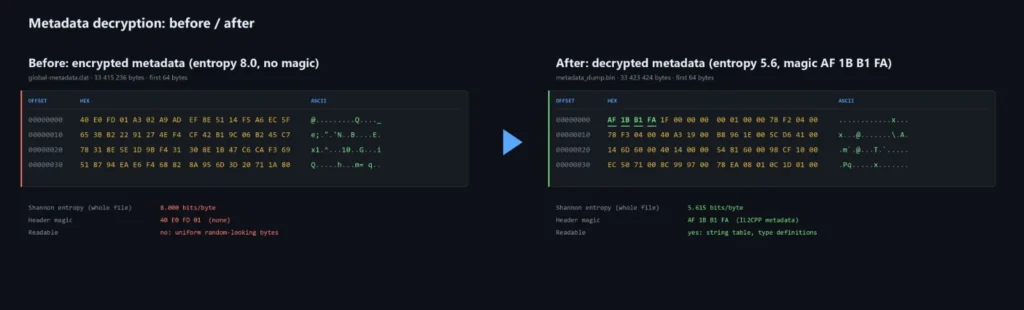
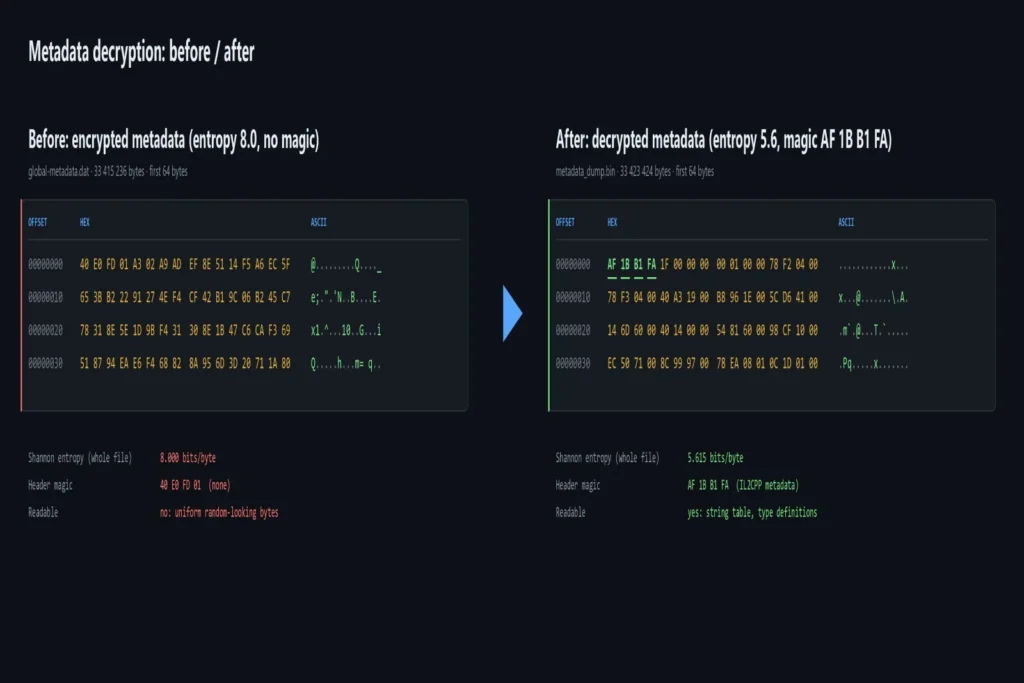
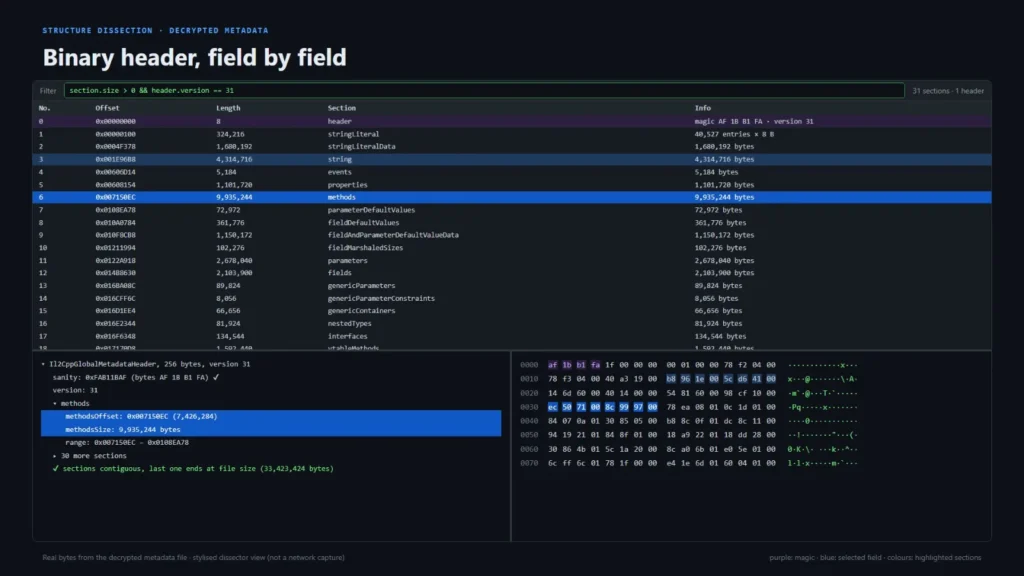
End-to-end reverse engineering van complexe native binaries. Van het decoderen van beschermde metadata (IL2CPP/Unity) tot het reconstrueren van volledige applicatielogica, gevalideerd door meer dan 800 geautomatiseerde tests. Ik zet gestripte, onleesbare binaries om in duidelijke, gestructureerde en bruikbare intelligentie.
Ontwikkeling van krachtige engines
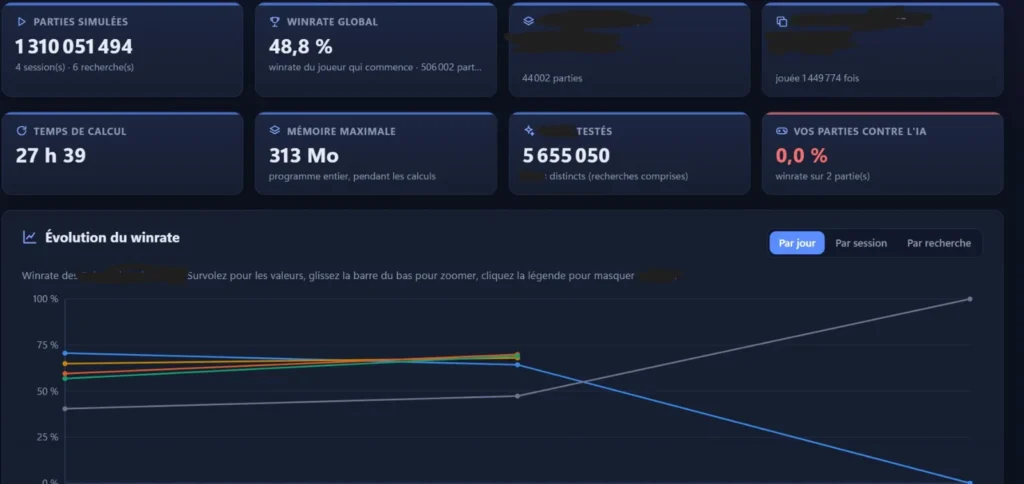
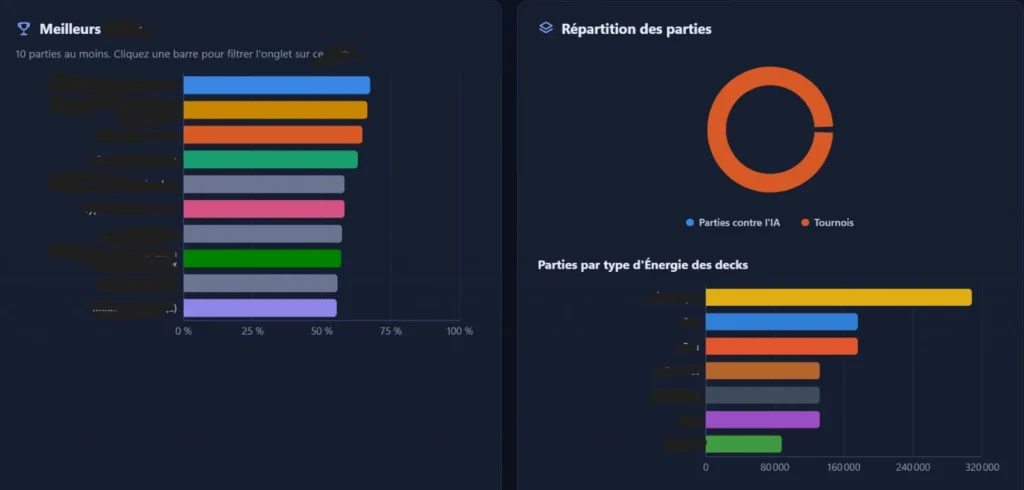
Ontwikkeling van een krachtige simulatie-engine in Rust (geschikt voor 600,000+ simulaties per minuut) met geavanceerde AI (MCTS) en een complete desktopinterface (Tauri). Gebouwd om complexe, geëxtraheerde bedrijfslogica strikt te repliceren met 100% getrouwheid
Gegevensextractie & binaire parsing
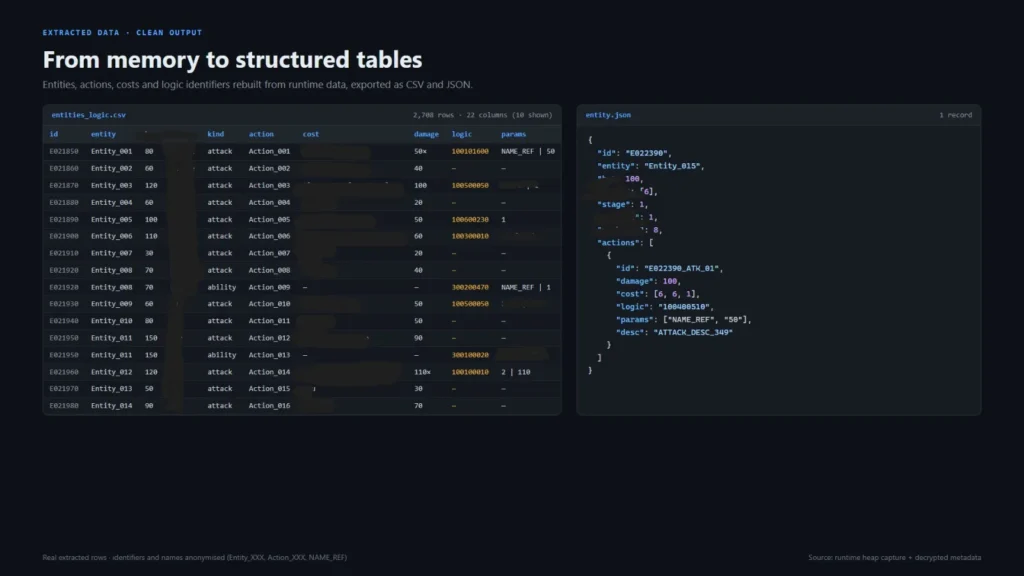
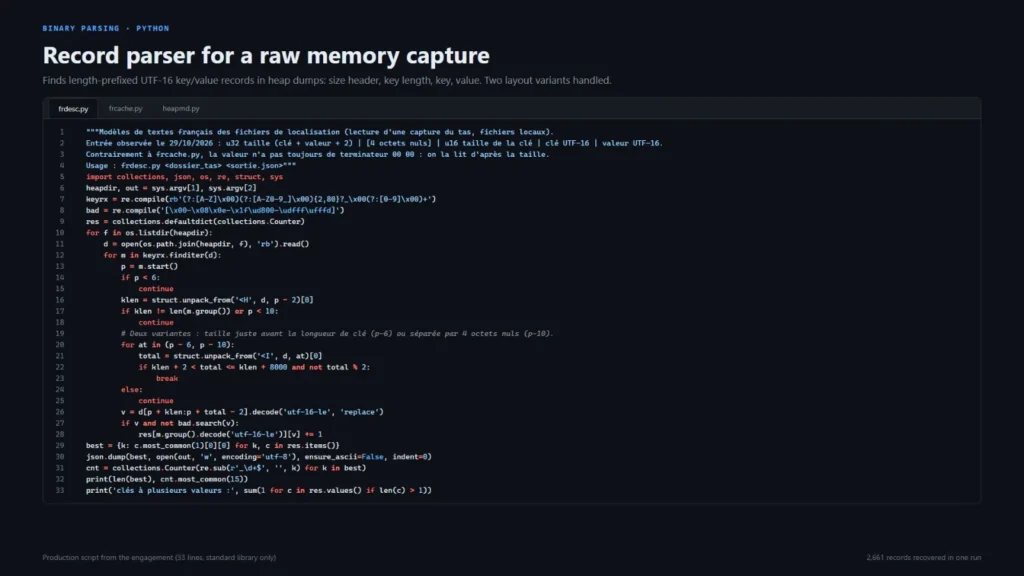
Aangepaste tools voor het extraheren van gestructureerde gegevens uit complexe, versleutelde of propriëtaire binaries. Van ruwe geheugenopnames en binaire headers tot schone, productieklare CSV- en JSON-uitvoer. Ik schrijf robuuste Python-parsers (alleen standaardbibliotheek) die duizenden records in één keer kunnen verwerken, waardoor ongestructureerde bestanden worden omgezet in bruikbare databases.
Extra informatie
Tools & Tech Stack
Ondersteunde bestandstypen
Servicedetails
Veelgestelde vragen
Absoluut niet. Uw binary wordt geanalyseerd in een geïsoleerde sandbox-omgeving, nooit verbonden met een live netwerk. Ik deel uw bestanden, bevindingen of projectdetails nooit met derden. Alle bestanden worden permanent van mijn systemen verwijderd 7 dagen na levering. Ik onderteken ook NDA's (Non-Disclosure Agreements) op verzoek zonder extra kosten.
Ja. Uitpakken en deobfusceren maken deel uit van mijn expertise. Als het bestand sterk beveiligd is, kan het het Advanced-pakket vereisen. Ik bekijk het bestand echter altijd en bevestig de haalbaarheid binnen 24 uur voordat we beginnen.
Ik bied strikt schriftelijke communicatie om een gedetailleerd, traceerbaar verslag van alle bevindingen te garanderen. U ontvangt een uitgebreid PDF-rapport en 7 dagen schriftelijke Q&A-ondersteuning na levering. Dit garandeert dat u alles schriftelijk gedocumenteerd heeft.
U ontvangt een duidelijk, gestructureerd PDF-rapport waarin het gedrag, de logica en de risico's van het bestand worden uitgelegd. Afhankelijk van uw pakket ontvangt u mogelijk ook geëxtraheerde gegevens (CSV/JSON), een lijst met Indicators of Compromise (IOC's) en Python-scripts die voor de analyse zijn gebruikt.
Klantrecensies
Bekijk wat onze klanten zeggen over deze Zinn