소스 코드나 문서가 없는 실행 파일 또는 라이브러리가 있으신가요? 제가 분석하여 논리를 재구성하고, 진입점, 숨겨진 동작, 보호 메커니즘 및 위험 요소를 정확히 설명하는 명확한 PDF 보고서를 제공해 드립니다. 파일을 유지 관리하거나 감사하거나 신뢰하는 데 필요한 답변을 자신 있게 얻으실 수 있습니다.

귀하의 바이너리를 역분석하여 명확한 PDF 분석 보고서를 제공해 드립니다.
최대 10MB 파일, 정적 분석만, 10-15페이지 보고서
최대 50MB 파일, 샌드박스에서 정적 + 동적 분석, 15-25페이지 보고서
모든 크기, 정적 + 동적 + 네트워크 분석, 25-30+페이지 보고서, 의사 코드
맞춤 제안 요청하기
사전 판매 질문 하기
질문을 하려면 로그인하세요
플랫폼 스팸을 줄이기 위해 사전 판매 메시지는 로그인한 사용자만 보낼 수 있습니다.
무료 계정을 만들거나 로그인하여 이 Zinner에게 직접 메시지를 보내세요.
로그인 / 가입한눈에 보기
이 서비스에 대한 주요 정보로 결정을 내리는 데 도움을 드립니다. Zinn Hub에서 생성됨, 판매자가 아님.
가치 위치
분석 방법
사용된 도구
지원되는 형식
결과물
받으실 내용
전체 설명
# 바이너리 분석 및 역분석 — 명확한 보고서, 추측 없음
**소스 코드도 없고 문서도 없는** 실행 파일, 공유 라이브러리 또는 펌웨어 덤프가 있습니다. 그것이 실제로 무엇을 하는지, 어떻게 작동하는지, 그리고 사용, 배포 또는 신뢰하기에 안전한지 알아야 합니다.
귀하의 바이너리를 분석하고 기계 코드를 읽기 쉽고 실행 가능한 답변으로 바꾸는 **명확하고 구조화된 PDF 보고서**를 제공합니다. 전문 용어나 추측은 없습니다.
## 받게 될 내용
- **상세 PDF 보고서** (복잡성에 따라 10 ~ 30 페이지)
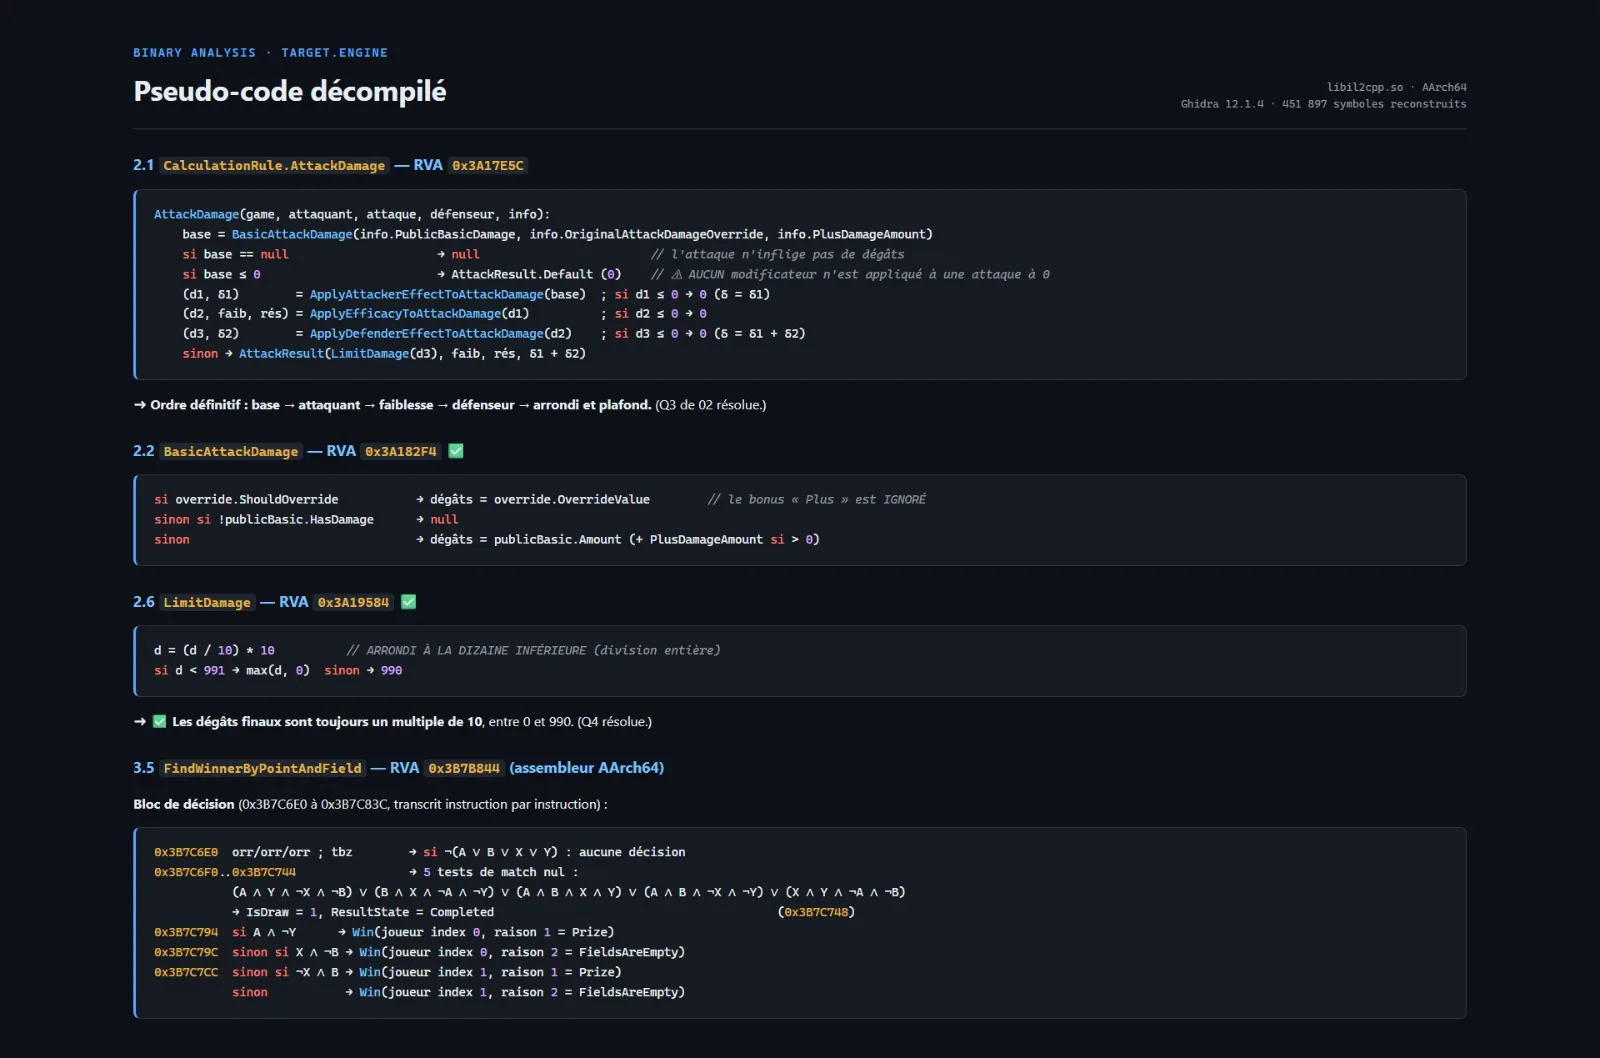
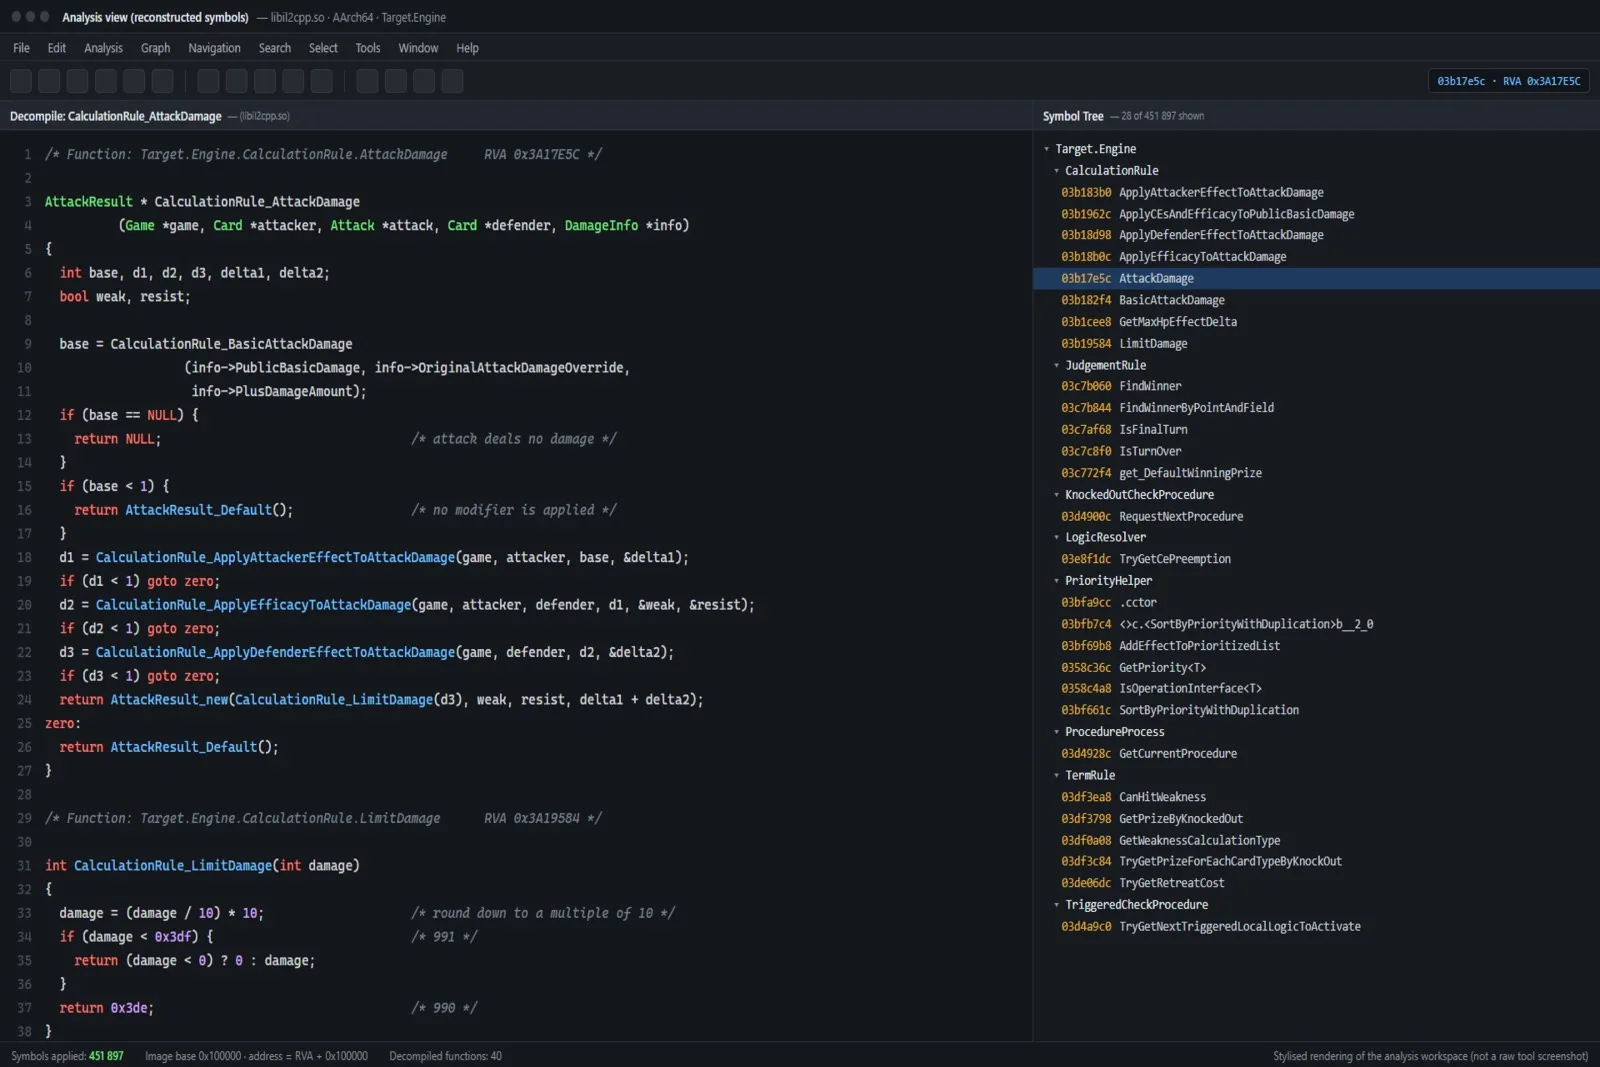
- 읽기 쉬운 의사 코드(함수, 데이터 구조, 알고리즘)로 **재구성된 로직**
- **전체 동작 맵**: 진입점, 실행 흐름, 네트워크 호출, 파일 시스템 액세스
- **식별된 보호 메커니즘**: 패킹, 난독화, 디버그 방지, VM 방지, 암호화
- **위험 평가**: 의심스러운 동작, 숨겨진 기능, 잠재적인 보안 문제
- 관련 시 **IOC 목록** (IP, 도메인, 파일 해시, 레지스트리 키)
- 결과를 안내하는 **30분 브리핑 통화** (선택 사항)
## 작동 방식 — 4단계
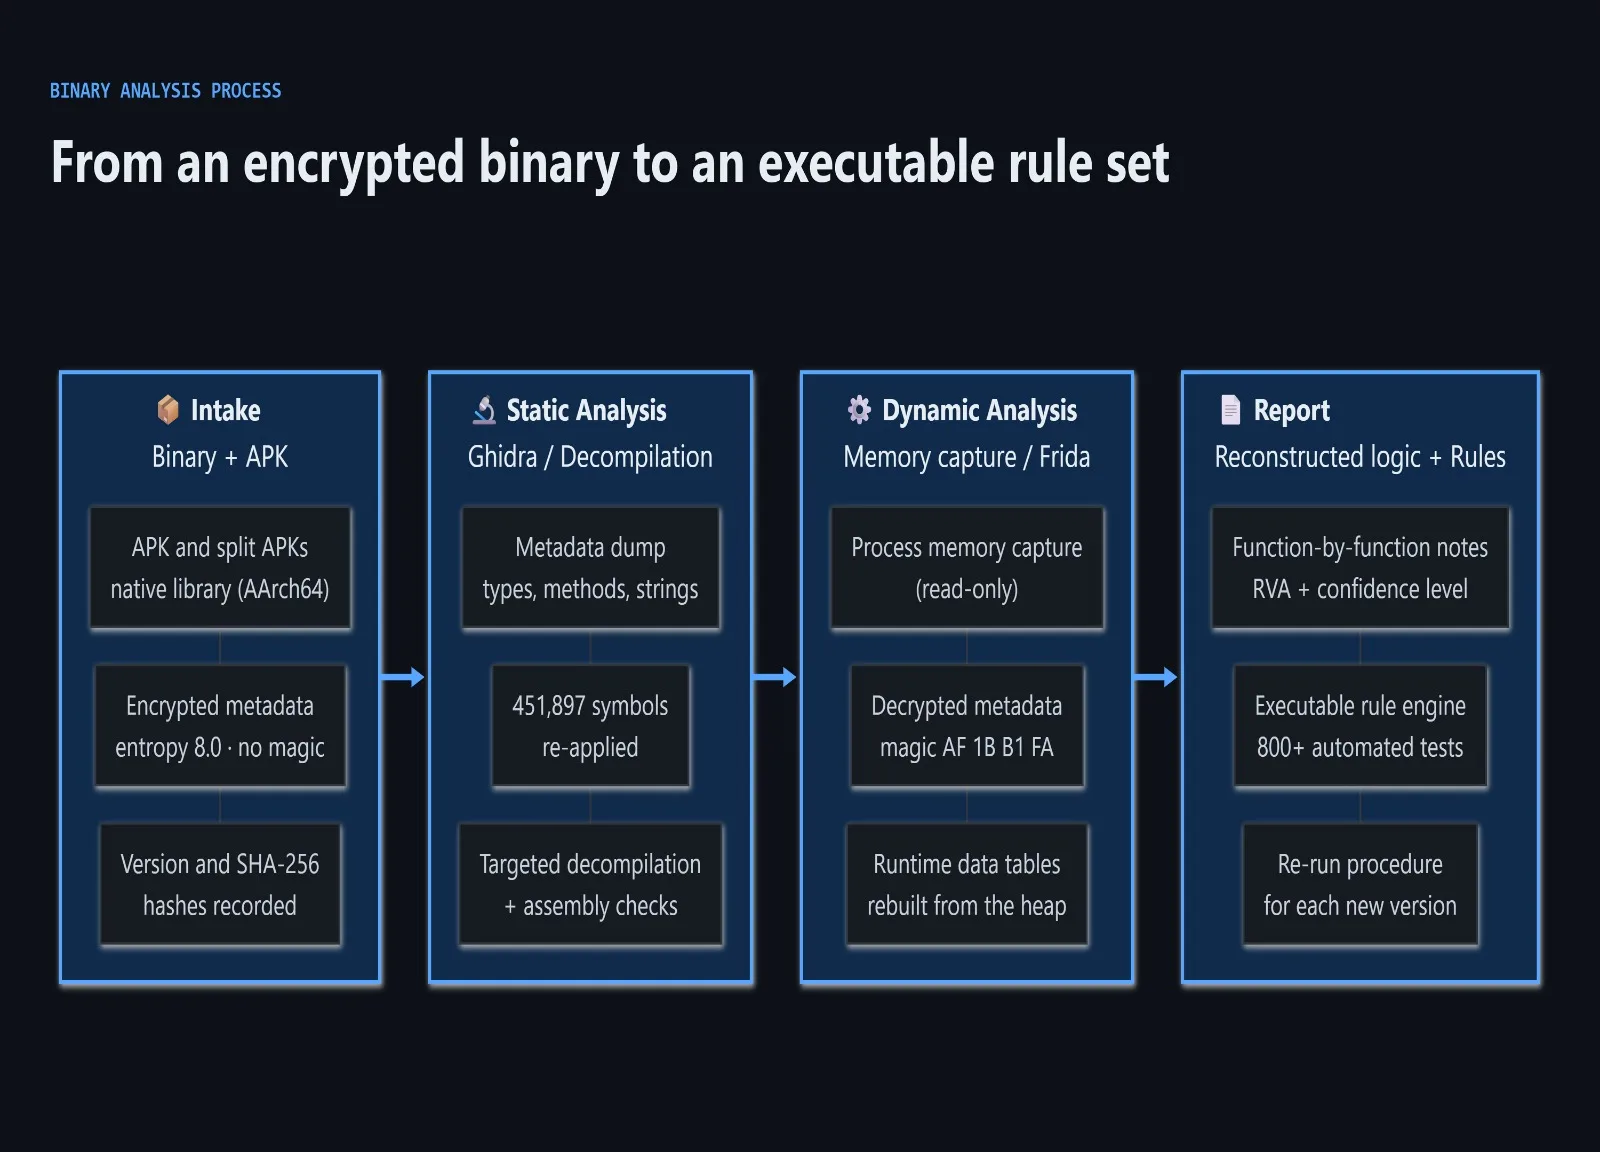
1. **접수 (0일차)** — 파일을 보내고 목표(감사, 복구, 보안 점검, 상호 운용성)에 대한 간략한 설명을 보냅니다.
2. **정적 분석 (1-2일차)** — 바이너리를 역어셈블하고, 구조를 매핑하고, 라이브러리 및 보호 계층을 식별하고, 주요 로직을 재구성합니다.
3. **동적 분석 (2-3일차)** — 필요한 경우 안전하게 격리된 샌드박스에서 파일을 실행하여 실제 동작(네트워크, 파일, 지속성)을 관찰합니다.
4. **보고서 전달 (3-5일차)** — PDF 보고서와 5가지 주요 결과가 포함된 요약 이메일을 받습니다. 더 깊이 들어가고 싶다면 브리핑 통화를 예약할 수 있습니다.
## 패키지
### 🔹 기본 — $150
- 최대 10MB 파일
- 정적 분석만
- 10-15페이지 PDF 보고서
- 주요 로직 및 동작 요약
- 배송: 3영업일
### 🔸 표준 — $300
- 최대 50MB 파일
- 샌드박스에서 정적 + 동적 분석
- 15-25페이지 PDF 보고서
- 전체 동작 맵 + IOC 목록
- 보호 메커니즘 분석
- 배송: 5영업일
### 🔺 고급 — $500
- 모든 크기의 파일
- 정적 + 동적 + 네트워크 분석
- 25-30+페이지 PDF 보고서
- 주요 함수의 전체 의사 코드 재구성
- 네트워크 프로토콜 분석 (해당하는 경우)
- 30분 브리핑 통화 포함
- 배송: 7-10영업일
*난독화되거나 패킹되거나 다중 구성 요소 바이너리에 대한 맞춤 견적을 사용할 수 있습니다.*
## 필요한 것
- 분석할 파일 (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, 펌웨어 덤프 등)
- **파일을 소유하고 있거나 분석할 권한이 있다는 확인** — 합법적으로 검사할 권리가 있는 바이너리만 작업합니다.
- 목표에 대한 간략한 메모: 보안 감사, 소스 코드 복구, 상호 운용성, 사고 대응 또는 연구
## 저에 대해
저는 다음과 같은 실무 경험을 가진 역분석가이자 소프트웨어 개발자입니다.
- **바이너리 분석**: Ghidra 및 IDA를 사용한 역어셈블리, 메모리 추출, 언패킹, 난독화 해제
- **프로토콜 재구성**: 독점 네트워크 프로토콜, 암호화 체계 및 세션 로직 디코딩
- **로직 재구성**: 800+ 자동화된 테스트로 검증된 바이너리에서 완전한 애플리케이션 동작 재구축
- **개발**: Rust, Python, C/C++, 성능 및 안정성에 중점
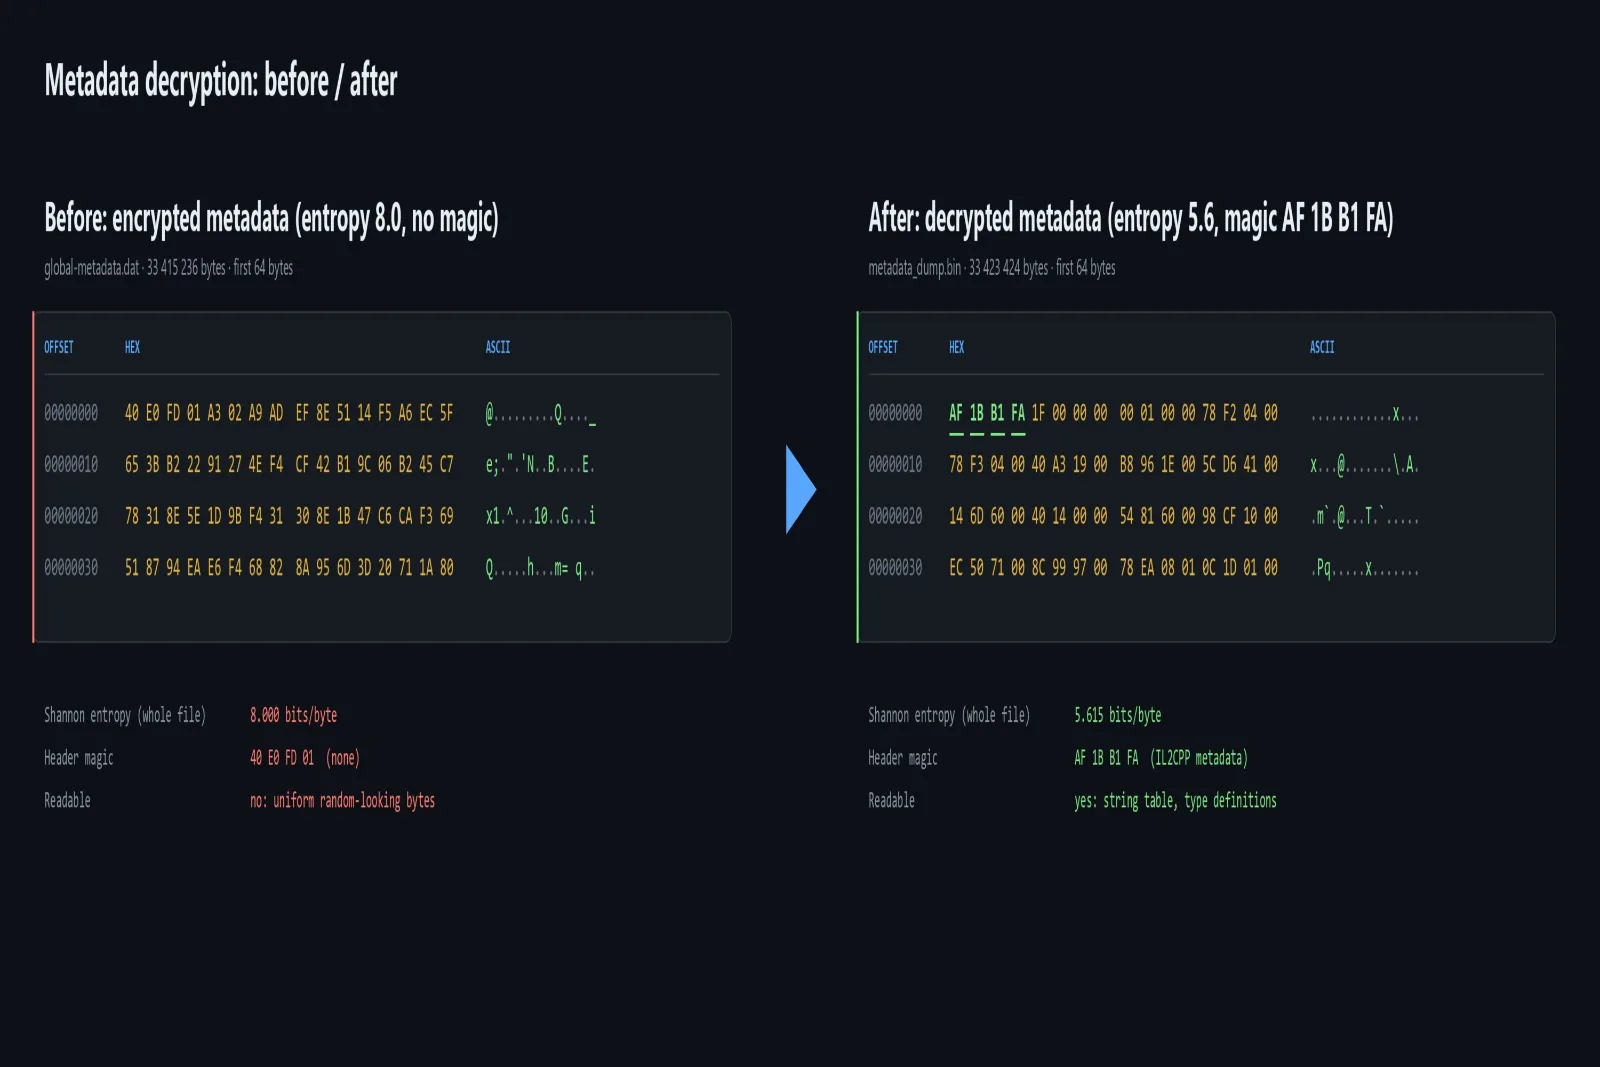
저는 암호화된 메타데이터 추출부터 라이브 서비스에 대해 검증된 비즈니스 로직의 작동 재구성까지 전체 모바일 애플리케이션을 처음부터 끝까지 역분석했습니다. 저는 분석하는 모든 파일에 동일한 엄격함을 적용합니다.
## 이것이 다른 점
- **블랙박스 없음**: 보고서의 모든 결과는 증거(주소, 함수 또는 패킷)로 뒷받침됩니다.
- **읽기 쉬운 출력**: 원시 역어셈블리 덤프가 아닌 의사 코드와 평이한 언어 설명을 얻습니다.
- **실행 가능**: 각 보고서는 관찰뿐만 아니라 구체적인 권장 사항으로 끝납니다.
- **기밀**: 파일은 격리된 환경에서 분석되고, 전달 후 삭제되며, 절대 공유되지 않습니다.
## 중요 참고 사항
- 저는 귀하가 소유하거나 법적으로 검사할 권한이 있는 파일만 분석합니다.
- 저는 소프트웨어를 크랙하거나 라이선스를 우회하거나 무단 사용을 위한 보호를 우회하는 것을 돕지 않습니다.
- 악성코드 샘플의 경우, 분석은 완전히 격리된 샌드박스에서 수행되며, 운영 머신에서는 절대 수행되지 않습니다.
- 요청 시 NDA를 제공합니다.
---
**시작할 준비가 되셨나요?** 파일과 목표를 메시지로 보내주시면 24시간 이내에 가능성과 일정을 확인해 드리겠습니다.
Zinner 품질 보증
모든 Zinner는 플랫폼에 참여하기 전에 검토 및 승인됩니다.
모든 서비스는 당사의 품질 보증 약속으로 뒷받침됩니다.
배송된 작업을 승인할 때까지 결제가 보호됩니다.
패키지 비교
| 특징 | 기본 | 표준 | 프리미엄 |
|---|---|---|---|
| 파일 크기 제한 | 최대 10MB | 최대 50MB | 모든 크기 |
| 분석 깊이 | 정적 분석만 | 정적 + 동적 (샌드박스) | 정적 + 동적 + 네트워크 |
| 보고서 길이 | 10–15 페이지 | 15–25 페이지 | 25–30+ 페이지 |
| IOC 목록 | ✕ | ✓ | ✓ |
| 의사 코드 재구성 | 주요 로직만 | 핵심 기능 | 전체 핵심 기능 |
| 배송 시간 | 3영업일 | 5영업일 | 7–10영업일 |
포트폴리오
이 Zinn과 관련된 판매자의 작업 예시.
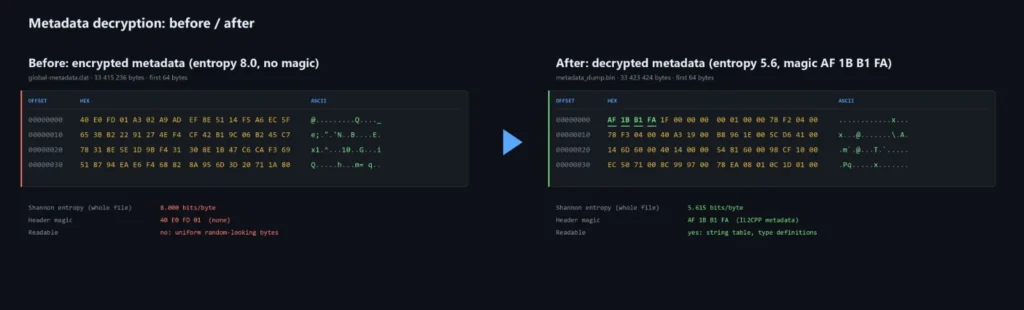
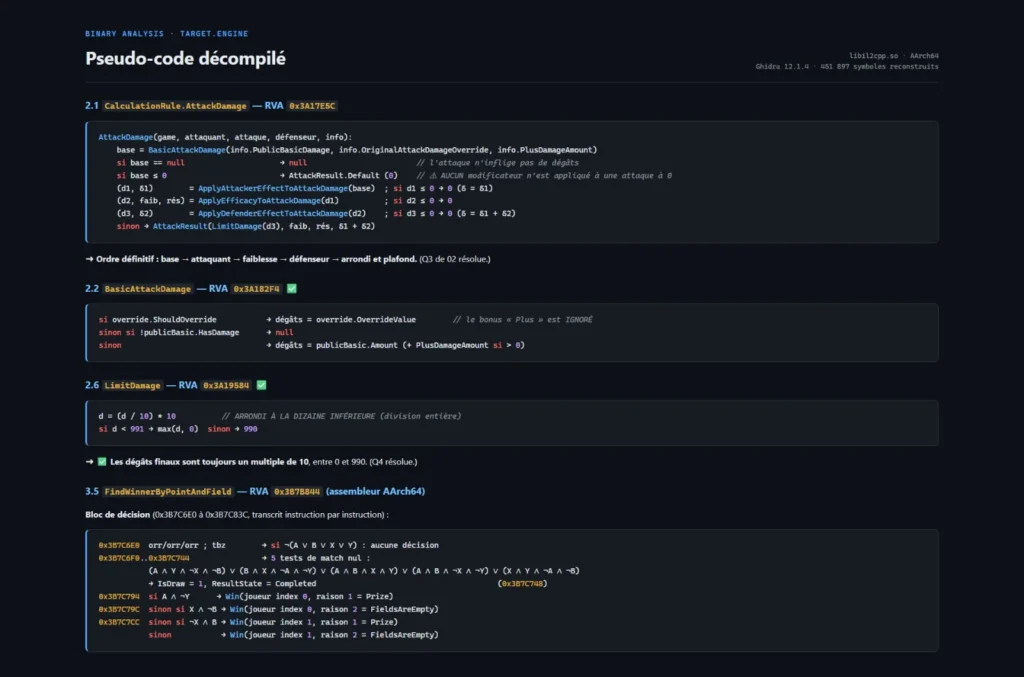
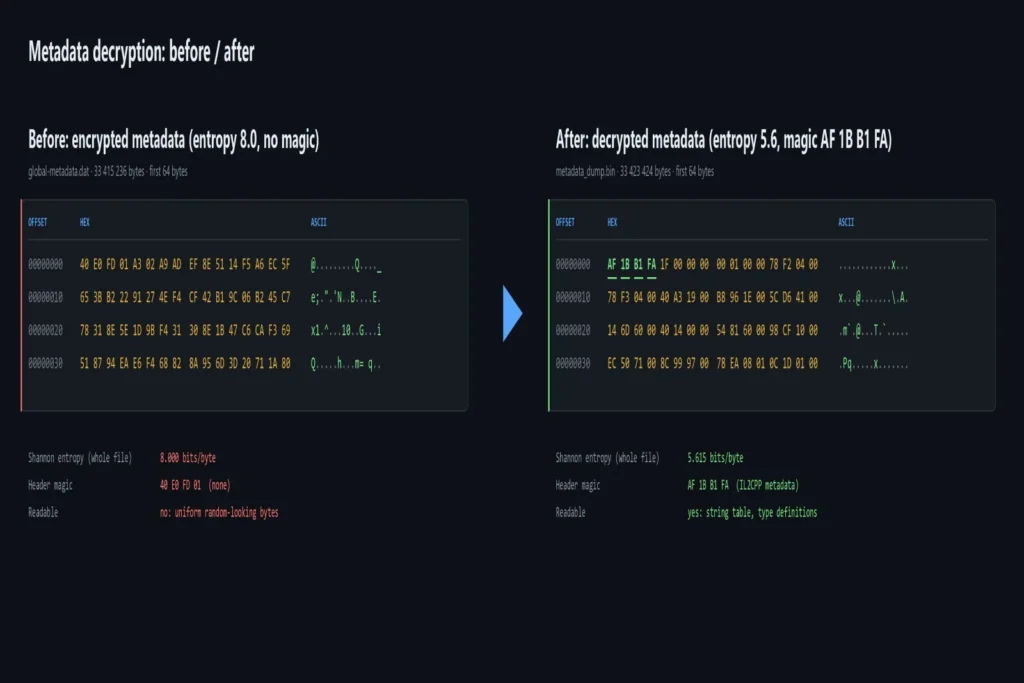
바이너리 분석 및 로직 재구성
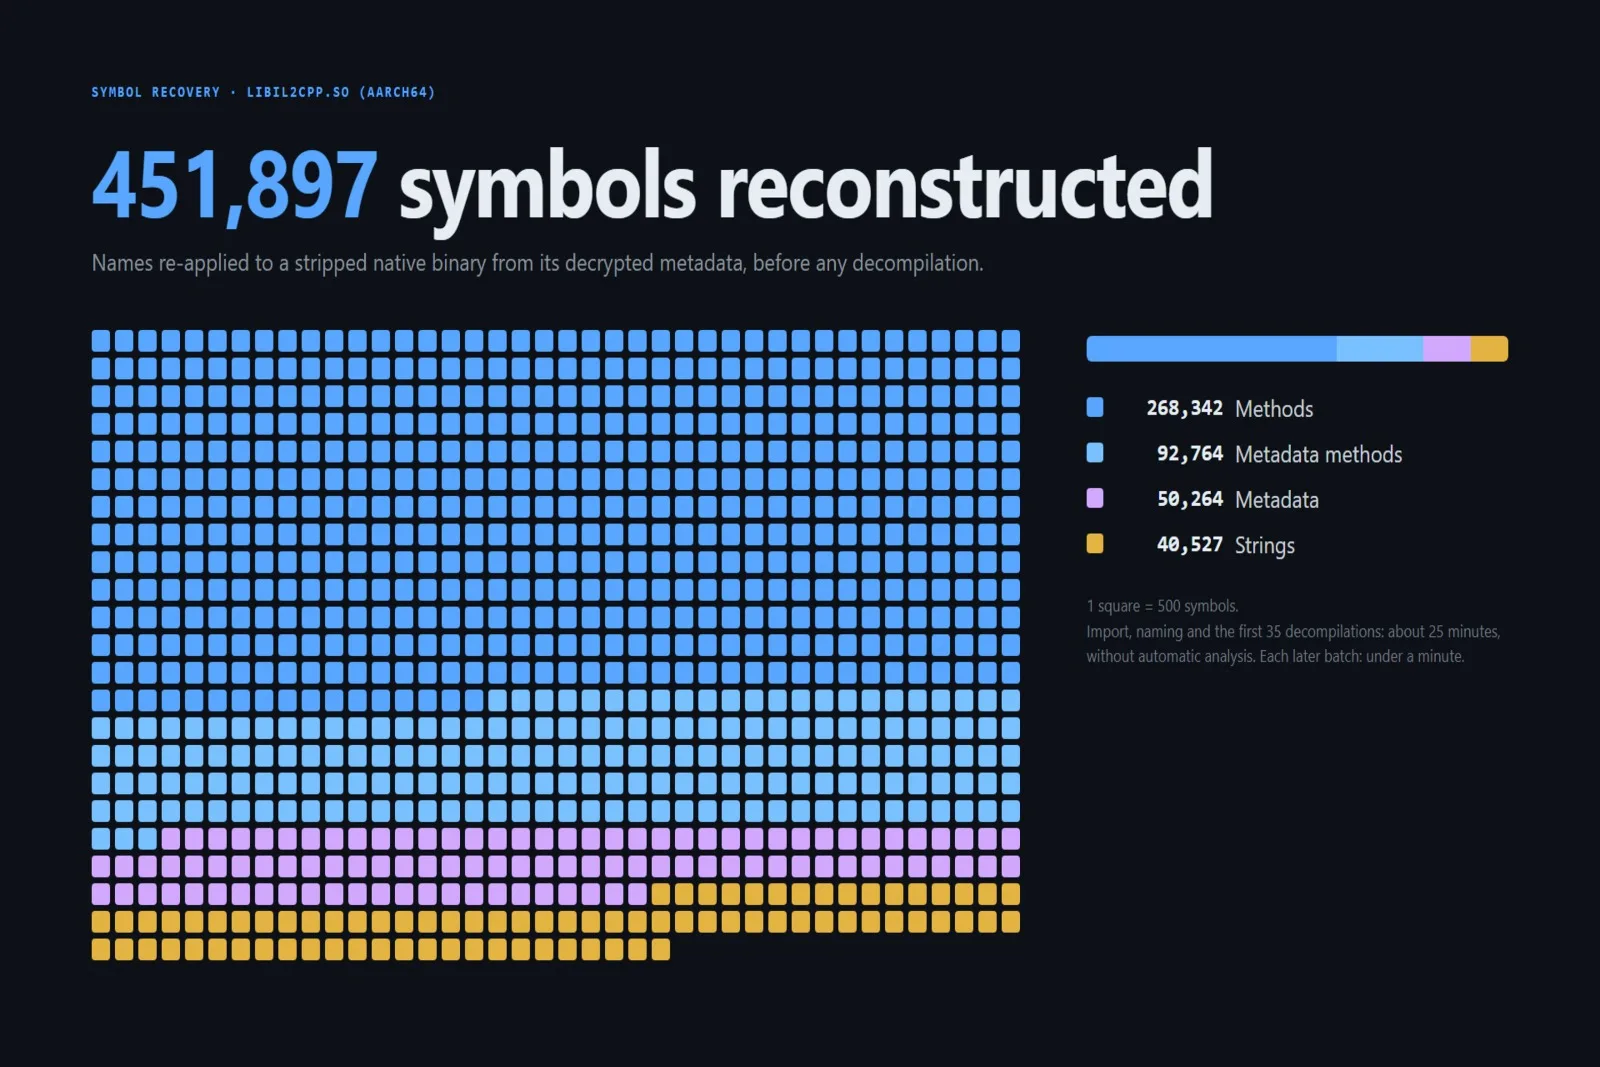
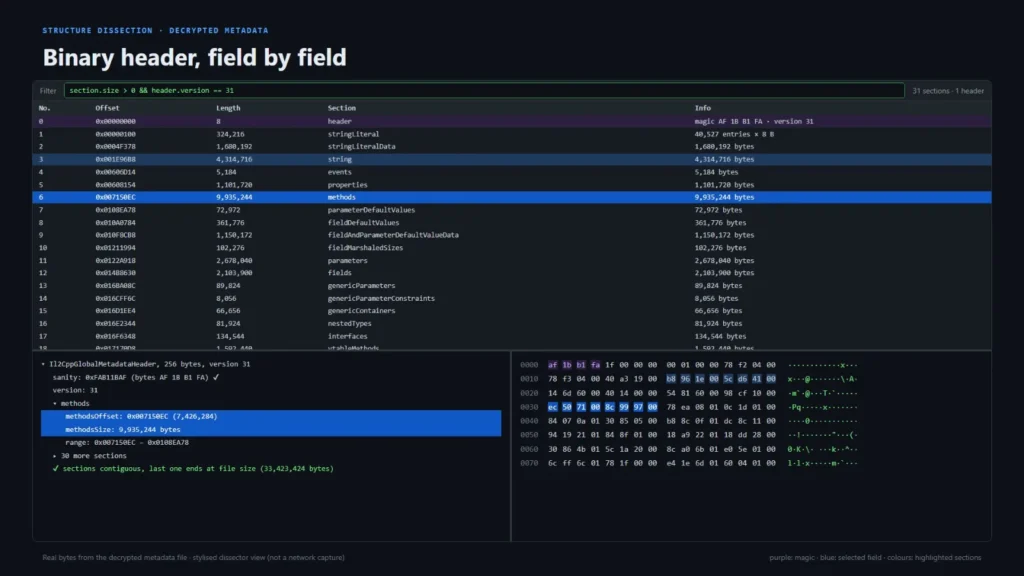
복잡한 네이티브 바이너리의 엔드투엔드 역공학. 보호된 메타데이터(IL2CPP/Unity) 해독부터 800개 이상의 자동화된 테스트로 검증된 전체 애플리케이션 로직 재구성까지. 저는 스트립되어 읽을 수 없는 바이너리를 명확하고 구조화된 실행 가능한 정보로 변환합니다.
고성능 엔진 개발
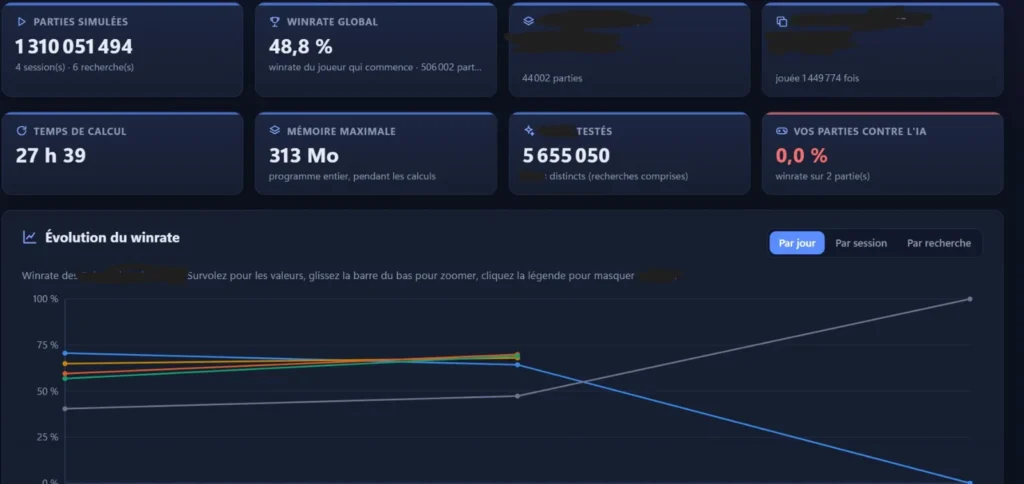
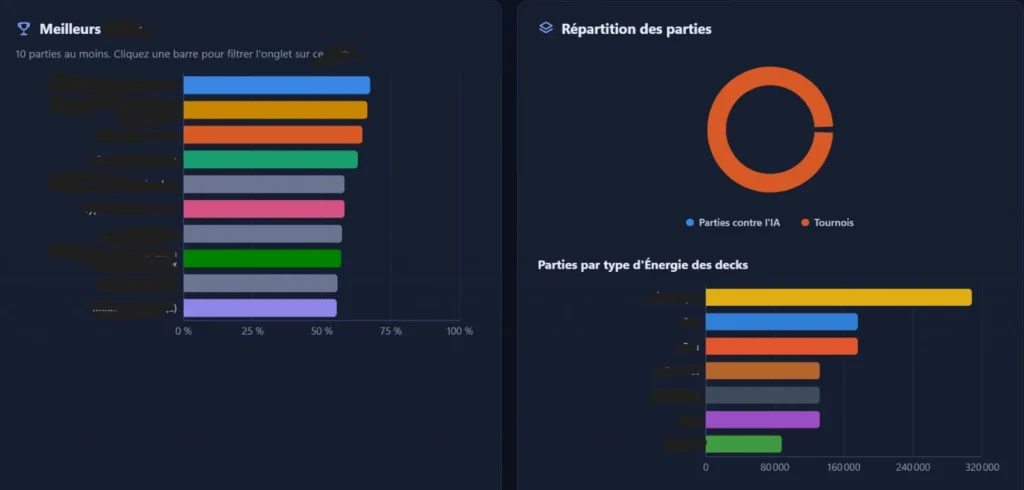
고급 AI(MCTS)와 완전한 데스크톱 인터페이스(Tauri)를 갖춘 Rust 기반 고성능 시뮬레이션 엔진(분당 600,000+ 시뮬레이션 가능) 개발. 복잡하게 추출된 비즈니스 로직을 100%정확도로 엄격하게 복제하도록 구축되었습니다.
데이터 추출 및 바이너리 파싱
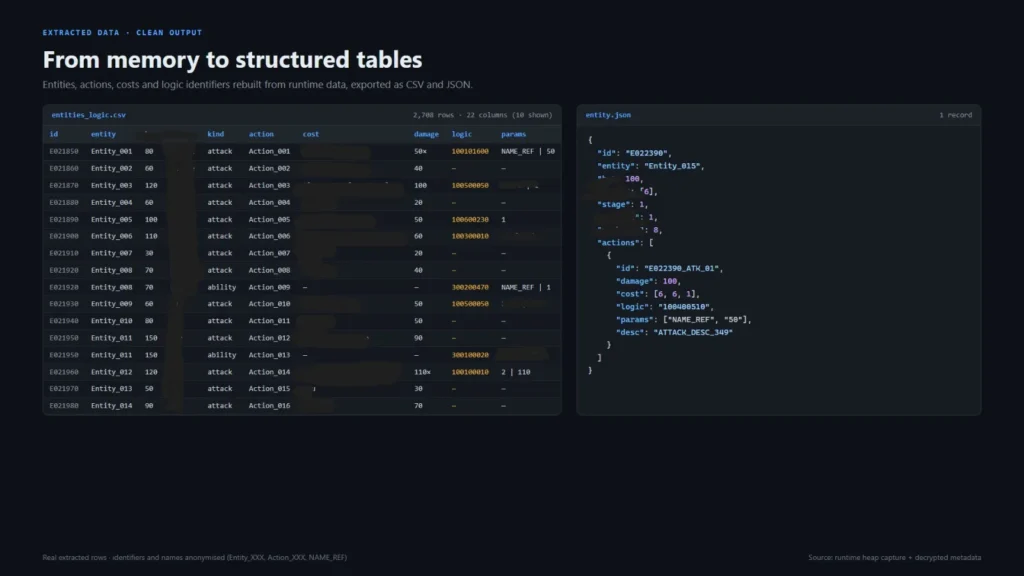
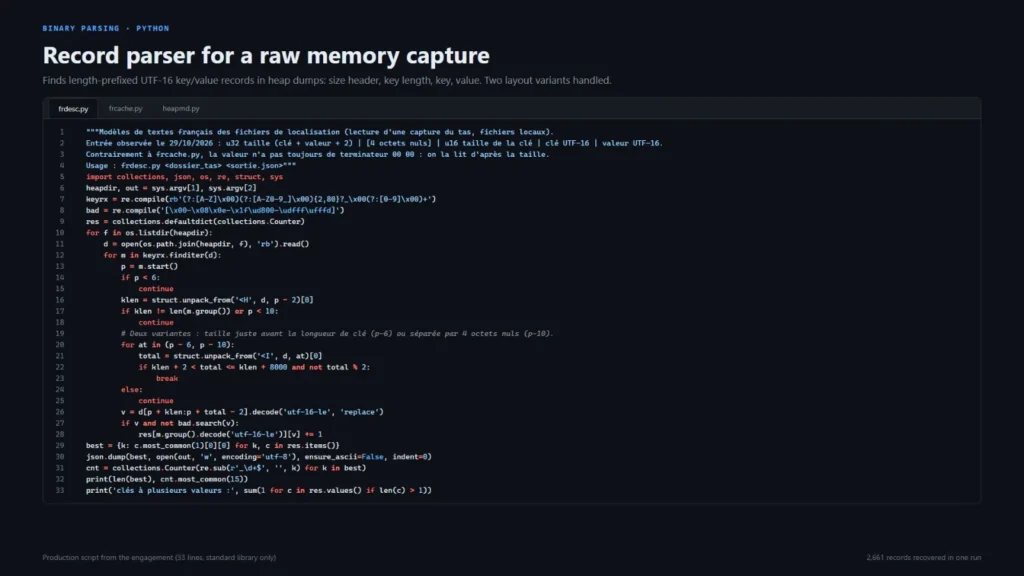
복잡하고 암호화되거나 독점적인 바이너리에서 구조화된 데이터를 추출하기 위한 맞춤형 도구. 원시 메모리 캡처 및 바이너리 헤더부터 깨끗하고 프로덕션 준비가 된 CSV 및 JSON 출력까지. 저는 단일 실행으로 수천 개의 레코드를 처리할 수 있는 강력한 Python 파서(표준 라이브러리만)를 작성하여 구조화되지 않은 파일을 실행 가능한 데이터베이스로 변환합니다.
추가 정보
도구 & 기술 스택
지원되는 파일 형식
서비스 상세정보
자주 묻는 질문
절대 그렇지 않습니다. 귀하의 바이너리는 라이브 네트워크에 연결되지 않은 격리된 샌드박스 환경에서 분석됩니다. 저는 귀하의 파일, 발견 사항 또는 프로젝트 세부 정보를 제3자와 공유하지 않습니다. 모든 파일은 배송 후 7일 이내에 제 시스템에서 영구적으로 삭제됩니다. 또한 요청 시 추가 비용 없이 NDA(비밀유지협약)에 서명합니다.
네. 언패킹 및 난독화 해제는 제 전문 분야입니다. 파일이 고도로 보호되어 있는 경우 고급 패키지가 필요할 수 있습니다. 하지만 시작하기 전에 항상 파일을 검토하고 24시간 이내에 가능성을 확인합니다.
모든 발견 사항에 대한 상세하고 추적 가능한 기록을 보장하기 위해 엄격하게 서면으로 소통합니다. 종합적인 PDF 보고서와 배송 후 7일간의 서면 Q&A 지원을 받게 됩니다. 이는 모든 내용이 서면으로 문서화되도록 보장합니다.
파일의 동작, 논리 및 위험을 설명하는 명확하고 구조화된 PDF 보고서를 받게 됩니다. 패키지에 따라 추출된 데이터(CSV/JSON), 침해 지표(IOC) 목록 및 분석에 사용된 Python 스크립트를 받을 수도 있습니다.
고객 리뷰
이 Zinn에 대해 고객들이 무엇을 말하는지 확인하세요