Mayroon kang executable o library na walang source code at walang dokumentasyon? Susuriin ko ito, muling bubuuin ang lohika nito, at maghahatid ng malinaw na ulat sa PDF na nagpapaliwanag kung ano mismo ang ginagawa nito — mga entry point, nakatagong pag-uugali, mekanismo ng proteksyon, at mga panganib. Makukuha mo ang mga sagot na kailangan mo upang mapanatili, suriin, o pagkatiwalaan ang file nang may kumpiyansa.

Ire-reverse engineer ko ang iyong binary at maghahatid ng malinaw na ulat ng pagsusuri sa PDF
File hanggang 10 MB, static analysis lang, 10-15 pahinang ulat
File hanggang 50 MB, static + dynamic sa sandbox, 15-25 pahinang ulat
Anumang laki, static + dynamic + network, 25-30+ pahinang ulat, pseudo-code
Humiling ng Custom na Alok
Mag-log In para Humiling ng Custom na Alok
Gumawa ng libreng account o mag-log in para humiling ng personalized na alok mula sa Zinner na ito.
Mag-log In / MagrehistroMagtanong ng Pre-Sale Question
Mag-log In para Magtanong
Upang mabawasan ang spam sa platform, ang mga mensahe bago ang pagbebenta ay maaari lamang ipadala ng mga naka-log in na user.
Gumawa ng libreng account o mag-log in para direktang mag-mensahe sa Zinner na ito.
Mag-log In / MagrehistroKinakailangan ang pag-log in
Gumawa ng libreng account o mag-log in para mag-message sa Zinner na ito.
Mag-log In / MagrehistroKinakailangan ang pag-log in
Gumawa ng libreng account o mag-log in para humiling ng personalized na alok.
Mag-log In / MagrehistroSa Isang Sulyap
Mga pangunahing detalye tungkol sa serbisyong ito upang matulungan kang magpasya. Binuo ng Zinn Hub, hindi ng nagbebenta.
Posisyon ng Halaga
Paraan ng Pagsusuri
Mga Tool na Ginamit
Mga Sinusuportahang Format
Deliverable
Ano ang Matatanggap Mo
Buong Deskripsyon
# Pagsusuri ng Binary at Reverse Engineering — Malinaw na Ulat, Walang Hula
Mayroon kang executable, isang shared library, o isang firmware dump na **walang source code** at **walang dokumentasyon**. Kailangan mong malaman kung ano talaga ang ginagawa nito, kung paano ito kumikilos, at kung ligtas itong gamitin, ipadala, o pagkatiwalaan.
Sinusuri ko ang iyong binary at naghahatid ng **malinaw, nakabalangkas na PDF report** na nagiging nababasa, naaaksyong mga sagot ang machine code — walang jargon, walang haka-haka.
## Ano ang iyong matatanggap
- **Isang detalyadong PDF report** (10 hanggang 30 na pahina depende sa pagiging kumplikado)
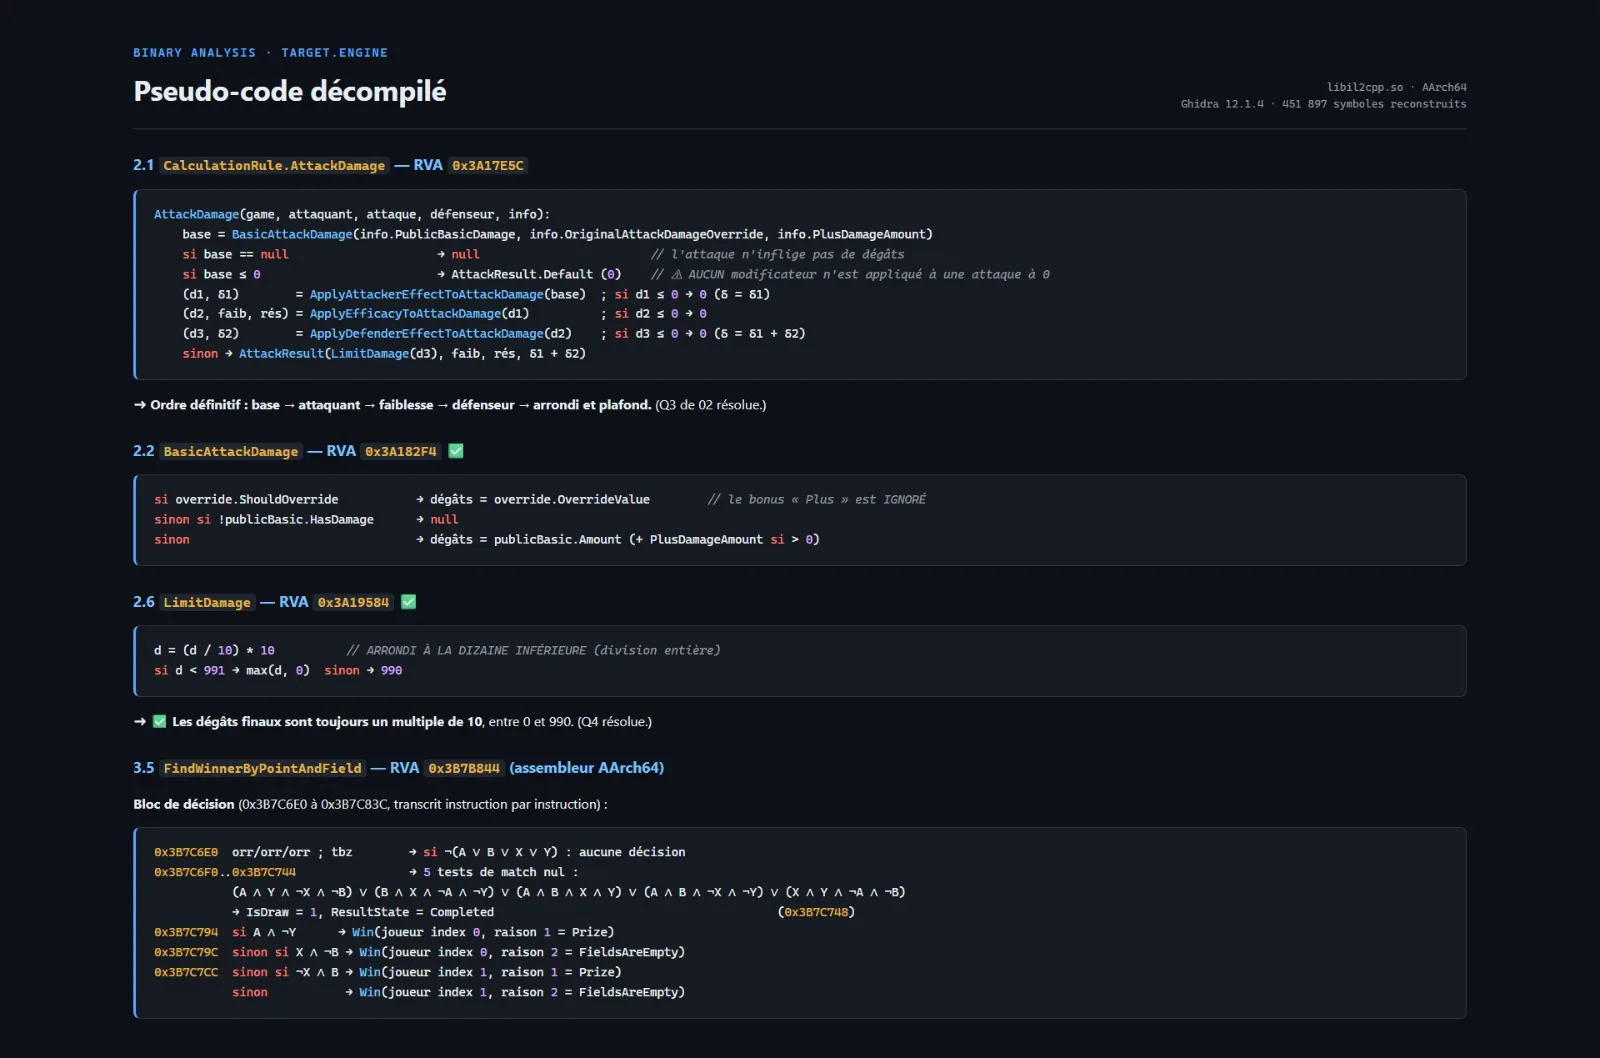
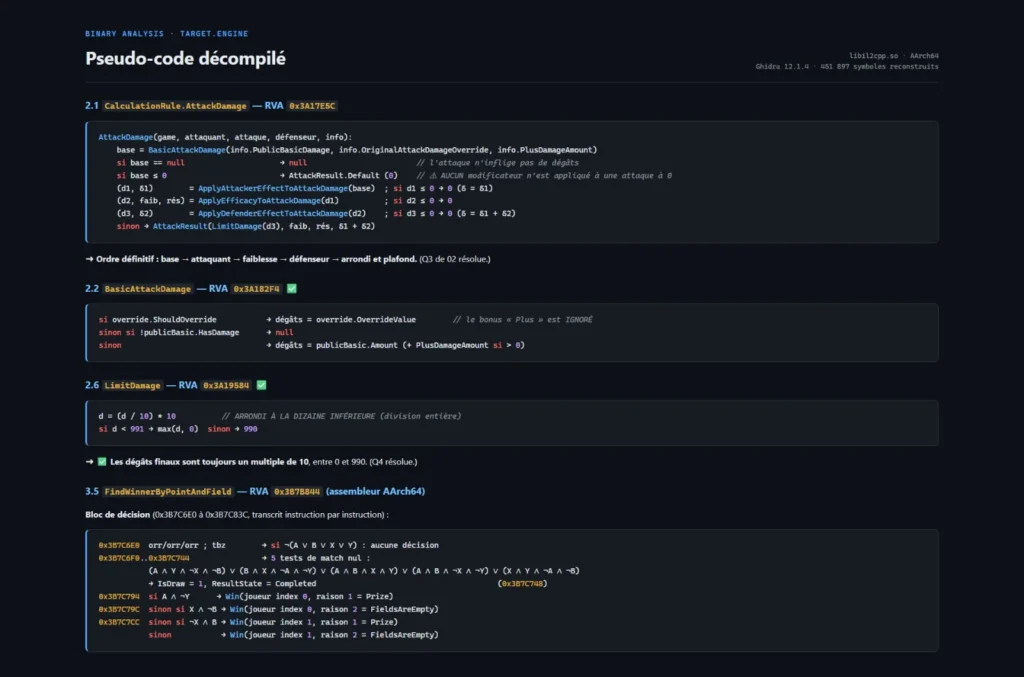
- **Muling binuong lohika** sa nababasang pseudo-code (mga function, istruktura ng data, algorithm)
- **Buong mapa ng pag-uugali**: mga entry point, daloy ng pagpapatupad, mga tawag sa network, pag-access sa file system
- **Mga mekanismo ng proteksyon** na natukoy: packing, obfuscation, anti-debug, anti-VM, encryption
- **Pagtatasa ng panganib**: mga kahina-hinalang pag-uugali, mga nakatagong feature, mga potensyal na alalahanin sa seguridad
- **Listahan ng IOC** kung may kaugnayan (mga IP, domain, file hash, registry key)
- **Isang 30-minutong debrief call** (opsyonal) upang gabayan ka sa mga natuklasan
## Paano ito gumagana — 4 na hakbang
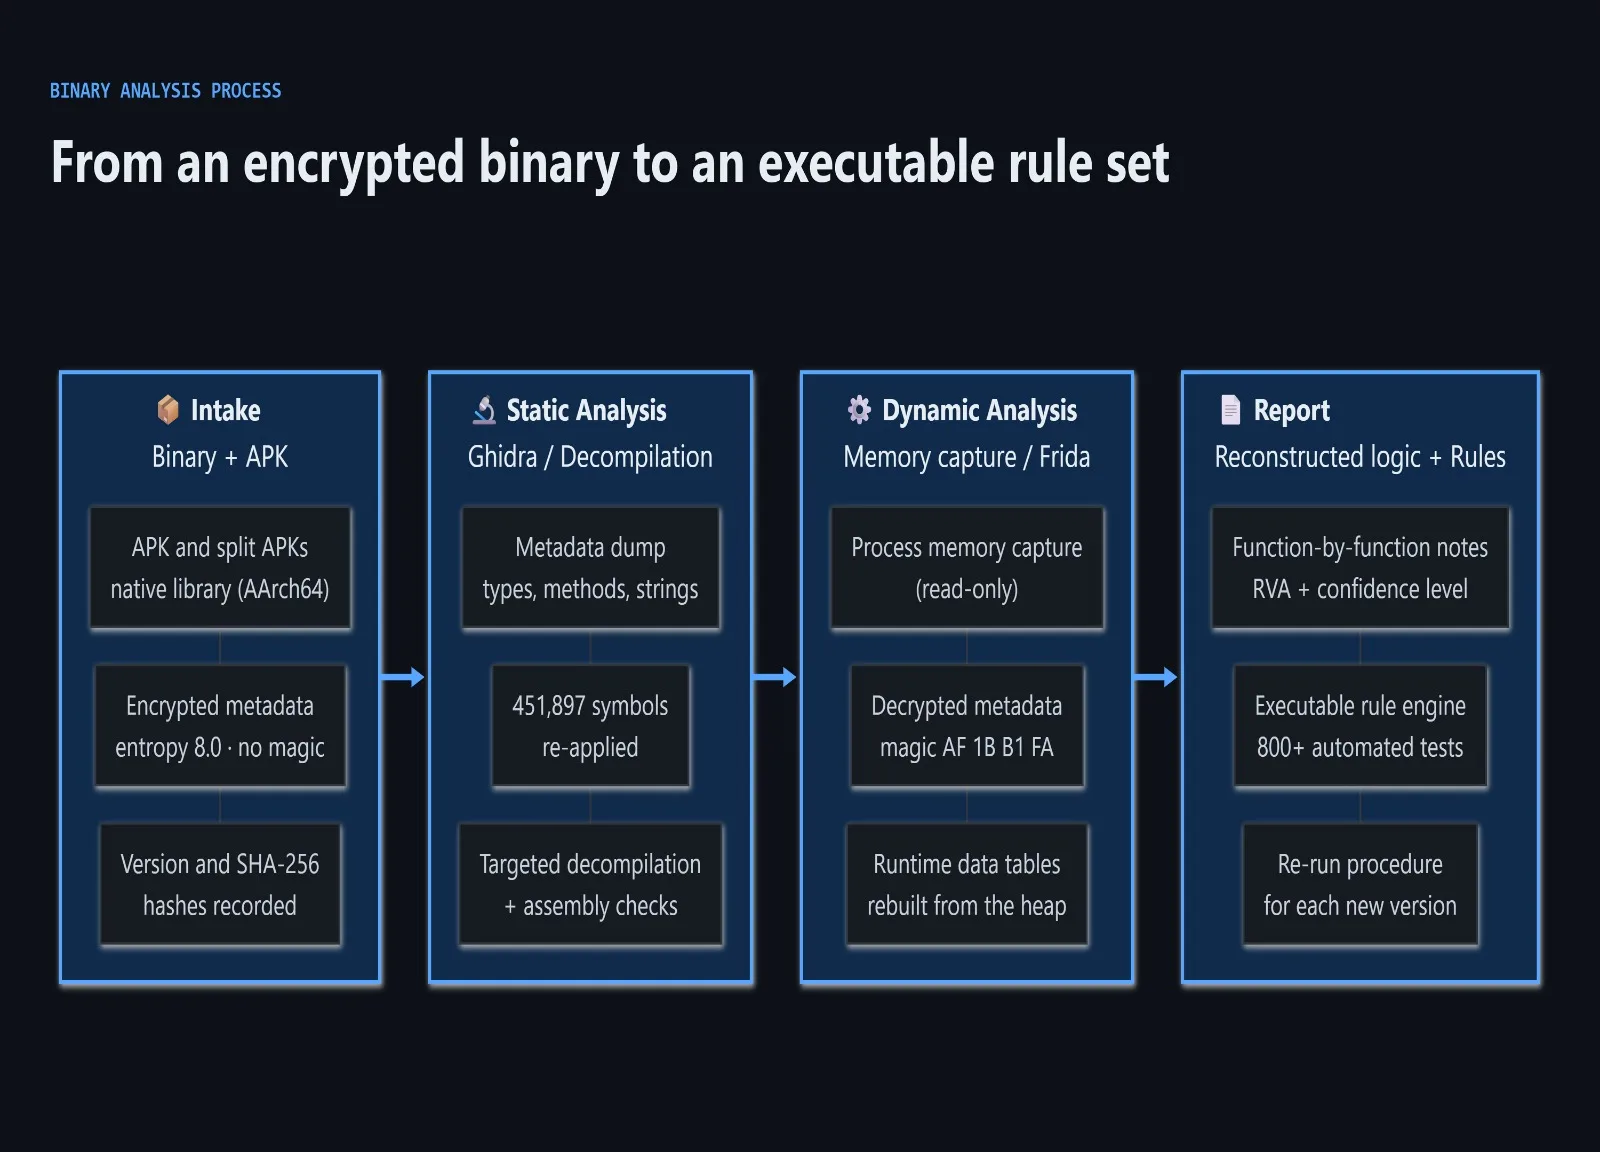
1. **Pagtanggap (Araw 0)** — Ipinapadala mo ang file at isang maikling paglalarawan ng iyong layunin (audit, pagbawi, pagsusuri sa seguridad, interoperability).
2. **Static analysis (Araw 1-2)** — Dinidisassemble ko ang binary, iminapa ang istraktura nito, tinutukoy ang mga library at layer ng proteksyon, at muling binubuo ang pangunahing lohika.
3. **Dynamic analysis (Araw 2-3)** — Kung kinakailangan at ligtas, pinapatakbo ko ang file sa isang nakahiwalay na sandbox upang obserbahan ang tunay nitong pag-uugali (network, mga file, pagpapatuloy).
4. **Paghahatid ng ulat (Araw 3-5)** — Natatanggap mo ang PDF report, kasama ang isang buod na email na may 5 na pangunahing natuklasan. Maaaring mag-iskedyul ng debrief call kung gusto mong mas palalimin ang pagtalakay.
## Mga Package
### 🔹 Basic — $150
- Mga file hanggang 10 MB
- Static analysis lang
- 10-15 pahinang PDF report
- Buod ng pangunahing lohika at pag-uugali
- Paghahatid: 3 araw ng negosyo
### 🔸 Standard — $300
- Mga file hanggang 50 MB
- Static + dynamic analysis sa sandbox
- 15-25 pahinang PDF report
- Buong mapa ng pag-uugali + listahan ng IOC
- Pagsusuri ng mga mekanismo ng proteksyon
- Paghahatid: 5 araw ng negosyo
### 🔺 Advanced — $500
- Mga file ng anumang laki
- Static + dynamic + network analysis
- 25-30+ pahinang PDF report
- Buong pseudo-code reconstruction ng mga pangunahing function
- Pagsusuri ng network protocol (kung naaangkop)
- Kasama ang 30-minutong debrief call
- Paghahatid: 7-10 araw ng negosyo
*Available ang custom quote para sa obfuscated, packed, o multi-component na binary.*
## Tungkol sa akin
- Ang file na susuriin (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, firmware dump, atbp.)
- **Kumpirmasyon na pagmamay-ari mo ang file o awtorisado kang suriin ito** — Nagtatrabaho lang ako sa mga binary na mayroon kang legal na karapatang suriin
- Isang maikling tala tungkol sa iyong layunin: security audit, source code recovery, interoperability, incident response, o pananaliksik
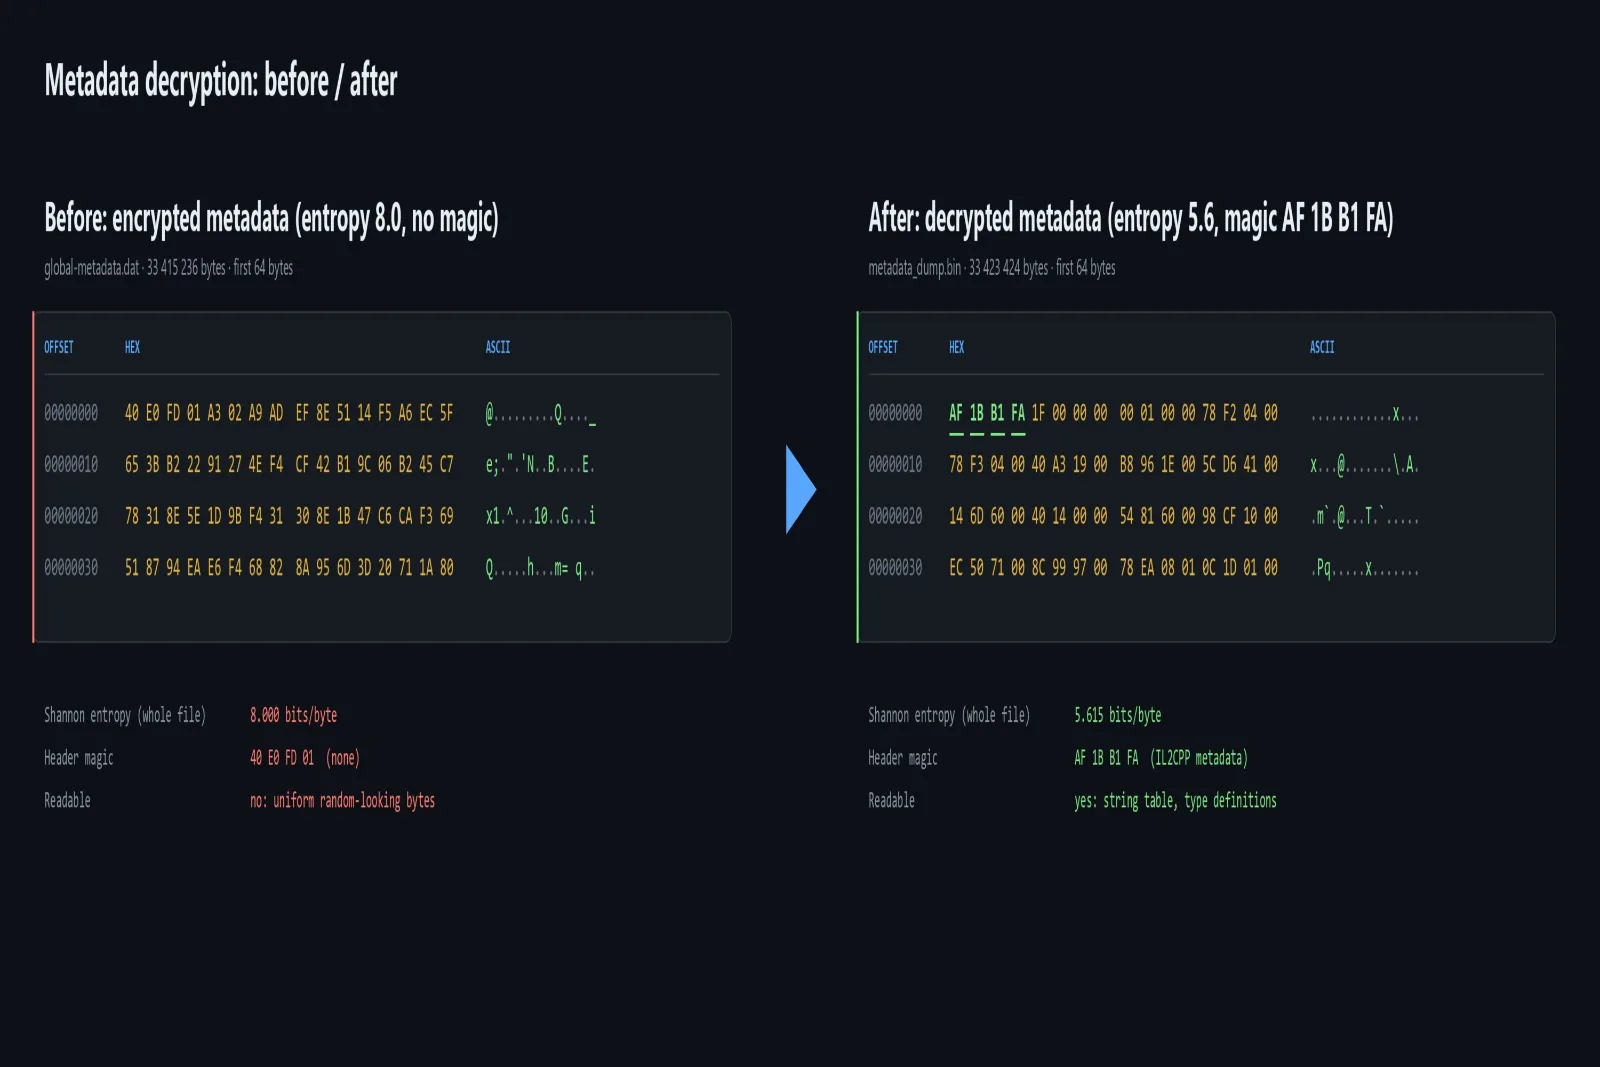
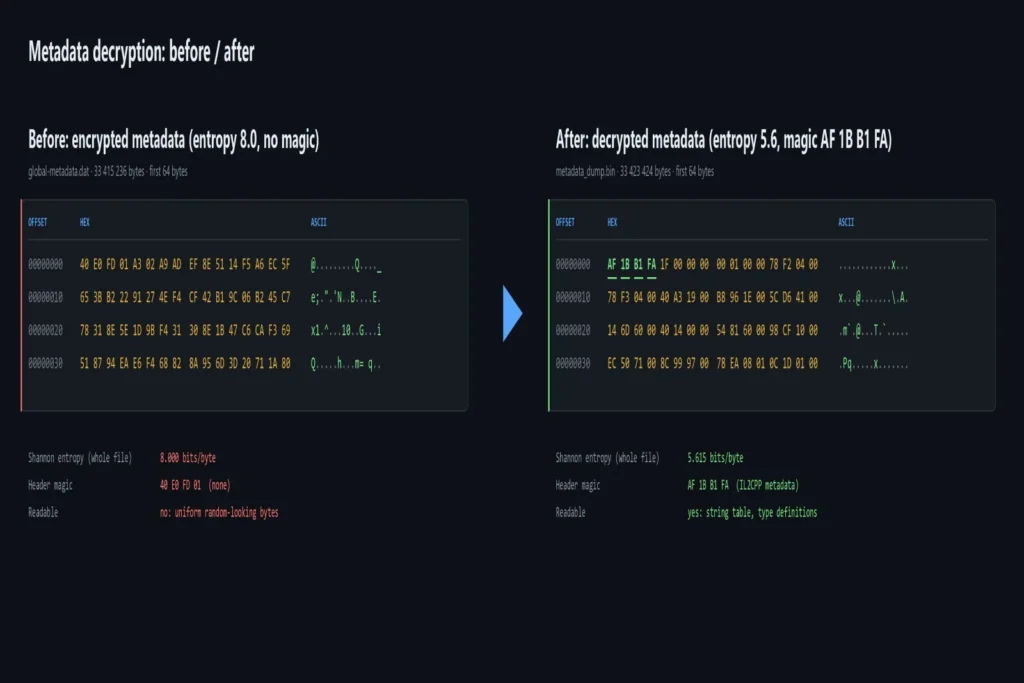
Na-reverse engineer ko ang isang buong mobile application end-to-end — mula sa naka-encrypt na pagkuha ng metadata hanggang sa isang gumaganang muling pagbuo ng lohika ng negosyo nito, na napatunayan laban sa live na serbisyo. Dinadala ko ang parehong rigor sa bawat file na sinusuri ko.
Ako ay isang reverse engineer at software developer na may praktikal na karanasan sa:
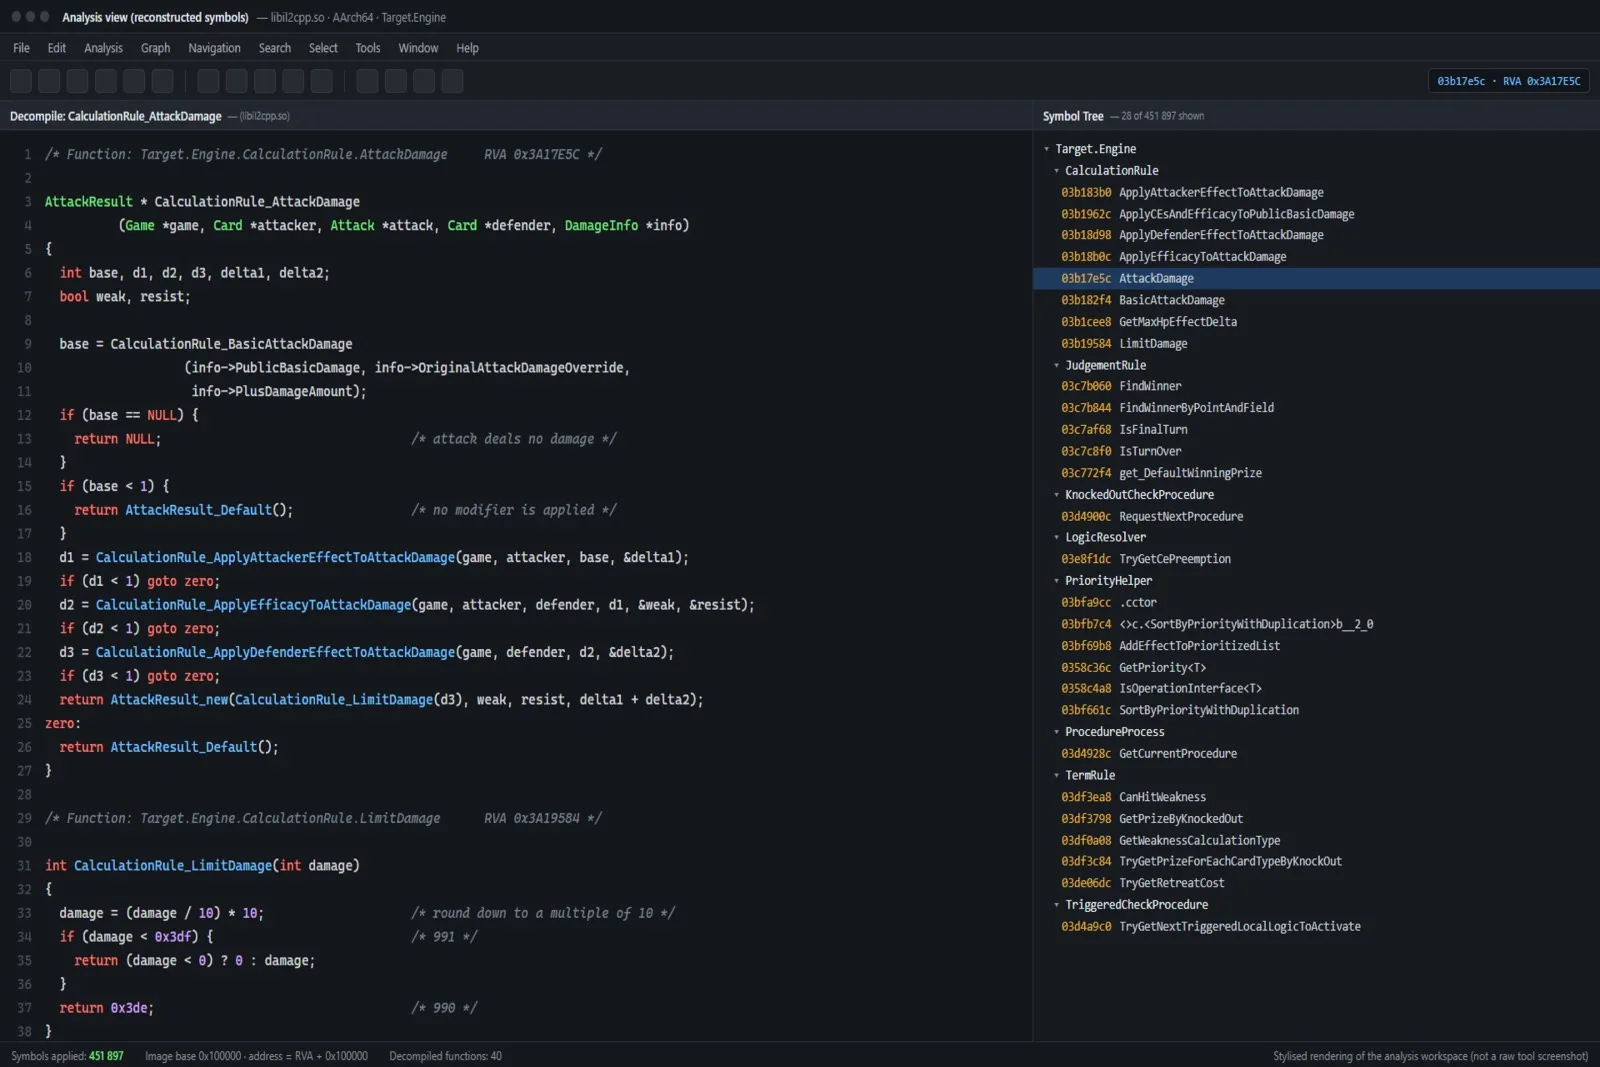
- **Pagsusuri ng binary**: disassembly gamit ang Ghidra at IDA, pagkuha ng memorya, unpacking, deobfuscation
- **Pagbuo ng protocol**: pag-decode ng mga proprietary network protocol, encryption scheme, at session logic
- **Pagbuo ng lohika**: pagbuo muli ng kumpletong gawi ng application mula sa mga binary, na napatunayan ng 800+ automated na pagsubok
- **Pagbuo**: Rust, Python, C/C++, na may pagtuon sa pagganap at pagiging maaasahan
Na-reverse engineer ko ang isang buong mobile application mula simula hanggang dulo — mula sa naka-encrypt na pagkuha ng metadata hanggang sa isang gumaganang pagbuo muli ng lohika ng negosyo nito, na napatunayan laban sa live na serbisyo. Dinadala ko ang parehong rigor sa bawat file na sinusuri ko.
## Ano ang pinagkaiba nito
- **Walang black box**: bawat natuklasan sa ulat ay sinusuportahan ng ebidensya (address, function, o packet)
- **Nababasang output**: nakakakuha ka ng pseudo-code at mga paliwanag sa simpleng wika, hindi raw disassembly dump
- **Magagamit**: bawat ulat ay nagtatapos sa mga konkretong rekomendasyon, hindi lang mga obserbasyon
- **Kumpidensyal**: ang mga file ay sinusuri sa isang nakahiwalay na kapaligiran, tinatanggal pagkatapos ng paghahatid, at hindi kailanman ibinabahagi
## Mahalagang tala
- Sinusuri ko lang ang mga file na pagmamay-ari mo o legal kang awtorisadong suriin.
- Hindi ako nagba-crack ng software, nagba-bypass ng mga lisensya, o tumutulong na lampasan ang proteksyon para sa hindi awtorisadong paggamit.
- Para sa mga sample ng malware, ang pagsusuri ay isinasagawa sa isang ganap na nakahiwalay na sandbox — hindi kailanman sa isang production machine.
- Available ang NDA kapag hiniling.
---
**Handa nang magsimula?** Ipadala sa akin ang file at ang iyong layunin sa isang mensahe, at kumpirmahin ko ang posibilidad at timeline sa loob ng 24 oras.
Zinner Quality Guarantee
Bawat Zinner ay sinusuri at aprubado bago sumali sa platform.
Ang lahat ng serbisyo ay sinusuportahan ng aming pangako sa kalidad ng katiyakan.
Protektado ang iyong bayad hanggang sa aprubahan mo ang naihatid na trabaho.
Ihambing ang mga Package
| Katangian | Basic | Standard | Premium |
|---|---|---|---|
| Limitasyon sa laki ng file | Hanggang 10 MB | Hanggang 50 MB | Anumang laki |
| Lalim ng pagsusuri | Static lang | Static + dynamic (sandbox) | Static + dynamic + network |
| Haba ng ulat | 10–15 na pahina | 15–25 na pahina | 25–30+ na pahina |
| Listahan ng IOC | ✕ | ✓ | ✓ |
| Muling pagbuo ng pseudo-code | Pangunahing lohika lang | Mga pangunahing function | Buong pangunahing function |
| Oras ng paghahatid | 3 araw ng negosyo | 5 araw ng negosyo | 7–10 araw ng negosyo |
Portfolio
Mga halimbawa ng trabaho ng nagbebenta na may kaugnayan sa Zinn na ito.
Pagsusuri ng Binary at Muling Pagbuo ng Lohika
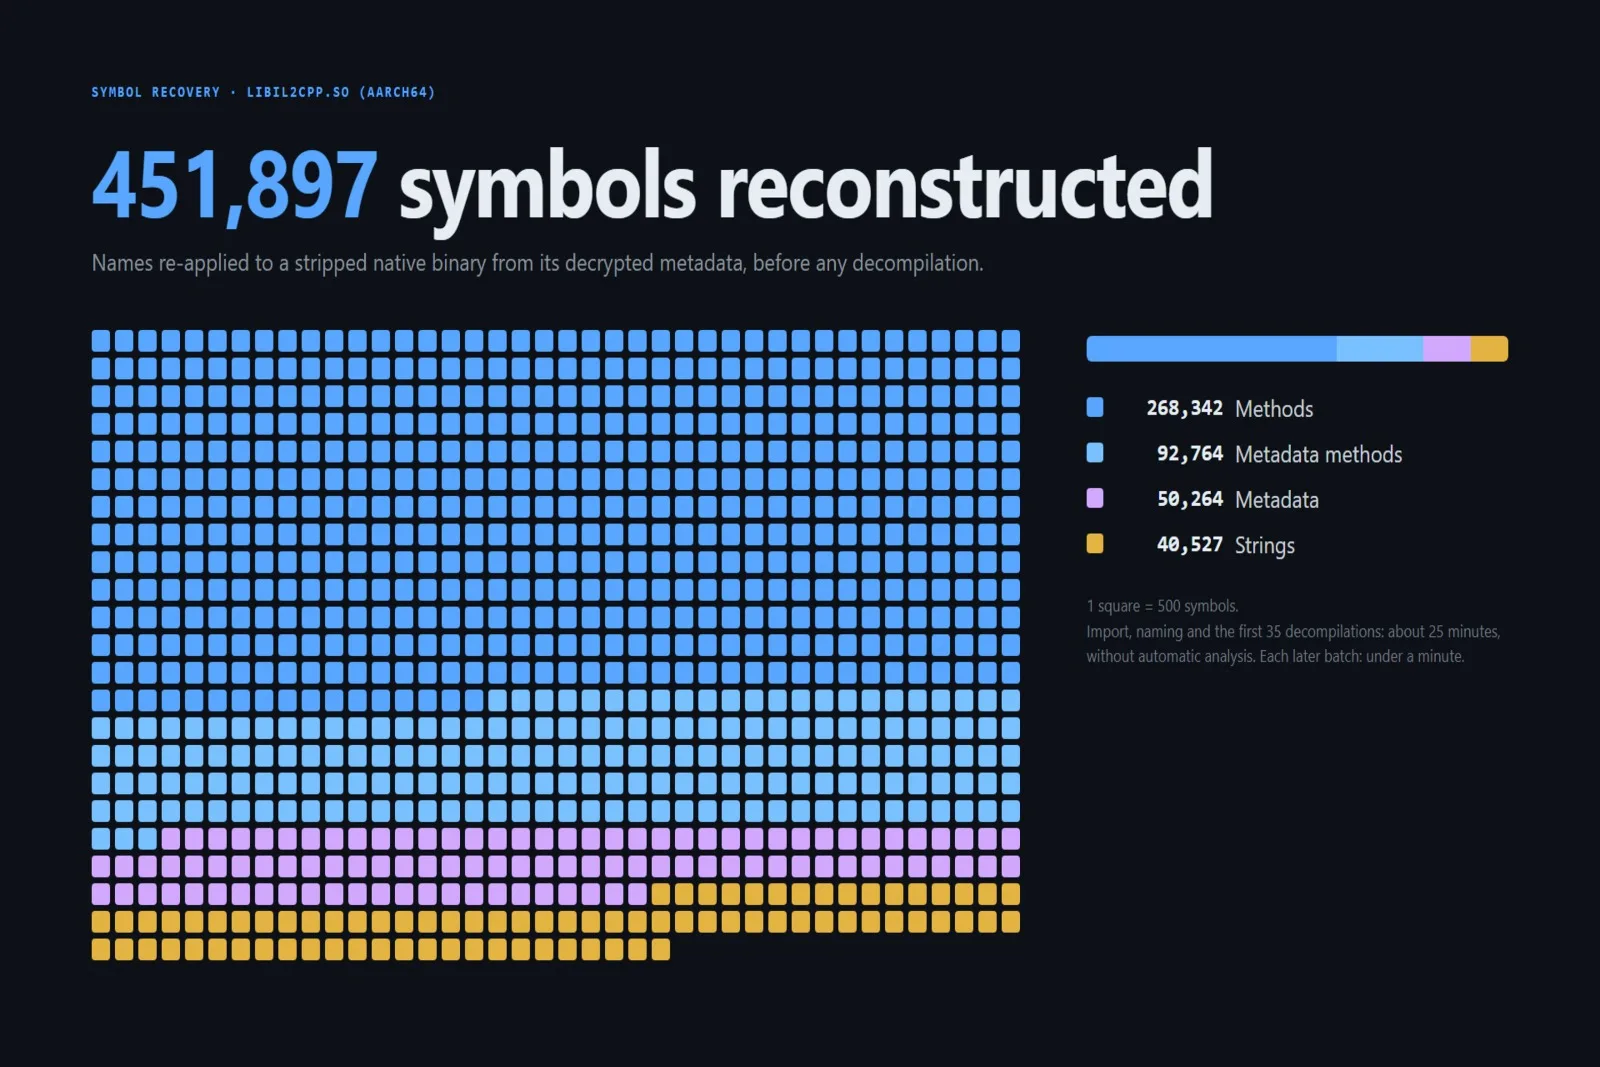
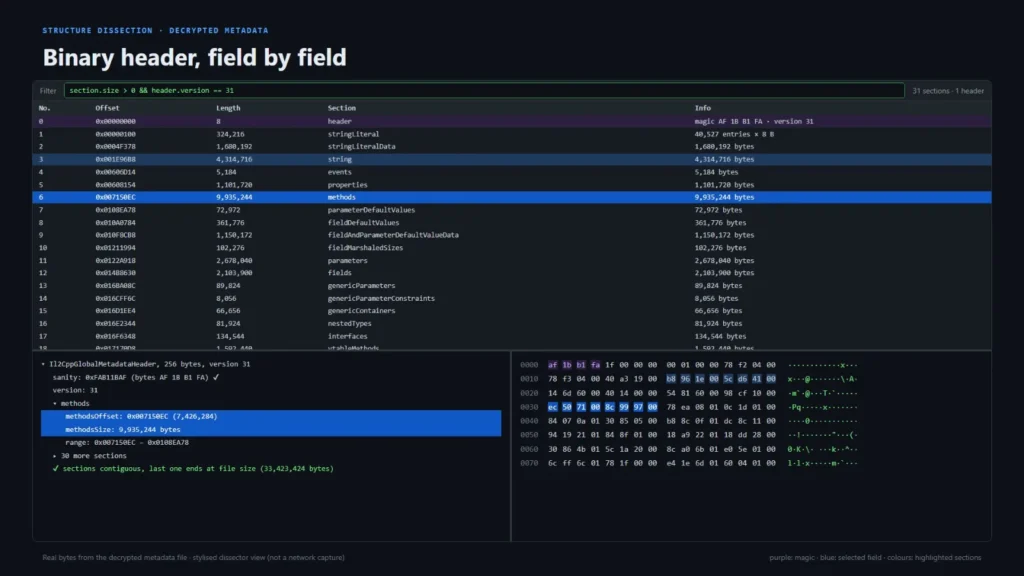
End-to-end reverse engineering ng mga kumplikadong native na binary. Mula sa pag-decrypt ng protektadong metadata (IL2CPP/Unity) hanggang sa muling pagbuo ng buong lohika ng application, na napatunayan ng mahigit 800 na awtomatikong pagsubok. Ginagawa kong malinaw, nakabalangkas, at magagamit na impormasyon ang mga stripped, hindi nababasang binary.
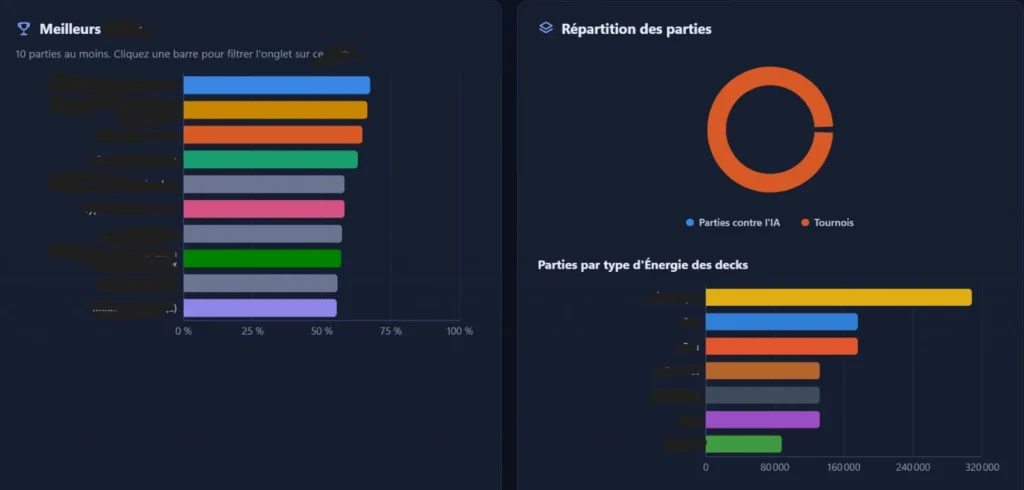
Pagbuo ng High-Performance Engine
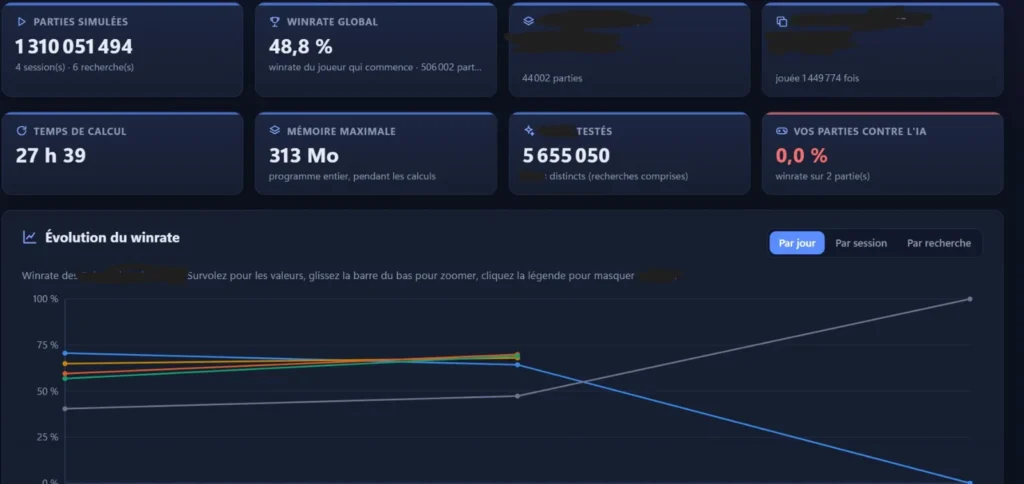
Pagbuo ng isang high-performance simulation engine sa Rust (may kakayahang 600,000+ simulation bawat minuto) na may advanced na AI (MCTS) at isang kumpletong desktop interface (Tauri). Ginawa upang mahigpit na gayahin ang kumplikado, nakuha na lohika ng negosyo na may 100% fidelity
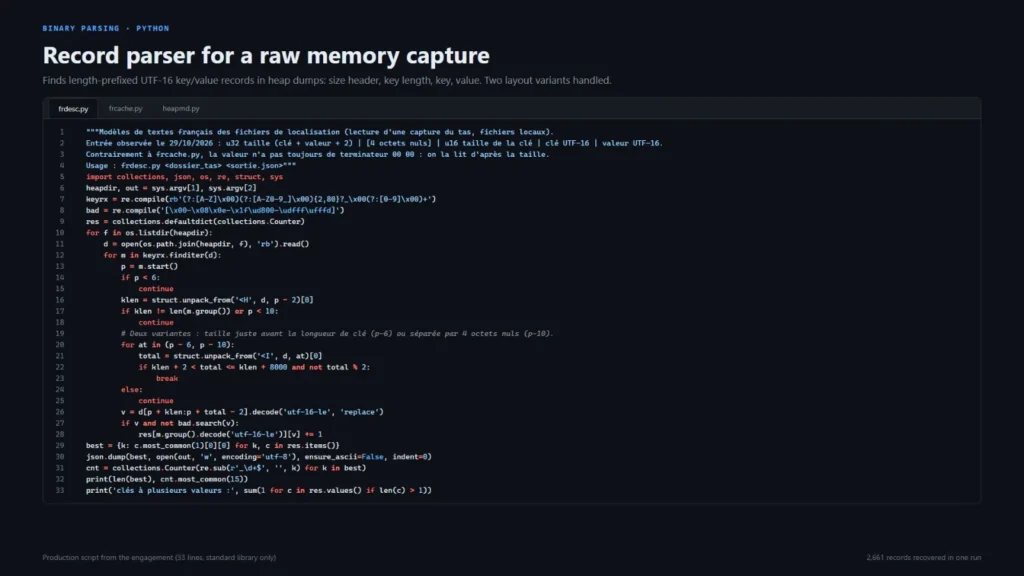
Pagkuha ng Data at Pag-parse ng Binary
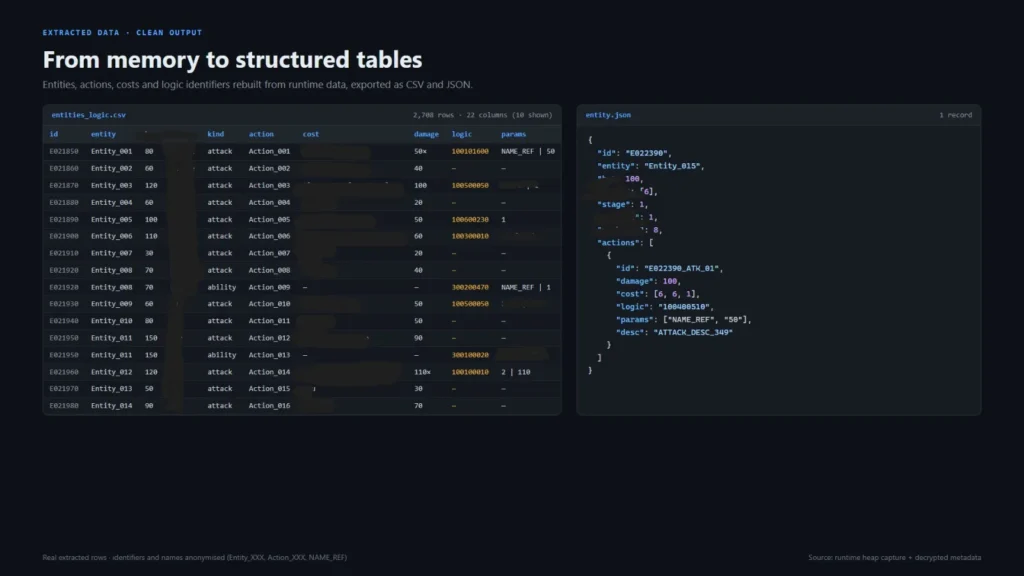
Custom na tooling para sa pagkuha ng structured data mula sa kumplikado, naka-encrypt o proprietary na binary. Mula sa raw memory captures at binary headers hanggang sa malinis, production-ready na CSV at JSON outputs. Sumusulat ako ng matatag na Python parser (standard library lang) na may kakayahang magproseso ng libu-libong record sa isang pagtakbo, na ginagawang magagamit na database ang mga unstructured file.
Karagdagang Impormasyon
Mga Tool at Tech Stack
Mga Sinusuportahang Uri ng File
Mga Detalye ng Serbisyo
Mga Madalas Itanong
Hinding-hindi. Ang iyong binary ay sinusuri sa isang nakahiwalay na sandbox environment, hindi kailanman konektado sa isang live na network. Hindi ko kailanman ibinabahagi ang iyong mga file, natuklasan, o detalye ng proyekto sa mga third party. Ang lahat ng file ay permanenteng tinatanggal mula sa aking mga system 7 araw pagkatapos ng paghahatid. Pumirma rin ako ng mga NDA (Non-Disclosure Agreements) kapag hiniling nang walang dagdag na bayad.
Oo. Ang unpacking at deobfuscation ay bahagi ng aking kadalubhasaan. Kung ang file ay lubhang protektado, maaaring mangailangan ito ng Advanced na package. Gayunpaman, palagi kong sinusuri ang file at kinukumpirma ang posibilidad sa loob ng 24 oras bago tayo magsimula.
Nagbibigay ako ng mahigpit na nakasulat na komunikasyon upang matiyak ang isang detalyado, masusubaybayang talaan ng lahat ng natuklasan. Makakatanggap ka ng isang komprehensibong PDF na ulat at 7 araw ng nakasulat na suporta sa Q&A pagkatapos ng paghahatid. Ginagarantiya nito na mayroon kang lahat ng dokumentado sa nakasulat.
Makakatanggap ka ng malinaw at nakabalangkas na PDF report na nagpapaliwanag sa gawi, lohika, at mga panganib ng file. Depende sa iyong package, maaari ka ring makatanggap ng mga na-extract na data (CSV/JSON), listahan ng Indicators of Compromise (IOCs), at mga Python script na ginamit para sa pagsusuri.
Mga Review ng Customer
Tingnan kung ano ang sinasabi ng aming mga customer tungkol sa Zinn na ito
Mga Kategorya
Mga Patakaran ng Zinner
Mga Kaugnay na Zinns
Gagawa Ako ng Pasadyang Next.js o React Website para sa Iyong Negosyo

Gagawa Ako ng Propesyonal na AI-Powered Website o Business Platform