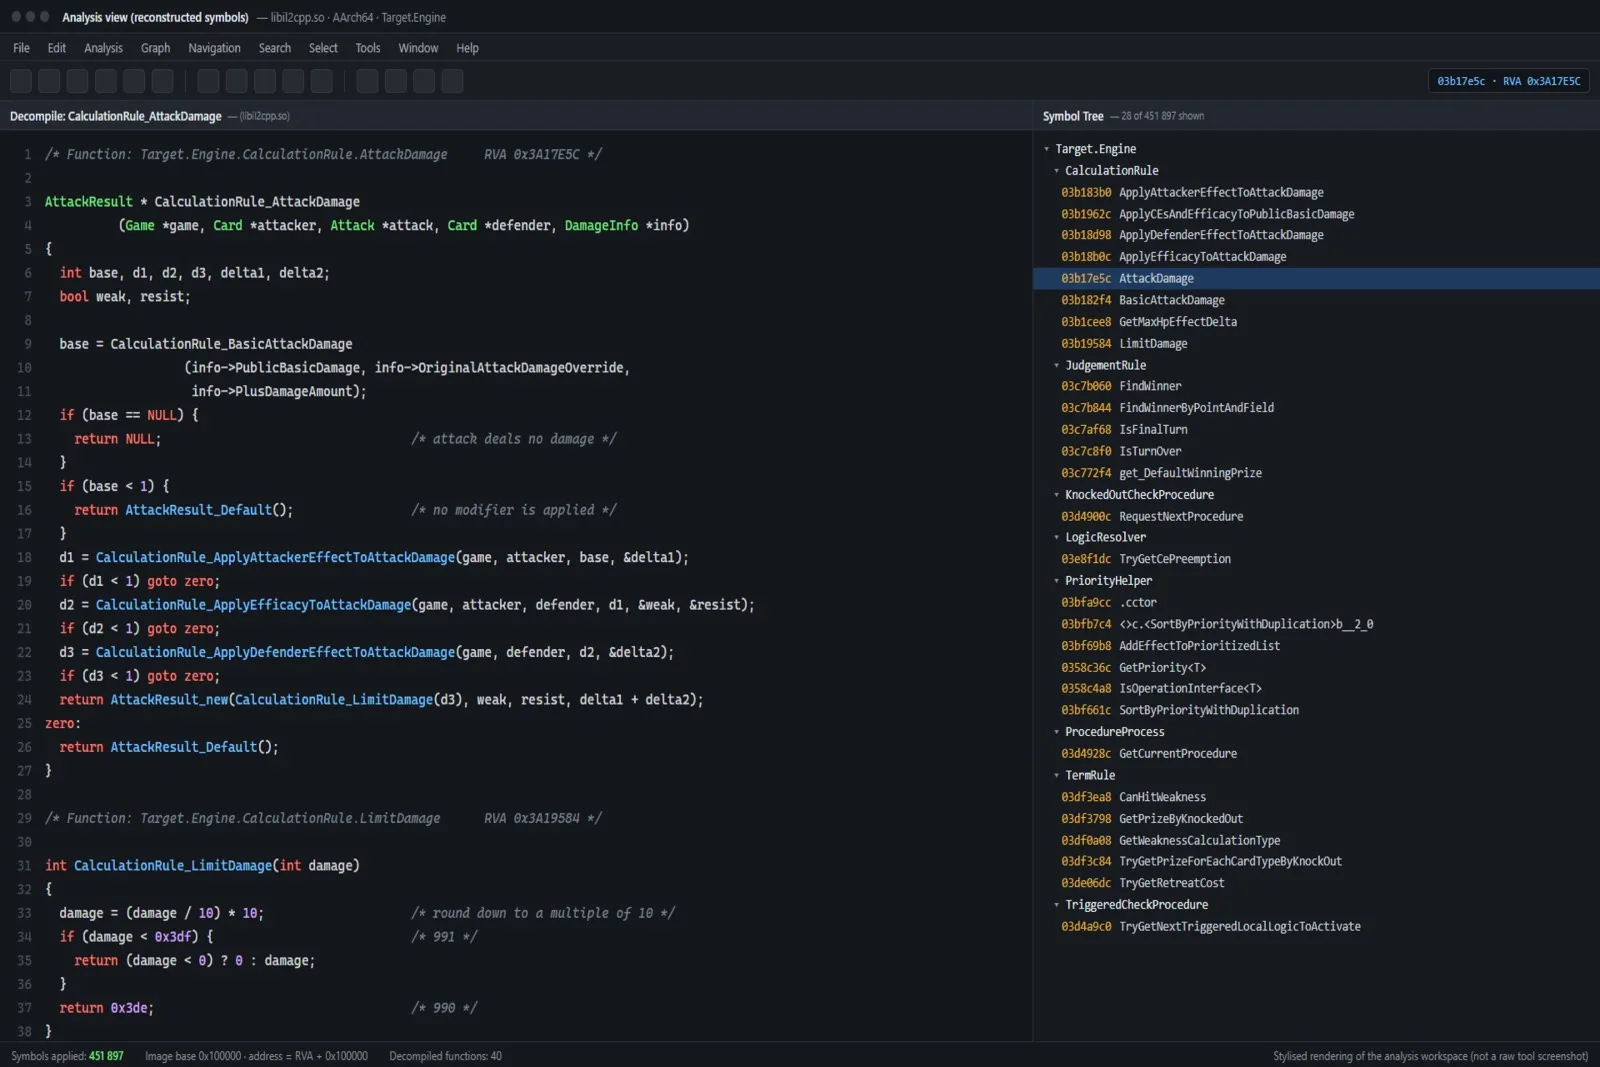
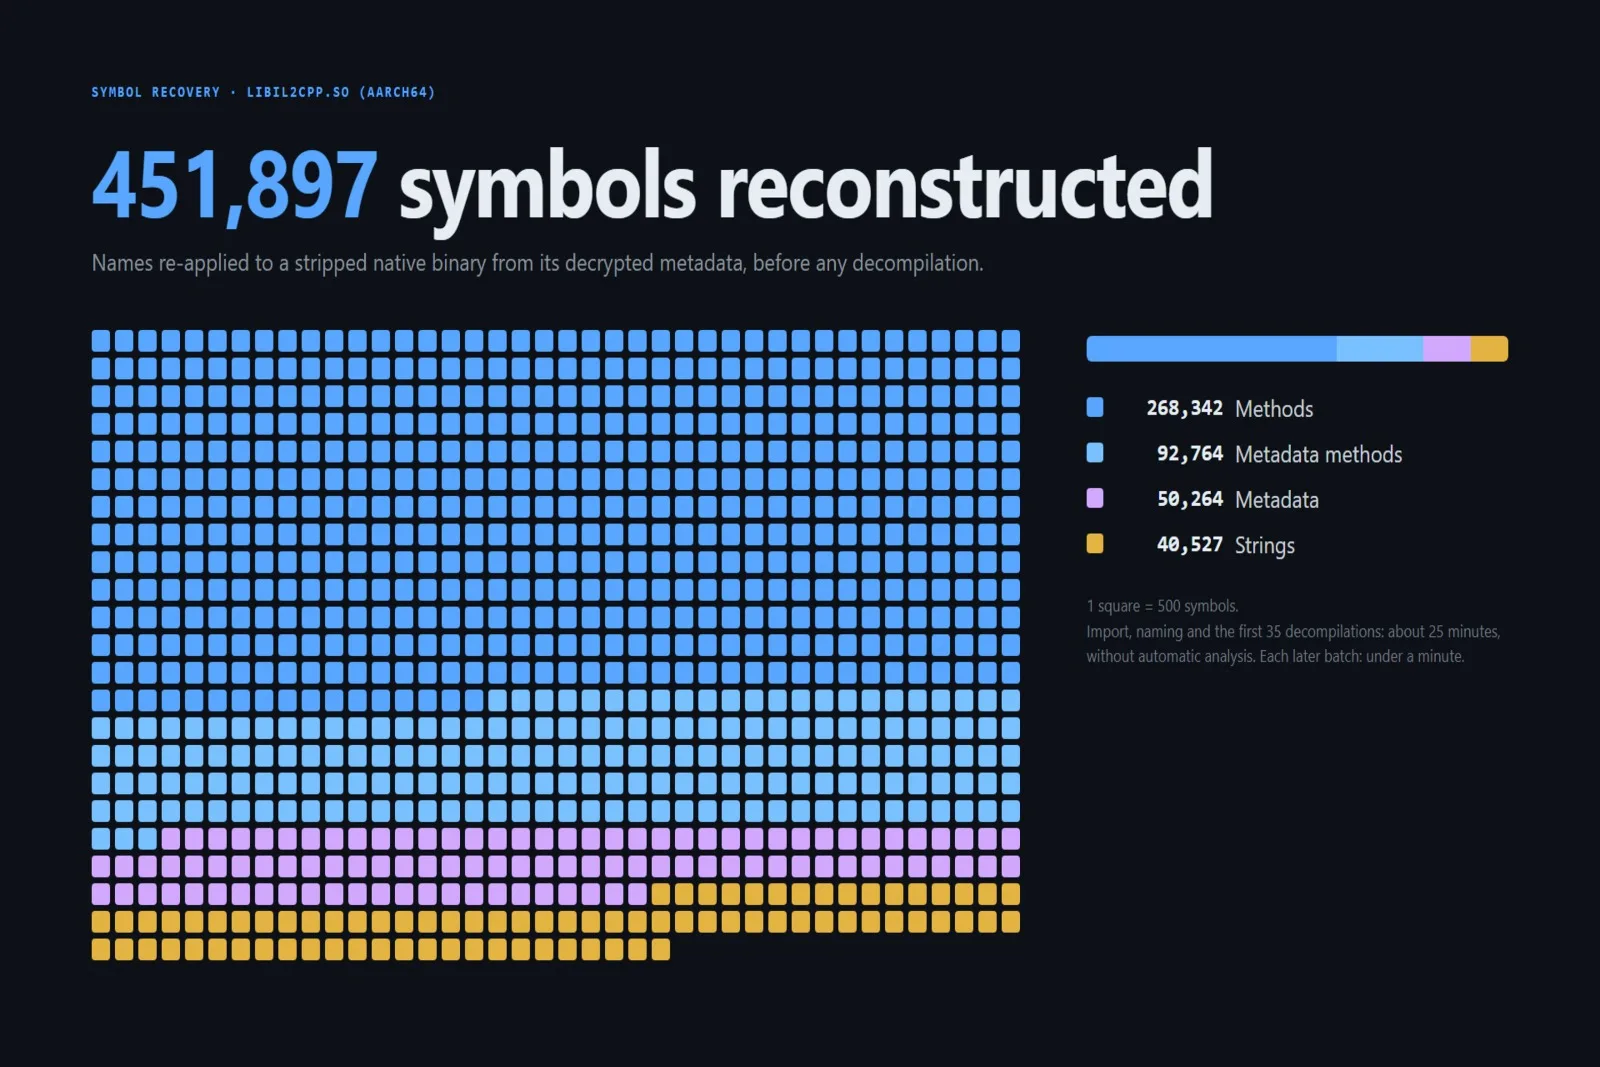
Имате изпълним файл или библиотека без изходен код и без документация? Аз го анализирам, реконструирам неговата логика и предоставям ясен PDF доклад, обясняващ точно какво прави – входни точки, скрити поведения, защитни механизми и рискове. Получавате отговорите, от които се нуждаете, за да поддържате, одитирате или да се доверите на файла с увереност.

Ще направя обратно инженерство на вашия двоичен файл и ще предоставя ясен PDF доклад за анализ
Файл до 10 MB, само статичен анализ, доклад 10-15 страници
Файл до 50 MB, статичен + динамичен в sandbox, доклад 15-25 страници
Всякакъв размер, статичен + динамичен + мрежа, доклад 25-30+ страници, псевдокод
Заявка за персонализирана оферта
Влезте, за да заявите персонализирана оферта
Създайте безплатен акаунт или влезте, за да заявите персонализирана оферта от този Zinner.
Вход / РегистрацияЗадайте предпродажбен въпрос
Влезте, за да зададете въпрос
За да намалите спама в платформата, предпродажбени съобщения могат да бъдат изпращани само от влезли потребители.
Създайте безплатен акаунт или влезте, за да изпратите съобщение директно на този Zinner.
Вход / РегистрацияИзисква се влизане
Създайте безплатен акаунт или влезте, за да изпратите съобщение до този Zinner.
Вход / РегистрацияИзисква се влизане
Създайте безплатен акаунт или влезте, за да заявите персонализирана оферта.
Вход / РегистрацияНакратко
Ключови детайли за тази услуга, които да ви помогнат да вземете решение. Генерирано от Zinn Hub, а не от продавача.
Позиция на стойност
Метод на анализ
Използвани инструменти
Поддържани формати
Резултат
Какво ще получите
Пълно описание
# Двоичен анализ и обратно инженерство — Ясен доклад, без догадки
Имате изпълним файл, споделена библиотека или фърмуерен дамп **без изходен код** и **без документация**. Трябва да знаете какво всъщност прави, как се държи и дали е безопасно да се използва, разпространява или да му се доверявате.
Анализирам вашия двоичен файл и предоставям **ясен, структуриран PDF доклад**, който превръща машинния код в четими, приложими отговори — без жаргон, без спекулации.
## Какво получавате
- **Подробен PDF доклад** (10 до 30 страници в зависимост от сложността)
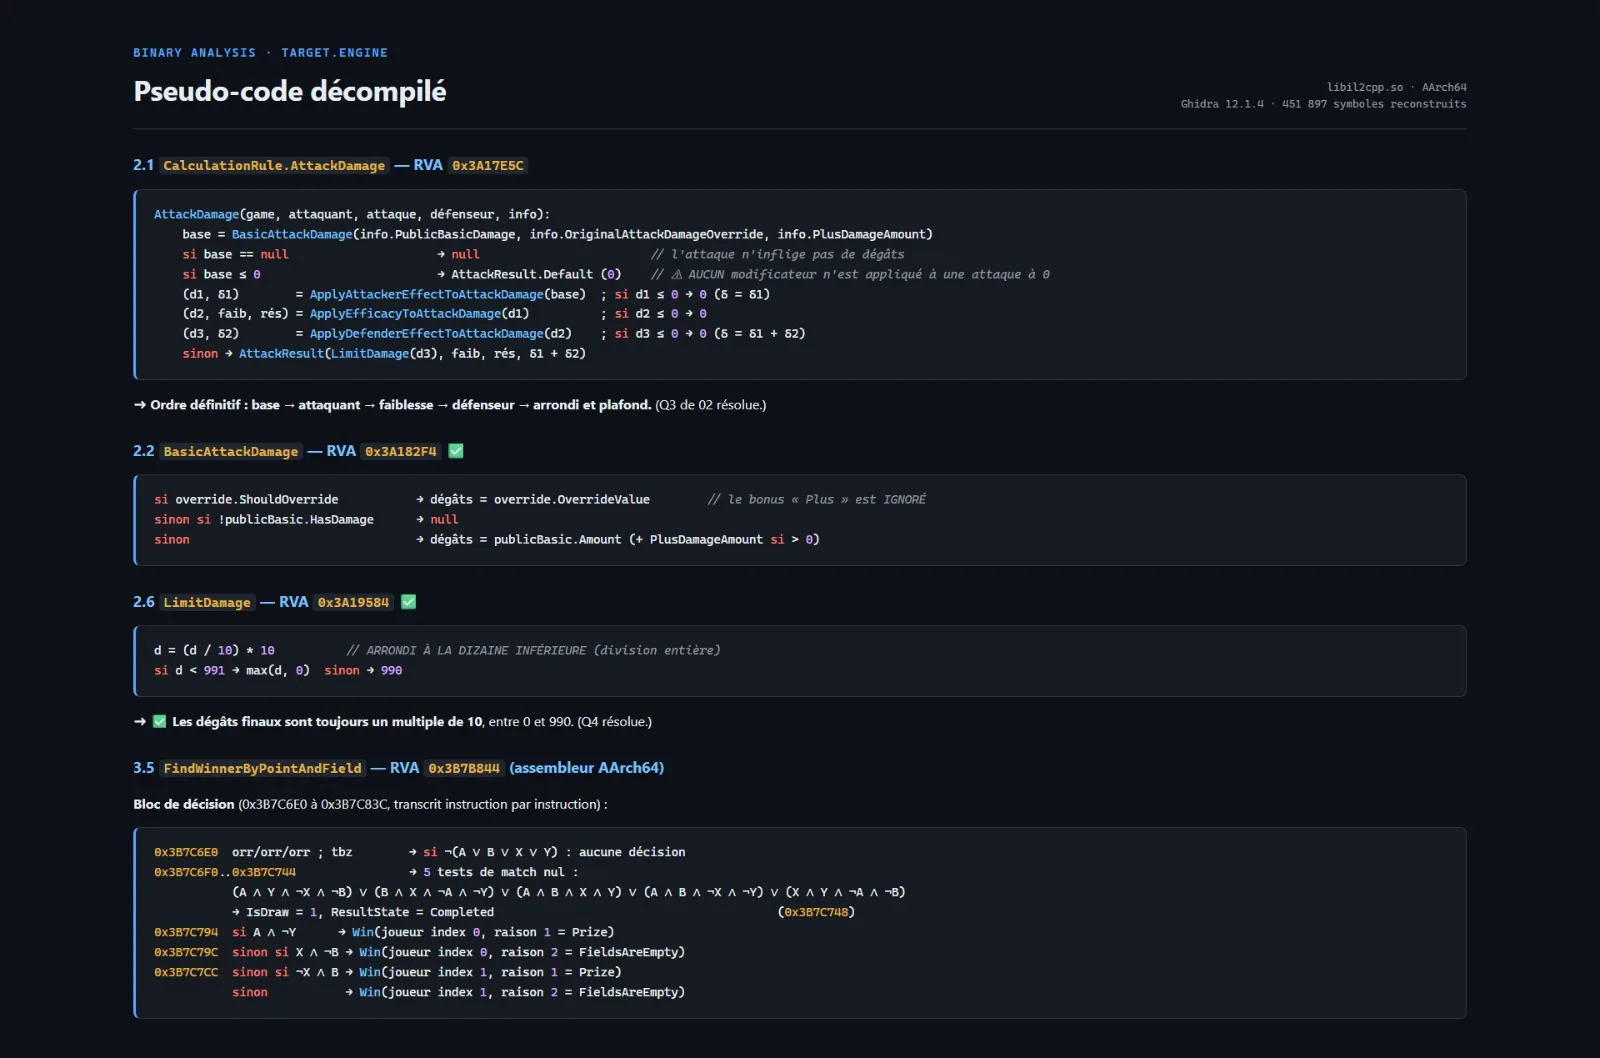
- **Възстановена логика** в четим псевдокод (функции, структури от данни, алгоритми)
- **Пълна карта на поведението**: входни точки, поток на изпълнение, мрежови повиквания, достъп до файлова система
- **Идентифицирани защитни механизми**: опаковане, обфускация, анти-отстраняване на грешки, анти-виртуална машина, криптиране
- **Оценка на риска**: подозрително поведение, скрити функции, потенциални проблеми със сигурността
- **Списък с IOC**, когато е уместно (IP адреси, домейни, хешове на файлове, ключове на системния регистър)
- **30-минутен разговор за обсъждане** (по избор), за да ви преведа през констатациите
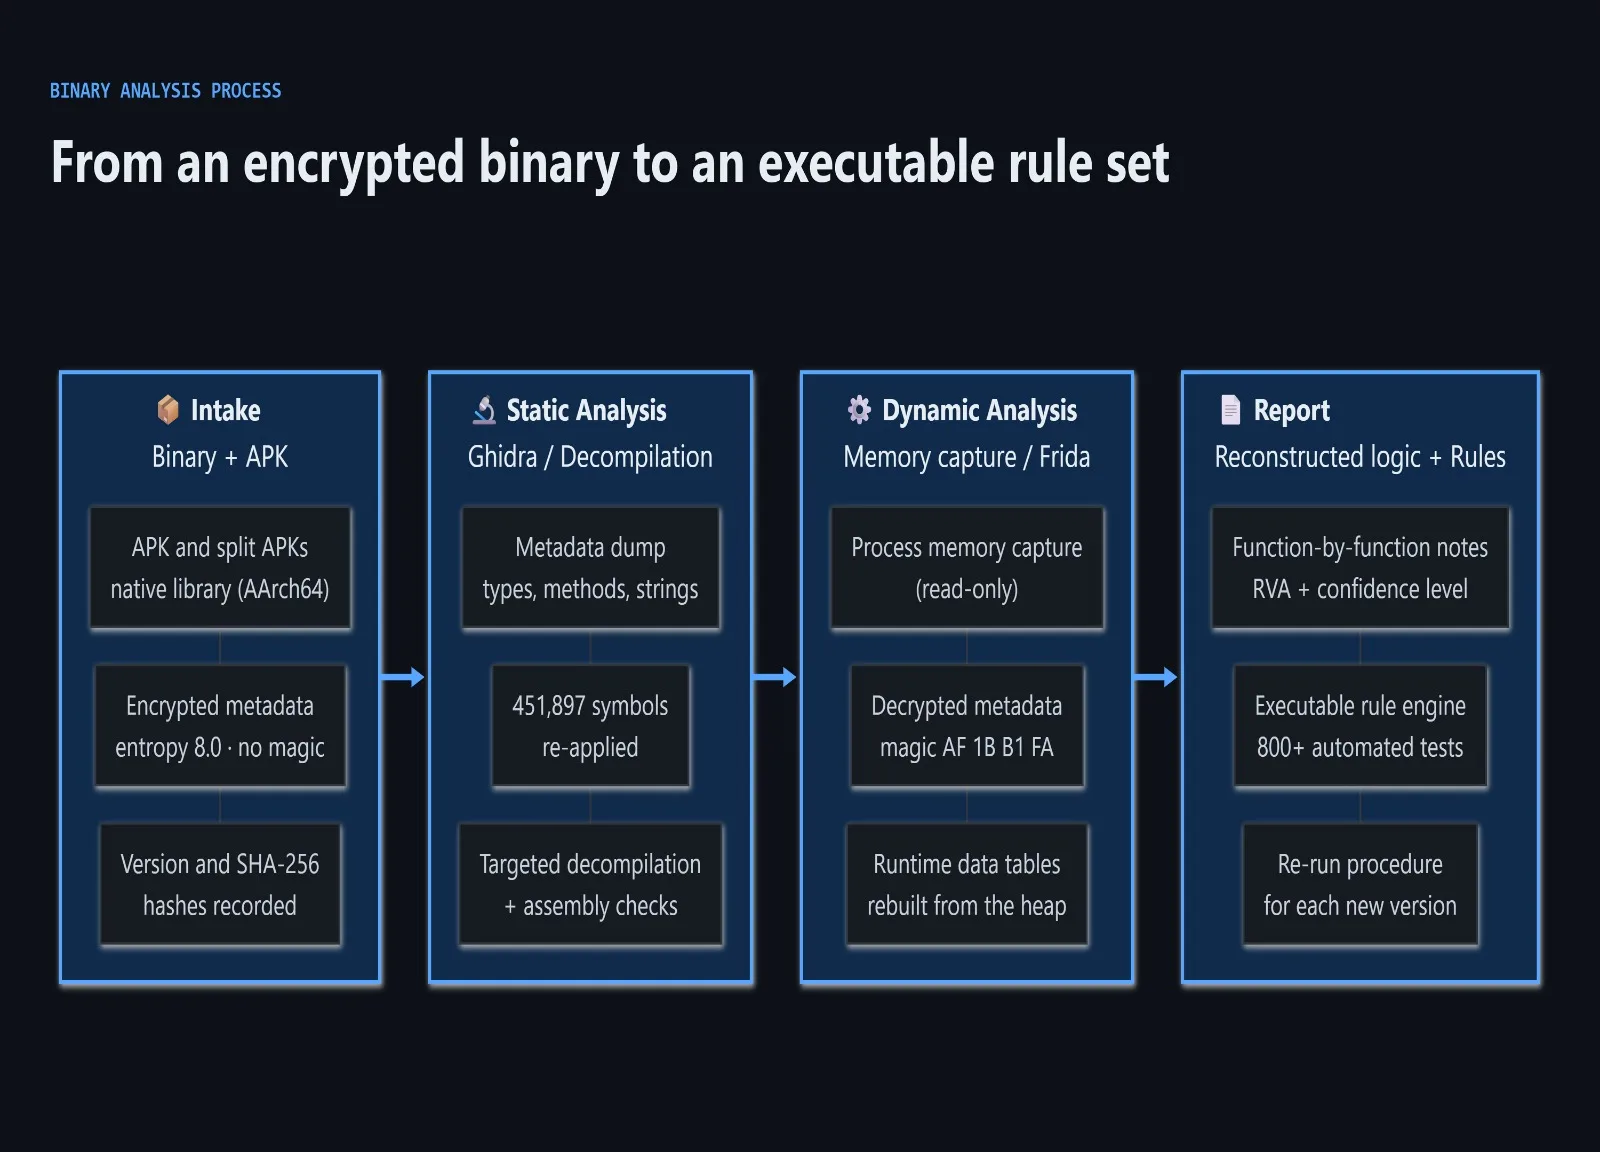
## Как работи — 4 стъпки
1. **Приемане (Ден 0)** — Изпращате файла и кратко описание на целта си (одит, възстановяване, проверка на сигурността, оперативна съвместимост).
2. **Статичен анализ (Ден 1-2)** — Дезасемблирам двоичния файл, картографирам структурата му, идентифицирам библиотеки и защитни слоеве и възстановявам основната логика.
3. **Динамичен анализ (Ден 2-3)** — Ако е необходимо и безопасно, стартирам файла в изолиран sandbox, за да наблюдавам реалното му поведение (мрежа, файлове, устойчивост).
4. **Доставка на доклад (Ден 3-5)** — Получавате PDF доклада, плюс обобщено електронно писмо с 5 ключови констатации. Може да се насрочи разговор за обсъждане, ако искате да навлезете по-дълбоко.
## Пакети
### 🔹 Основен — $150
- Файлове до 10 MB
- Само статичен анализ
- PDF доклад от 10-15 страници
- Обобщение на основната логика и поведение
- Доставка: 3 работни дни
### 🔸 Стандартен — $300
- Файлове до 50 MB
- Статичен + динамичен анализ в sandbox
- PDF доклад от 15-25 страници
- Пълна карта на поведението + списък с IOC
- Анализ на защитни механизми
- Доставка: 5 работни дни
### 🔺 Разширен — $500
- Файлове от всякакъв размер
- Статичен + динамичен + мрежов анализ
- PDF доклад от 25-30+ страници
- Пълно възстановяване на псевдокод на ключови функции
- Анализ на мрежови протоколи (ако е приложимо)
- Включен 30-минутен разговор за обсъждане
- Доставка: 7-10 работни дни
*Налична е персонализирана оферта за обфускирани, опаковани или многокомпонентни двоични файлове.*
## Какво ми е необходимо от вас
- Файлът за анализ (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, фърмуерен дамп и т.н.)
- **Потвърждение, че притежавате файла или сте упълномощени да го анализирате** — Работя само с двоични файлове, които имате законното право да проверявате
- Кратка бележка за вашата цел: одит на сигурността, възстановяване на изходен код, оперативна съвместимост, реакция при инциденти или изследване
## За мен
Аз съм инженер по обратно инженерство и софтуерен разработчик с практически опит в:
- **Двоичен анализ**: дезасемблиране с Ghidra и IDA, извличане на памет, разопаковане, деобфускация
- **Възстановяване на протоколи**: декодиране на собствени мрежови протоколи, схеми за криптиране и логика на сесиите
- **Възстановяване на логика**: възстановяване на пълно поведение на приложението от двоични файлове, валидирано от 800+ автоматизирани тестове
- **Разработка**: Rust, Python, C/C++, с фокус върху производителността и надеждността
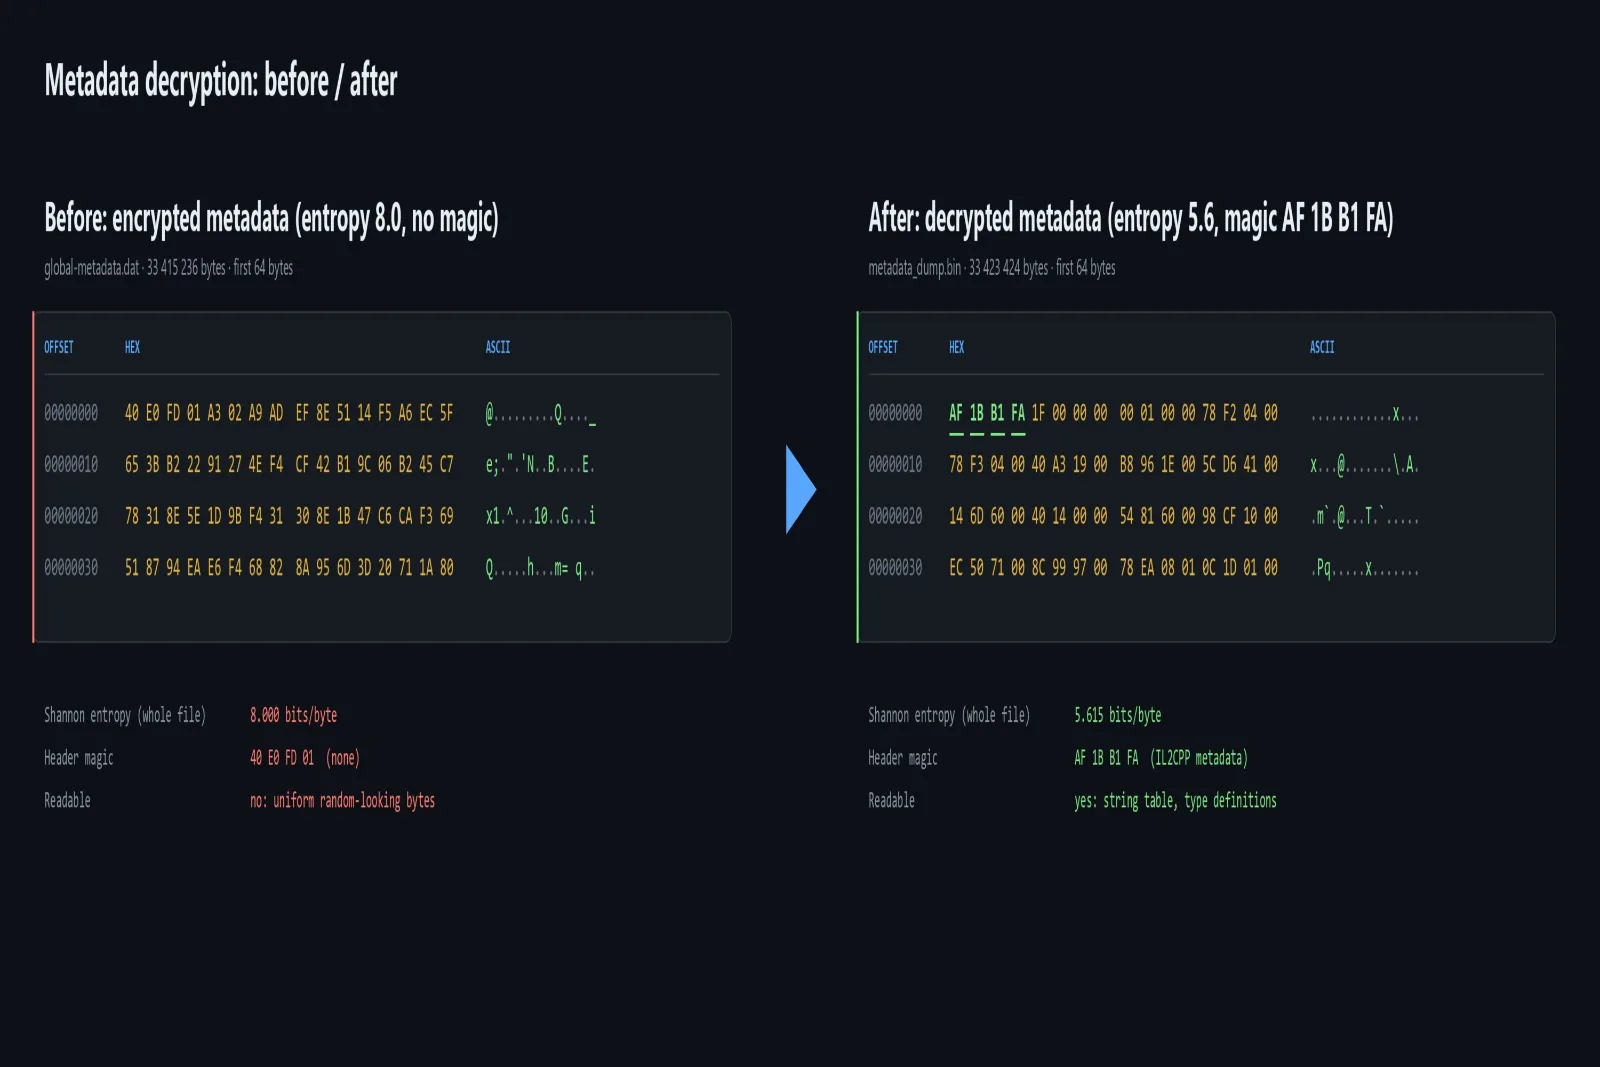
Направих обратно инженерство на цяло мобилно приложение от край до край — от извличане на криптирани метаданни до работещо възстановяване на неговата бизнес логика, валидирано спрямо услугата на живо. Прилагам същата строгост към всеки файл, който анализирам.
## Какво прави това различно
- **Без черна кутия**: всяка констатация в доклада е подкрепена с доказателства (адрес, функция или пакет)
- **Четим изход**: получавате псевдокод и обяснения на прост език, а не сурови дампове от дезасемблиране
- **Приложимо**: всеки доклад завършва с конкретни препоръки, а не само с наблюдения
- **Поверително**: файловете се анализират в изолирана среда, изтриват се след доставка и никога не се споделят
## Важни бележки
- Анализирам само файлове, които притежавате или сте законно упълномощени да проверявате.
- Не разбивам софтуер, не заобикалям лицензи и не помагам за заобикаляне на защита за неоторизирано използване.
- За проби от зловреден софтуер анализът се извършва в напълно изолирана пясъчна среда — никога на производствена машина.
- Споразумение за неразкриване на информация (NDA) е налично при поискване.
---
**Готови ли сте да започнем?** Изпратете ми файла и целта си в съобщение и аз ще потвърдя осъществимостта и времевата рамка в рамките на 24 часа.
Гаранция за качество на Zinner
Всеки Zinner се преглежда и одобрява, преди да се присъедини към платформата.
Всички услуги са подкрепени от нашия ангажимент за осигуряване на качество.
Вашето плащане е защитено, докато не одобрите доставената работа.
Сравнете пакети
| Характеристика | Основен | Стандартен | Премиум |
|---|---|---|---|
| Ограничение за размер на файла | До 10 MB | До 50 MB | Всякакъв размер |
| Дълбочина на анализа | Само статичен | Статичен + динамичен (пясъчна среда) | Статичен + динамичен + мрежов |
| Дължина на доклада | 10–15 страници | 15–25 страници | 25–30+ страници |
| Списък с IOC | ✕ | ✓ | ✓ |
| Реконструкция на псевдокод | Само основна логика | Ключови функции | Пълни ключови функции |
| Време за доставка | 3 работни дни | 5 работни дни | 7–10 работни дни |
Портфолио
Примери за работата на продавача, свързана с този Zinn.
Бинарен анализ и реконструкция на логика
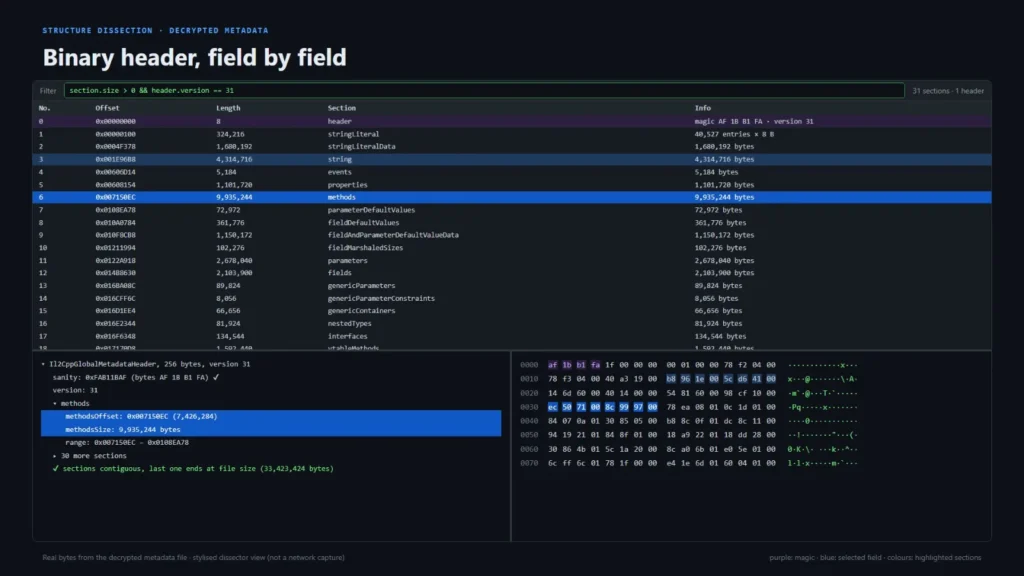
Цялостно обратно инженерство на сложни нативни бинарни файлове. От декриптиране на защитени метаданни (IL2CPP/Unity) до реконструиране на пълна логика на приложението, валидирана от над 800 автоматизирани теста. Превръщам изчистени, нечетими бинарни файлове в ясна, структурирана и приложима информация.
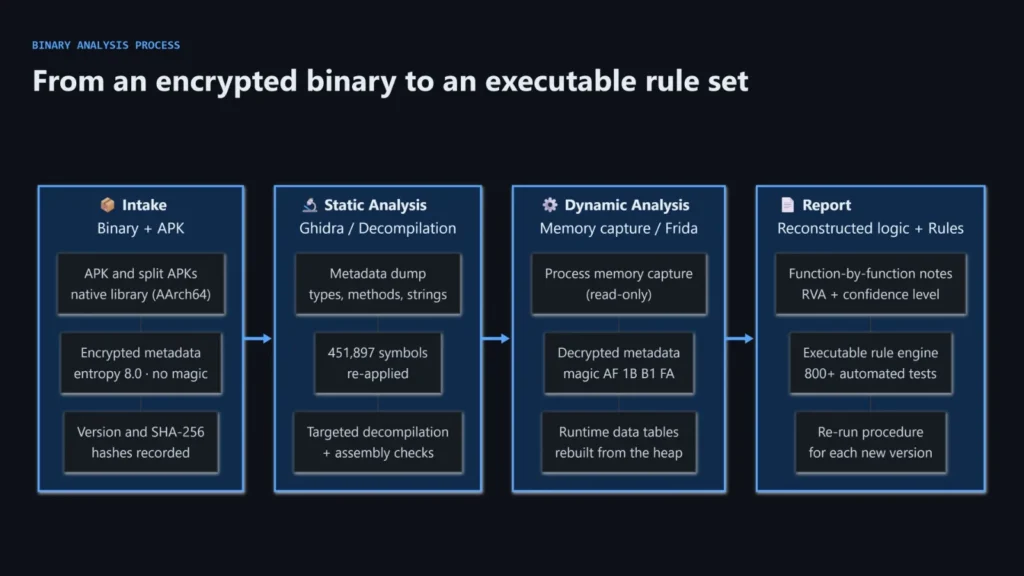
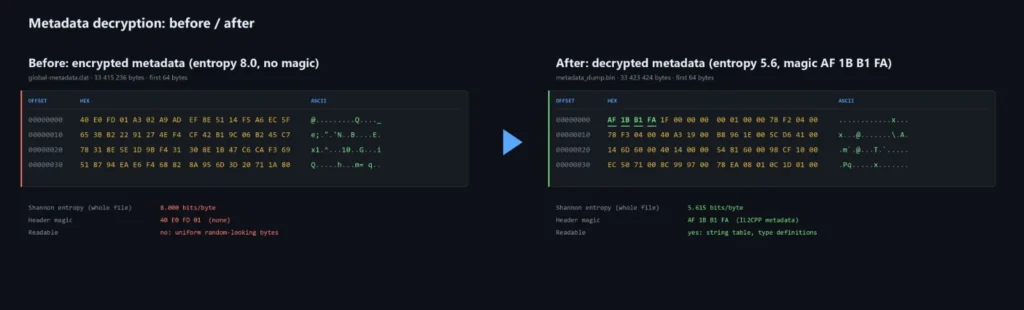
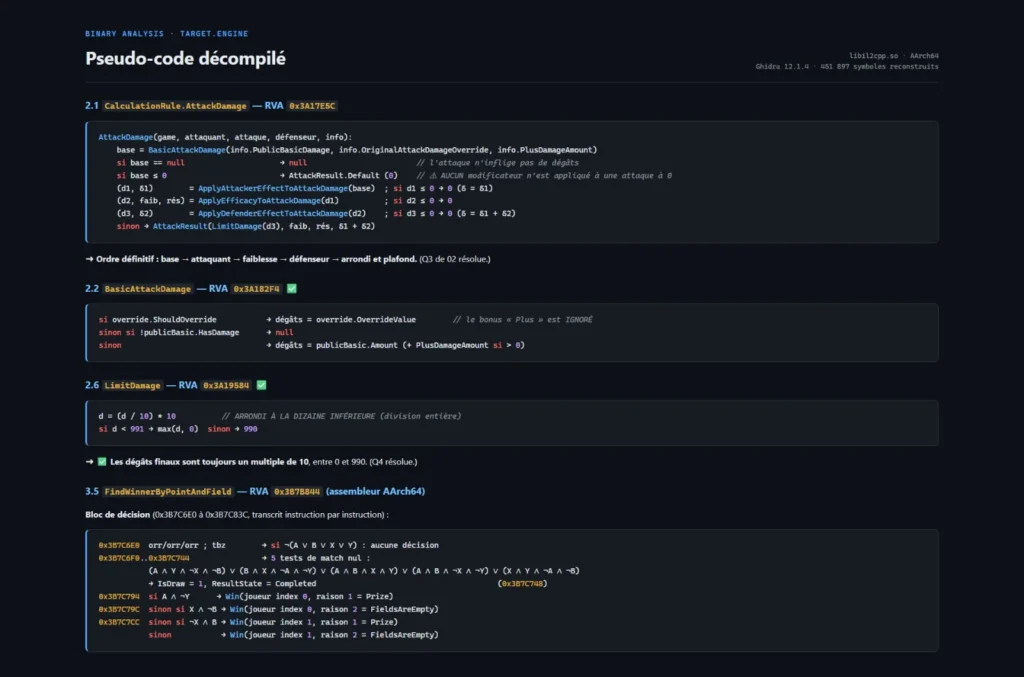
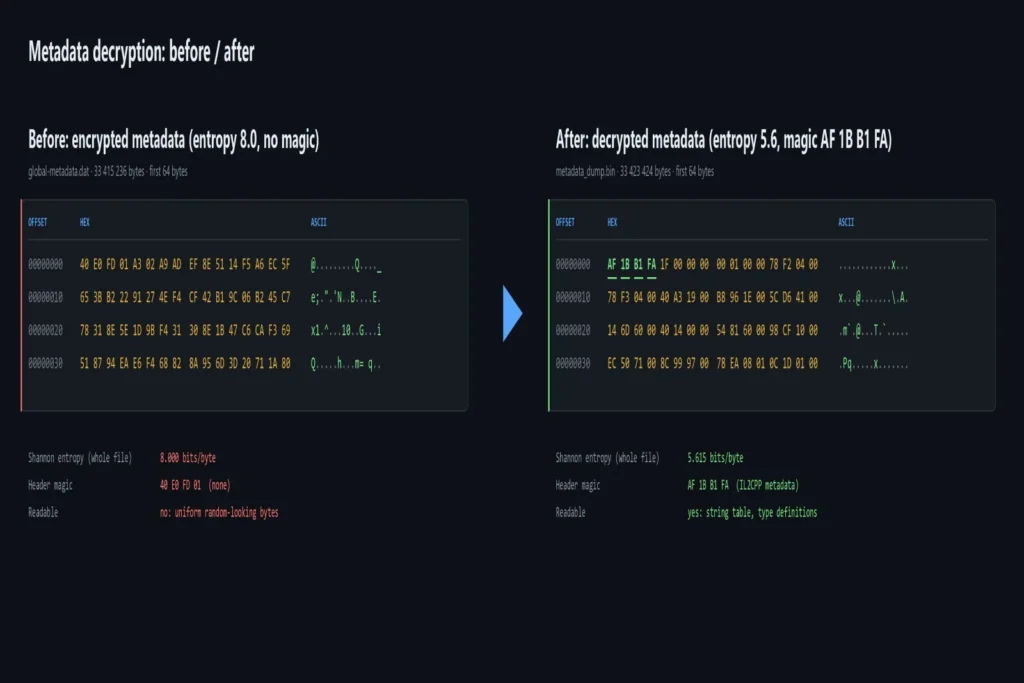
Разработка на високопроизводителен двигател
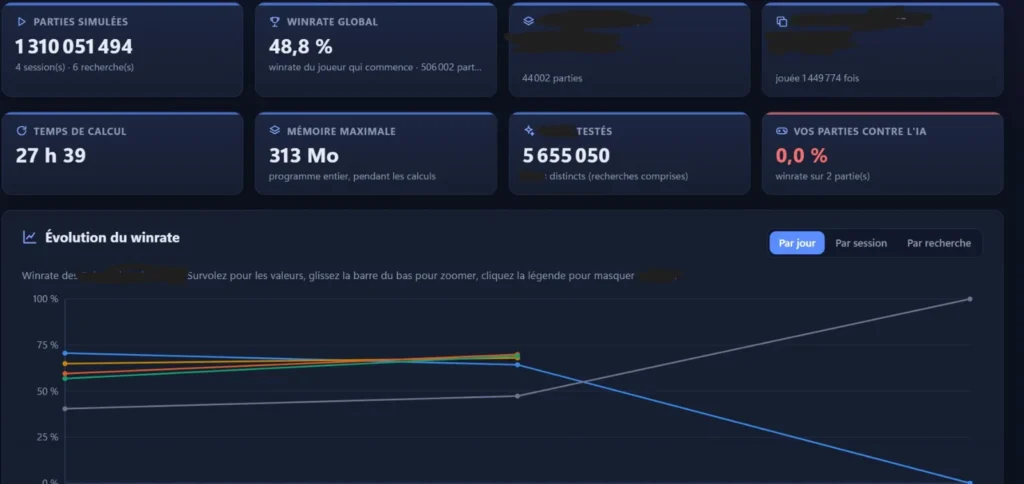
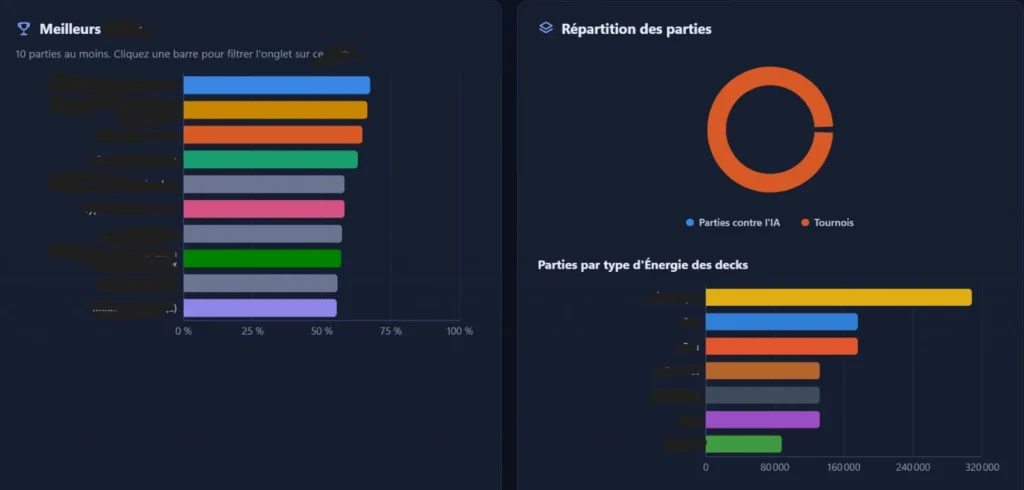
Разработка на високопроизводителен симулационен двигател в Rust (способен на 600,000+ симулации в минута) с усъвършенстван AI (MCTS) и пълен десктоп интерфейс (Tauri). Създаден да възпроизвежда стриктно сложна, извлечена бизнес логика с 100% точност.
Извличане на данни и бинарен анализ
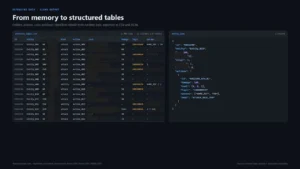
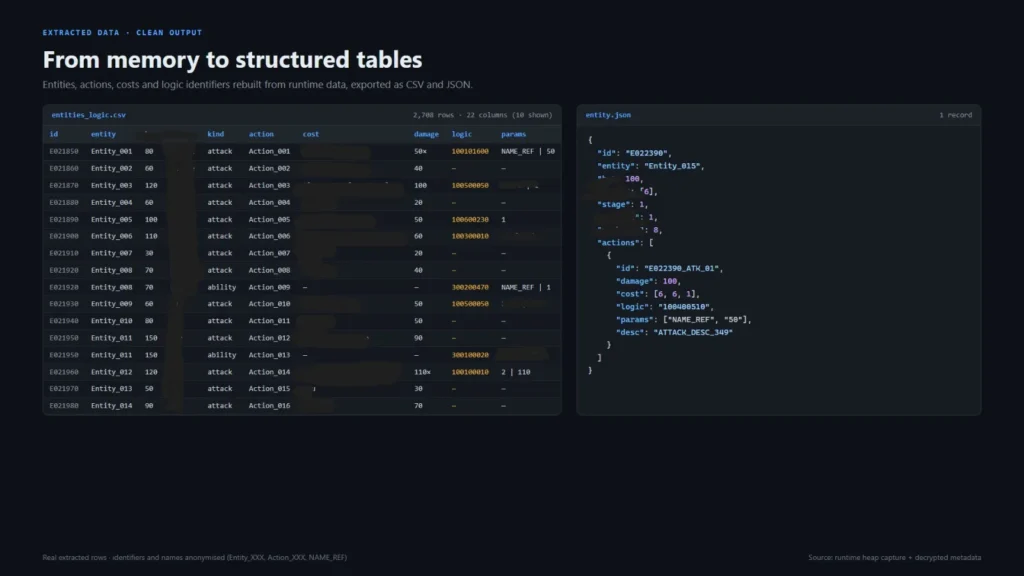
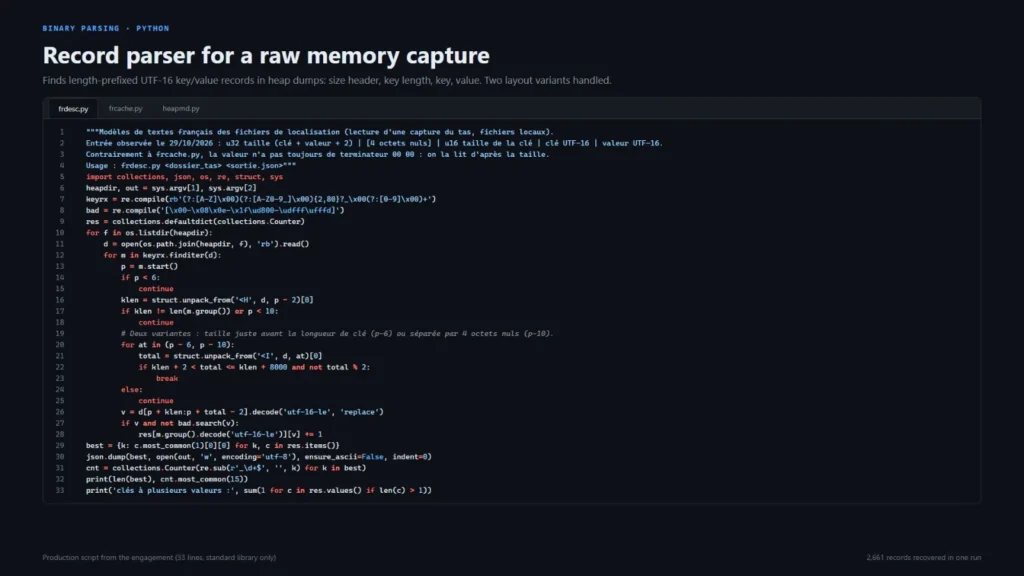
Персонализирани инструменти за извличане на структурирани данни от сложни, криптирани или собствени бинарни файлове. От необработени записи на паметта и бинарни заглавки до чисти, готови за производство CSV и JSON изходи. Пиша надеждни Python парсери (само стандартна библиотека), способни да обработват хиляди записи с едно изпълнение, превръщайки неструктурирани файлове в приложими бази данни.
Допълнителна информация
Инструменти и технологичен стек
Поддържани файлови типове
Подробности за услугата
Често задавани въпроси
Абсолютно не. Вашият бинарен файл се анализира в изолирана пясъчна среда, никога не е свързан с жива мрежа. Никога не споделям вашите файлове, открития или подробности за проекта с трети страни. Всички файлове се изтриват окончателно от моите системи 7 дни след доставката. Подписвам и NDA (Споразумения за неразкриване на информация) при поискване без допълнителни разходи.
Да. Разопаковането и деобфускацията са част от моята експертиза. Ако файлът е силно защитен, може да изисква пакета Advanced. Въпреки това, винаги преглеждам файла и потвърждавам осъществимостта в рамките на 24 часа, преди да започнем.
Предоставям стриктно писмена комуникация, за да осигуря подробен, проследим запис на всички открития. Ще получите изчерпателен PDF доклад и 7 дни писмена поддръжка за въпроси и отговори след доставката. Това гарантира, че всичко е документирано писмено.
Ще получите ясен, структуриран PDF доклад, обясняващ поведението, логиката и рисковете на файла. В зависимост от вашия пакет, може да получите и извлечени данни (CSV/JSON), списък с индикатори за компрометиране (IOCs) и Python скриптове, използвани за анализа.
Отзиви на клиенти
Вижте какво казват нашите клиенти за този Zinn
Категории
Политики на Zinner
Свързани Zinns