在1到3天内:对您的Lovable、Base44、Bolt或Supabase应用程序进行脚本化的发布前安全检查,并提供通俗易懂的通过、警告和失败报告。这是一项脚本化检查,而不是AI对应用程序的担保,也不是渗透测试或认证。
我将对您的Lovable、Base44、Bolt或Supabase应用程序进行发布前安全检查,并提供通过或失败报告
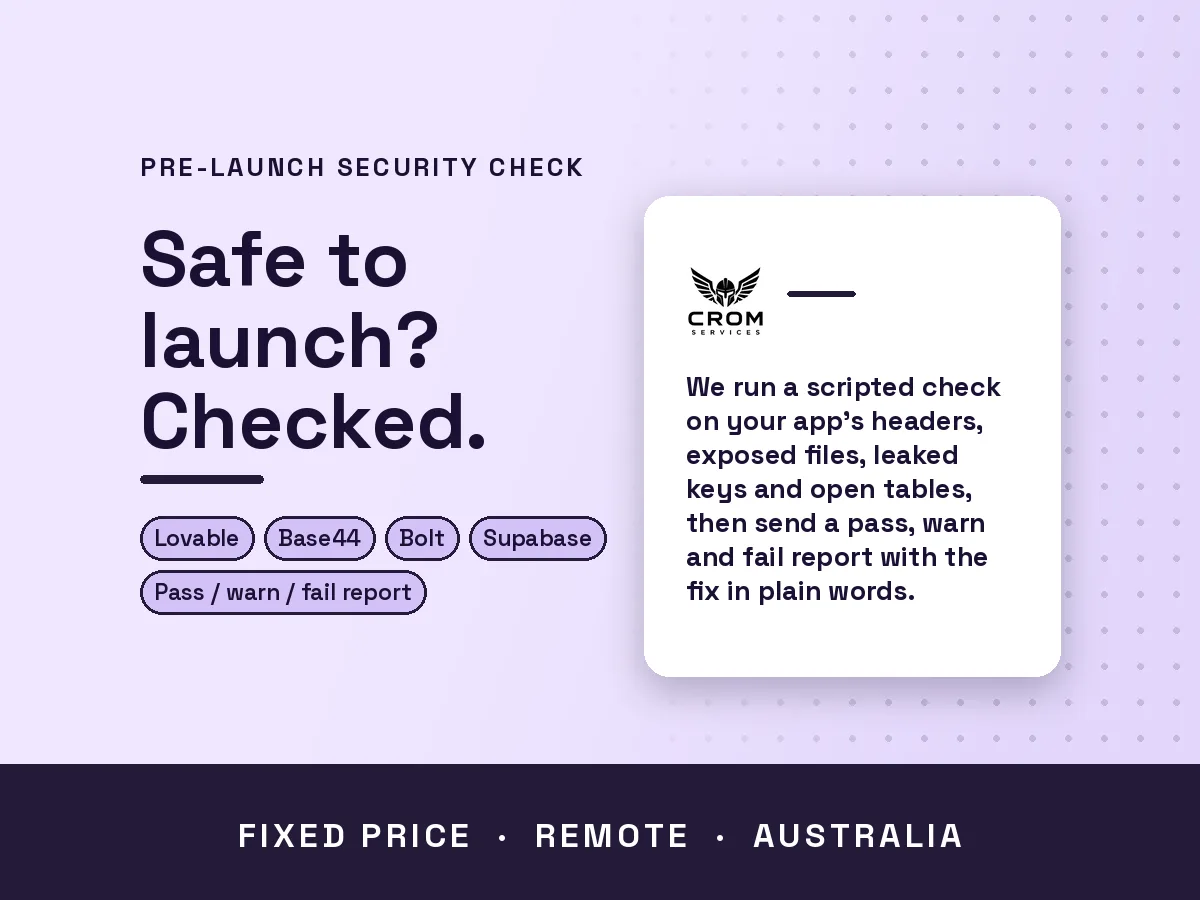
脚本化的发布前安全检查,并提供通过、警告和失败报告。
- 对标头、HTTPS、暴露文件、CORS、客户端JavaScript中的秘密、Supabase表(如果存在)进行脚本化检查,并进行温和的20请求速率限制测试
- Markdown和HTML报告,包含通过、警告和失败、证据以及通俗易懂的修复方法
- 报告中绝不写入秘密值
快速扫描中的所有内容,外加按顺序排列的通俗易懂的修复列表。
- 快速扫描中的所有内容
- 通俗易懂的修复列表,按顺序排列,专为Lovable、Base44、Bolt或Supabase项目编写(要更改什么,以及在哪里更改)
- 关于任何看起来像平台默认设置的简短说明(例如应用程序域上缺少标头),以便您知道可以自行修复的内容
扫描 + 修复列表中的所有内容,外加我们应用安全修复并重新运行脚本。
- 扫描 + 修复列表中的所有内容
- 我们应用我们可以进行的安全修复:安全标头、删除暴露的文件和源映射、收紧行级安全、以及从客户端中取出泄露的秘密密钥
- 我们再次运行脚本并发送前后报告
- Stripe、Supabase或其他提供商中的密钥轮换是指导性的;您首先批准任何轮换或撤销步骤。更大的重建或完整的源代码审查将单独报价
请求定制报价
一览
关于此服务的关键详情,帮助您做出决定。由 Zinn Hub 生成,非卖家生成。
价值定位
检查方法
涵盖的平台
检查内容
交付格式
您将收到
完整描述
根据软件包的不同,1到3天内准备就绪。Lovable、Base44、Bolt或Supabase应用程序可能看起来已完成,但仍可能存在缺少安全标头、公共.env文件、JavaScript中的秘密密钥或任何人都可以读取的数据库表。大多数所有者从未看到这一点,因为应用程序在浏览器中看起来很好。
Crom Services会根据您的实时或暂存URL运行固定脚本,并为您提供清晰的通过、警告和失败报告,其中包含证据和通俗易懂的修复方法。证据是脚本,而不是AI撰写的意见。
您将获得:
- 对安全标头(CSP、HSTS、X-Frame-Options、X-Content-Type-Options、Referrer-Policy、Permissions-Policy)和HTTP到HTTPS重定向进行脚本化检查
- 检查是否存在暴露的文件,例如.env、.git和备份文件,以及公共JavaScript源映射
- CORS检查,并扫描公共JavaScript以查找秘密密钥。报告仅显示密钥类型和前4个字符,绝不显示值
- 如果应用程序使用Supabase:一个对公共匿名密钥可见的只读表列表,以及任何向匿名用户返回行的表的标记(LIMIT 1,无写入)
- 温和的速率限制检查:最多向一个端点发送20个请求。不是负载测试
- 一份包含通过、警告和失败、证据以及通俗易懂的修复方法的 Markdown 和 HTML 报告
我们需要您提供的内容:
- 实时或测试网址
- 如果应用程序使用 Supabase 且公共密钥尚未在页面中,则仅提供项目 URL 和匿名或可发布密钥。绝不提供 service_role 或 secret 密钥
- 如果您有多个网站,请说明哪个网站在范围内
运行方式:您下订单并发送 URL,我们运行脚本并审查报告。在“扫描 + 修复列表”中,您还会收到一份按顺序排列的、需要更改的纯文本列表。在“扫描 + 修复”中,我们应用我们可以进行的安全修复,再次运行脚本并发送两份报告。
完全远程。无需通话;问题和交接都在订单消息中进行。
固定价格。如果未按约定执行,我们将在移交后 7 天内免费修复。我们不会让您留下我们构建的损坏的东西。一旦我们获得 URL 和所需的任何密钥,计时就开始。
未包含,并明确说明:这是一项脚本化的预发布检查。它不是渗透测试,不是认证,也不是应用程序安全的保证。它不涵盖社会工程、付费第三方扫描仪或完整的源代码审查。我们单独报价这项工作,以便您首先知道价格。
查看选项并购买 — 起价 $40.00
每位 Zinner 在加入平台前都会经过审查和批准。
所有服务均有我们的质量保证承诺支持。
您的付款受保护,直到您批准交付的工作。
比较套餐
| 特色 | 快速扫描 | 扫描 + 修复列表 | 扫描 + 修复 |
|---|---|---|---|
| 交付时间 | 1 天 | 2 天 | 3 天 |
| 修订 | 1 | 1 | 1 |
| 对标头、HTTPS、暴露文件、CORS、客户端 JavaScript 中的秘密、Supabase 表(如果存在)进行脚本化检查,以及温和的 20 请求速率限制测试 | ✓ | ✕ | ✕ |
| 一份包含通过、警告和失败、证据以及通俗易懂的修复方法的 Markdown 和 HTML 报告 | ✓ | ✕ | ✕ |
| 报告中绝不写入秘密值 | ✓ | ✕ | ✕ |
| 快速扫描中的所有内容 | ✕ | ✓ | ✕ |
| 按顺序排列的纯文本修复列表,专为 Lovable、Base44、Bolt 或 Supabase 项目编写(要更改的内容和位置) | ✕ | ✓ | ✕ |
| 关于任何看起来像平台默认设置(例如应用程序域上缺少标头)的简短说明,以便您知道可以自行修复的内容 | ✕ | ✓ | ✕ |
| 扫描 + 修复列表中的所有内容 | ✕ | ✕ | ✓ |
| 我们应用我们可以进行的安全修复:安全标头、删除暴露的文件和源映射、收紧行级安全性以及从客户端中删除泄露的秘密密钥 | ✕ | ✕ | ✓ |
| 我们再次运行脚本并发送前后报告 | ✕ | ✕ | ✓ |
| Stripe、Supabase 或其他提供商中的密钥轮换是受指导的;您首先批准任何轮换或撤销步骤。更大的重建或完整的源代码审查单独报价 | ✕ | ✕ | ✓ |
服务详情
常见问题
不是。这是一项脚本化的预发布检查。它不是渗透测试,不是认证,也不是应用程序安全的保证。此类工作单独报价。
不,绝不需要。如果您的应用程序使用 Supabase 且公共密钥尚未在页面中,我们只需要项目 URL 和匿名或可发布密钥。
仅在您的订单的私人工作状态页面上(一个秘密 URL,而不是共享门户)。您可以在那里提问、查看更新和接收报告。
快速扫描和扫描 + 修复列表只读取您的公共网站。在扫描 + 修复中,我们应用我们可以进行的安全修复,并且您在任何密钥轮换或撤销步骤发生之前批准它。
如果未按约定执行,我们将在移交后 7 天内免费修复。
客户评论
看看我们的客户对这个Zinn的评价