คุณมีไฟล์ปฏิบัติการหรือไลบรารีที่ไม่มีซอร์สโค้ดและไม่มีเอกสารใช่ไหม ฉันจะวิเคราะห์ สร้างตรรกะขึ้นใหม่ และส่งรายงาน PDF ที่ชัดเจนซึ่งอธิบายว่าไฟล์นั้นทำอะไรบ้างอย่างละเอียด ไม่ว่าจะเป็นจุดเริ่มต้น พฤติกรรมที่ซ่อนอยู่ กลไกการป้องกัน และความเสี่ยง คุณจะได้รับคำตอบที่จำเป็นในการบำรุงรักษา ตรวจสอบ หรือเชื่อถือไฟล์ได้อย่างมั่นใจ

ฉันจะทำวิศวกรรมย้อนกลับไบนารีของคุณและส่งรายงานการวิเคราะห์ในรูปแบบ PDF ที่ชัดเจน
ไฟล์สูงสุด 10 MB, การวิเคราะห์แบบคงที่เท่านั้น, รายงาน 10-15 หน้า
ไฟล์สูงสุด 50 MB, แบบคงที่ + แบบไดนามิกในแซนด์บ็อกซ์, รายงาน 15-25 หน้า
ทุกขนาด, แบบคงที่ + แบบไดนามิก + เครือข่าย, รายงาน 25-30+ หน้า, รหัสเทียม
ขอข้อเสนอที่กำหนดเอง
เข้าสู่ระบบเพื่อขอข้อเสนอที่กำหนดเอง
สร้างบัญชีฟรีหรือเข้าสู่ระบบเพื่อขอข้อเสนอส่วนบุคคลจาก Zinner นี้
เข้าสู่ระบบ / ลงทะเบียนถามคำถามก่อนการขาย
เข้าสู่ระบบเพื่อถามคำถาม
เพื่อลดสแปมบนแพลตฟอร์ม ข้อความก่อนการขายสามารถส่งได้โดยผู้ใช้ที่เข้าสู่ระบบเท่านั้น
สร้างบัญชีฟรีหรือเข้าสู่ระบบเพื่อส่งข้อความถึง Zinner นี้โดยตรง
เข้าสู่ระบบ / ลงทะเบียนโดยสรุป
รายละเอียดสำคัญเกี่ยวกับบริการนี้เพื่อช่วยคุณตัดสินใจ สร้างโดย Zinn Hub ไม่ใช่ผู้ขาย
ตำแหน่งคุณค่า
วิธีการวิเคราะห์
เครื่องมือที่ใช้
รูปแบบที่รองรับ
สิ่งที่ส่งมอบ
สิ่งที่คุณจะได้รับ
คำอธิบายฉบับเต็ม
# การวิเคราะห์ไบนารีและวิศวกรรมย้อนกลับ — รายงานที่ชัดเจน ไม่มีการคาดเดา
คุณมีไฟล์ปฏิบัติการ, ไลบรารีที่ใช้ร่วมกัน หรือการดัมพ์เฟิร์มแวร์ที่ **ไม่มีซอร์สโค้ด** และ **ไม่มีเอกสารประกอบ** คุณจำเป็นต้องรู้ว่ามันทำอะไรจริงๆ, มีพฤติกรรมอย่างไร และปลอดภัยที่จะใช้, จัดส่ง หรือเชื่อถือหรือไม่
ฉันจะวิเคราะห์ไบนารีของคุณและส่ง **รายงาน PDF ที่ชัดเจนและมีโครงสร้าง** ซึ่งจะเปลี่ยนรหัสเครื่องให้เป็นคำตอบที่อ่านได้และนำไปใช้ได้จริง — ไม่มีศัพท์เฉพาะ ไม่มีการคาดเดา
## สิ่งที่คุณจะได้รับ
- **รายงาน PDF โดยละเอียด** (10 ถึง 30 หน้าขึ้นอยู่กับความซับซ้อน)
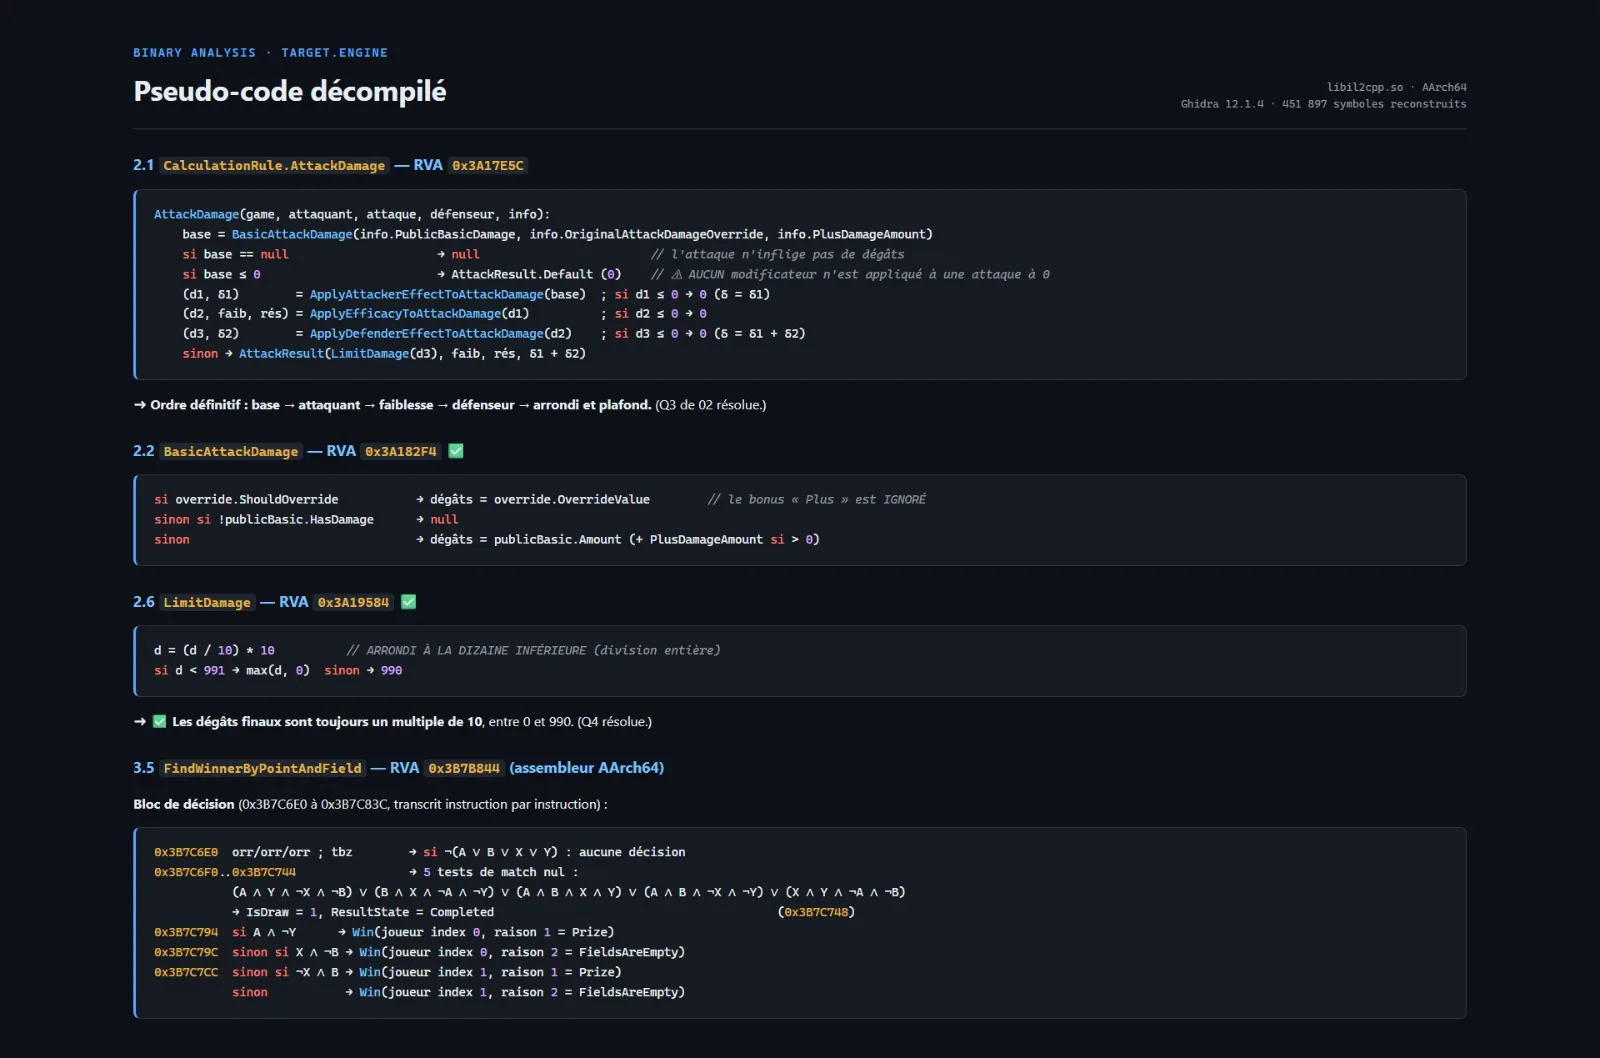
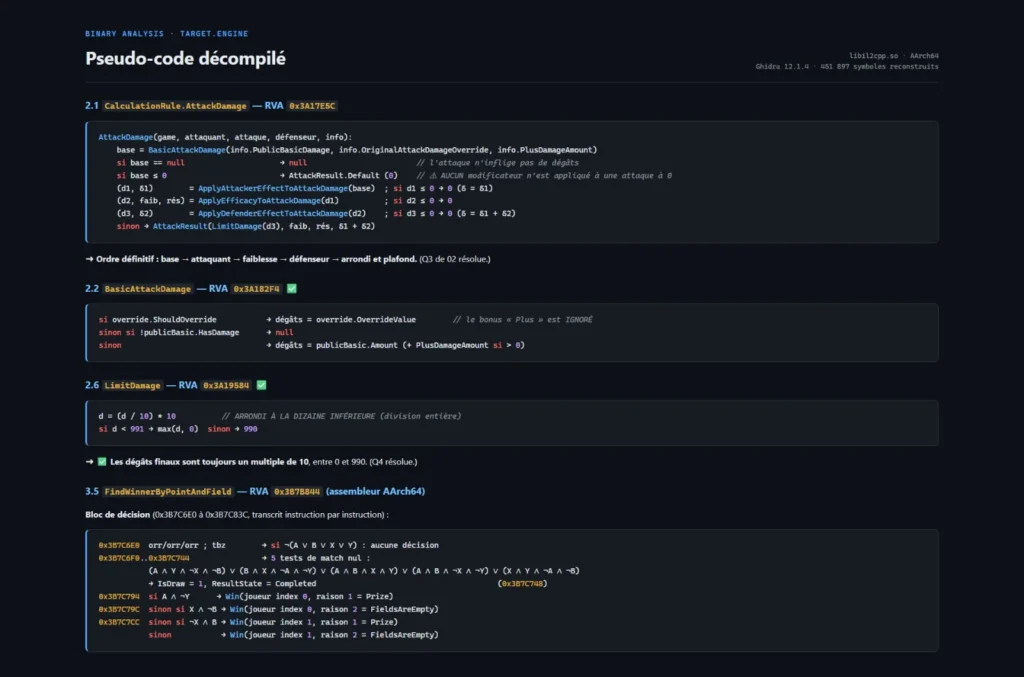
- **ตรรกะที่สร้างขึ้นใหม่** ในรูปแบบรหัสเทียมที่อ่านง่าย (ฟังก์ชัน โครงสร้างข้อมูล อัลกอริทึม)
- **แผนที่พฤติกรรมฉบับเต็ม**: จุดเข้าใช้งาน, โฟลว์การทำงาน, การเรียกเครือข่าย, การเข้าถึงระบบไฟล์
- **กลไกการป้องกัน** ที่ระบุ: การแพ็ค, การทำให้สับสน, การป้องกันการดีบัก, การป้องกัน VM, การเข้ารหัส
- **การประเมินความเสี่ยง**: พฤติกรรมที่น่าสงสัย, คุณสมบัติที่ซ่อนอยู่, ข้อกังวลด้านความปลอดภัยที่อาจเกิดขึ้น
- **รายการ IOC** เมื่อเกี่ยวข้อง (IP, โดเมน, แฮชไฟล์, คีย์รีจิสทรี)
- **การโทรสรุปผล 30 นาที** (ไม่บังคับ) เพื่ออธิบายผลการวิเคราะห์ให้คุณทราบ
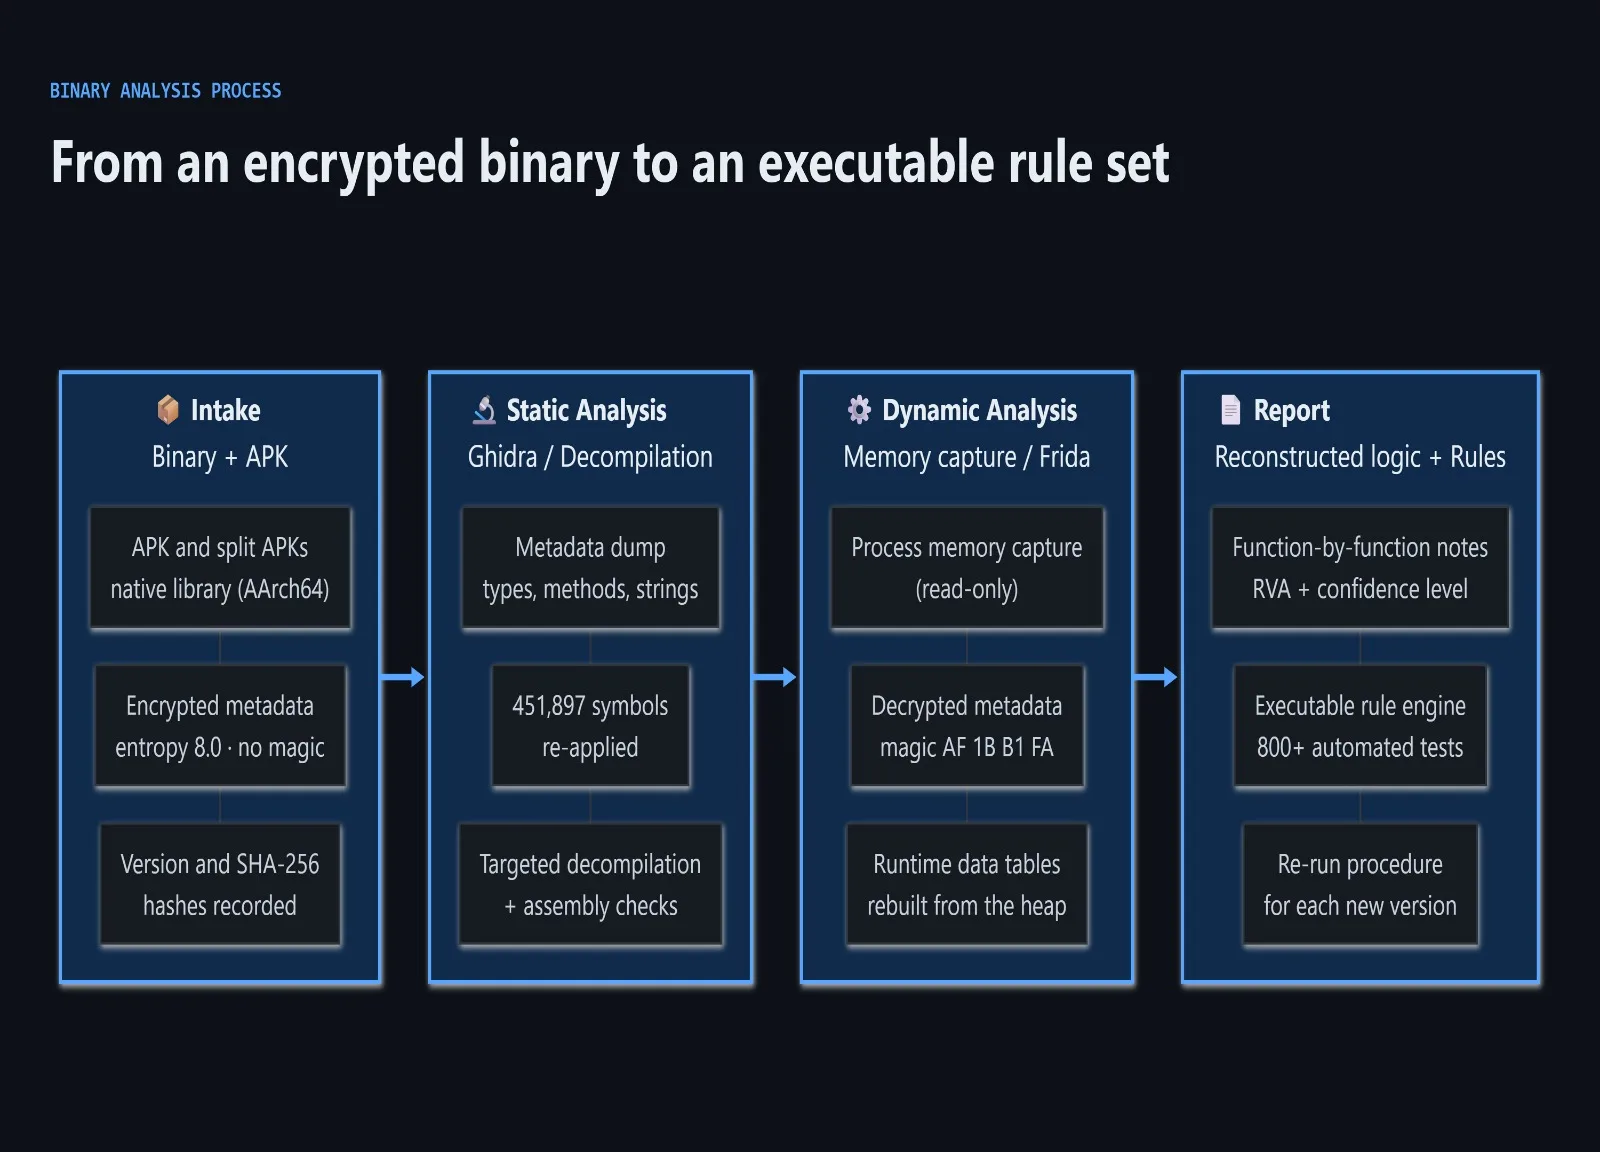
## วิธีการทำงาน — 4 ขั้นตอน
1. **การรับเข้า (วันที่ 0)** — คุณส่งไฟล์และคำอธิบายสั้นๆ เกี่ยวกับเป้าหมายของคุณ (การตรวจสอบ, การกู้คืน, การตรวจสอบความปลอดภัย, การทำงานร่วมกัน)
2. **การวิเคราะห์แบบคงที่ (วันที่ 1-2)** — ฉันจะถอดแยกไบนารี, กำหนดโครงสร้าง, ระบุไลบรารีและชั้นการป้องกัน, และสร้างตรรกะหลักขึ้นมาใหม่
3. **การวิเคราะห์แบบไดนามิก (วันที่ 2-3)** — หากจำเป็นและปลอดภัย ฉันจะรันไฟล์ในแซนด์บ็อกซ์ที่แยกออกมาเพื่อสังเกตพฤติกรรมจริง (เครือข่าย, ไฟล์, การคงอยู่)
4. **การส่งรายงาน (วันที่ 3-5)** — คุณจะได้รับรายงาน PDF พร้อมอีเมลสรุปที่มีข้อค้นพบที่สำคัญ 5 หากต้องการเจาะลึก สามารถกำหนดเวลาการโทรเพื่อสรุปผลได้
## แพ็คเกจ
### 🔹 พื้นฐาน — $150
- ไฟล์สูงสุด 10 MB
- การวิเคราะห์แบบคงที่เท่านั้น
- รายงาน PDF 10-15 หน้า
- สรุปตรรกะและพฤติกรรมหลัก
- การจัดส่ง: 3 วันทำการ
### 🔸 มาตรฐาน — $300
- ไฟล์สูงสุด 50 MB
- การวิเคราะห์แบบคงที่ + แบบไดนามิกในแซนด์บ็อกซ์
- รายงาน PDF 15-25 หน้า
- แผนที่พฤติกรรมเต็มรูปแบบ + รายการ IOC
- การวิเคราะห์กลไกการป้องกัน
- การจัดส่ง: 5 วันทำการ
### 🔺 ขั้นสูง — $500
- ไฟล์ทุกขนาด
- การวิเคราะห์แบบคงที่ + แบบไดนามิก + เครือข่าย
- รายงาน PDF 25-30+ หน้า
- การสร้างรหัสเทียมเต็มรูปแบบของฟังก์ชันหลัก
- การวิเคราะห์โปรโตคอลเครือข่าย (ถ้ามี)
- รวมการโทรสรุป 30 นาที
- การจัดส่ง: 7-10 วันทำการ
*มีใบเสนอราคาแบบกำหนดเองสำหรับไบนารีที่ถูกทำให้สับสน, บีบอัด หรือมีหลายส่วนประกอบ*
## สิ่งที่ฉันต้องการจากคุณ
- ไฟล์ที่จะวิเคราะห์ (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, การดัมพ์เฟิร์มแวร์ ฯลฯ)
- **การยืนยันว่าคุณเป็นเจ้าของไฟล์หรือได้รับอนุญาตให้วิเคราะห์** — ฉันทำงานเฉพาะกับไบนารีที่คุณมีสิทธิ์ตามกฎหมายในการตรวจสอบเท่านั้น
- บันทึกสั้นๆ เกี่ยวกับเป้าหมายของคุณ: การตรวจสอบความปลอดภัย, การกู้คืนซอร์สโค้ด, การทำงานร่วมกัน, การตอบสนองต่อเหตุการณ์ หรือการวิจัย
## เกี่ยวกับฉัน
ฉันเป็นวิศวกรย้อนกลับและนักพัฒนาซอฟต์แวร์ที่มีประสบการณ์จริงใน:
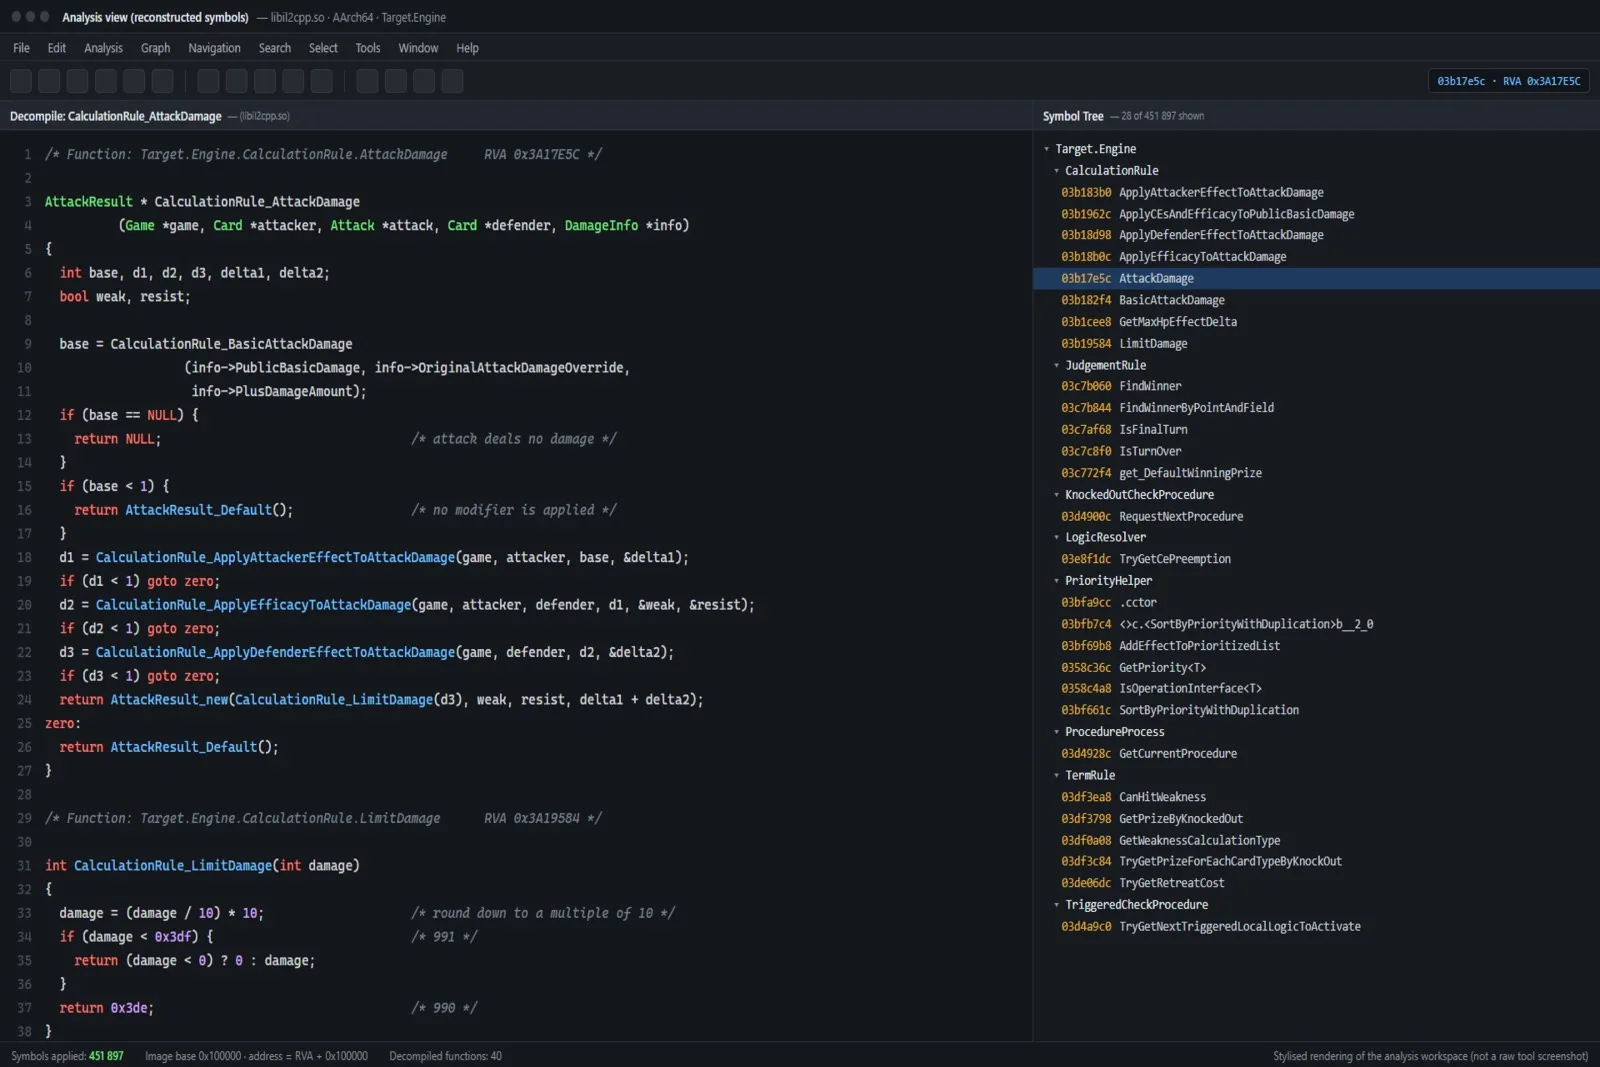
- **การวิเคราะห์ไบนารี**: การถอดประกอบด้วย Ghidra และ IDA, การดึงหน่วยความจำ, การแกะ, การถอดรหัส
- **การสร้างโปรโตคอลใหม่**: การถอดรหัสโปรโตคอลเครือข่ายที่เป็นกรรมสิทธิ์, รูปแบบการเข้ารหัส และตรรกะเซสชัน
- **การสร้างตรรกะใหม่**: การสร้างพฤติกรรมแอปพลิเคชันที่สมบูรณ์จากไบนารี, ตรวจสอบโดยการทดสอบอัตโนมัติ 800+ รายการ
- **การพัฒนา**: Rust, Python, C/C++, โดยเน้นที่ประสิทธิภาพและความน่าเชื่อถือ
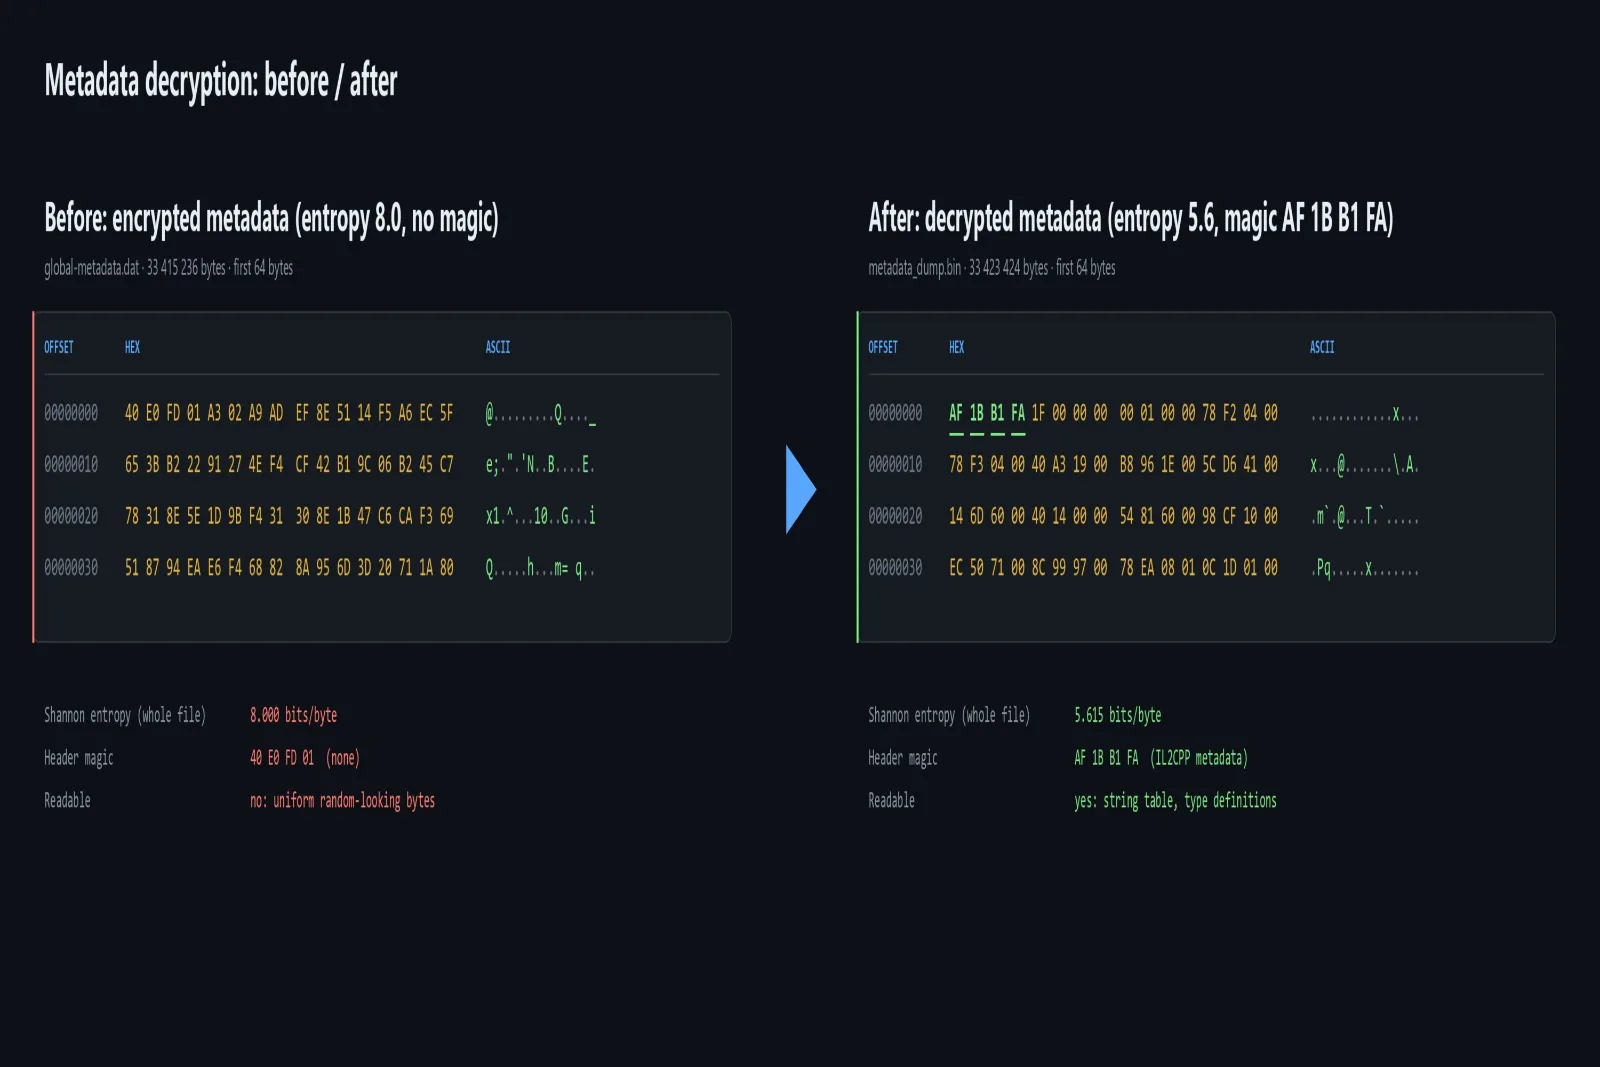
ฉันได้ทำการวิศวกรรมย้อนกลับแอปพลิเคชันมือถือแบบครบวงจร — ตั้งแต่การดึงข้อมูลเมตาที่เข้ารหัสไปจนถึงการสร้างตรรกะทางธุรกิจที่ใช้งานได้จริง ซึ่งได้รับการตรวจสอบกับบริการจริง ฉันนำความเข้มงวดแบบเดียวกันนี้มาใช้กับทุกไฟล์ที่ฉันวิเคราะห์
## อะไรที่ทำให้สิ่งนี้แตกต่าง
- **ไม่มีกล่องดำ**: ทุกสิ่งที่พบในรายงานมีหลักฐานสนับสนุน (ที่อยู่, ฟังก์ชัน หรือแพ็กเก็ต)
- **ผลลัพธ์ที่อ่านง่าย**: คุณจะได้รับรหัสเทียมและคำอธิบายที่เป็นภาษาธรรมดา ไม่ใช่การดัมพ์การถอดประกอบดิบ
- **นำไปปฏิบัติได้จริง**: แต่ละรายงานจะจบลงด้วยคำแนะนำที่เป็นรูปธรรม ไม่ใช่แค่การสังเกตการณ์
- **เป็นความลับ**: ไฟล์จะถูกวิเคราะห์ในสภาพแวดล้อมที่แยกต่างหาก, ถูกลบหลังจากส่งมอบ และไม่เคยถูกแบ่งปัน
## ข้อควรทราบที่สำคัญ
- ฉันวิเคราะห์เฉพาะไฟล์ที่คุณเป็นเจ้าของหรือได้รับอนุญาตตามกฎหมายให้ตรวจสอบเท่านั้น
- ฉันไม่ถอดรหัสซอฟต์แวร์, ข้ามใบอนุญาต หรือช่วยหลีกเลี่ยงการป้องกันเพื่อการใช้งานที่ไม่ได้รับอนุญาต
- สำหรับตัวอย่างมัลแวร์ การวิเคราะห์จะดำเนินการในแซนด์บ็อกซ์ที่แยกต่างหากอย่างสมบูรณ์ — ไม่เคยอยู่บนเครื่องที่ใช้งานจริง
- NDA มีให้ตามคำขอ
---
**พร้อมที่จะเริ่มต้นหรือยัง?** ส่งไฟล์และเป้าหมายของคุณมาให้ฉันในข้อความ แล้วฉันจะยืนยันความเป็นไปได้และระยะเวลาภายใน 24 ชั่วโมง
การรับประกันคุณภาพ Zinner
Zinner ทุกคนจะได้รับการตรวจสอบและอนุมัติก่อนเข้าร่วมแพลตฟอร์ม
บริการทั้งหมดได้รับการสนับสนุนจากความมุ่งมั่นในการประกันคุณภาพของเรา
การชำระเงินของคุณจะได้รับการคุ้มครองจนกว่าคุณจะอนุมัติงานที่ส่งมอบ
เปรียบเทียบแพ็คเกจ
| คุณสมบัติ | พื้นฐาน | มาตรฐาน | พรีเมียม |
|---|---|---|---|
| ขีดจำกัดขนาดไฟล์ | สูงสุด 10 MB | สูงสุด 50 MB | ทุกขนาด |
| ความลึกของการวิเคราะห์ | แบบคงที่เท่านั้น | แบบคงที่ + แบบไดนามิก (แซนด์บ็อกซ์) | แบบคงที่ + แบบไดนามิก + เครือข่าย |
| ความยาวรายงาน | 10–15 หน้า | 15–25 หน้า | 25–30+ หน้า |
| รายการ IOC | ✕ | ✓ | ✓ |
| การสร้างรหัสเทียมใหม่ | ตรรกะหลักเท่านั้น | ฟังก์ชันหลัก | ฟังก์ชันหลักทั้งหมด |
| เวลาจัดส่ง | 3 วันทำการ | 5 วันทำการ | 7–10 วันทำการ |
ผลงาน
ตัวอย่างผลงานของผู้ขายที่เกี่ยวข้องกับ Zinn นี้
การวิเคราะห์ไบนารีและการสร้างตรรกะใหม่
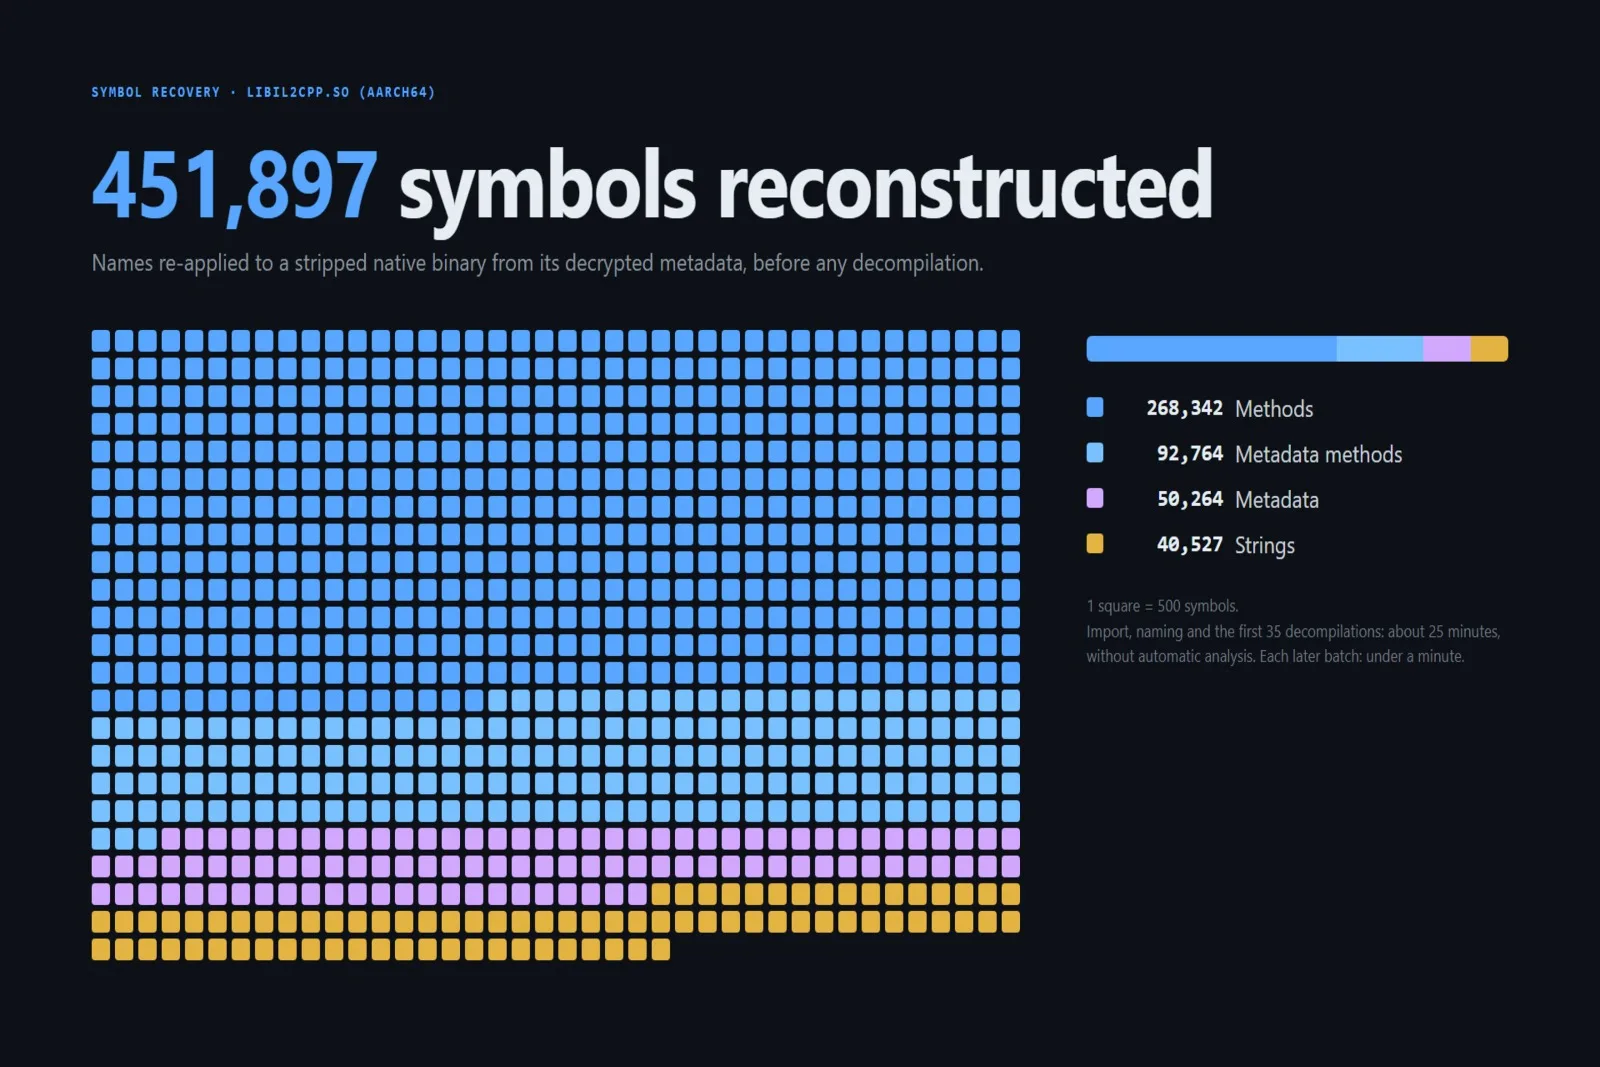
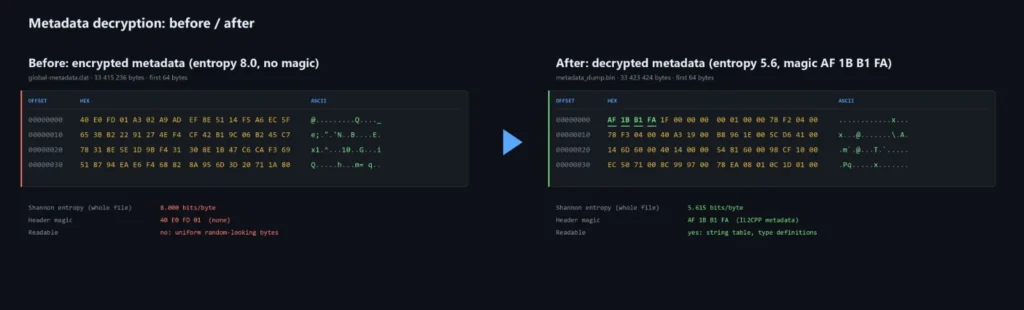
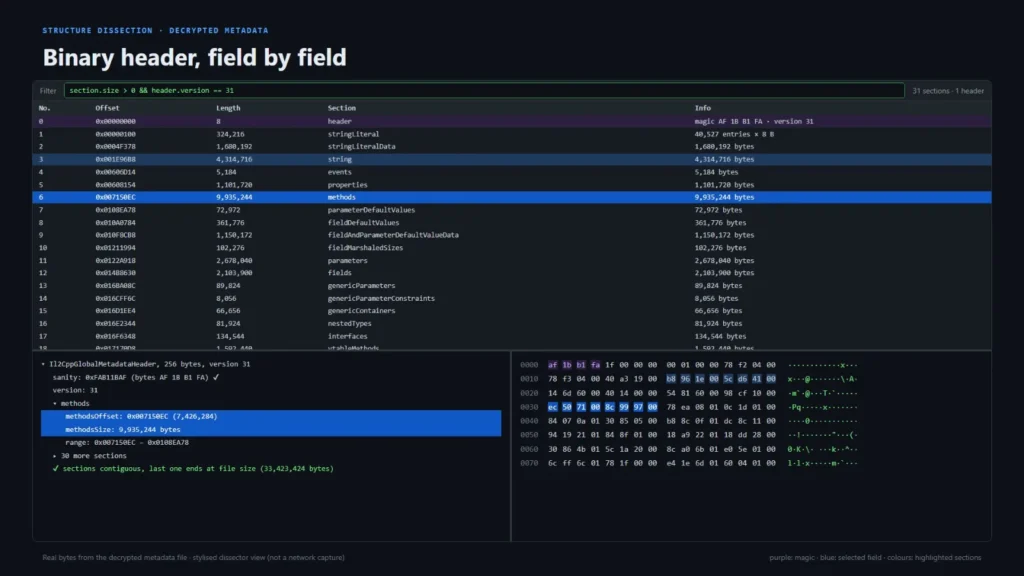
การวิศวกรรมย้อนกลับแบบครบวงจรของไบนารีเนทีฟที่ซับซ้อน ตั้งแต่การถอดรหัสข้อมูลเมตาที่ได้รับการป้องกัน (IL2CPP/Unity) ไปจนถึงการสร้างตรรกะแอปพลิเคชันที่สมบูรณ์ ซึ่งได้รับการตรวจสอบโดยการทดสอบอัตโนมัติกว่า 800 รายการ ฉันเปลี่ยนไบนารีที่ถูกตัดออกและอ่านไม่ออกให้เป็นข้อมูลที่ชัดเจน มีโครงสร้าง และนำไปปฏิบัติได้จริง
การพัฒนาเอ็นจิ้นประสิทธิภาพสูง
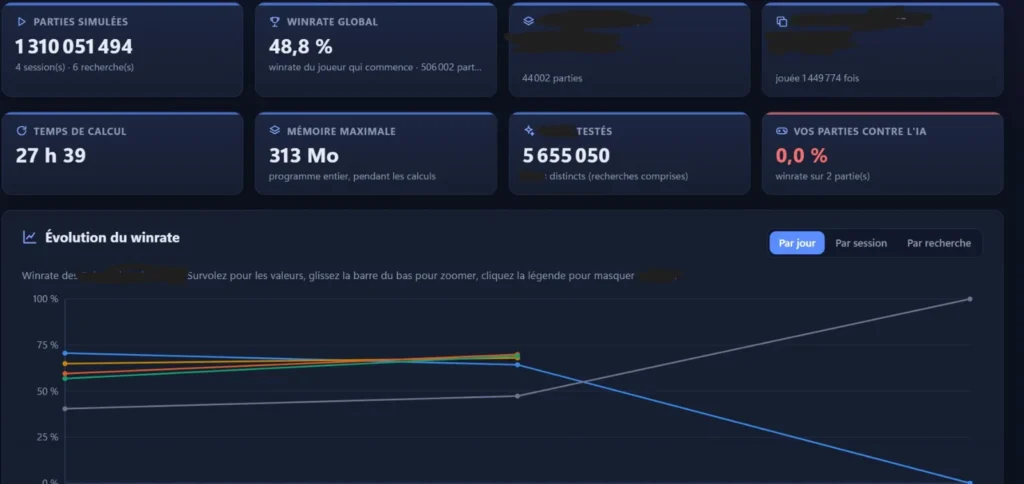
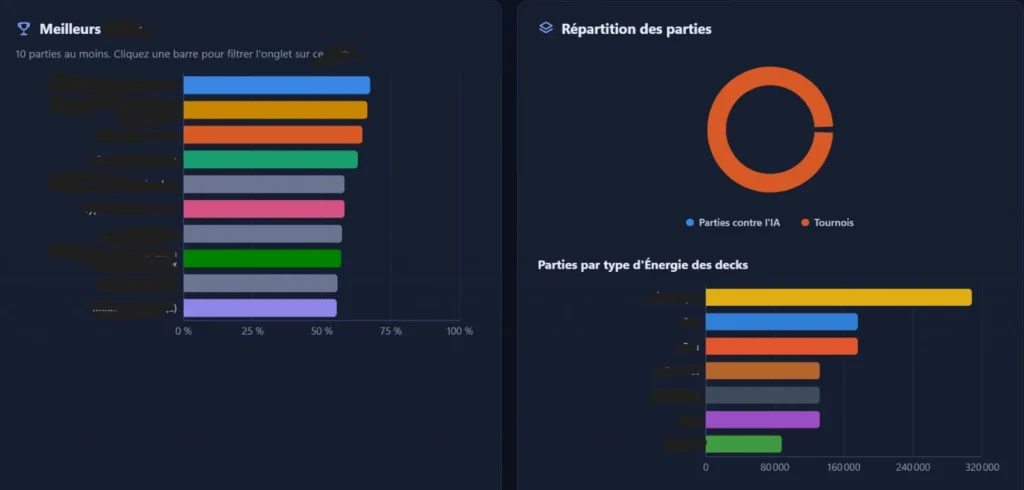
การพัฒนาเอ็นจิ้นจำลองประสิทธิภาพสูงใน Rust (สามารถจำลองได้ 600,000+ ครั้งต่อนาที) พร้อม AI ขั้นสูง (MCTS) และอินเทอร์เฟซเดสก์ท็อปที่สมบูรณ์ (Tauri) สร้างขึ้นเพื่อจำลองตรรกะทางธุรกิจที่ซับซ้อนที่ดึงออกมาได้อย่างแม่นยำด้วยความเที่ยงตรง 100%
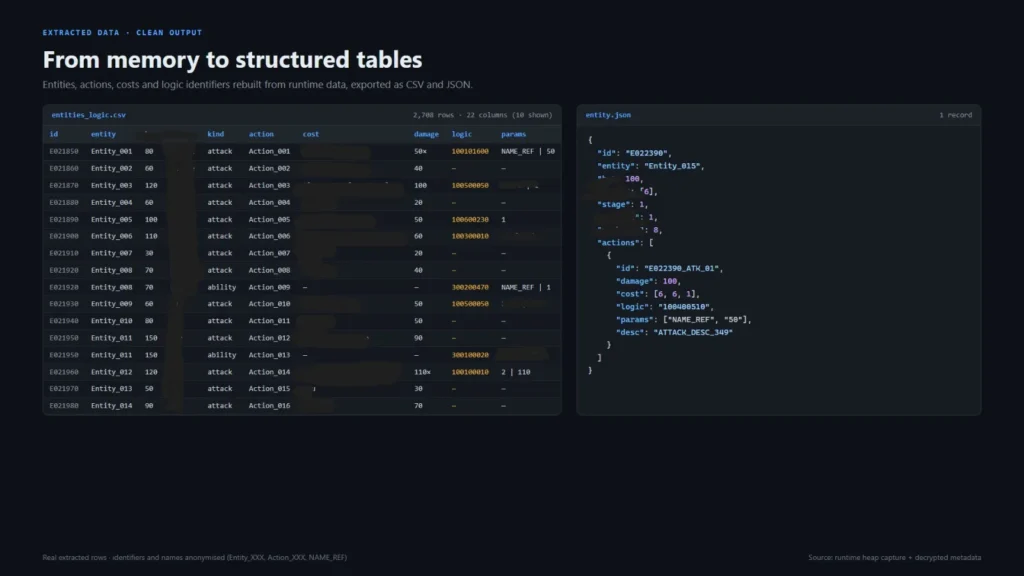
การแยกข้อมูลและการแยกวิเคราะห์ไบนารี
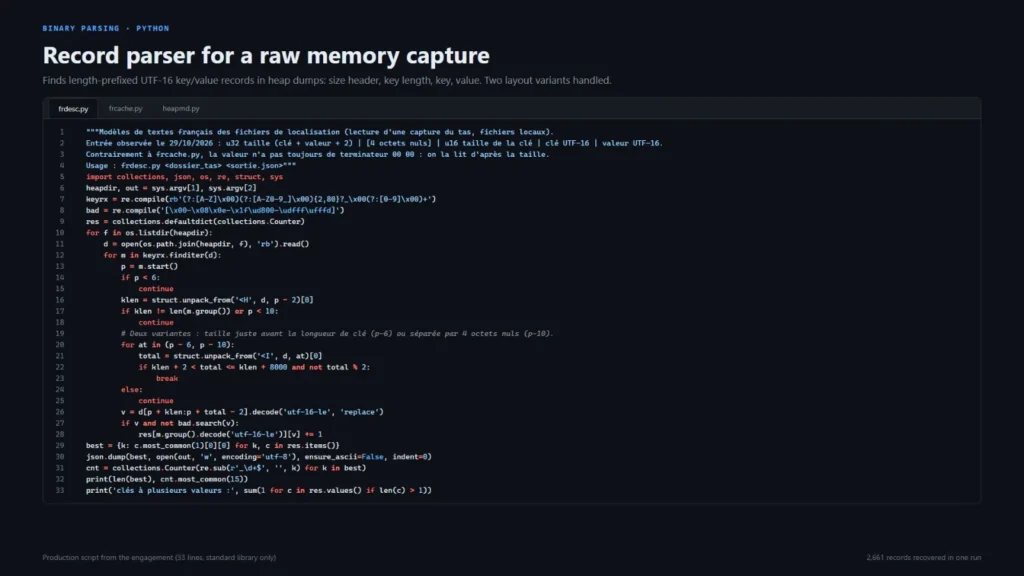
เครื่องมือที่กำหนดเองสำหรับการแยกข้อมูลที่มีโครงสร้างจากไบนารีที่ซับซ้อน เข้ารหัส หรือเป็นกรรมสิทธิ์ ตั้งแต่การจับภาพหน่วยความจำดิบและส่วนหัวไบนารี ไปจนถึงเอาต์พุต CSV และ JSON ที่สะอาดพร้อมใช้งานสำหรับการผลิต ฉันเขียนตัวแยกวิเคราะห์ Python ที่แข็งแกร่ง (เฉพาะไลบรารีมาตรฐาน) ที่สามารถประมวลผลระเบียนนับพันในการรันครั้งเดียว เปลี่ยนไฟล์ที่ไม่มีโครงสร้างให้เป็นฐานข้อมูลที่นำไปใช้งานได้
ข้อมูลเพิ่มเติม
เครื่องมือและเทคโนโลยี
ประเภทไฟล์ที่รองรับ
รายละเอียดบริการ
คำถามที่พบบ่อย
ไม่เลย ไบนารีของคุณจะถูกวิเคราะห์ในสภาพแวดล้อมแซนด์บ็อกซ์ที่แยกต่างหาก ไม่มีการเชื่อมต่อกับเครือข่ายจริง ฉันไม่เคยแชร์ไฟล์ ข้อมูลที่พบ หรือรายละเอียดโครงการของคุณกับบุคคลที่สาม ไฟล์ทั้งหมดจะถูกลบออกจากระบบของฉันอย่างถาวร 7 วันหลังจากส่งมอบ ฉันยังลงนามในข้อตกลงไม่เปิดเผยข้อมูล (NDA) ตามคำขอโดยไม่มีค่าใช้จ่ายเพิ่มเติม
ได้ การแกะแพ็คและการทำให้ไม่สับสนเป็นส่วนหนึ่งของความเชี่ยวชาญของฉัน หากไฟล์ได้รับการป้องกันอย่างสูง อาจต้องใช้แพ็คเกจ Advanced อย่างไรก็ตาม ฉันจะตรวจสอบไฟล์และยืนยันความเป็นไปได้ภายใน 24 ชั่วโมงก่อนที่เราจะเริ่มเสมอ
ฉันให้การสื่อสารเป็นลายลักษณ์อักษรอย่างเคร่งครัดเพื่อให้แน่ใจว่ามีบันทึกรายละเอียดที่ตรวจสอบย้อนกลับได้ของสิ่งที่ค้นพบทั้งหมด คุณจะได้รับรายงาน PDF ที่ครอบคลุมและการสนับสนุน Q&A เป็นลายลักษณ์อักษร 7 วันหลังจากส่งมอบ สิ่งนี้รับประกันว่าคุณมีทุกอย่างที่บันทึกเป็นลายลักษณ์อักษร
คุณจะได้รับรายงาน PDF ที่ชัดเจนและมีโครงสร้างซึ่งอธิบายพฤติกรรม ตรรกะ และความเสี่ยงของไฟล์ ขึ้นอยู่กับแพ็คเกจของคุณ คุณอาจได้รับข้อมูลที่แยกออกมา (CSV/JSON) รายการตัวบ่งชี้การประนีประนอม (IOCs) และสคริปต์ Python ที่ใช้สำหรับการวิเคราะห์
รีวิวจากลูกค้า
ดูว่าลูกค้าของเราพูดถึง Zinn นี้ว่าอย่างไร