Você tem um executável ou biblioteca sem código-fonte e sem documentação? Eu o analiso, reconstruo sua lógica e entrego um relatório em PDF claro explicando exatamente o que ele faz — pontos de entrada, comportamentos ocultos, mecanismos de proteção e riscos. Você obtém as respostas necessárias para manter, auditar ou confiar no arquivo com segurança.

Farei engenharia reversa do seu binário e entregarei um relatório de análise em PDF claro
Arquivo de até 10 MB, apenas análise estática, relatório de 10-15 páginas
Arquivo de até 50 MB, estática + dinâmica em sandbox, relatório de 15-25 páginas
Qualquer tamanho, estática + dinâmica + rede, relatório de 25-30+ páginas, pseudo-código
Solicitar uma Oferta Personalizada
Faça Login para Solicitar uma Oferta Personalizada
Crie uma conta gratuita ou faça login para solicitar uma oferta personalizada deste Zinner.
Entrar / CadastrarFaça uma Pergunta Pré-Venda
Faça Login para Fazer uma Pergunta
Para reduzir spam na plataforma, mensagens pré-venda só podem ser enviadas por usuários conectados.
Crie uma conta gratuita ou faça login para enviar uma mensagem diretamente para este Zinner.
Entrar / CadastrarAcesso obrigatório
Crie uma conta gratuita ou faça login para enviar mensagem a este Zinner.
Entrar / CadastrarAcesso obrigatório
Crie uma conta gratuita ou faça login para solicitar uma oferta personalizada.
Entrar / CadastrarAt a Glance
Detalhes principais sobre este serviço para ajudá-lo a decidir. Gerado por Zinn Hub, não pelo vendedor.
Posição de Valor
Método de Análise
Ferramentas Usadas
Formatos Suportados
Entregável
O Que Você Receberá
Descrição Completa
# Análise Binária e Engenharia Reversa — Relatório Claro, Sem Adivinhações
Você tem um executável, uma biblioteca compartilhada ou um dump de firmware **sem código-fonte** e **sem documentação**. Você precisa saber o que ele realmente faz, como se comporta e se é seguro usar, distribuir ou confiar.
Eu analiso seu binário e entrego um **relatório PDF claro e estruturado** que transforma código de máquina em respostas legíveis e acionáveis — sem jargões, sem especulações.
## O que você recebe
- **Um relatório PDF detalhado** (10 a 30 páginas dependendo da complexidade)
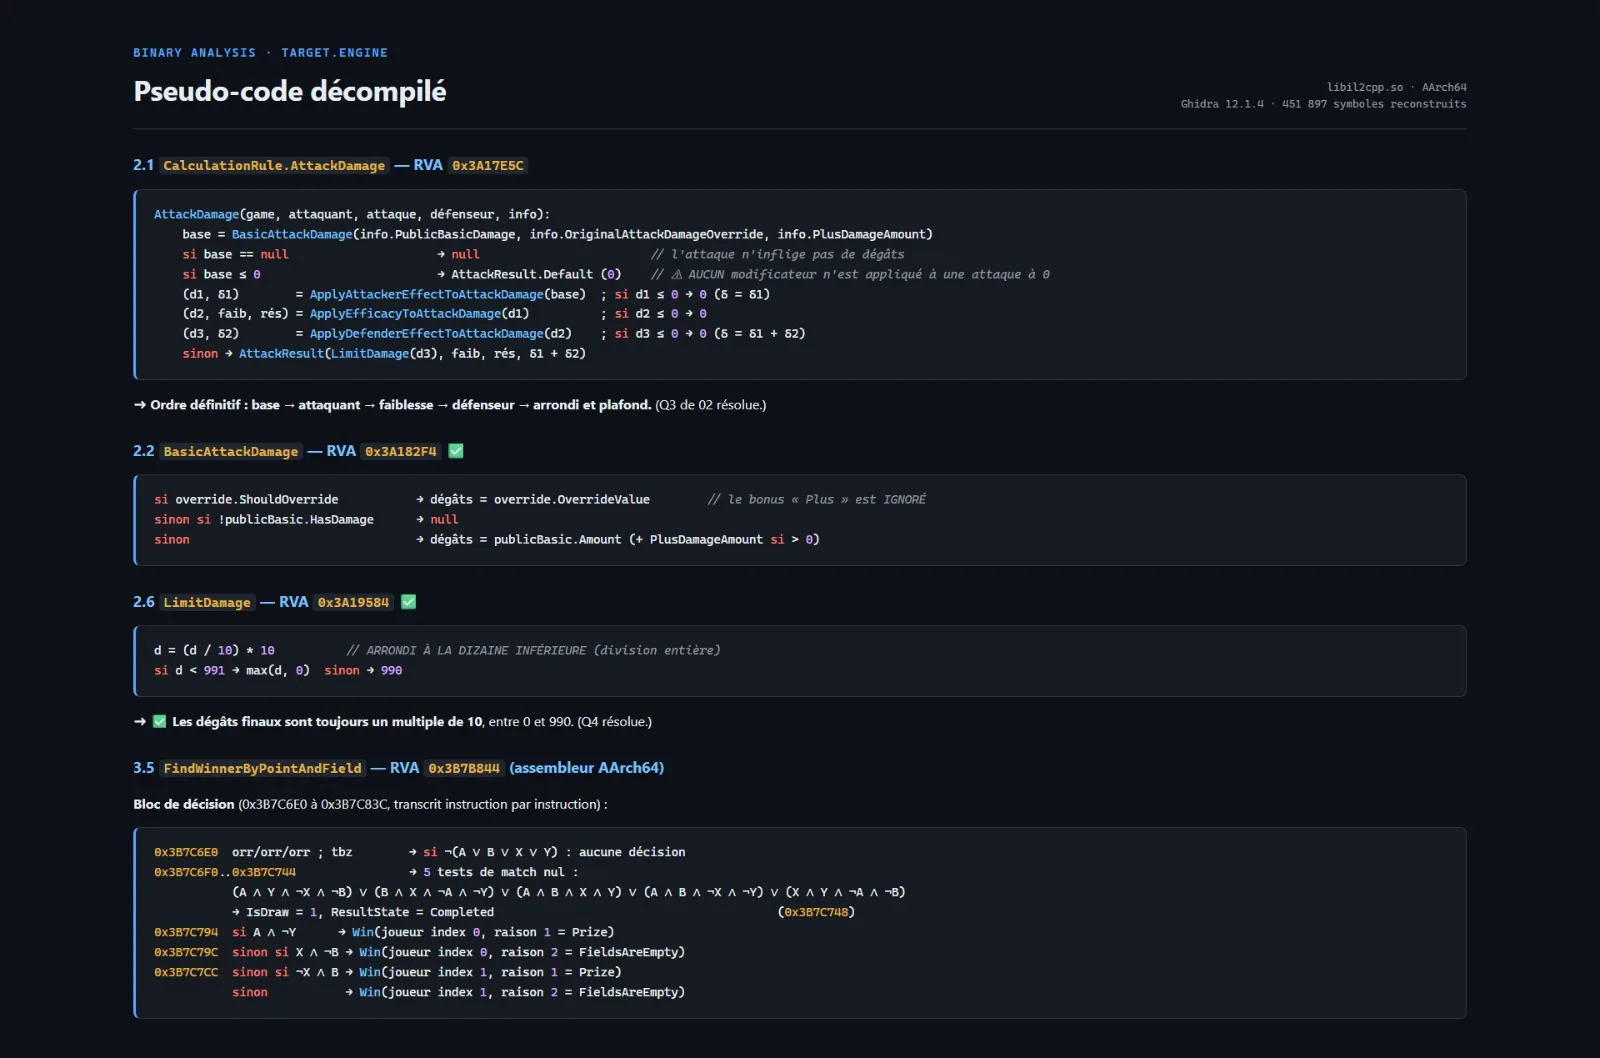
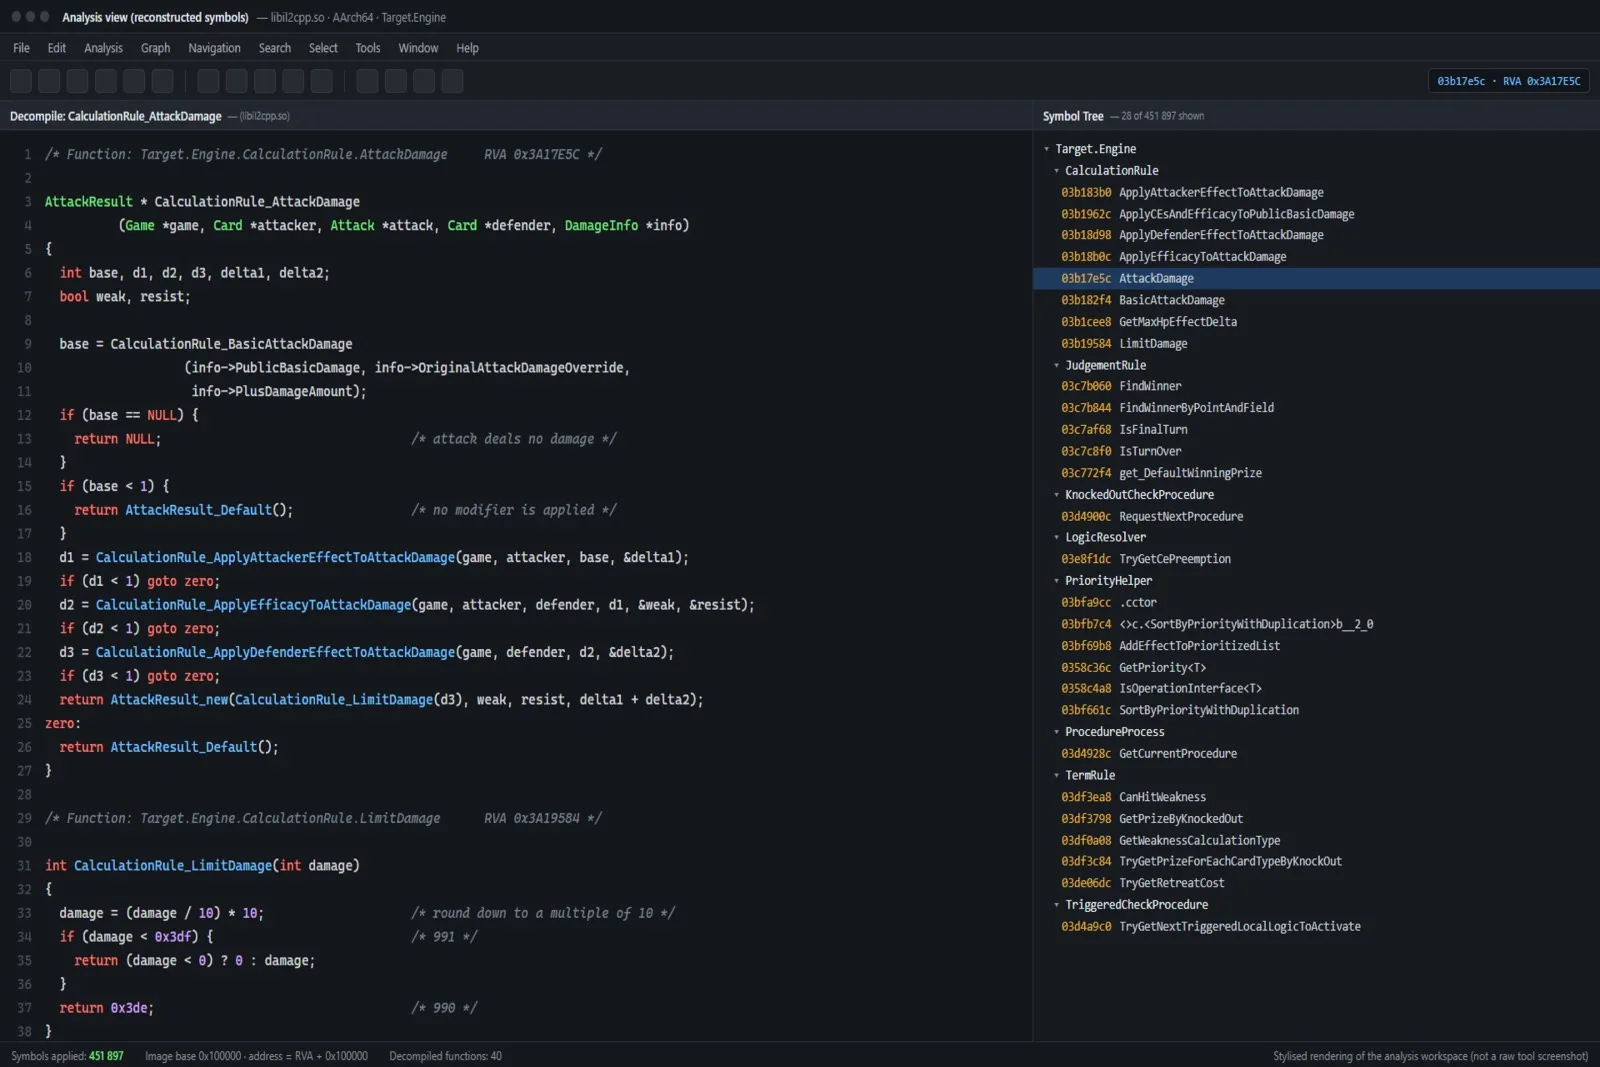
- **Lógica reconstruída** em pseudo-código legível (funções, estruturas de dados, algoritmos)
- **Mapa de comportamento completo**: pontos de entrada, fluxo de execução, chamadas de rede, acesso ao sistema de arquivos
- **Mecanismos de proteção** identificados: empacotamento, ofuscação, anti-depuração, anti-VM, criptografia
- **Avaliação de risco**: comportamentos suspeitos, recursos ocultos, possíveis preocupações de segurança
- **Lista de IOCs** quando relevante (IPs, domínios, hashes de arquivos, chaves de registro)
- **Uma chamada de debrief de 30 minutos** (opcional) para guiá-lo pelas descobertas
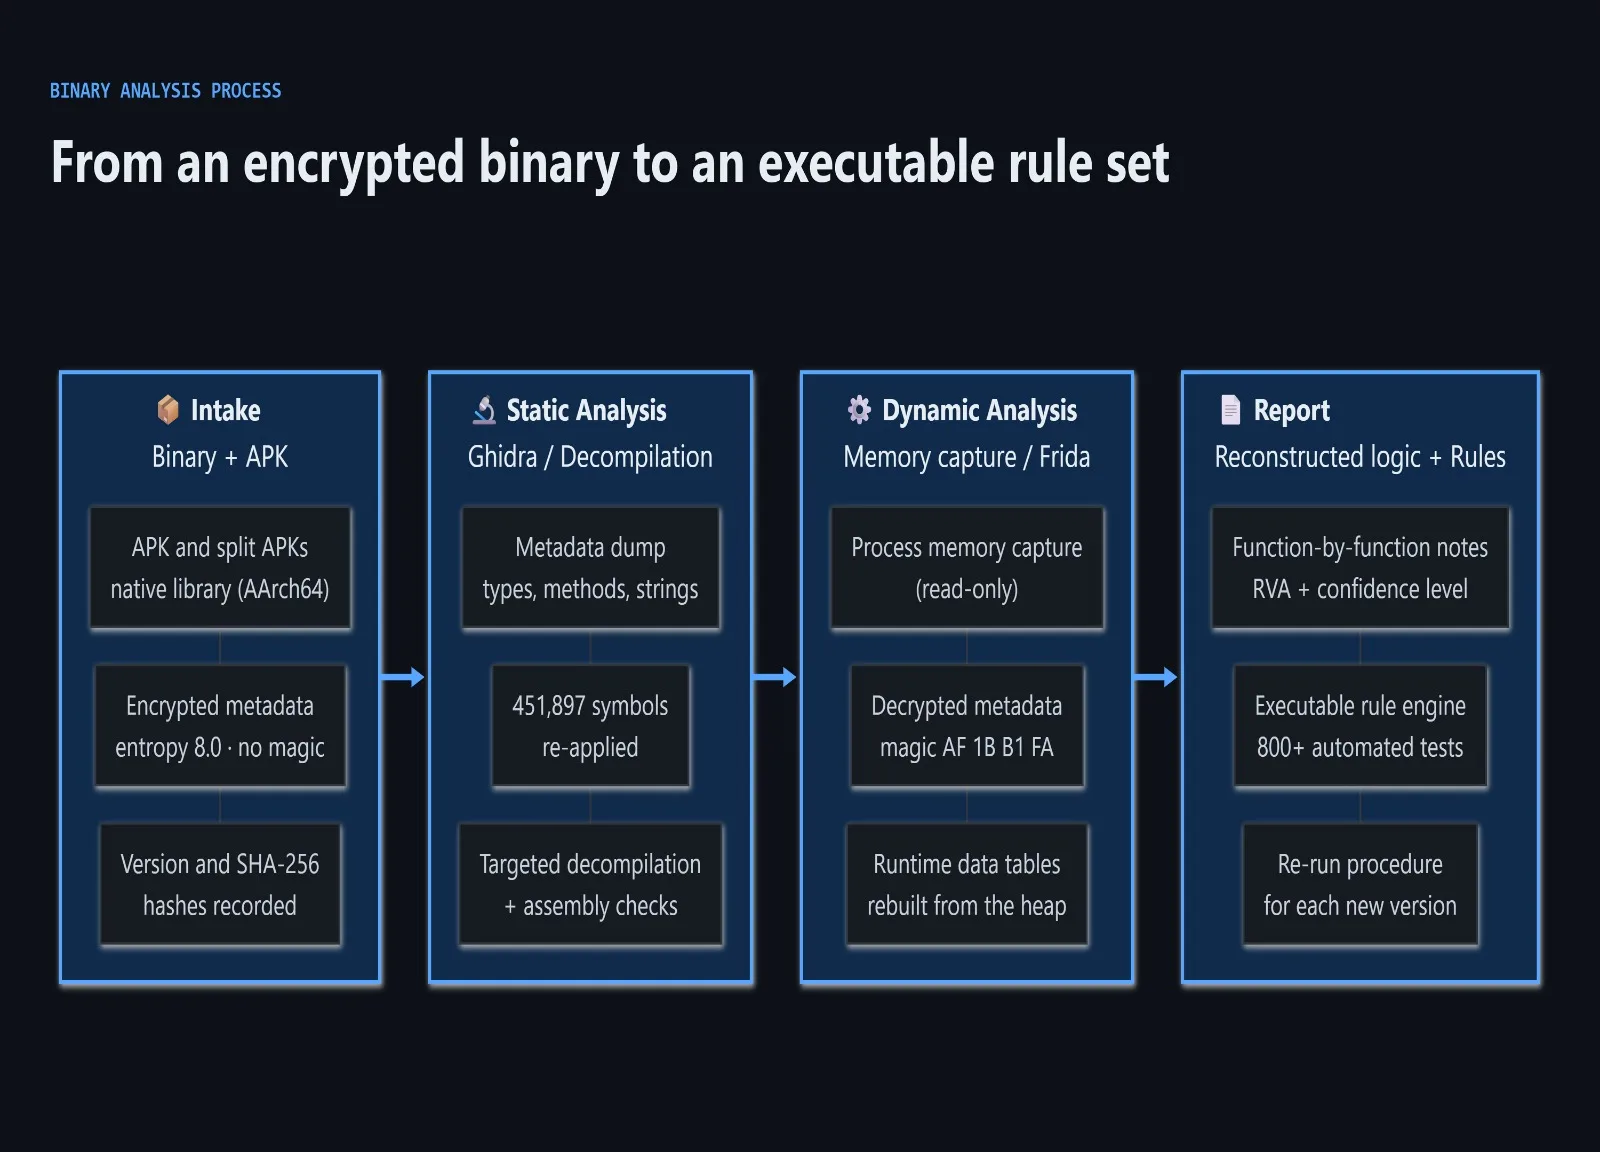
## Como funciona — 4 etapas
1. **Admissão (Dia 0)** — Você envia o arquivo e uma breve descrição do seu objetivo (auditoria, recuperação, verificação de segurança, interoperabilidade).
2. **Análise estática (Dia 1-2)** — Eu desmonto o binário, mapeio sua estrutura, identifico bibliotecas e camadas de proteção e reconstruo a lógica principal.
3. **Análise dinâmica (Dia 2-3)** — Se necessário e seguro, executo o arquivo em um sandbox isolado para observar seu comportamento real (rede, arquivos, persistência).
4. **Entrega do relatório (Dia 3-5)** — Você recebe o relatório em PDF, além de um e-mail de resumo com as 5 principais descobertas. Uma chamada de debrief pode ser agendada se você quiser se aprofundar.
## Pacotes
### 🔹 Básico — $150
- Arquivos de até 10 MB
- Apenas análise estática
- Relatório PDF de 10-15 páginas
- Resumo da lógica principal e comportamento
- Entrega: 3 dias úteis
### 🔸 Padrão — $300
- Arquivos de até 50 MB
- Análise estática + dinâmica em sandbox
- Relatório PDF de 15-25 páginas
- Mapa de comportamento completo + lista de IOCs
- Análise de mecanismos de proteção
- Entrega: 5 dias úteis
### 🔺 Avançado — $500
- Arquivos de qualquer tamanho
- Análise estática + dinâmica + de rede
- Relatório PDF de 25-30+ páginas
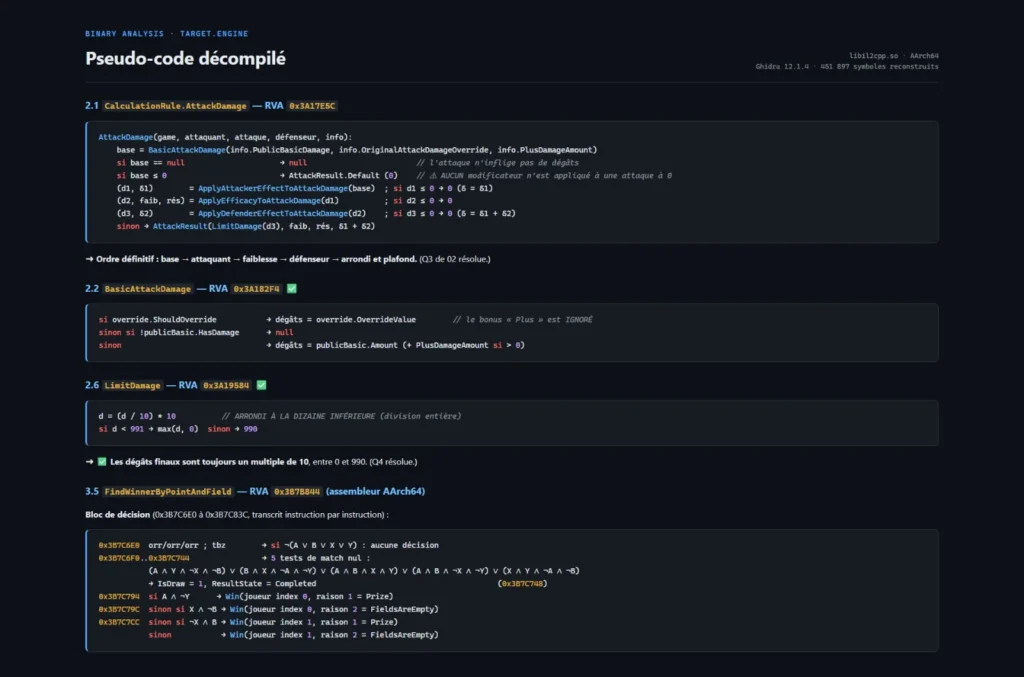
- Reconstrução completa em pseudo-código das funções chave
- Análise de protocolo de rede (se aplicável)
- Chamada de debrief de 30 minutos incluída
- Entrega: 7-10 dias úteis
*Orçamento personalizado disponível para binários ofuscados, empacotados ou multi-componentes.*
## O que preciso de você
- O arquivo a ser analisado (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, dump de firmware, etc.)
- **Confirmação de que você possui o arquivo ou está autorizado a analisá-lo** — Eu só trabalho com binários que você tem o direito legal de inspecionar
- Uma breve nota sobre seu objetivo: auditoria de segurança, recuperação de código-fonte, interoperabilidade, resposta a incidentes ou pesquisa
## Sobre mim
Sou engenheiro reverso e desenvolvedor de software com experiência prática em:
- **Análise binária**: desmontagem com Ghidra e IDA, extração de memória, desempacotamento, desofuscação
- **Reconstrução de protocolo**: decodificação de protocolos de rede proprietários, esquemas de criptografia e lógica de sessão
- **Reconstrução de lógica**: reconstrução do comportamento completo da aplicação a partir de binários, validado por 800+ testes automatizados
- **Desenvolvimento**: Rust, Python, C/C++, com foco em desempenho e confiabilidade
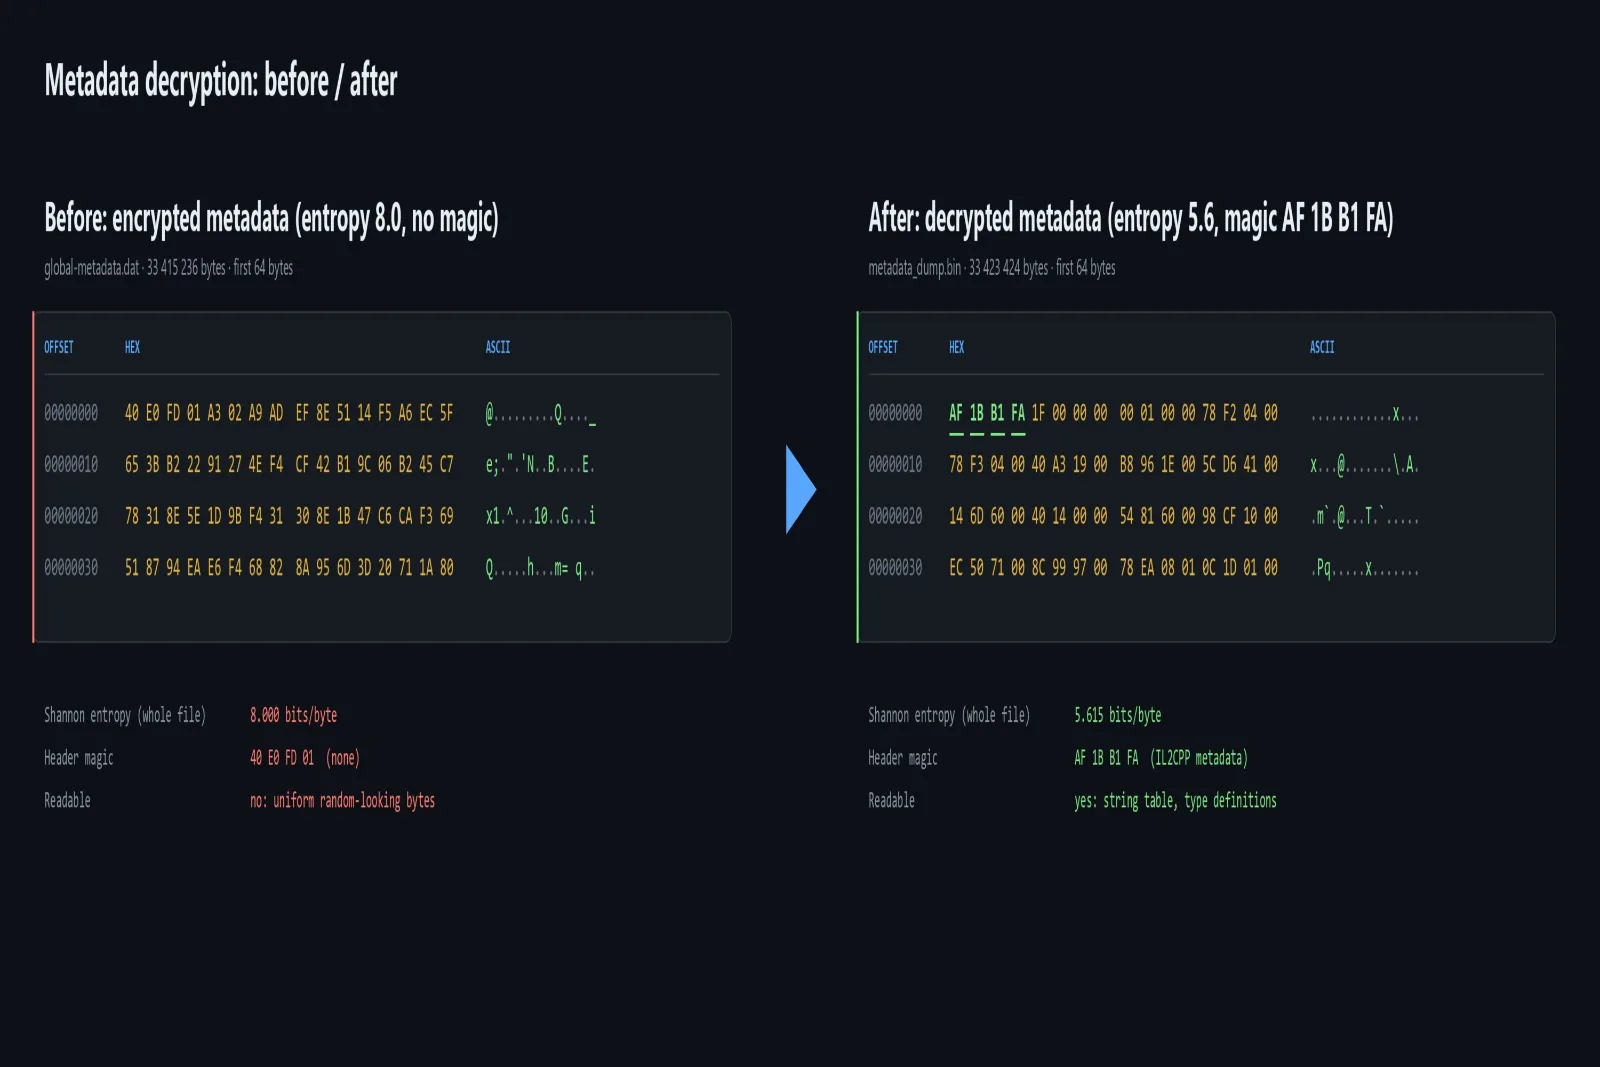
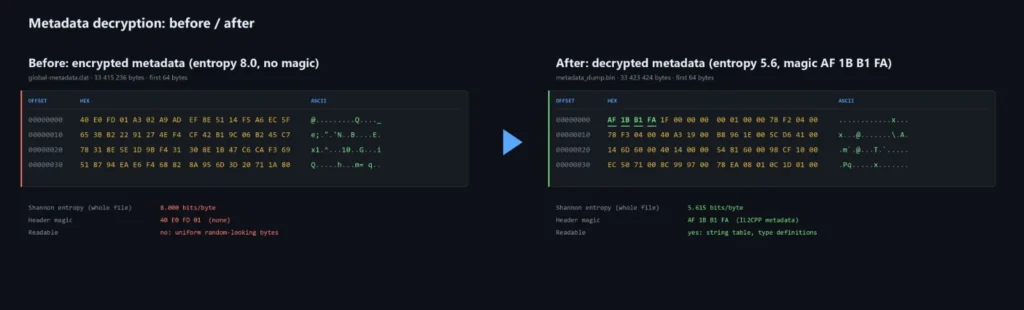
Fiz engenharia reversa de um aplicativo móvel completo de ponta a ponta — desde a extração de metadados criptografados até uma reconstrução funcional de sua lógica de negócios, validada contra o serviço ativo. Eu trago o mesmo rigor para cada arquivo que analiso.
## O que torna isso diferente
- **Sem caixa preta**: cada descoberta no relatório é apoiada por evidências (endereço, função ou pacote)
- **Saída legível**: você obtém pseudo-código e explicações em linguagem simples, não dumps de desmontagem brutos
- **Acionável**: cada relatório termina com recomendações concretas, não apenas observações
- **Confidencial**: os arquivos são analisados em um ambiente isolado, excluídos após a entrega e nunca compartilhados
## Notas importantes
- Eu analiso apenas arquivos que você possui ou tem autorização legal para inspecionar.
- Eu não quebro software, ignoro licenças ou ajudo a contornar a proteção para uso não autorizado.
- Para amostras de malware, a análise é realizada em um sandbox totalmente isolado — nunca em uma máquina de produção.
- NDA disponível mediante solicitação.
---
**Pronto para começar?** Envie-me o arquivo e seu objetivo em uma mensagem, e eu confirmarei a viabilidade e o cronograma em até 24 horas.
Garantia de Qualidade Zinner
Cada Zinner é revisado e aprovado antes de ingressar na plataforma.
Todos os serviços são respaldados pelo nosso compromisso de garantia de qualidade.
Seu pagamento está protegido até você aprovar o trabalho entregue.
Comparar Pacotes
| Característica | Básico | Padrão | Premium |
|---|---|---|---|
| Limite de tamanho de arquivo | Até 10 MB | Até 50 MB | Qualquer tamanho |
| Profundidade da análise | Somente estática | Estática + dinâmica (sandbox) | Estática + dinâmica + rede |
| Extensão do relatório | 10–15 páginas | 15–25 páginas | 25–30+ páginas |
| Lista de IOCs | ✕ | ✓ | ✓ |
| Reconstrução de pseudo-código | Somente lógica principal | Funções chave | Funções chave completas |
| Tempo de entrega | 3 dias úteis | 5 dias úteis | 7–10 dias úteis |
Portfólio
Exemplos do trabalho do vendedor relacionados a este Zinn.
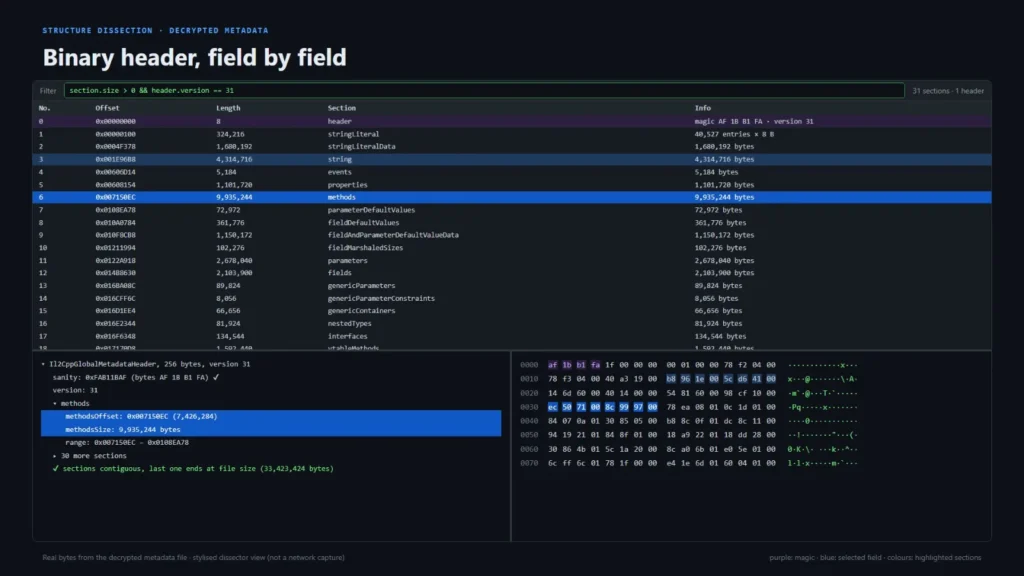
Análise Binária e Reconstrução de Lógica
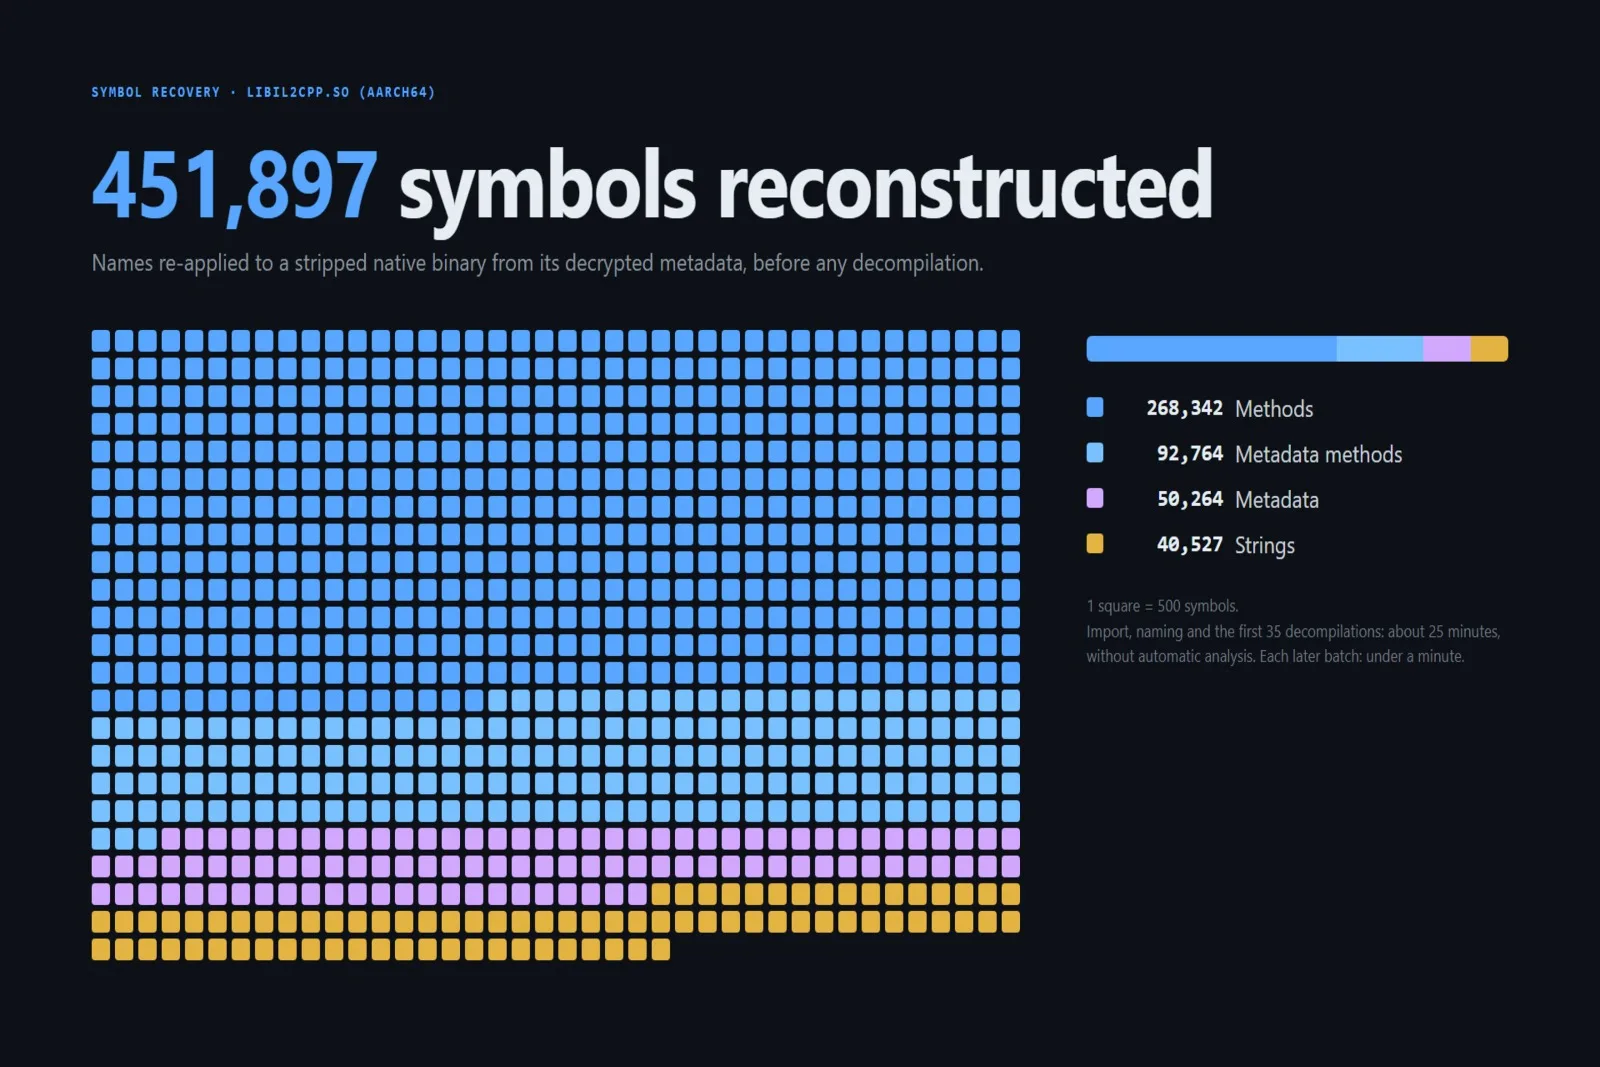
Engenharia reversa de ponta a ponta de binários nativos complexos. Desde a descriptografia de metadados protegidos (IL2CPP/Unity) até a reconstrução da lógica completa da aplicação, validada por mais de 800 testes automatizados. Eu transformo binários despojados e ilegíveis em inteligência clara, estruturada e acionável.
Desenvolvimento de Motor de Alto Desempenho
Desenvolvimento de um motor de simulação de alto desempenho em Rust (capaz de 600,000+ simulações por minuto) com uma IA avançada (MCTS) e uma interface de desktop completa (Tauri). Construído para replicar estritamente a lógica de negócios complexa e extraída com 100% de fidelidade.
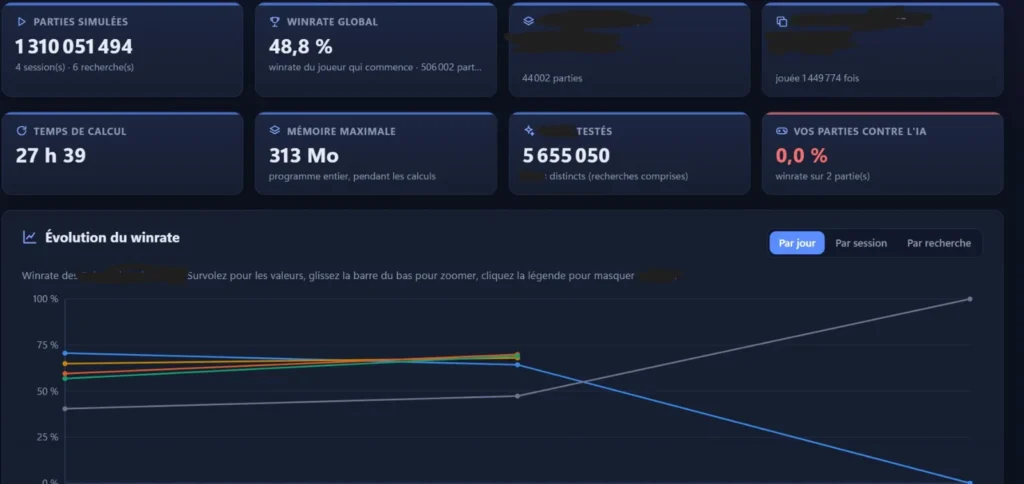
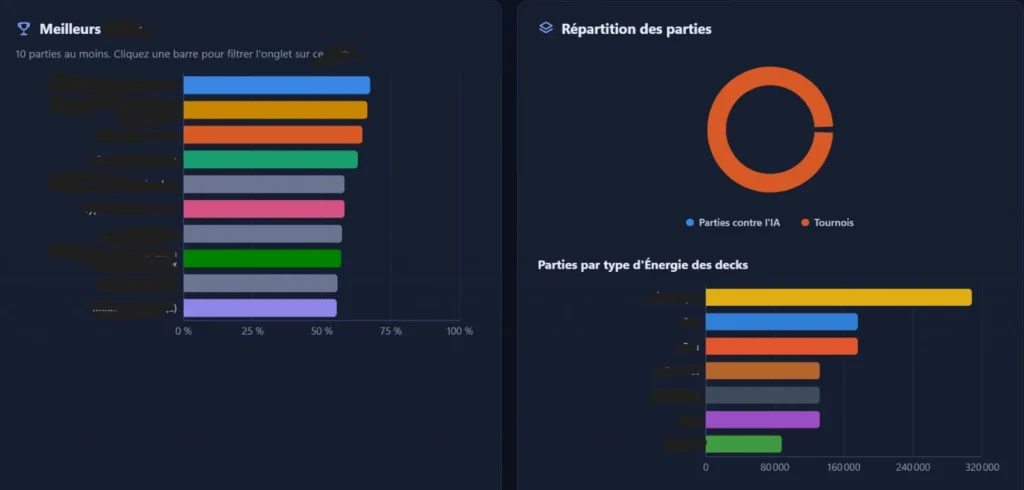
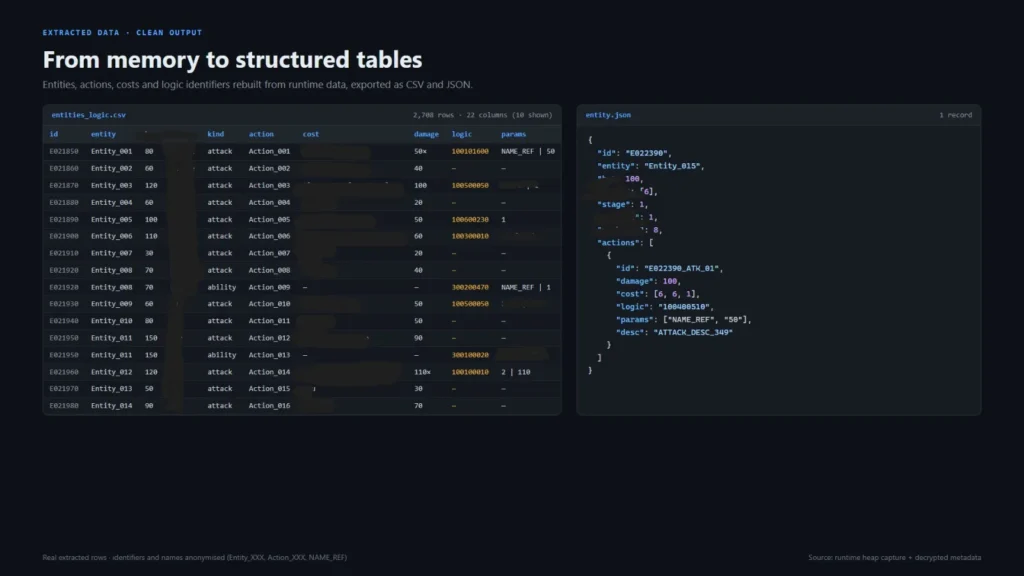
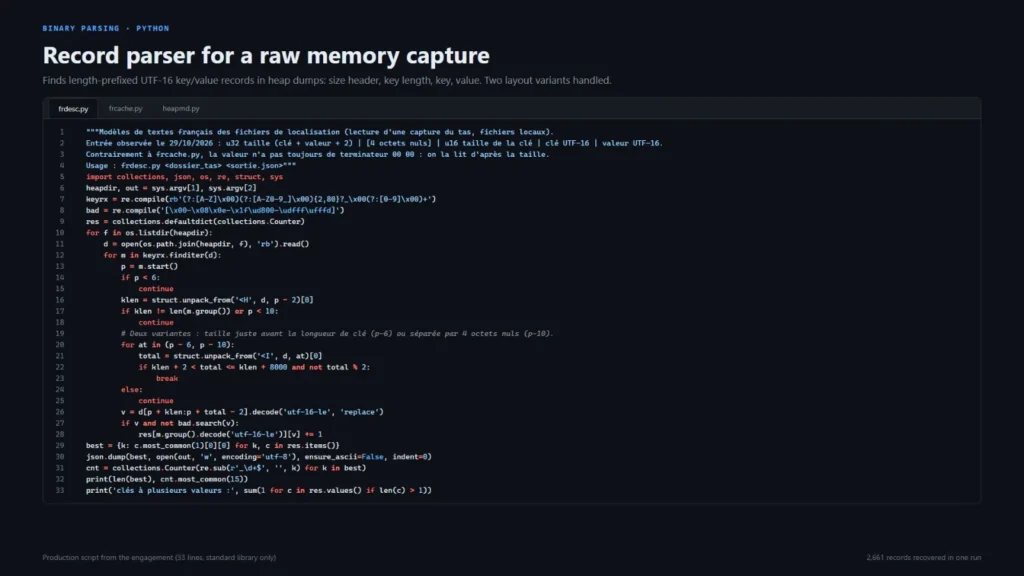
Extração de Dados e Análise Binária
Ferramentas personalizadas para extrair dados estruturados de binários complexos, criptografados ou proprietários. Desde capturas de memória bruta e cabeçalhos binários até saídas CSV e JSON limpas e prontas para produção. Eu escrevo analisadores Python robustos (somente biblioteca padrão) capazes de processar milhares de registros em uma única execução, transformando arquivos não estruturados em bancos de dados acionáveis.
Informações Extras
Ferramentas e Stack de Tecnologia
Tipos de Arquivo Suportados
Detalhes do Serviço
Perguntas Frequentes
Absolutamente não. Seu binário é analisado em um ambiente de sandbox isolado, nunca conectado a uma rede ativa. Eu nunca compartilho seus arquivos, descobertas ou detalhes do projeto com terceiros. Todos os arquivos são permanentemente excluídos dos meus sistemas 7 dias após a entrega. Eu também assino NDAs (Acordos de Não Divulgação) mediante solicitação, sem custo adicional.
Sim. Desempacotamento e desofuscação fazem parte da minha expertise. Se o arquivo estiver altamente protegido, pode exigir o pacote Avançado. No entanto, eu sempre reviso o arquivo e confirmo a viabilidade em até 24 horas antes de começarmos.
Eu forneço comunicação estritamente escrita para garantir um registro detalhado e rastreável de todas as descobertas. Você receberá um relatório PDF abrangente e 7 dias de suporte de perguntas e respostas por escrito após a entrega. Isso garante que você tenha tudo documentado por escrito.
Você receberá um relatório em PDF claro e estruturado explicando o comportamento, a lógica e os riscos do arquivo. Dependendo do seu pacote, você também poderá receber dados extraídos (CSV/JSON), uma lista de Indicadores de Compromisso (IOCs) e scripts Python usados para a análise.
Avaliações de Clientes
Veja o que nossos clientes dizem sobre este Zinn