Masz plik wykonywalny lub bibliotekę bez kodu źródłowego i dokumentacji? Przeanalizuję go, zrekonstruuję jego logikę i dostarczę przejrzysty raport PDF wyjaśniający dokładnie, co robi – punkty wejścia, ukryte zachowania, mechanizmy ochrony i ryzyka. Otrzymasz odpowiedzi, których potrzebujesz, aby z pewnością utrzymywać, audytować lub ufać plikowi.

Przeprowadzę inżynierię wsteczną Twojego pliku binarnego i dostarczę przejrzysty raport analityczny w formacie PDF.
Plik do 10 MB, tylko analiza statyczna, raport 10-15 stron
Plik do 50 MB, analiza statyczna + dynamiczna w sandboxie, raport 15-25 stron
Dowolny rozmiar, analiza statyczna + dynamiczna + sieciowa, raport 25-30+ stron, pseudokod
Poproś o ofertę niestandardową
Zaloguj się, aby poprosić o ofertę niestandardową
Utwórz bezpłatne konto lub zaloguj się, aby poprosić o spersonalizowaną ofertę od tego Zinner.
Zaloguj się / Zarejestruj sięZadaj pytanie przed zakupem
Zaloguj się, aby zadać pytanie
Aby zmniejszyć spam na platformie, wiadomości przed sprzedażą mogą być wysyłane tylko przez zalogowanych użytkowników.
Utwórz bezpłatne konto lub zaloguj się, aby wysłać wiadomość do tego Zinner bezpośrednio.
Zaloguj się / Zarejestruj sięWymagane logowanie
Utwórz bezpłatne konto lub zaloguj się, aby wysłać wiadomość do tego Zinner.
Zaloguj się / Zarejestruj sięWymagane logowanie
Utwórz bezpłatne konto lub zaloguj się, aby poprosić o spersonalizowaną ofertę.
Zaloguj się / Zarejestruj sięAt a Glance
Kluczowe szczegóły dotyczące tej usługi, które pomogą Ci podjąć decyzję. Wygenerowane przez Zinn Hub, a nie przez sprzedawcę.
Pozycja Wartości
Metoda analizy
Użyte narzędzia
Obsługiwane formaty
Produkt końcowy
Co otrzymasz
Pełny opis
# Analiza binarna i inżynieria wsteczna — przejrzysty raport, bez domysłów
Masz plik wykonywalny, bibliotekę współdzieloną lub zrzut oprogramowania układowego **bez kodu źródłowego** i **bez dokumentacji**. Musisz wiedzieć, co naprawdę robi, jak się zachowuje i czy jest bezpieczny w użyciu, wysyłce lub zaufaniu.
Analizuję Twój plik binarny i dostarczam **przejrzysty, ustrukturyzowany raport PDF**, który zamienia kod maszynowy w czytelne, praktyczne odpowiedzi — bez żargonu, bez spekulacji.
## Co otrzymujesz
- **Szczegółowy raport PDF** (od 10 do 30 stron w zależności od złożoności)
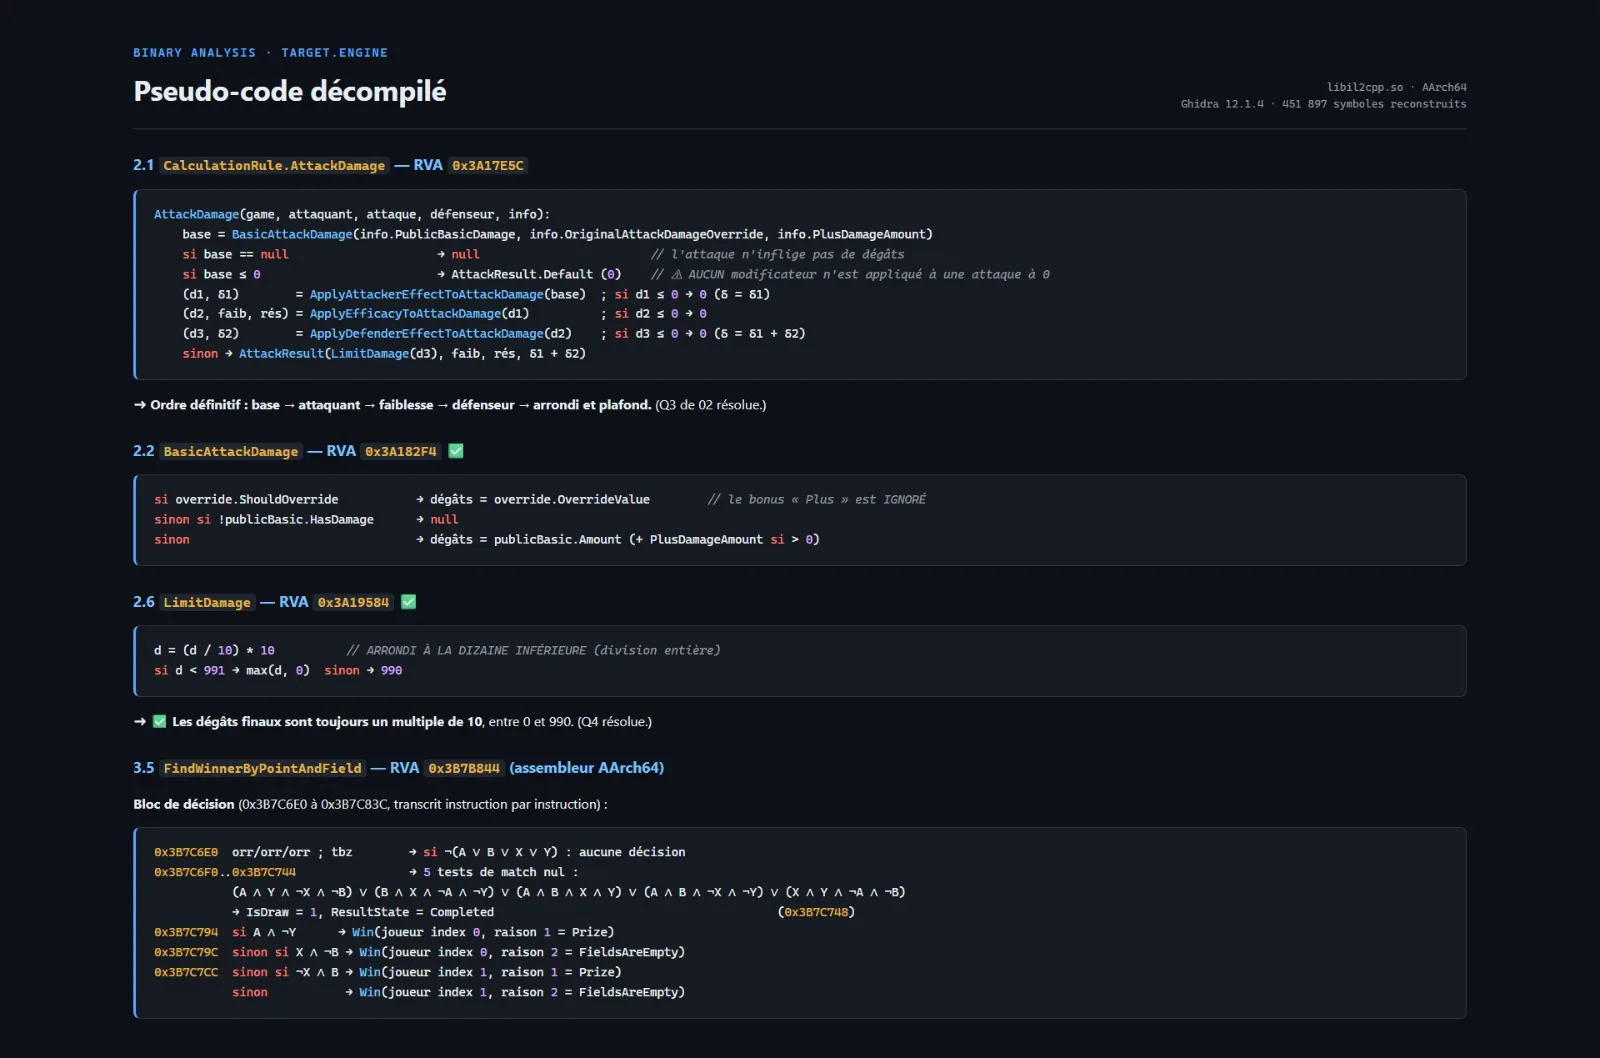
- **Zrekonstruowana logika** w czytelnym pseudokodzie (funkcje, struktury danych, algorytmy)
- **Pełna mapa zachowań**: punkty wejścia, przepływ wykonania, wywołania sieciowe, dostęp do systemu plików
- **Zidentyfikowane mechanizmy ochrony**: pakowanie, zaciemnianie, anty-debugowanie, anty-VM, szyfrowanie
- **Ocena ryzyka**: podejrzane zachowania, ukryte funkcje, potencjalne obawy dotyczące bezpieczeństwa
- **Lista IOC** (wskaźników kompromitacji), gdy ma to zastosowanie (adresy IP, domeny, skróty plików, klucze rejestru)
- **30-minutowa rozmowa podsumowująca** (opcjonalnie), aby omówić wyniki
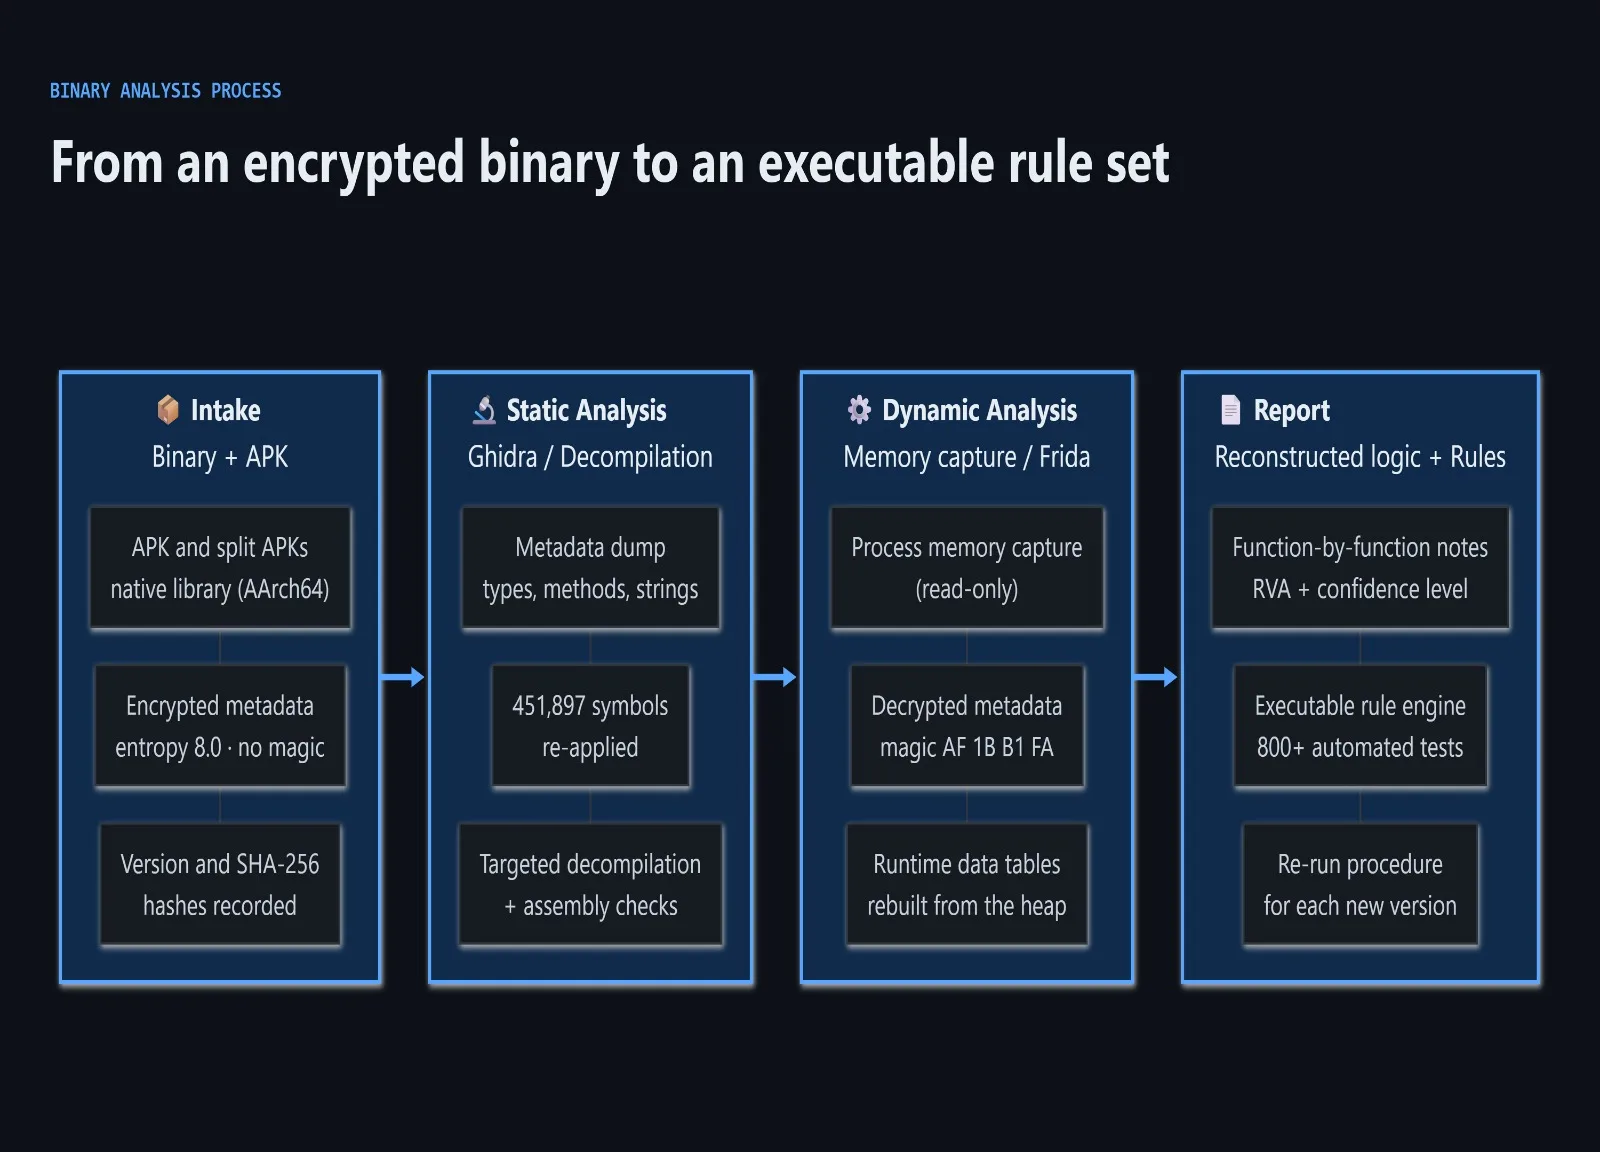
## Jak to działa — 4 kroki
1. **Przyjęcie (Dzień 0)** — Wysyłasz plik i krótki opis swojego celu (audyt, odzyskiwanie, kontrola bezpieczeństwa, interoperacyjność).
2. **Analiza statyczna (Dzień 1-2)** — Demontuję plik binarny, mapuję jego strukturę, identyfikuję biblioteki i warstwy ochronne oraz rekonstruuję główną logikę.
3. **Analiza dynamiczna (Dzień 2-3)** — W razie potrzeby i bezpieczeństwa uruchamiam plik w izolowanej piaskownicy, aby zaobserwować jego rzeczywiste zachowanie (sieć, pliki, trwałość).
4. **Dostarczenie raportu (Dzień 3-5)** — Otrzymujesz raport PDF oraz e-mail podsumowujący z 5 kluczowymi ustaleniami. W razie potrzeby pogłębienia tematu można zaplanować rozmowę podsumowującą.
## Pakiety
### 🔹 Podstawowy — $150
- Pliki do 10 MB
- Tylko analiza statyczna
- Raport PDF na 10-15 stron
- Podsumowanie głównej logiki i zachowania
- Dostawa: 3 dni roboczych
### 🔸 Standardowy — $300
- Pliki do 50 MB
- Analiza statyczna + dynamiczna w środowisku testowym
- Raport PDF na 15-25 stron
- Pełna mapa zachowań + lista IOC
- Analiza mechanizmów ochrony
- Dostawa: 5 dni roboczych
### 🔺 Zaawansowany — $500
- Pliki dowolnego rozmiaru
- Analiza statyczna + dynamiczna + sieciowa
- Raport PDF na 25-30+ stron
- Pełna rekonstrukcja pseudokodu kluczowych funkcji
- Analiza protokołów sieciowych (jeśli dotyczy)
- Wliczona 30-minutowa rozmowa podsumowująca
- Dostawa: 7-10 dni roboczych
*Dostępna niestandardowa wycena dla binariów zaciemnionych, spakowanych lub wieloskładnikowych.*
## O mnie
- Plik do analizy (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, zrzut oprogramowania układowego itp.)
- **Potwierdzenie, że jesteś właścicielem pliku lub masz uprawnienia do jego analizy** — pracuję tylko na binariach, do których masz prawo legalnie wglądać
- Krótka notatka o Twoim celu: audyt bezpieczeństwa, odzyskiwanie kodu źródłowego, interoperacyjność, reagowanie na incydenty lub badania
## O mnie
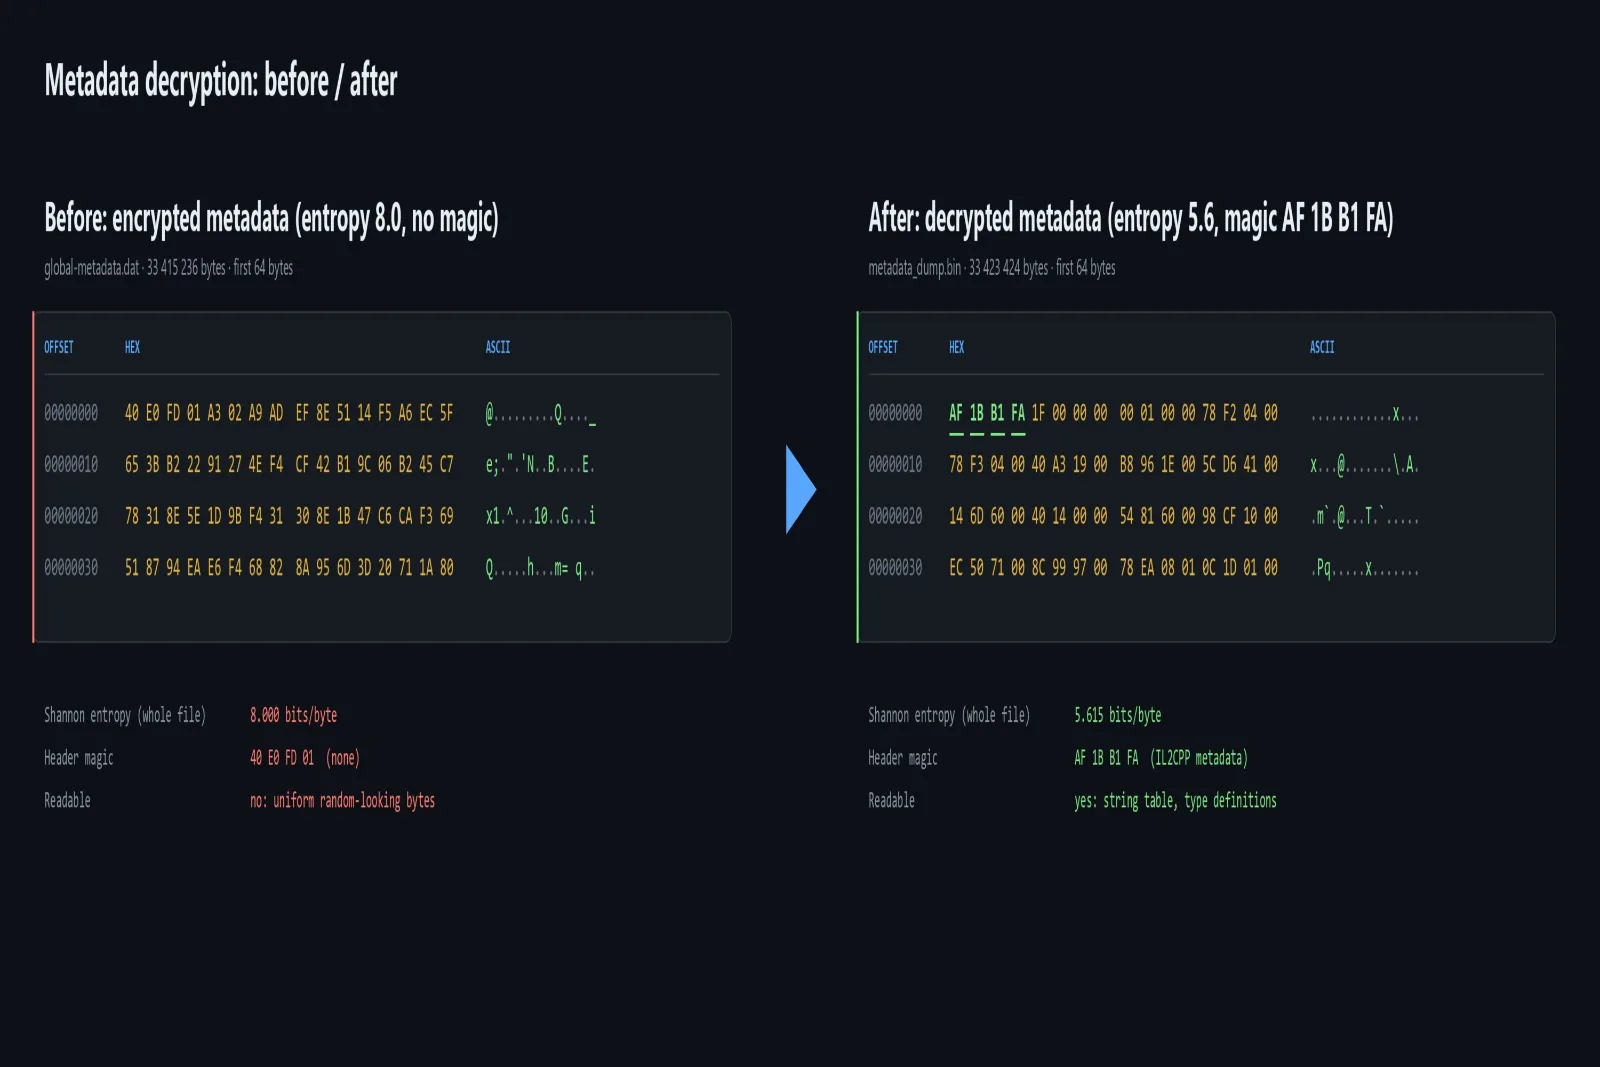
Przeprowadziłem inżynierię wsteczną pełnej aplikacji mobilnej od początku do końca — od ekstrakcji zaszyfrowanych metadanych po działającą rekonstrukcję jej logiki biznesowej, zweryfikowaną w stosunku do usługi na żywo. Tę samą rygorystyczność stosuję do każdego analizowanego pliku.
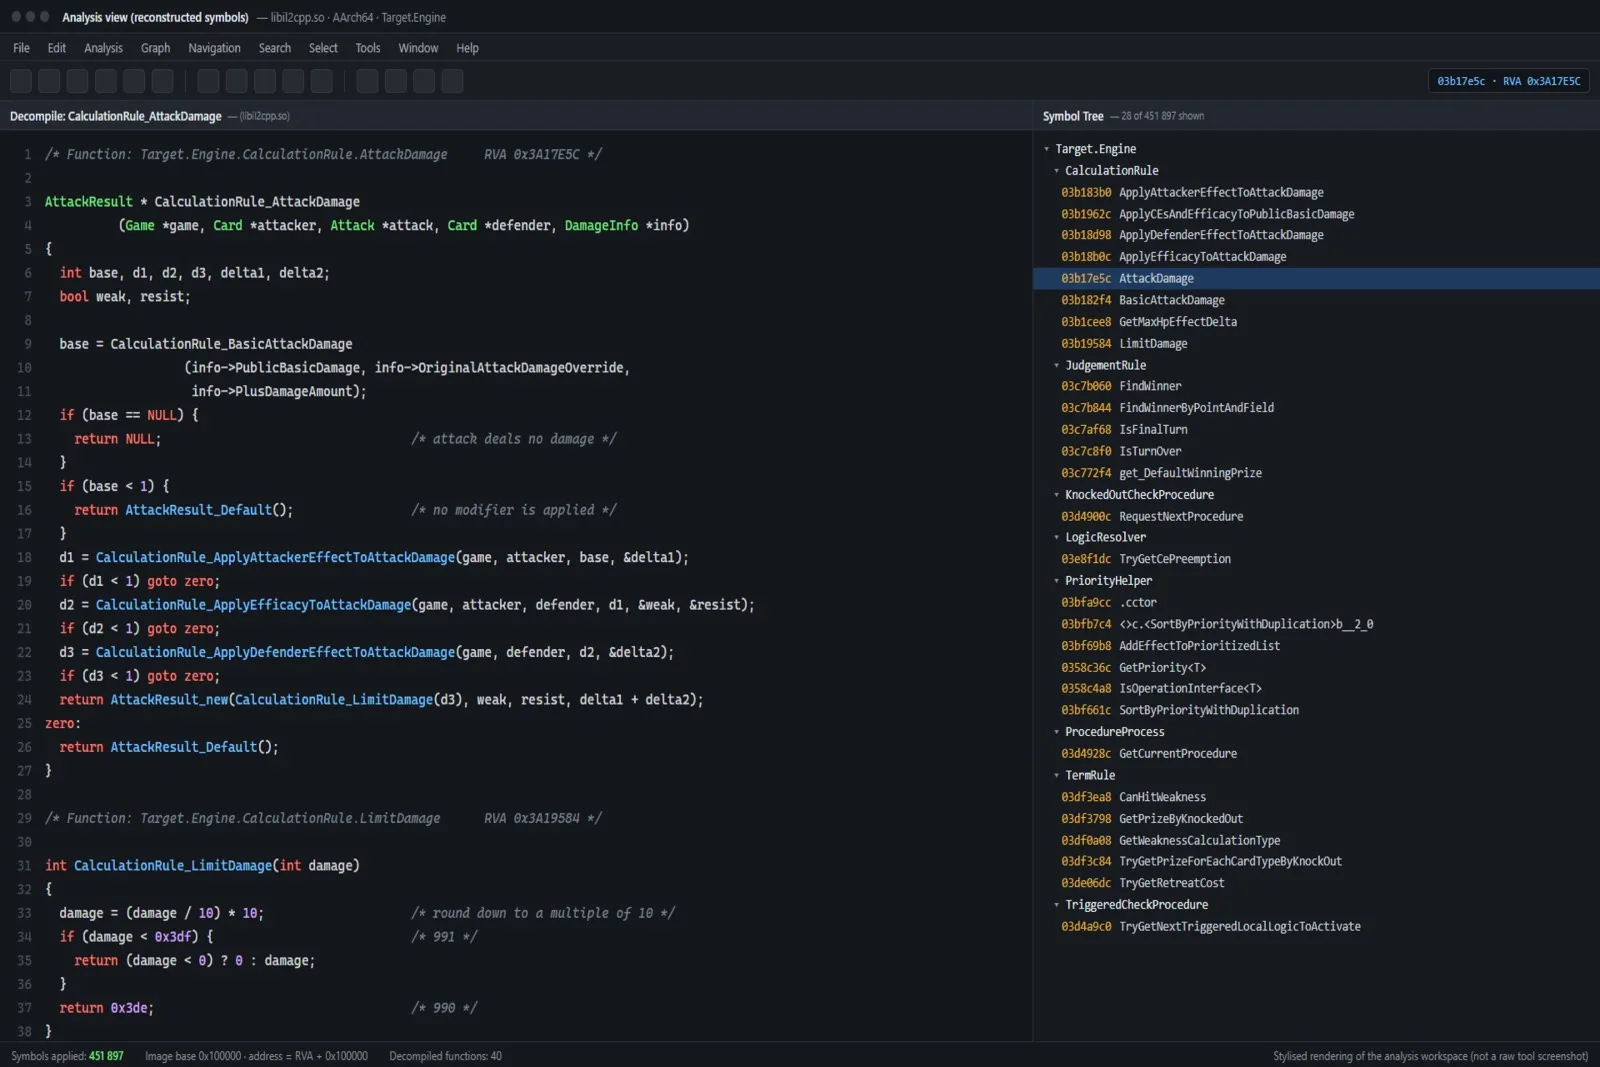
- **Analiza binarna**: dezasemblacja za pomocą Ghidry i IDA, ekstrakcja pamięci, rozpakowywanie, deobfuskacja
- **Rekonstrukcja protokołów**: dekodowanie zastrzeżonych protokołów sieciowych, schematów szyfrowania i logiki sesji
- **Rekonstrukcja logiki**: odbudowa kompletnego zachowania aplikacji z binariów, walidowana przez 800+ zautomatyzowane testy
- **Rozwój**: Rust, Python, C/C++, z naciskiem na wydajność i niezawodność
## Ważne uwagi
## Co nas wyróżnia
- **Brak czarnej skrzynki**: każde odkrycie w raporcie jest poparte dowodami (adres, funkcja lub pakiet)
- **Czytelny wynik**: otrzymujesz pseudokod i wyjaśnienia w prostym języku, a nie surowe zrzuty dezasemblacji
- **Praktyczne zastosowanie**: każdy raport kończy się konkretnymi zaleceniami, a nie tylko obserwacjami
- **Poufność**: pliki są analizowane w izolowanym środowisku, usuwane po dostarczeniu i nigdy nie udostępniane
## Ważne uwagi
- Analizuję tylko pliki, które są Twoją własnością lub do których masz legalne uprawnienia.
- Nie łamię oprogramowania, nie omijam licencji ani nie pomagam w obchodzeniu zabezpieczeń w celu nieautoryzowanego użycia.
- W przypadku próbek złośliwego oprogramowania analiza jest przeprowadzana w pełni izolowanej piaskownicy — nigdy na maszynie produkcyjnej.
- Umowa NDA dostępna na żądanie.
---
**Gotowy do rozpoczęcia?** Wyślij mi plik i swój cel w wiadomości, a ja potwierdzę wykonalność i harmonogram w ciągu 24 godzin.
Gwarancja Jakości Zinner
Każdy Zinner jest sprawdzany i zatwierdzany przed dołączeniem do platformy.
Wszystkie usługi są objęte naszym zobowiązaniem do zapewnienia jakości.
Twoja płatność jest chroniona do momentu zatwierdzenia dostarczonej pracy.
Porównaj Pakiety
| Cecha | Podstawowy | Standard | Premium |
|---|---|---|---|
| Limit rozmiaru pliku | Do 10 MB | Do 50 MB | Dowolny rozmiar |
| Głębokość analizy | Tylko statyczna | Statyczna + dynamiczna (piaskownica) | Statyczna + dynamiczna + sieciowa |
| Długość raportu | 10–15 stron | 15–25 stron | 25–30+ stron |
| Lista IOC | ✕ | ✓ | ✓ |
| Rekonstrukcja pseudokodu | Tylko główna logika | Kluczowe funkcje | Pełne kluczowe funkcje |
| Czas dostawy | 3 dni roboczych | 5 dni roboczych | 7–10 dni roboczych |
Portfolio
Przykłady prac sprzedawcy związanych z tym Zinnem.
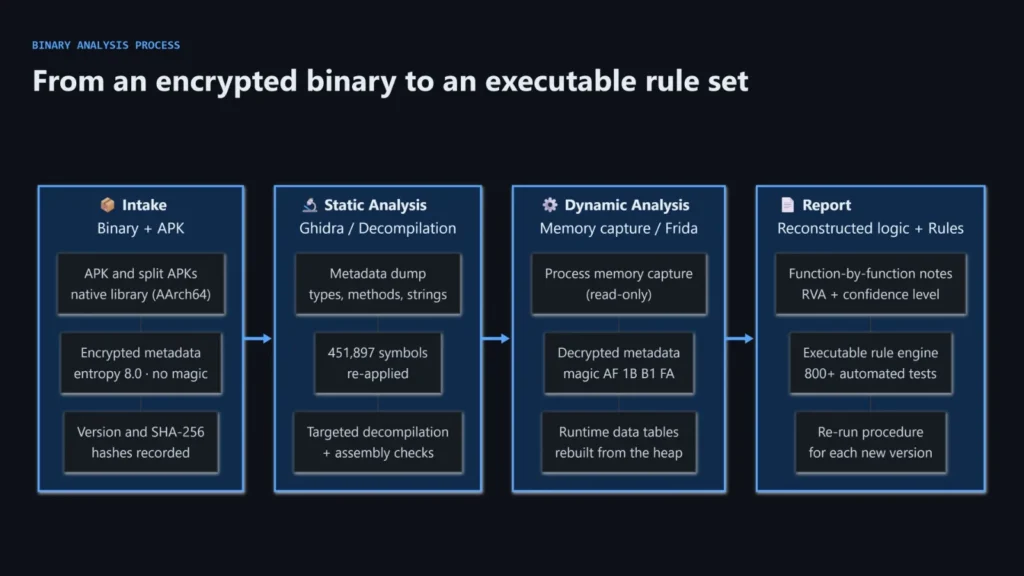
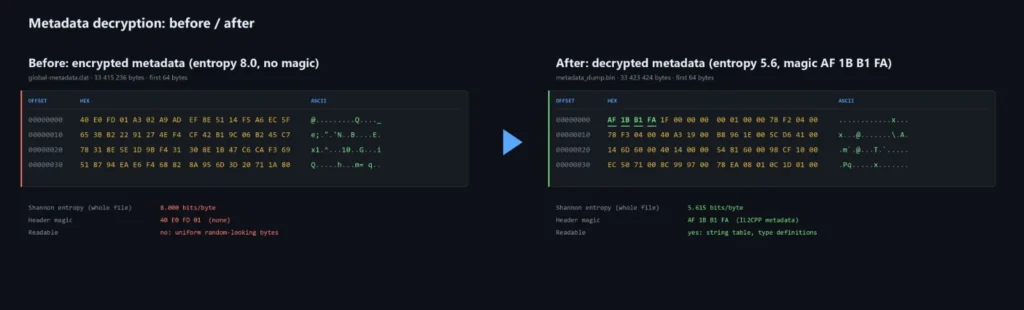
Analiza binarna i rekonstrukcja logiki
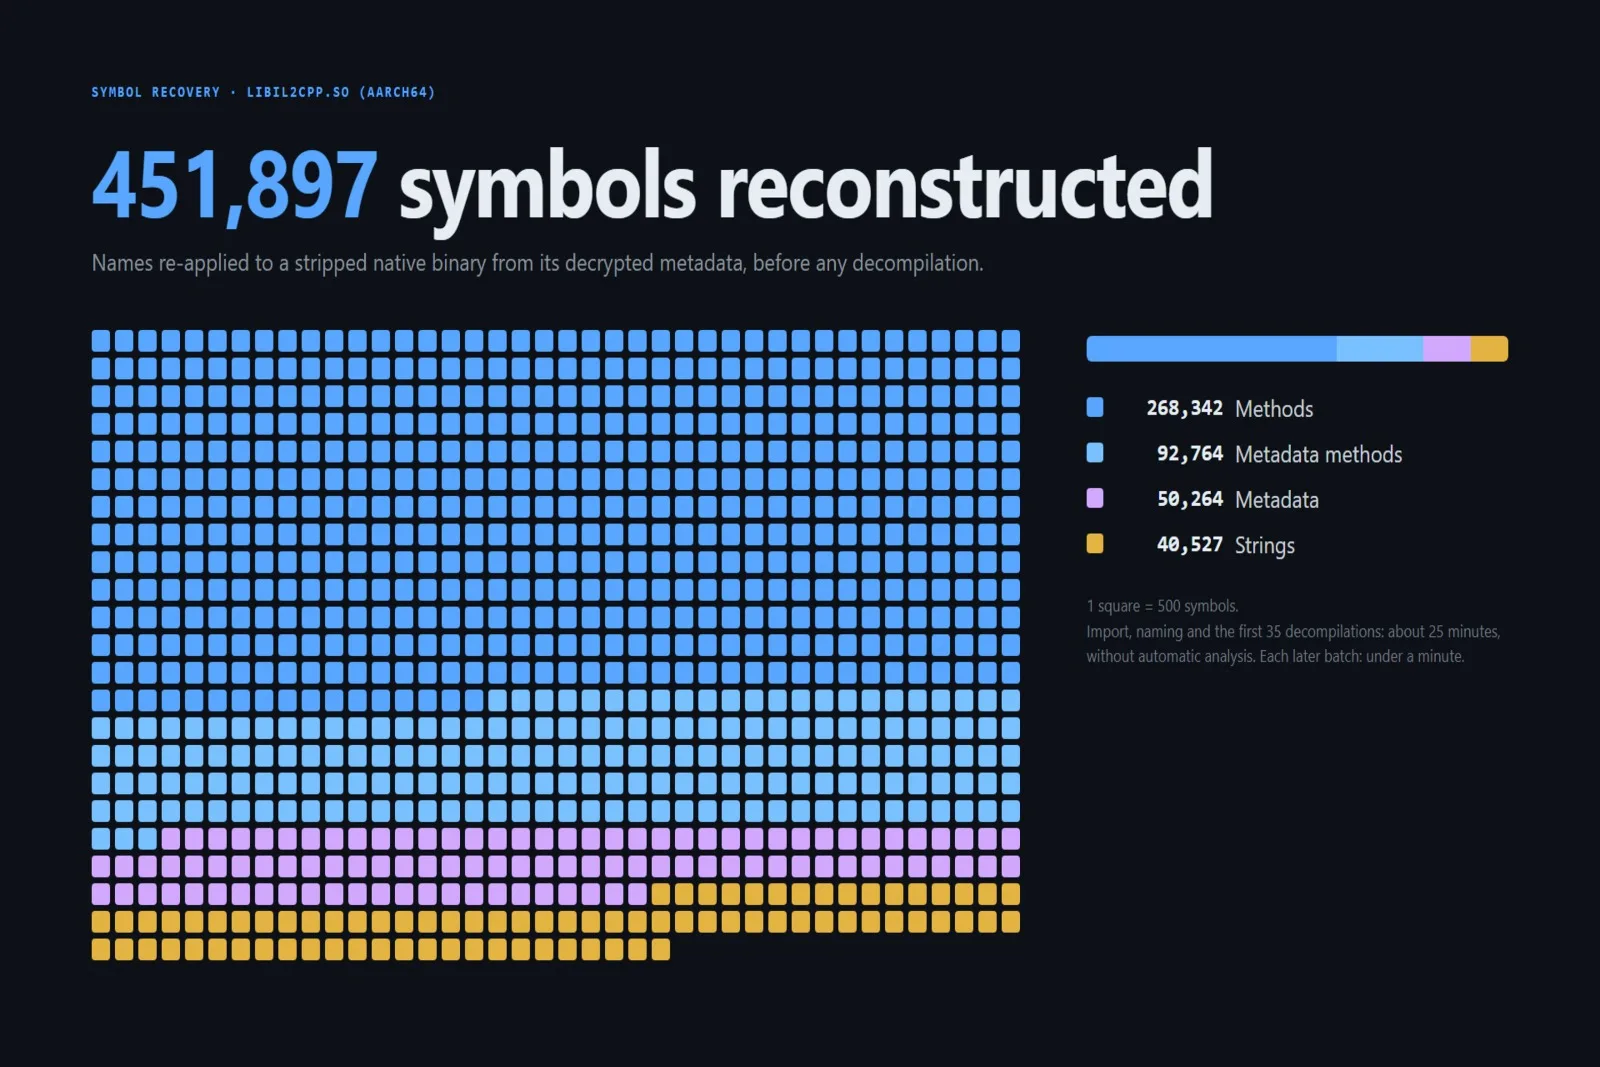
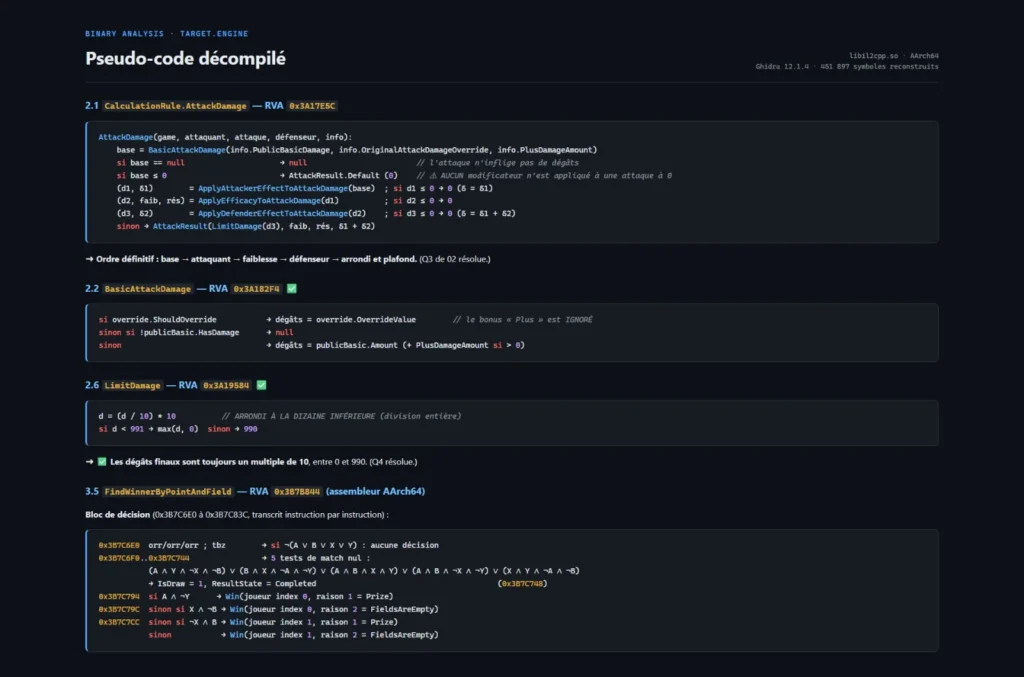
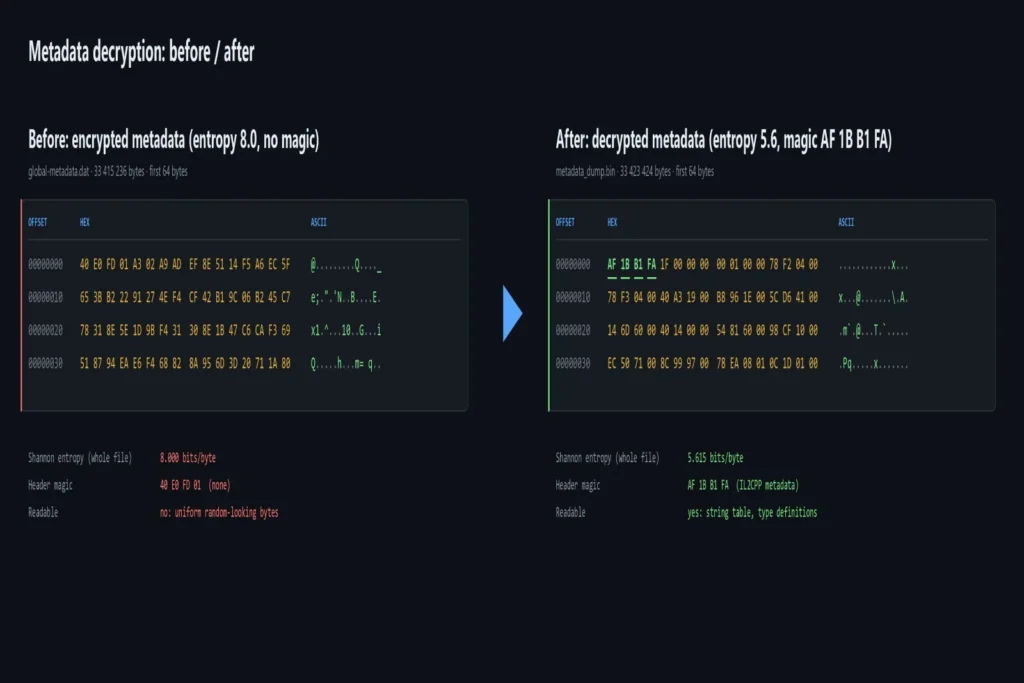
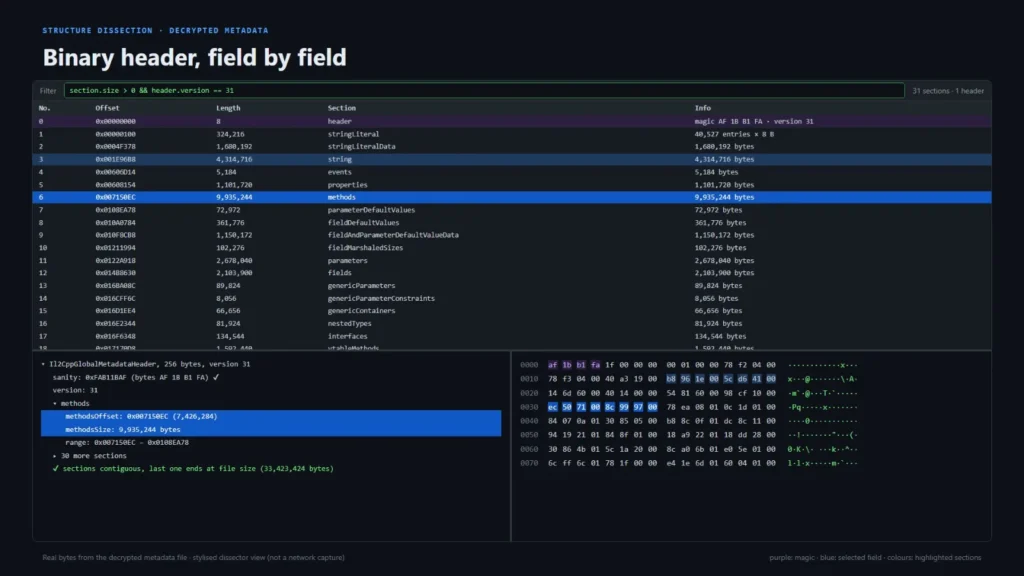
Kompleksowa inżynieria wsteczna złożonych natywnych plików binarnych. Od deszyfrowania chronionych metadanych (IL2CPP/Unity) po rekonstrukcję pełnej logiki aplikacji, zweryfikowaną przez ponad 800 automatycznych testów. Zmieniam usunięte, nieczytelne pliki binarne w jasne, ustrukturyzowane i użyteczne informacje.
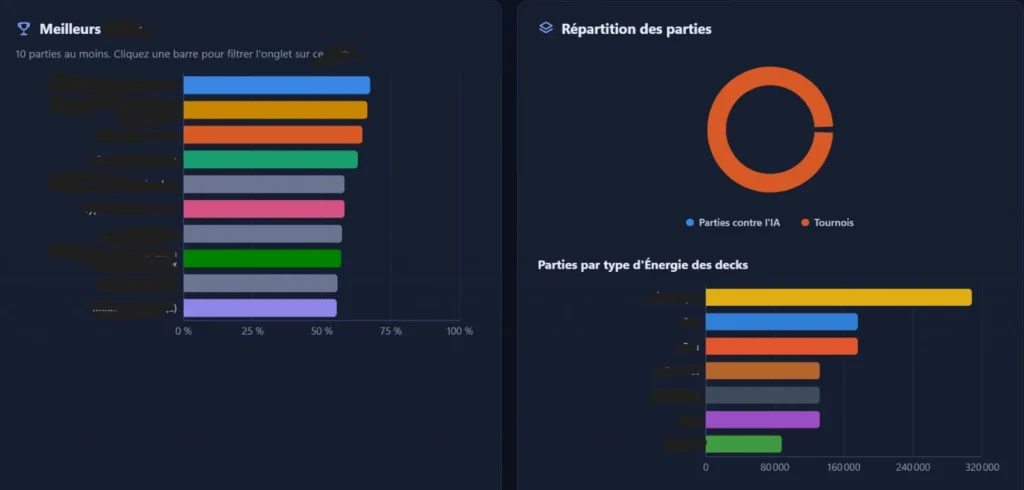
Rozwój wysokowydajnego silnika
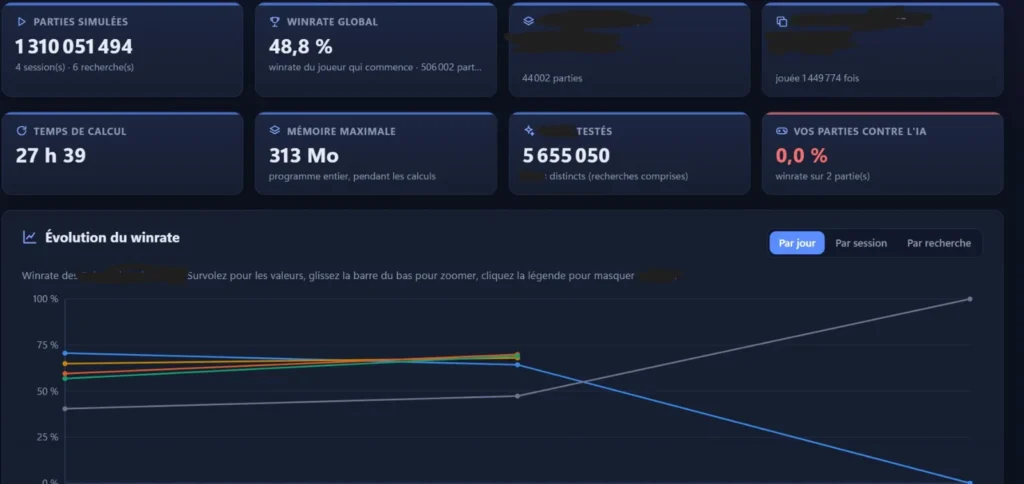
Rozwój wysokowydajnego silnika symulacyjnego w Rust (zdolnego do 600,000+ symulacji na minutę) z zaawansowaną sztuczną inteligencją (MCTS) i kompletnym interfejsem pulpitu (Tauri). Zbudowany w celu ścisłego replikowania złożonej, wyodrębnionej logiki biznesowej z 100% wiernością.
Ekstrakcja danych i parsowanie binarne
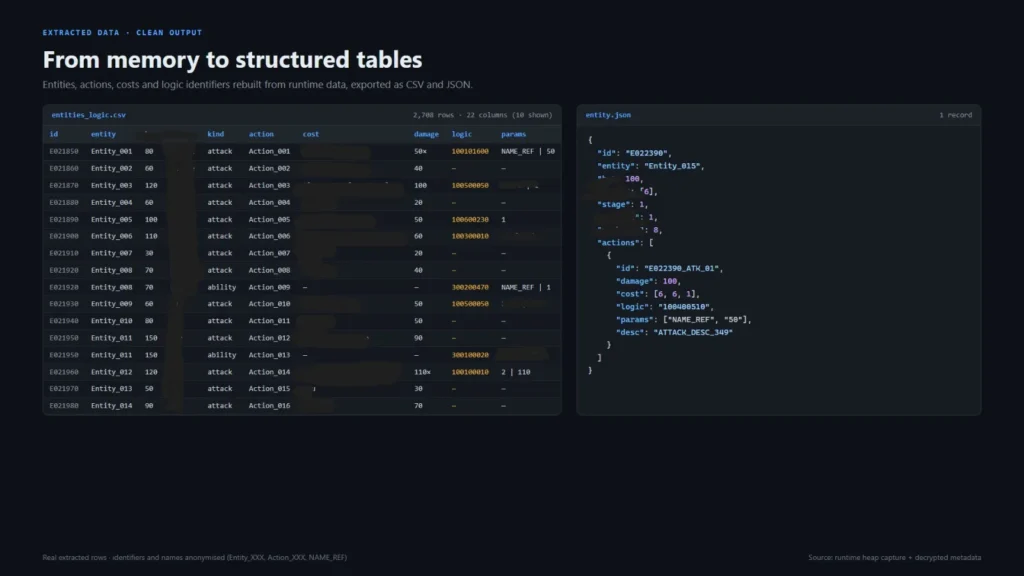
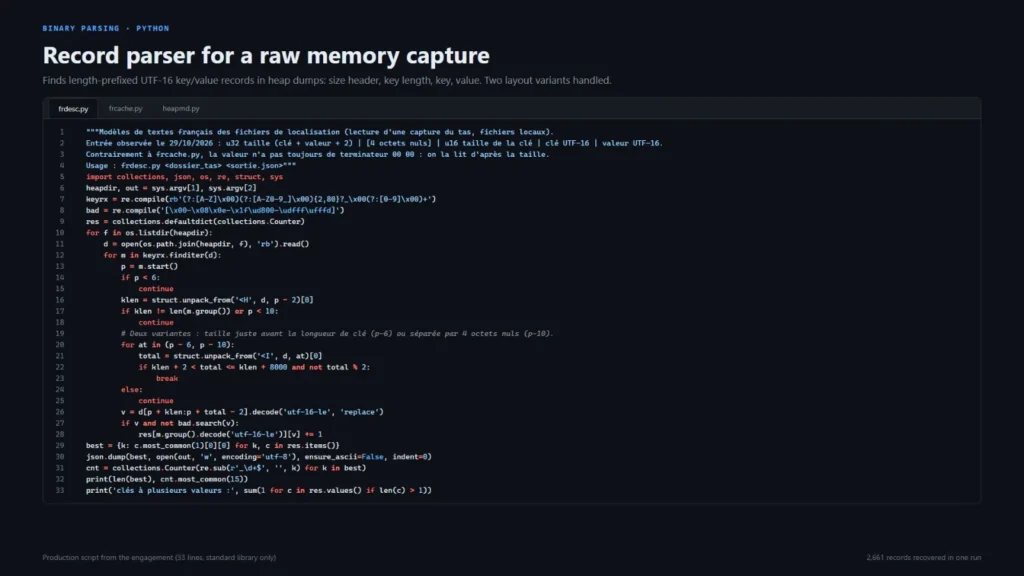
Niestandardowe narzędzia do ekstrakcji ustrukturyzowanych danych ze złożonych, zaszyfrowanych lub zastrzeżonych plików binarnych. Od surowych zrzutów pamięci i nagłówków binarnych po czyste, gotowe do produkcji wyjścia CSV i JSON. Piszę solidne parsery Pythona (tylko biblioteka standardowa) zdolne do przetwarzania tysięcy rekordów w jednym przebiegu, zamieniając nieustrukturyzowane pliki w użyteczne bazy danych.
Dodatkowe informacje
Narzędzia i stos technologiczny
Obsługiwane typy plików
Szczegóły usługi
Często zadawane pytania
Absolutnie nie. Twój plik binarny jest analizowany w izolowanym środowisku piaskownicy, nigdy niepodłączonym do sieci na żywo. Nigdy nie udostępniam Twoich plików, ustaleń ani szczegółów projektu stronom trzecim. Wszystkie pliki są trwale usuwane z moich systemów 7 dni po dostarczeniu. Na życzenie podpisuję również umowy NDA (Non-Disclosure Agreements) bez dodatkowych kosztów.
Tak. Rozpakowywanie i deobfuskacja są częścią mojej specjalizacji. Jeśli plik jest silnie chroniony, może wymagać pakietu Advanced. Zawsze jednak przeglądam plik i potwierdzam wykonalność w ciągu 24 godzin przed rozpoczęciem.
Zapewniam wyłącznie komunikację pisemną, aby zapewnić szczegółowy, możliwy do śledzenia zapis wszystkich ustaleń. Otrzymasz kompleksowy raport PDF i 7 dni pisemnego wsparcia Q&A po dostarczeniu. Gwarantuje to, że wszystko masz udokumentowane na piśmie.
Otrzymasz przejrzysty, ustrukturyzowany raport PDF wyjaśniający zachowanie, logikę i ryzyka pliku. W zależności od pakietu możesz również otrzymać wyodrębnione dane (CSV/JSON), listę wskaźników kompromitacji (IOC) oraz skrypty Python użyte do analizy.
Opinie klientów
Sprawdź, co nasi klienci mówią o tym Zinn