End-to-end VPS ဖြန့်ကျက်ခြင်းနှင့် အလိုအလျောက်စနစ်။ ကျွန်ုပ်သည် Docker, Docker Compose, နှင့် n8n workflows များကို သင်၏ Ubuntu သို့မဟုတ် Debian server တွင် ထည့်သွင်းပြီး ခိုင်မာအောင်ပြုလုပ်ကာ environment variables, webhooks နှင့် backups များကို ပြင်ဆင်ပြီး သန့်ရှင်းသော၊ ထုတ်လုပ်ရန်အသင့်ဖြစ်နေသော stack ကို အပြည့်အစုံ မှတ်တမ်းတင်ခြင်းဖြင့် လွှဲပြောင်းပေးပါသည်။

ကျွန်ုပ်သည် Docker၊ VPS Server & n8n Automation Stack ကို ဖြန့်ကျက်ပေးပါမည်။
Docker နှင့် Docker Compose ကို သင့် VPS တွင် firewall၊ အခြေခံခိုင်မာမှုနှင့် သန့်ရှင်းသော ထုတ်လုပ်မှုအတွက် အသင့်ဖြစ်နေသော ပတ်ဝန်းကျင်တို့ဖြင့် ထည့်သွင်းထားသည်။
- Docker & Docker Compose ထည့်သွင်းခြင်း
- Ubuntu/Debian ပံ့ပိုးမှု
- အခြေခံ firewall (UFW)
- SSH key-based auth
- အမြန်စတင်ခြင်း စာရွက်စာတမ်း
အပြည့်အစုံ Docker ဖြန့်ကျက်မှုအပြင် reverse proxy၊ SSL၊ webhook တပ်ဆင်မှုနှင့် စမ်းသပ်ပြီးသော အလိုအလျောက်စနစ် ပတ်ဝန်းကျင်တို့ပါရှိသော self-hosted n8n။
- အခြေခံတွင် အားလုံးပါဝင်သည်
- Self-hosted n8n deployment
- Nginx reverse proxy + Let's Encrypt SSL
- Webhook endpoint ဖွဲ့စည်းမှု
- ပတ်ဝန်းကျင်ဆိုင်ရာ ပြောင်းလဲနိုင်သော အရာများနှင့် လျှို့ဝှက်ချက်များ
- မှတ်တမ်း လှည့်ပတ်ခြင်းနှင့် အခြေခံ စောင့်ကြည့်ခြင်း
အဆင့်မြင့်လုံခြုံရေးမာကျောမှု၊ အရန်သိမ်းခြင်းနှင့် ပြန်လည်ရယူခြင်း စနစ်ထည့်သွင်းမှု၊ စွမ်းဆောင်ရည်ညှိနှိုင်းမှုနှင့် ပို့ဆောင်ပြီးနောက် ပံ့ပိုးမှုတို့ပါရှိသော ပြီးပြည့်စုံသော stack။
- Stack + n8n ရှိ အရာအားလုံး
- PostgreSQL ဒေတာဘေ့စ် တည်မြဲမှု
- fail2ban နှင့် အဆင့်မြင့် SSH ခိုင်မာအောင်ပြုလုပ်ခြင်း
- အလိုအလျောက် အရန်သိမ်းဆည်းမှု စနစ်ထည့်သွင်းခြင်း
- စွမ်းဆောင်ရည် ချိန်ညှိခြင်း
- ကျန်းမာရေးစစ်ဆေးမှုများနှင့် စောင့်ကြည့်မှု
- ပို့ဆောင်ပြီးနောက် ရက် ၃၀ အထောက်အပံ့
စိတ်ကြိုက်ကမ်းလှမ်းချက် တောင်းဆိုပါ
စိတ်ကြိုက်ကမ်းလှမ်းချက် တောင်းဆိုရန် ဝင်ရောက်ပါ
ဤ Zinner ထံမှ စိတ်ကြိုက်ကမ်းလှမ်းချက် တောင်းဆိုရန် အခမဲ့အကောင့်တစ်ခု ဖန်တီးပါ သို့မဟုတ် ဝင်ရောက်ပါ။
ဝင်ရောက်ရန် / မှတ်ပုံတင်ရန်ရောင်းချမှုမတိုင်မီ မေးခွန်းမေးပါ
မေးခွန်းမေးရန် ဝင်ရောက်ပါ
ပလက်ဖောင်းပေါ်ရှိ spam များကို လျှော့ချရန်အတွက် ရောင်းချမှုမတိုင်မီ မက်ဆေ့ချ်များကို ဝင်ရောက်ထားသော အသုံးပြုသူများသာ ပေးပို့နိုင်ပါသည်။
ဤ Zinner ကို တိုက်ရိုက်မက်ဆေ့ချ်ပို့ရန် အခမဲ့အကောင့်တစ်ခု ဖန်တီးပါ သို့မဟုတ် ဝင်ရောက်ပါ။
ဝင်ရောက်ရန် / မှတ်ပုံတင်ရန်ဝင်ရောက်ရန် လိုအပ်သည်
Zinner ကို မက်ဆေ့ချ်ပို့ရန် အခမဲ့အကောင့်တစ်ခု ဖန်တီးပါ သို့မဟုတ် ဝင်ရောက်ပါ။
ဝင်ရောက်ရန် / မှတ်ပုံတင်ရန်ဝင်ရောက်ရန် လိုအပ်သည်
ကိုယ်ပိုင်ကမ်းလှမ်းချက်တစ်ခု တောင်းဆိုရန် အခမဲ့အကောင့်တစ်ခု ဖန်တီးပါ သို့မဟုတ် ဝင်ရောက်ပါ။
ဝင်ရောက်ရန် / မှတ်ပုံတင်ရန်အကျဉ်းချုပ်
သင့်ဆုံးဖြတ်ချက်ချရာတွင် အထောက်အကူဖြစ်စေရန် ဤဝန်ဆောင်မှုနှင့်ပတ်သက်သော အဓိကအချက်အလက်များ။ Zinn Hub မှ ထုတ်ပေးသည်၊ ရောင်းသူမှ မဟုတ်ပါ။
တန်ဖိုးနေရာ
ပတ်ဝန်းကျင်
လုံခြုံရေး ပါဝင်သည်
အလိုအလျောက်စနစ် Stack
ပံ့ပိုးသူ အထောက်အပံ့
သင်ရရှိမည့်အရာ
အပြည့်အစုံဖော်ပြချက်
ကြိုဆိုပါတယ်။ ကျွန်တော်က DevOps နဲ့ ဆာဗာ အလိုအလျောက်စနစ် အထူးကျွမ်းကျင်သူပါ။ Docker-based stacks နဲ့ n8n automation workflows တွေကို VPS ဆာဗာတွေမှာ သန့်ရှင်းစွာ လည်ပတ်နိုင်အောင် အာရုံစိုက်ပါတယ်။ ဆာဗာအသစ်တစ်ခုကို စတင်တာပဲဖြစ်ဖြစ်၊ ပျက်စီးနေတဲ့ deployment ကို ပြန်လည်ပြုပြင်တာပဲဖြစ်ဖြစ်၊ ရှိပြီးသား setup ကို ချဲ့ထွင်တာပဲဖြစ်ဖြစ်၊ သင့်စနစ် လုံခြုံစိတ်ချရပြီး ယုံကြည်စိတ်ချရစွာ လည်ပတ်နိုင်ဖို့ အစအဆုံး ဆောင်ရွက်ပေးပါတယ်။
ကျွန်ုပ်သည် Ubuntu နှင့် Debian VPS ပတ်ဝန်းကျင်များနှင့်သာ သီးသန့်လုပ်ဆောင်ပါသည်။ ၎င်းတို့သည် Docker နှင့် Docker Compose ဖြန့်ကျက်မှုများအတွက် အတည်ငြိမ်ဆုံးနှင့် အကောင်းဆုံး မှတ်တမ်းတင်ထားသော ပလက်ဖောင်းများဖြစ်သည်။ DigitalOcean, AWS EC2, Hetzner, Vultr, Contabo, Linode နှင့် ကိုယ်တိုင် hosting လုပ်ထားသော dedicated server များအပါအဝင် အဓိက VPS ပံ့ပိုးပေးသူတိုင်းကို ကျွန်ုပ် ပံ့ပိုးပေးပါသည်။
ကျွန်ုပ်၏ စံသတ်မှတ်ချက်အတိုင်း ဖြန့်ကျက်မှုတွင် Docker နှင့် Docker Compose ထည့်သွင်းမှု၊ အကောင်းဆုံးဖြစ်အောင် ပြုလုပ်ထားသော daemon configuration၊ UFW သို့မဟုတ် firewalld ကို အသုံးပြု၍ firewall setup၊ key-based authentication နှင့် fail2ban ဖြင့် SSH hardening၊ Docker network နှင့် volume configuration၊ Docker secrets သို့မဟုတ်.env ဖိုင်များမှတစ်ဆင့် environment variable နှင့် secret management၊ နှင့် disk space ပြဿနာများကို ကာကွယ်ရန် log rotation ဖြင့် အခြေခံ စောင့်ကြည့်မှုတို့ ပါဝင်သည်။
n8n အတွက် အထူးသဖြင့်၊ ကျွန်ုပ်သည် တရားဝင် Docker image ကို အသုံးပြု၍ self-hosted version ကို deploy လုပ်ပါမည်၊ Nginx သို့မဟုတ် Traefik မှတစ်ဆင့် Let's Encrypt SSL ဖြင့် reverse proxy ကို configure လုပ်ပါမည်၊ မှန်ကန်သော public URL configuration ဖြင့် webhook endpoint များကို set up လုပ်ပါမည်၊ အီးမေးလ်အကြောင်းကြားချက်များအတွက် SMTP ကို configure လုပ်ပါမည်၊ သင်၏ scale လိုအပ်ချက်များပေါ်မူတည်၍ PostgreSQL သို့မဟုတ် SQLite ကို အသုံးပြု၍ database persistence ကို ချိတ်ဆက်ပါမည်။ ရှိပြီးသား workflow များကို import လုပ်ခြင်းနှင့် common integration များအတွက် credentials များကို set up လုပ်ခြင်းတို့ကိုလည်း ကျွန်ုပ်ရှင်းပြပါမည်။
လုံခြုံရေးဘက်တွင်၊ တပ်ဆင်မှုတိုင်းတွင် သင်တကယ်လိုအပ်သော ပို့တ်များအတွက်သာ ကန့်သတ်ထားသော firewall စည်းမျဉ်းများ၊ SSH ပို့တ်ပြောင်းလဲမှုများနှင့် root login ပိတ်ခြင်း၊ သင့်လျော်သော အလိုအလျောက် လုံခြုံရေးအပ်ဒိတ်များ၊ brute-force ကာကွယ်မှုအတွက် fail2ban နှင့် သင်၏ Docker volumes နှင့် အရေးကြီးသောဒေတာများအတွက် မှတ်တမ်းတင်ထားသော အရန်သိမ်းခြင်းနှင့် ပြန်လည်ရယူခြင်း လုပ်ထုံးလုပ်နည်းများ ပါဝင်သည်။
ပြဿနာဖြေရှင်းခြင်းနှင့် ကယ်ဆယ်ရေးလုပ်ငန်းများကိုလည်း ကျွန်ုပ်ကိုင်တွယ်ပါသည်။ သင့်တွင် ပျက်စီးနေသော Docker ကွန်တိန်နာ၊ ဒစ်ခ်ပြည့်နေသော VPS၊ webhooks ကို မနှိုးဆွနိုင်သော n8n workflow သို့မဟုတ် သက်တမ်းတိုးမရသော SSL လက်မှတ်တစ်ခုရှိပါက၊ ကျွန်ုပ်သည် များသောအားဖြင့် လျင်မြန်စွာ ရှာဖွေဖော်ထုတ်ပြီး ပြင်ဆင်နိုင်ပါသည်။
အော်ဒါမတင်မီ၊ ကျွန်ုပ်သည် သင်၏ VPS သို့ SSH ဝင်ရောက်ခွင့်၊ OS အသေးစိတ်အချက်အလက်များ၊ သင်ဖြန့်ကျက်လိုသော သီးခြားဝန်ဆောင်မှုများနှင့် သင်ထိန်းသိမ်းလိုသော မည်သည့်တည်ဆောက်မှုမျိုးကိုမဆို လိုအပ်ပါသည်။ လုံခြုံရေးအတွက် ပေးပို့ပြီးနောက် သင်ပြန်ရုပ်သိမ်းနိုင်သော ယာယီ SSH သော့မှတစ်ဆင့် အလုပ်လုပ်ခြင်းကို ကျွန်ုပ်ပိုနှစ်သက်ပါသည်။ သင်၏တည်ဆောက်မှုတွင် ထူးခြားသည့်အရာတစ်ခုခုပါဝင်ပါက အော်ဒါမတင်မီ အတိုင်းအတာနှင့် အချိန်ဇယားကို ကျွန်ုပ်အတည်ပြုနိုင်ရန် ဦးစွာ မက်ဆေ့ချ်ပို့ပါ။
Zinner အရည်အသွေး အာမခံချက်
တစ်ခုချင်းစီ Zinner သည် ပလက်ဖောင်းသို့ ပေါင်းစည်းမီ သုံးသပ်ခြင်းနှင့် အတည်ပြုခြင်းခံရသည်။
အားလုံးသော ဝန်ဆောင်မှုများသည် ကျွန်ုပ်တို့၏ အရည်အသွေး အာမခံ ကတိဖြင့် ကျောင်းဆောင်ထားသည်။
သင်၏ ငွေပေးချေမှုသည် သင် ပို့ဆောင်ထားသော အလုပ်ကို အတည်ပြုသည်အထိ ကာကွယ်ထားသည်။
ပက်ကေ့ချ်များ နှိုင်းယှဉ်ကြည့်ပါ
| အင်္ဂါရပ် | အခြေခံ | Stack + n8n | အပြည့်အဝ ဖြန့်ကျက်ခြင်း |
|---|---|---|---|
| ပေးပို့ချိန် | 2 ရက် | 3 ရက် | 3 ရက် |
| ပြန်လည်ပြင်ဆင်မှုများ | 1 | 2 | 3 |
| Docker & Docker Compose ထည့်သွင်းခြင်း | ✓ | ✕ | ✕ |
| Ubuntu/Debian အထောက်အပံ့ | ✓ | ✕ | ✕ |
| အခြေခံ firewall (UFW) | ✓ | ✕ | ✕ |
| SSH key-based auth | ✓ | ✕ | ✕ |
| အမြန်စတင်ခြင်း စာရွက်စာတမ်းများ | ✓ | ✕ | ✕ |
| အခြေခံတွင် ပါဝင်သည့် အရာအားလုံး | ✕ | ✓ | ✕ |
| Self-hosted n8n ဖြန့်ကျက်ခြင်း | ✕ | ✓ | ✕ |
| Nginx reverse proxy + Let's Encrypt SSL | ✕ | ✓ | ✕ |
| Webhook endpoint ဖွဲ့စည်းမှု | ✕ | ✓ | ✕ |
| ပတ်ဝန်းကျင်ဆိုင်ရာ ပြောင်းလဲနိုင်သော အရာများနှင့် လျှို့ဝှက်ချက်များ | ✕ | ✓ | ✕ |
| မှတ်တမ်းလှည့်ခြင်းနှင့် အခြေခံစောင့်ကြည့်ခြင်း | ✕ | ✓ | ✕ |
| Stack + n8n ရှိ အရာအားလုံး | ✕ | ✕ | ✓ |
| PostgreSQL ဒေတာဘေ့စ် တည်မြဲမှု | ✕ | ✕ | ✓ |
| fail2ban & အဆင့်မြင့် SSH hardening | ✕ | ✕ | ✓ |
| အလိုအလျောက် အရန်သိမ်းဆည်းမှု စီစဉ်သတ်မှတ်ခြင်း | ✕ | ✕ | ✓ |
| စွမ်းဆောင်ရည် ချိန်ညှိခြင်း | ✕ | ✕ | ✓ |
| ကျန်းမာရေးစစ်ဆေးမှုများနှင့် စောင့်ကြည့်ခြင်း | ✕ | ✕ | ✓ |
| ပေးပို့ပြီးနောက် ရက် ၃၀ အထောက်အပံ့ | ✕ | ✕ | ✓ |
အစုစု
ဤ Zinn နှင့် သက်ဆိုင်သည့် ရောင်းချသူ၏ လုပ်ငန်းဆောင်ရွက်မှု ဥပမာများ

Hetzner တွင် Self-Hosted n8n Automation Stack
Docker Compose၊ Nginx reverse proxy၊ Let's Encrypt SSL နှင့် PostgreSQL persistence တို့ဖြင့် Ubuntu 22.04 တွင် လည်ပတ်နေသော Hetzner VPS တွင် self-hosted n8n ကို ဖြန့်ကျက်ထားသည်။ Workflow imports များတွင် အီးမေးလ် အစပျိုးမှုများ၊ Slack အသိပေးချက်များနှင့် client ၏ CRM နှင့် webhook-driven data sync တို့ ပါဝင်သည်။


ထုတ်လုပ်မှု API အတွက် ခိုင်မာသော Docker Deployment
UFW firewall၊ fail2ban၊ SSH key-only auth၊ အလိုအလျောက် လုံခြုံရေး အပ်ဒိတ်များ၊ log rotation နှင့် Docker volume backups များကို ပြင်ပ object storage သို့ အပါအဝင် DigitalOcean droplet ပေါ်ရှိ Docker-based Node.js API ၏ ထုတ်လုပ်မှု အပြည့်အစုံကို ခိုင်မာစေခြင်း။ အပ်နှံခြင်းတွင် ဘုံလုပ်ငန်းဆောင်တာများအတွက် runbook တစ်ခု ပါဝင်သည်။


ပျက်စီးနေသော Deploy မှ Clean Stack သို့ n8n Migration
တစ်စိတ်တစ်ပိုင်း အဆင့်မြှင့်တင်ပြီးနောက် webhook များ လက်ခံရရှိခြင်း ရပ်တန့်သွားသော n8n instance ရှိသည့် client တစ်ဦးကို ကယ်တင်ခဲ့သည်။ ရှိပြီးသား workflow များကို ထုတ်ယူခဲ့ပြီး၊ လက်ရှိ n8n ဗားရှင်းဖြင့် Docker Compose stack အသစ်တစ်ခုကို စတင်ခဲ့ကာ၊ workflow များကို ပြန်လည်ထည့်သွင်းခဲ့ပြီး၊ အထောက်အထားများကို ပြန်လည်ချိတ်ဆက်ခဲ့ကာ၊ နောင်ဗားရှင်းများအတွက် အဆင့်မြှင့်တင်မှုလမ်းကြောင်းကို မှတ်တမ်းတင်ခဲ့သည်။

အပိုအချက်အလက်
ကျွန်ုပ်ကို ဘာကြောင့်ရွေးချယ်ရသလဲ
ကျွန်ုပ် ပေးပို့မည့်အရာ
ဝန်ဆောင်မှု အသေးစိတ်
မကြေးမုံရဲ့ မေးခွန်းများ
SSH အသုံးပြုခွင့် (IP၊ အသုံးပြုသူအမည်နှင့် ယာယီ SSH သော့)၊ သင်၏ OS အသေးစိတ်အချက်အလက်များနှင့် သင်ဖြန့်ကျက်လိုသော ဝန်ဆောင်မှုများ၏ ရှင်းလင်းသောစာရင်း — Docker၊ n8n၊ ဒေတာဘေ့စ်များ၊ reverse proxy သို့မဟုတ် အခြားအရာများ။ root စကားဝှက်များကို ဘယ်တော့မှ မမျှဝေပါနှင့်။ ပေးပို့ပြီးနောက် သင်ပယ်ဖျက်နိုင်သော ယာယီ SSH သော့ကို အမြဲတမ်း အသုံးပြုပါ။
DigitalOcean, AWS EC2, Hetzner, Vultr, Contabo, Linode နှင့် ကိုယ်တိုင်လက်ခံထားသော သီးသန့်ဆာဗာများ အပါအဝင် အဓိက ပံ့ပိုးပေးသူများအားလုံး။ သင့်ပံ့ပိုးပေးသူ စာရင်းတွင်မပါဝင်ပါက ကျွန်ုပ်ထံ မက်ဆေ့ချ်ပို့ပါ၊ သင်မှာယူခြင်းမပြုမီ တွဲဖက်အသုံးပြုနိုင်မှုကို ကျွန်ုပ်အတည်ပြုပေးပါမည်။
ဟုတ်ကဲ့။ ပက်ကေ့ချ်တိုင်းတွင် Docker နှင့် Docker Compose ထည့်သွင်းခြင်း၊ daemon အကောင်းဆုံးဖြစ်အောင် လုပ်ဆောင်ခြင်းနှင့် အခြေခံ Docker ကွန်ရက်နှင့် volume စနစ်ထည့်သွင်းခြင်းတို့ ပါဝင်ပါသည်။ နှစ်ခုစလုံးကို တရားဝင် Docker repository များနှင့် ကိုက်ညီအောင် အမြဲတမ်း အပ်ဒိတ်လုပ်ထားသောကြောင့် လုံခြုံရေးအပ်ဒိတ်များကို ဆက်လက်ရရှိမည်ဖြစ်သည်။
ဟုတ်ကဲ့။ ကျွန်ုပ်သည် n8n ကို တရားဝင် Docker ပုံမှတစ်ဆင့် reverse proxy၊ SSL၊ webhook configuration နှင့် database persistence တို့ဖြင့် ကိုယ်တိုင်-host လုပ်ထားပါသည်။ Gmail၊ Slack၊ webhooks နှင့် HTTP requests ကဲ့သို့သော အသုံးများသည့် ပေါင်းစပ်မှုများအတွက် ရှိပြီးသား workflow များကို ထည့်သွင်းရန်နှင့် credentials များကို ချိတ်ဆက်ရန်လည်း ကူညီပေးနိုင်ပါသည်။
ဟုတ်ကဲ့။ ဖြန့်ကျက်မှုတိုင်းတွင် firewall စည်းမျဉ်းများ၊ key-based authentication ဖြင့် SSH hardening နှင့် အခြေခံလုံခြုံရေး အကောင်းဆုံးအလေ့အကျင့်များ ပါဝင်ပါသည်။ Full Deploy ပက်ကေ့ချ်တွင် fail2ban၊ အလိုအလျောက်လုံခြုံရေး အပ်ဒိတ်များနှင့် အဆင့်မြင့် SSH hardening တို့ ပါဝင်ပါသည်။
ဟုတ်ကဲ့။ Ubuntu 22.04၊ Ubuntu 24.04၊ Debian 11 နှင့် Debian 12 တို့အားလုံးကို အပြည့်အဝ ပံ့ပိုးပေးပြီး အကြံပြုထားပါသည်။ ၎င်းတို့သည် Docker နှင့် n8n deployments များအတွက် အတည်ငြိမ်ဆုံး ပလက်ဖောင်းများဖြစ်သည်။ အခြားသော ဖြန့်ဝေမှုများလည်း ဖြစ်နိုင်သည် — အတည်ပြုရန် ကျွန်ုပ်ထံ မက်ဆေ့ချ်ပို့ပါ။
ဟုတ်ကဲ့။ ကျွန်ုပ်သည် ပျက်စီးနေသော ကွန်တိန်နာများ၊ ချို့ယွင်းနေသော webhooks များ၊ SSL လက်မှတ် ပြဿနာများ၊ ဒစ်ခ်ပြည့်သွားသော အမှားများနှင့် အလားတူ ပြဿနာများကို ဖြေရှင်းပေးပါသည်။ ပြဿနာသည် ရိုးရှင်းပါက ကျွန်ုပ်သည် သန့်ရှင်းစွာ ပြန်လည်ဖြန့်ကျက်ပါမည်။ ရှုပ်ထွေးပါက ဆက်မလုပ်မီ ရောဂါရှာဖွေပြီး စျေးနှုန်းကို ပြောပြပါမည်။
Full Deploy ပက်ကေ့ချ်တွင် Docker volumes နှင့် အရေးကြီးသောဒေတာများအတွက် အလိုအလျောက် အရန်သိမ်းဆည်းခြင်း စနစ်ထည့်သွင်းမှု၊ ပြန်လည်ရယူခြင်း လုပ်ထုံးလုပ်နည်းများ ပါဝင်သည်။ ပိုမိုသေးငယ်သော ပက်ကေ့ချ်များတွင် ၎င်းကို အပိုအဖြစ် ထည့်သွင်းနိုင်သည်။
ဟုတ်ကဲ့။ Let's Encrypt SSL ဖြင့် စိတ်ကြိုက်ဒိုမိန်းတည်ဆောက်မှုကို Stack + n8n နှင့် Full Deploy ပက်ကေ့ဂျ်များတွင် ထည့်သွင်းထားပါသည်။ Basic ပက်ကေ့ဂျ်အတွက် ၎င်းကို add-on အဖြစ် ထည့်သွင်းနိုင်ပါသည်။ သင်အသုံးပြုလိုသော မည်သည့်ဒိုမိန်းအတွက်မဆို DNS အသုံးပြုခွင့် လိုအပ်ပါမည်။
ဟုတ်ကဲ့။ မှာယူမှုတိုင်းတွင် ထည့်သွင်းထားသည့်အရာများ၊ configuration တည်ရှိရာနေရာ၊ ဝန်ဆောင်မှုများကို ပြန်လည်စတင်နည်း၊ log များကို စစ်ဆေးနည်းနှင့် backup မှ ပြန်လည်ရယူနည်းတို့ကို အကျုံးဝင်သော လွှဲပြောင်းပေးအပ်သည့် စာရွက်စာတမ်းတစ်ခု ပါဝင်သည်။ Full Deploy package တွင် မေးခွန်းများနှင့် အသေးစားပြင်ဆင်မှုများအတွက် ပို့ဆောင်ပြီးနောက် 30 ရက် အထောက်အပံ့လည်း ပါဝင်သည်။
ဖောက်သည်များ၏ သုံးသပ်ချက်များ
ကျွန်ုပ်တို့၏ ဖောက်သည်များက Zinn အကြောင်း ဘာတွေ ပြောတွေ့ကြည့်ပါ
အမျိုးအစားများ
Zinner မူဝါဒများ
ဆက်စပ်သော Zinns

သင့်လုပ်ငန်းအတွက် n8n အလိုအလျောက်စနစ်များနှင့် AI အေးဂျင့်များကို ကျွန်ုပ်တည်ဆောက်ပေးပါမည်။

သင့်လုပ်ငန်းအတွက် စိတ်ကြိုက် n8n အလိုအလျောက်စနစ်များနှင့် AI အေးဂျင့်များကို ကျွန်ုပ်တည်ဆောက်ပေးပါမည်။
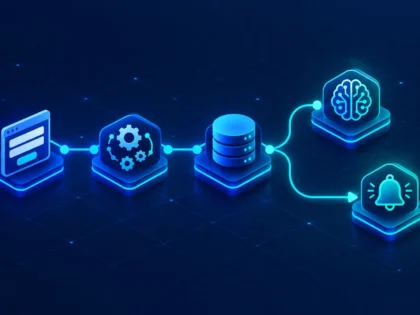
n8n နှင့် Python ကို အသုံးပြု၍ စိတ်ကြိုက် အလိုအလျောက်စနစ်များ၊ ERP/ဒေတာဘေ့စ် ပေါင်းစည်းမှုများနှင့် AI အေးဂျင့်များကို တည်ဆောက်ပေးပါမည်။