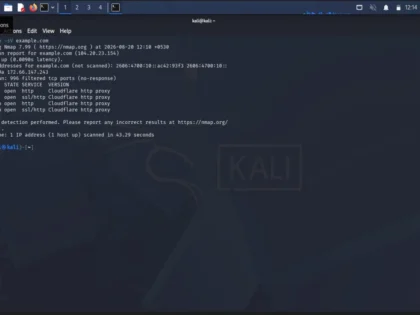
Ես կստուգեմ ձեր կայքը SSL խնդիրների, անվտանգության բացակայող վերնագրերի, բացահայտված զգայուն ֆայլերի և հաշվի թվարկման խոցելիությունների համար, այնուհետև կներկայացնեմ հստակ, գործող PDF հաշվետվություն՝ շտկման առաջարկություններով. առանց կործանարար փորձարկումների, լիովին ոչ ինտրուզիվ:

Ես կկատարեմ կայքի անվտանգության աուդիտ և կներկայացնեմ պրոֆեսիոնալ PDF հաշվետվություն
Կայքի անվտանգության ամբողջական ոչ ինտրուզիվ աուդիտ, որն ընդգրկում է SSL-ը, անվտանգության վերնագրերը, բացահայտված ֆայլերը և հաշիվների թվարկումը, որը ներկայացվում է որպես պրոֆեսիոնալ PDF հաշվետվություն՝ շտկման գործնական առաջարկություններով։
- SSL/TLS վկայագրի և կոնֆիգուրացիայի ստուգում
- Բացակայող անվտանգության վերնագրերի վերանայում (CSP, HSTS, X-Frame-Options և այլն)
- Բացահայտված զգայուն ֆայլերի և գրացուցակների սկանավորում
- Հաշիվների թվարկման խոցելիության հիմնական ստուգում
- Հայտնաբերված յուրաքանչյուր խնդրի հստակ ծանրության վարկանիշներ
- Գործնական, պարզ անգլերենով շտկման առաջարկություններ պրոֆեսիոնալ PDF-ում
Հարցնել անհատական առաջարկ
Մուտք գործեք՝ անհատական առաջարկ հարցնելու համար
Ստեղծեք անվճար հաշիվ կամ մուտք գործեք՝ այս Zinner-ից անհատական առաջարկ հարցնելու համար։
Մուտք / ԳրանցումՀարց տալ մինչև վաճառքը
Մուտք գործեք՝ հարց տալու համար
Հարթակի սպամը նվազեցնելու համար մինչև վաճառքի հաղորդագրությունները կարող են ուղարկվել միայն մուտք գործած օգտատերերի կողմից։
Ստեղծեք անվճար հաշիվ կամ մուտք գործեք՝ անմիջապես այս Zinner-ին հաղորդագրություն ուղարկելու համար։
Մուտք / ԳրանցումՊահանջվում է մուտք
Ստեղծեք անվճար հաշիվ կամ մուտք գործեք՝ այս Zinner-ին հաղորդագրություն ուղարկելու համար։
Մուտք / ԳրանցումՊահանջվում է մուտք
Ստեղծեք անվճար հաշիվ կամ մուտք գործեք՝ անհատականացված առաջարկ խնդրելու համար։
Մուտք / ԳրանցումՄի հայացքից
Այս ծառայության հիմնական մանրամասները, որոնք կօգնեն ձեզ որոշում կայացնել: Ստեղծվել է Zinn Hub-ի կողմից, ոչ թե վաճառողի:
Արժեքային դիրք
Աուդիտի տեսակը
Ընդգրկված ոլորտներ
Հաշվետվության ձևաչափ
Պլատֆորմի համատեղելիություն
Ինչ կստանաք
Ամբողջական նկարագրություն
Արդյո՞ք ձեր կայքն անգիտակցաբար բացահայտում է զգայուն տվյալներ կամ բաց է թողնում դռները հարձակվողների համար: Փոքր բիզնեսի կայքերի և մշակողների նախագծերի զարմանալի թվով պարունակում են ընդհանուր, շտկվող անվտանգության թուլություններ, որոնք աննկատ են մնում մինչև ուշ լինելը։
Ես կանցկացնեմ ձեր կայքի պրոֆեսիոնալ, ոչ ինտրուզիվ անվտանգության աուդիտ և կներկայացնեմ հստակ գրված PDF հաշվետվություն՝ մանրամասնելով հայտնաբերված յուրաքանչյուր խնդիր, ինչպես նաև դրանք շտկելու գործնական, կիրառելի առաջարկություններ։
Ահա թե ինչ է ընդգրկում աուդիտը.
**SSL/TLS կոնֆիգուրացիա** — Ես ստուգում եմ, թե արդյոք ձեր SSL վկայագիրը վավեր է, ճիշտ կազմաձևված և օգտատերերին չի ենթարկում ռիսկերի։
**Բացակայող անվտանգության վերնագրեր** — Վերնագրերը, ինչպիսիք են Content Security Policy-ը, X-Frame-Options-ը և Strict-Transport-Security-ը, ստուգվում են առկայության և ճիշտ կոնֆիգուրացիայի համար։ Սրանք ամենատարածված անտեսված, բայց հեշտությամբ շտկվող խնդիրներից են։
**Բացահայտված զգայուն ֆայլեր** — Ես փնտրում եմ հանրային հասանելի ֆայլեր և գրացուցակներ, որոնք երբեք չպետք է հասանելի լինեն, ինչպիսիք են կոնֆիգուրացիայի ֆայլերը, կրկնօրինակման արխիվները կամ սխալմամբ բաց թողնված ադմինիստրատորի ուղիները։
**Հաշիվների թվարկման հիմնական խոցելիություններ** — Ես ստուգում եմ, թե արդյոք ձեր մուտքի կամ գրանցման հոսքերը անգիտակցաբար բացահայտում են, թե որ օգտանունները կամ էլփոստի հասցեներն են գրանցված, ինչը թիրախային հարձակումների համար ընդհանուր քայլ է։
Բոլոր ստուգումները ոչ ինտրուզիվ են։ Ես չեմ կատարում կործանարար հարձակումներ, ծառայության մերժման թեստավորում կամ չարտոնված մուտքի որևէ ձև։ Ամեն ինչ իրականացվում է ձեր կողմից թույլատրված շրջանակներում։
Դուք կստանաք պրոֆեսիոնալ PDF հաշվետվություն, որը հեշտ է կարդալ՝ անկախ նրանից, թե դուք բիզնեսի սեփականատեր եք՝ առանց տեխնիկական նախապատմության, թե մշակող, ով ցանկանում է կառուցվածքային երկրորդ կարծիք։ Յուրաքանչյուր հայտնաբերված խնդիր բացատրվում է պարզ լեզվով, հստակ ծանրության ցուցիչով և շտկման կոնկրետ առաջարկությամբ։
Այս ծառայությունը նախատեսված է փոքր բիզնեսի սեփականատերերի համար, ովքեր ցանկանում են հանգիստ լինել, մշակողների համար, ովքեր պատրաստվում են գործարկել կամ հանձնել նախագիծը, և յուրաքանչյուրի համար, ով ցանկանում է գտնել թուլությունները, նախքան հարձակվողը դա կանի։
Խնդրում ենք նկատի ունենալ. դուք պետք է լինեք աուդիտի ենթարկվող կայքի սեփականատերը կամ ունենաք սեփականատիրոջ գրավոր թույլտվությունը։ Սա հստակ պահանջ է և պաշտպանում է երկու կողմերին իրավականորեն։
Zinner Որակի Երաշխիք
Յուրաքանչյուր Zinner վերանայվում և հաստատվում է հարթակին միանալուց առաջ:
Բոլոր ծառայություններն ապահովված են մեր որակի ապահովման պարտավորությամբ:
Ձեր վճարումը պաշտպանված է մինչև առաքված աշխատանքը հաստատելը:
Պորտֆոլիո
Վաճառողի աշխատանքի օրինակներ՝ կապված այս Zinn-ի հետ։

SSL և վերնագրերի աուդիտի հաշվետվություն — Փոքր բիզնեսի կայք
Փոքր բիզնեսի կայքի համար ավարտված անվտանգության աուդիտի PDF-ի պատկերավոր օրինակ, որը ցույց է տալիս SSL կոնֆիգուրացիայի հայտնաբերումները, բացակայող անվտանգության վերնագրերի դրոշները, ծանրության վարկանիշները և պարզ անգլերենով շտկման առաջարկությունները։


Բացահայտված ֆայլեր և թվարկման ստուգում — Մշակողի նախագիծ
Աուդիտի հաշվետվության բացահայտված զգայուն ֆայլերի և հաշիվների թվարկման բաժնի պատկերավոր օրինակ, որը ցույց է տալիս դրոշակված տարրերը և համապատասխան շտկման քայլերը՝ հստակ ներկայացված մշակողների լսարանի համար։

Լրացուցիչ տեղեկություններ
Ինչու ընտրել ինձ
Իմ գործընթացը
Կատարյալ է
Ծառայության մանրամասներ
Հաճախ տրվող հարցեր
Զեկույցը ներառում է աուդիտի ենթարկված յուրաքանչյուր ոլորտ՝ SSL/TLS կոնֆիգուրացիա, բացակայող կամ սխալ կոնֆիգուրացված անվտանգության վերնագրեր, բացահայտված ֆայլեր կամ գրացուցակներ և հաշվի թվարկման խոցելիություններ: Յուրաքանչյուր հայտնաբերում ներառում է ծանրության վարկանիշ և ռիսկի պարզ անգլերեն բացատրություն, որին հաջորդում է այն շտկելու կոնկրետ առաջարկություն:
Ոչ։ Բոլոր ստուգումները լիովին ոչ ինտրուզիվ են։ Ես չեմ իրականացնում որևէ կործանարար թեստ, ծառայության մերժման փորձ կամ որևէ բան, որը կարող է խաթարել ձեր կայքը կամ դրա այցելուներին։ Աուդիտն իրականացվում է պասիվ և դիտողական եղանակով։
Այո։ Զեկույցը գրված է այնպես, որ բիզնեսի սեփականատերը՝ առանց տեխնիկական նախապատմության, կարողանա կարդալ և գործել դրա հիման վրա։ Յուրաքանչյուր խնդիր բացատրվում է պարզ լեզվով, իսկ շտկման առաջարկությունները գործնական քայլեր են, այլ ոչ թե ժարգոնով լի հրահանգներ։
Սերվերի կամ հոսթինգի մուտք չի պահանջվում: Դուք միայն պետք է տրամադրեք ձեր կայքի հանրային URL-ը և ձեր սեփականության հաստատումը:
Դուք պետք է գրավոր հաստատեք, որ կայքի սեփականատերն եք կամ ունեք սեփականատիրոջ գրավոր թույլտվությունը՝ խնդրելու այս աուդիտը: Սա իրավական և էթիկական պահանջ է, և այն պատվերները, որոնք չեն կարող հաստատել սա, չեն կարող կատարվել:
Աուդիտն աշխատում է ցանկացած հանրային հասանելի կայքի համար՝ անկախ այն հարթակից, որի վրա այն աշխատում է՝ WordPress, Shopify, հատուկ կառուցված կայքեր և այլն: Քանի դեռ կայքն ունի կենդանի URL, ես կարող եմ այն աուդիտի ենթարկել:
Այս աուդիտը չի ներառում ներթափանցման թեստավորում, շահագործման մշակում, SQL ներարկման թեստավորում, միջկայքային սկրիպտավորման (XSS) շահագործում կամ ակտիվ հարձակման սիմուլյացիայի որևէ ձև: Սա ընդհանուր մակերեսային խոցելիությունների ոչ ինտրուզիվ գնահատում է:
Շտկումներից հետո կրկնակի ստուգումը ներառված չէ ստանդարտ փաթեթում, բայց դուք կարող եք նոր պատվեր կատարել, երբ լուծեք առաջարկությունները: Եթե ձեզ անհրաժեշտ է շարունակական ամսական մոնիտորինգ, ապա Բաժանորդագրվել և խնայել տարբերակը կարող է ձեզ հարմար լինել:
Հաճախորդների ակնարկներ
Տեսեք, թե ինչ են ասում մեր հաճախորդները այս Zinn-ի մասին
Կատեգորիաներ
Zinner Քաղաքականություն
Առնչվող Zinns

կատարել խելացի պայմանագրի աուդիտ անվտանգության և կատարողականի ամրության համար

Ես ձեզ կսովորեցնեմ էթիկական հաքերություն զրոյից մինչև փորձագետ՝ ամբողջական PDF էլեկտրոնային գրքի ուղեցույցով