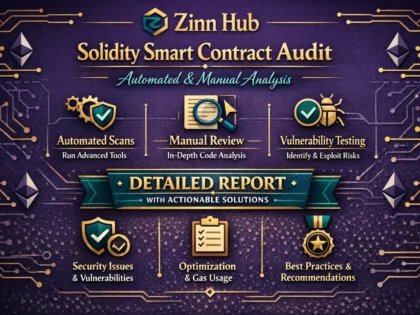
मैं आपकी वेबसाइट का एसएसएल समस्याओं, गुम सुरक्षा हेडर, उजागर संवेदनशील फ़ाइलों और खाता गणना कमजोरियों के लिए ऑडिट करूँगा, फिर सुधार सिफारिशों के साथ एक स्पष्ट, कार्रवाई योग्य पीडीएफ रिपोर्ट प्रदान करूँगा - कोई विनाशकारी परीक्षण नहीं, पूरी तरह से गैर-घुसपैठिया।

मैं एक वेबसाइट सुरक्षा ऑडिट करूँगा और एक पेशेवर पीडीएफ रिपोर्ट प्रदान करूँगा
एक पूर्ण गैर-घुसपैठ वाली वेबसाइट सुरक्षा ऑडिट जिसमें SSL, सुरक्षा हेडर, उजागर फाइलें और खाता गणना शामिल है, जिसे कार्रवाई योग्य फिक्स सिफारिशों के साथ एक पेशेवर PDF रिपोर्ट के रूप में वितरित किया जाएगा।
- SSL/TLS प्रमाणपत्र और कॉन्फ़िगरेशन जांच
- लापता सुरक्षा हेडर समीक्षा (CSP, HSTS, X-Frame-Options, और बहुत कुछ)
- उजागर संवेदनशील फ़ाइलें और निर्देशिका स्कैन
- मूल खाता गणना भेद्यता जांच
- प्रत्येक खोज के लिए स्पष्ट गंभीरता रेटिंग
- एक पेशेवर PDF में कार्रवाई योग्य, सरल-अंग्रेजी फिक्स सिफारिशें
एक कस्टम ऑफ़र का अनुरोध करें
कस्टम ऑफर का अनुरोध करने के लिए लॉग इन करें
इस Zinner से एक व्यक्तिगत प्रस्ताव का अनुरोध करने के लिए एक निःशुल्क खाता बनाएँ या लॉग इन करें।
लॉग इन / रजिस्टर करेंबिक्री-पूर्व प्रश्न पूछें
प्रश्न पूछने के लिए लॉग इन करें
प्लेटफ़ॉर्म स्पैम को कम करने के लिए, पूर्व-बिक्री संदेश केवल लॉग-इन उपयोगकर्ताओं द्वारा ही भेजे जा सकते हैं।
इस Zinner को सीधे संदेश भेजने के लिए एक निःशुल्क खाता बनाएँ या लॉग इन करें।
लॉग इन / रजिस्टर करेंलॉग इन आवश्यक है
इस Zinner को संदेश भेजने के लिए एक निःशुल्क खाता बनाएँ या लॉग इन करें।
लॉग इन / रजिस्टर करेंलॉग इन आवश्यक है
एक व्यक्तिगत ऑफ़र का अनुरोध करने के लिए एक निःशुल्क खाता बनाएँ या लॉग इन करें।
लॉग इन / रजिस्टर करेंएक नज़र में
यह तय करने में आपकी मदद करने के लिए इस सेवा के बारे में मुख्य विवरण। Zinn Hub द्वारा जेनरेट किया गया, विक्रेता द्वारा नहीं।
मूल्य स्थिति
ऑडिट प्रकार
कवर किए गए क्षेत्र
रिपोर्ट फ़ॉर्मेट
प्लेटफ़ॉर्म संगतता
आपको क्या मिलेगा
पूर्ण विवरण
क्या आपकी वेबसाइट अनजाने में संवेदनशील डेटा को उजागर कर रही है या हमलावरों के लिए दरवाजे खुले छोड़ रही है? आश्चर्यजनक रूप से बड़ी संख्या में छोटे व्यवसाय की वेबसाइटों और डेवलपर परियोजनाओं में सामान्य, ठीक करने योग्य सुरक्षा कमजोरियां होती हैं जो बहुत देर होने तक किसी का ध्यान नहीं जाती हैं।
मैं आपकी वेबसाइट का एक पेशेवर, गैर-घुसपैठ वाला सुरक्षा ऑडिट करूँगा और एक स्पष्ट रूप से लिखित PDF रिपोर्ट प्रदान करूँगा जिसमें मिली हर समस्या का विवरण होगा, साथ ही उन्हें ठीक करने के लिए व्यावहारिक, कार्रवाई योग्य सिफारिशें भी होंगी।
ऑडिट में क्या शामिल है:
**SSL/TLS कॉन्फ़िगरेशन** — मैं जांचता हूँ कि आपका SSL प्रमाणपत्र वैध है, सही ढंग से कॉन्फ़िगर किया गया है, और उपयोगकर्ताओं को डाउनग्रेड जोखिमों से अवगत नहीं करा रहा है।
**लापता सुरक्षा हेडर** — कंटेंट सिक्योरिटी पॉलिसी, X-Frame-Options, और स्ट्रिक्ट-ट्रांसपोर्ट-सिक्योरिटी जैसे हेडर की उपस्थिति और सही कॉन्फ़िगरेशन के लिए जांच की जाती है। ये सबसे अधिक अनदेखी की जाने वाली लेकिन आसानी से ठीक की जाने वाली समस्याओं में से हैं।
**उजागर संवेदनशील फ़ाइलें** — मैं सार्वजनिक रूप से सुलभ फ़ाइलों और निर्देशिकाओं की तलाश करता हूँ जो कभी भी पहुंच योग्य नहीं होनी चाहिए, जैसे कि कॉन्फ़िगरेशन फ़ाइलें, बैकअप अभिलेखागार, या गलती से खुले छोड़े गए व्यवस्थापक पथ।
**मूल खाता गणना भेद्यताएं** — मैं जांचता हूँ कि क्या आपके लॉगिन या पंजीकरण प्रवाह अनजाने में यह प्रकट करते हैं कि कौन से उपयोगकर्ता नाम या ईमेल पते पंजीकृत हैं, जो लक्षित हमलों के लिए एक सामान्य कदम है।
सभी जांचें गैर-घुसपैठ वाली हैं। मैं विनाशकारी हमले, सेवा से इनकार परीक्षण, या किसी भी प्रकार की अनधिकृत पहुंच नहीं करता हूँ। सब कुछ आपके द्वारा अधिकृत दायरे में किया जाता है।
आपको एक पेशेवर PDF रिपोर्ट प्राप्त होगी जिसे पढ़ना आसान है, चाहे आप बिना किसी तकनीकी पृष्ठभूमि वाले व्यवसाय के मालिक हों या एक डेवलपर जो एक संरचित दूसरी राय चाहता हो। प्रत्येक खोज को सरल भाषा में समझाया गया है, जिसमें एक स्पष्ट गंभीरता संकेतक और एक ठोस फिक्स सिफारिश है।
यह सेवा छोटे व्यवसाय के मालिकों के लिए डिज़ाइन की गई है जो मन की शांति चाहते हैं, डेवलपर्स जो किसी परियोजना को लॉन्च करने या सौंपने की तैयारी कर रहे हैं, और कोई भी जो हमलावर के ऐसा करने से पहले कमजोरियों को खोजना चाहता है।
कृपया ध्यान दें: आपको ऑडिट की जा रही वेबसाइट का मालिक होना चाहिए या मालिक से लिखित प्राधिकरण प्राप्त होना चाहिए। यह एक दृढ़ आवश्यकता है और कानूनी रूप से दोनों पक्षों की रक्षा करती है।
Zinner गुणवत्ता गारंटी
प्लेटफ़ॉर्म में शामिल होने से पहले हर Zinner की समीक्षा की जाती है और उसे अनुमोदित किया जाता है।
सभी सेवाएँ हमारी गुणवत्ता आश्वासन प्रतिबद्धता द्वारा समर्थित हैं।
आपके द्वारा दिए गए काम को मंज़ूरी देने तक आपका भुगतान सुरक्षित है।
पोर्टफोलियो
इस Zinn से संबंधित विक्रेता के काम के उदाहरण।

एसएसएल और हेडर ऑडिट रिपोर्ट — लघु व्यवसाय साइट
एक छोटे व्यवसाय की वेबसाइट के लिए एक पूर्ण सुरक्षा ऑडिट पीडीएफ का एक उदाहरणात्मक उदाहरण, जिसमें एसएसएल कॉन्फ़िगरेशन निष्कर्ष, गुम सुरक्षा हेडर फ़्लैग, गंभीरता रेटिंग और सादे-अंग्रेजी में सुधार की सिफारिशें दिखाई गई हैं।


खुली हुई फ़ाइलें और गणना जांच — डेवलपर परियोजना
एक ऑडिट रिपोर्ट के उजागर संवेदनशील फ़ाइलों और खाता गणना अनुभाग का एक उदाहरणात्मक उदाहरण, जिसमें फ़्लैग किए गए आइटम और संबंधित सुधार चरण एक डेवलपर दर्शकों के लिए स्पष्ट रूप से प्रस्तुत किए गए हैं।

अतिरिक्त जानकारी
मुझे क्यों चुनें
मेरी प्रक्रिया
इसके लिए बिल्कुल सही
सेवा विवरण
अक्सर पूछे जाने वाले प्रश्न
रिपोर्ट में ऑडिट किए गए हर क्षेत्र को शामिल किया गया है: एसएसएल/टीएलएस कॉन्फ़िगरेशन, गुम या गलत कॉन्फ़िगर किए गए सुरक्षा हेडर, उजागर फ़ाइलें या निर्देशिकाएं, और खाता गणना कमजोरियां। प्रत्येक खोज में एक गंभीरता रेटिंग और जोखिम का एक सादे-अंग्रेजी स्पष्टीकरण शामिल है, जिसके बाद इसे ठीक करने के लिए एक ठोस सिफारिश की जाती है।
नहीं। सभी जांच पूरी तरह से गैर-घुसपैठ वाली हैं। मैं कोई विनाशकारी परीक्षण, सेवा से इनकार करने के प्रयास, या ऐसा कुछ भी नहीं चलाता जो आपकी वेबसाइट या उसके आगंतुकों को बाधित कर सके। ऑडिट निष्क्रिय और अवलोकन के आधार पर किया जाता है।
हाँ। रिपोर्ट इस तरह से लिखी गई है कि बिना किसी तकनीकी पृष्ठभूमि वाला व्यवसाय स्वामी इसे पढ़ और उस पर कार्रवाई कर सके। प्रत्येक मुद्दे को सादे भाषा में समझाया गया है, और सुधार की सिफारिशें व्यावहारिक कदम हैं न कि शब्दजाल-भारी निर्देश।
किसी सर्वर या होस्टिंग पहुंच की आवश्यकता नहीं है। आपको केवल अपनी वेबसाइट का सार्वजनिक यूआरएल और अपने स्वामित्व की पुष्टि प्रदान करने की आवश्यकता है।
आपको लिखित रूप में पुष्टि करनी होगी कि आप वेबसाइट के मालिक हैं या आपके पास इस ऑडिट का अनुरोध करने के लिए मालिक से लिखित प्राधिकरण है। यह एक कानूनी और नैतिक आवश्यकता है, और जो आदेश इसकी पुष्टि नहीं कर सकते उन्हें पूरा नहीं किया जा सकता है।
यह ऑडिट किसी भी सार्वजनिक रूप से सुलभ वेबसाइट के लिए काम करता है, चाहे वह किसी भी प्लेटफॉर्म पर चल रही हो — वर्डप्रेस, शॉपिफाई, कस्टम-निर्मित साइटें, और अन्य। जब तक साइट का एक लाइव यूआरएल है, मैं उसका ऑडिट कर सकता हूँ।
इस ऑडिट में पेनेट्रेशन टेस्टिंग, एक्सप्लॉइट डेवलपमेंट, एसक्यूएल इंजेक्शन टेस्टिंग, क्रॉस-साइट स्क्रिप्टिंग (XSS) एक्सप्लॉइटेशन, या किसी भी प्रकार का सक्रिय हमला सिमुलेशन शामिल नहीं है। यह सामान्य सतह-स्तर की कमजोरियों का एक गैर-घुसपैठ मूल्यांकन है।
फिक्स के बाद फिर से जांच मानक पैकेज में शामिल नहीं है, लेकिन सिफारिशों को संबोधित करने के बाद आप एक नया ऑर्डर देने के लिए स्वतंत्र हैं। यदि आपको चल रही मासिक निगरानी की आवश्यकता है, तो सदस्यता लें और सहेजें विकल्प आपके लिए उपयुक्त हो सकता है।
ग्राहक समीक्षाएँ
देखें कि हमारे ग्राहक इस Zinn के बारे में क्या कहते हैं
श्रेणियाँ
Zinner नीतियां
संबंधित Zinns