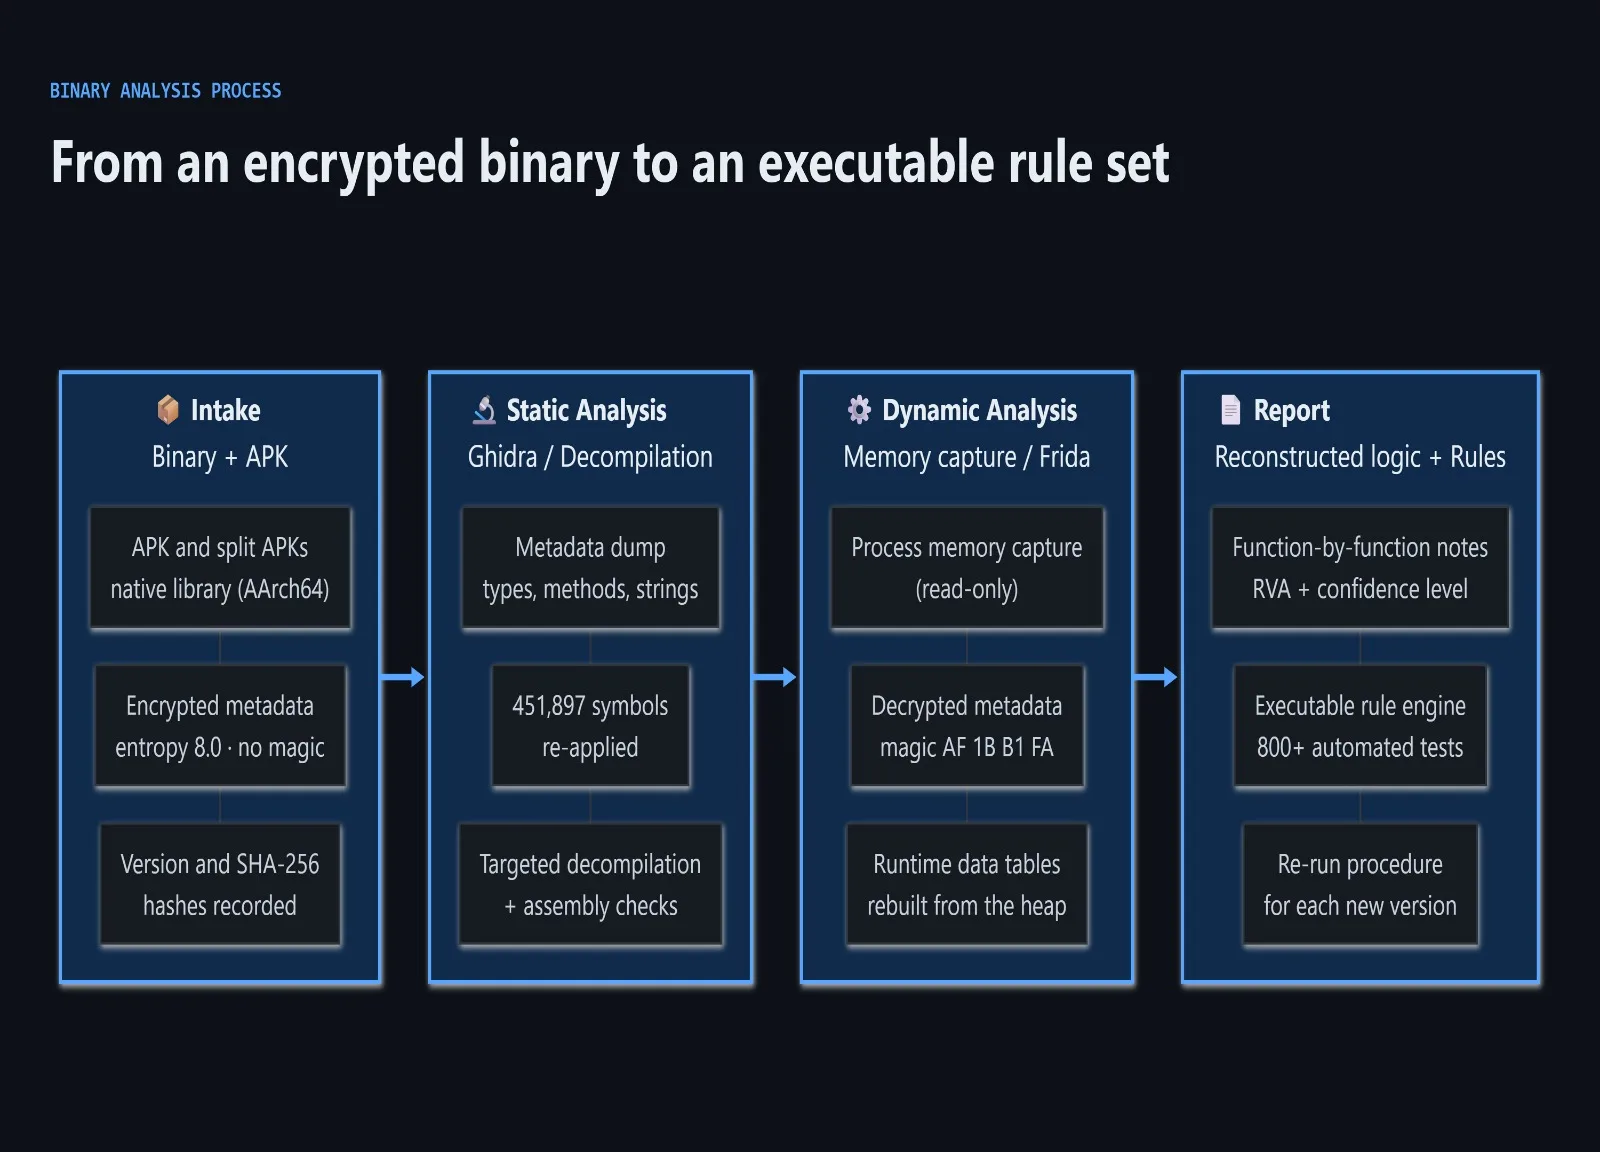
¿Tiene un ejecutable o una biblioteca sin código fuente ni documentación? Lo analizo, reconstruyo su lógica y entrego un informe en PDF claro que explica exactamente lo que hace: puntos de entrada, comportamientos ocultos, mecanismos de protección y riesgos. Obtendrá las respuestas que necesita para mantener, auditar o confiar en el archivo con seguridad.

Haré ingeniería inversa de su binario y entregaré un informe de análisis en PDF claro.
Archivo de hasta 10 MB, solo análisis estático, informe de 10-15 páginas
Archivo de hasta 50 MB, estático + dinámico en sandbox, informe de 15-25 páginas
Cualquier tamaño, estático + dinámico + red, informe de más de 25-30 páginas, pseudocódigo
Solicitar una Oferta Personalizada
Inicia sesión para solicitar una oferta personalizada
Crea una cuenta gratuita o inicia sesión para solicitar una oferta personalizada de este Zinner.
Iniciar sesión / RegistrarseHacer una pregunta previa a la venta
Inicia sesión para hacer una pregunta
Para reducir el spam en la plataforma, los mensajes previos a la venta solo pueden ser enviados por usuarios conectados.
Crea una cuenta gratuita o inicia sesión para enviar un mensaje a este Zinner directamente.
Iniciar sesión / RegistrarseInicio de sesión requerido
Crea una cuenta gratuita o inicia sesión para enviar un mensaje a este Zinner.
Iniciar sesión / RegistrarseInicio de sesión requerido
Crea una cuenta gratuita o inicia sesión para solicitar una oferta personalizada.
Iniciar sesión / RegistrarseAt a Glance
Detalles clave sobre este servicio para ayudarte a decidir. Generado por Zinn Hub, no por el vendedor.
Posición de Valor
Método de análisis
Herramientas utilizadas
Formatos compatibles
Entregable
Lo que recibirás
Descripción completa
# Análisis binario e ingeniería inversa — Informe claro, sin conjeturas
Tienes un ejecutable, una biblioteca compartida o un volcado de firmware **sin código fuente** y **sin documentación**. Necesitas saber qué hace realmente, cómo se comporta y si es seguro usarlo, enviarlo o confiar en él.
Analizo tu binario y entrego un **informe PDF claro y estructurado** que convierte el código máquina en respuestas legibles y accionables, sin jerga ni especulaciones.
## Lo que recibes
- **Un informe PDF detallado** (10 a 30 páginas según la complejidad)
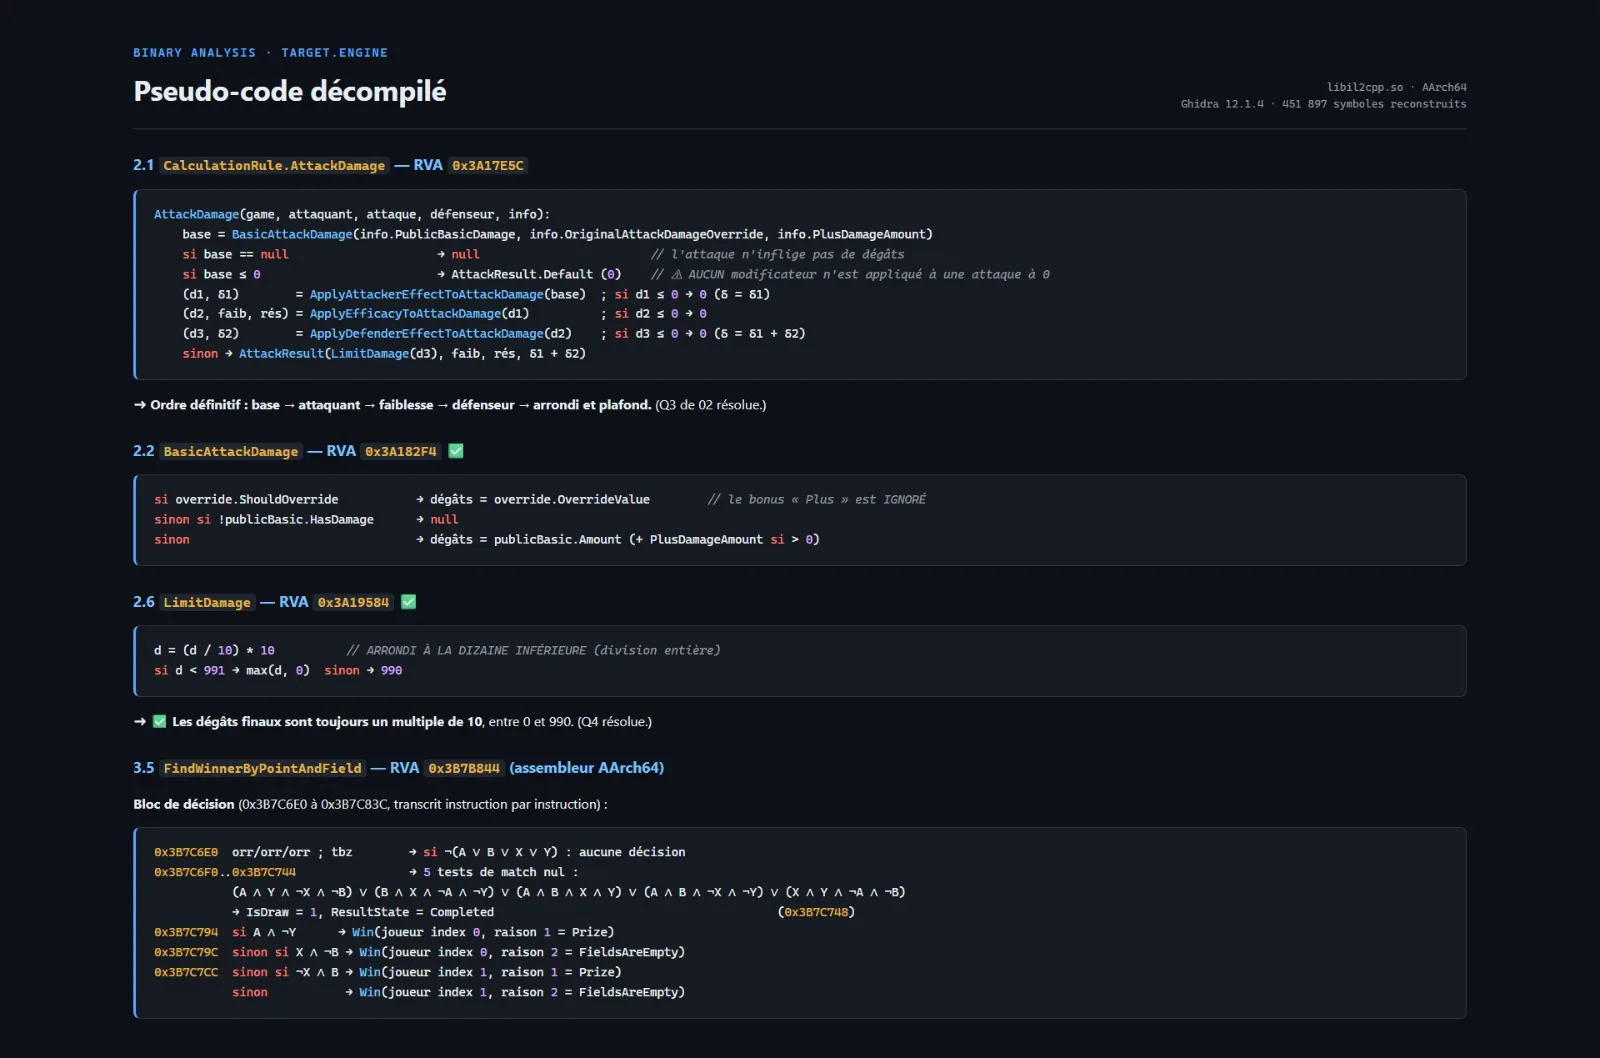
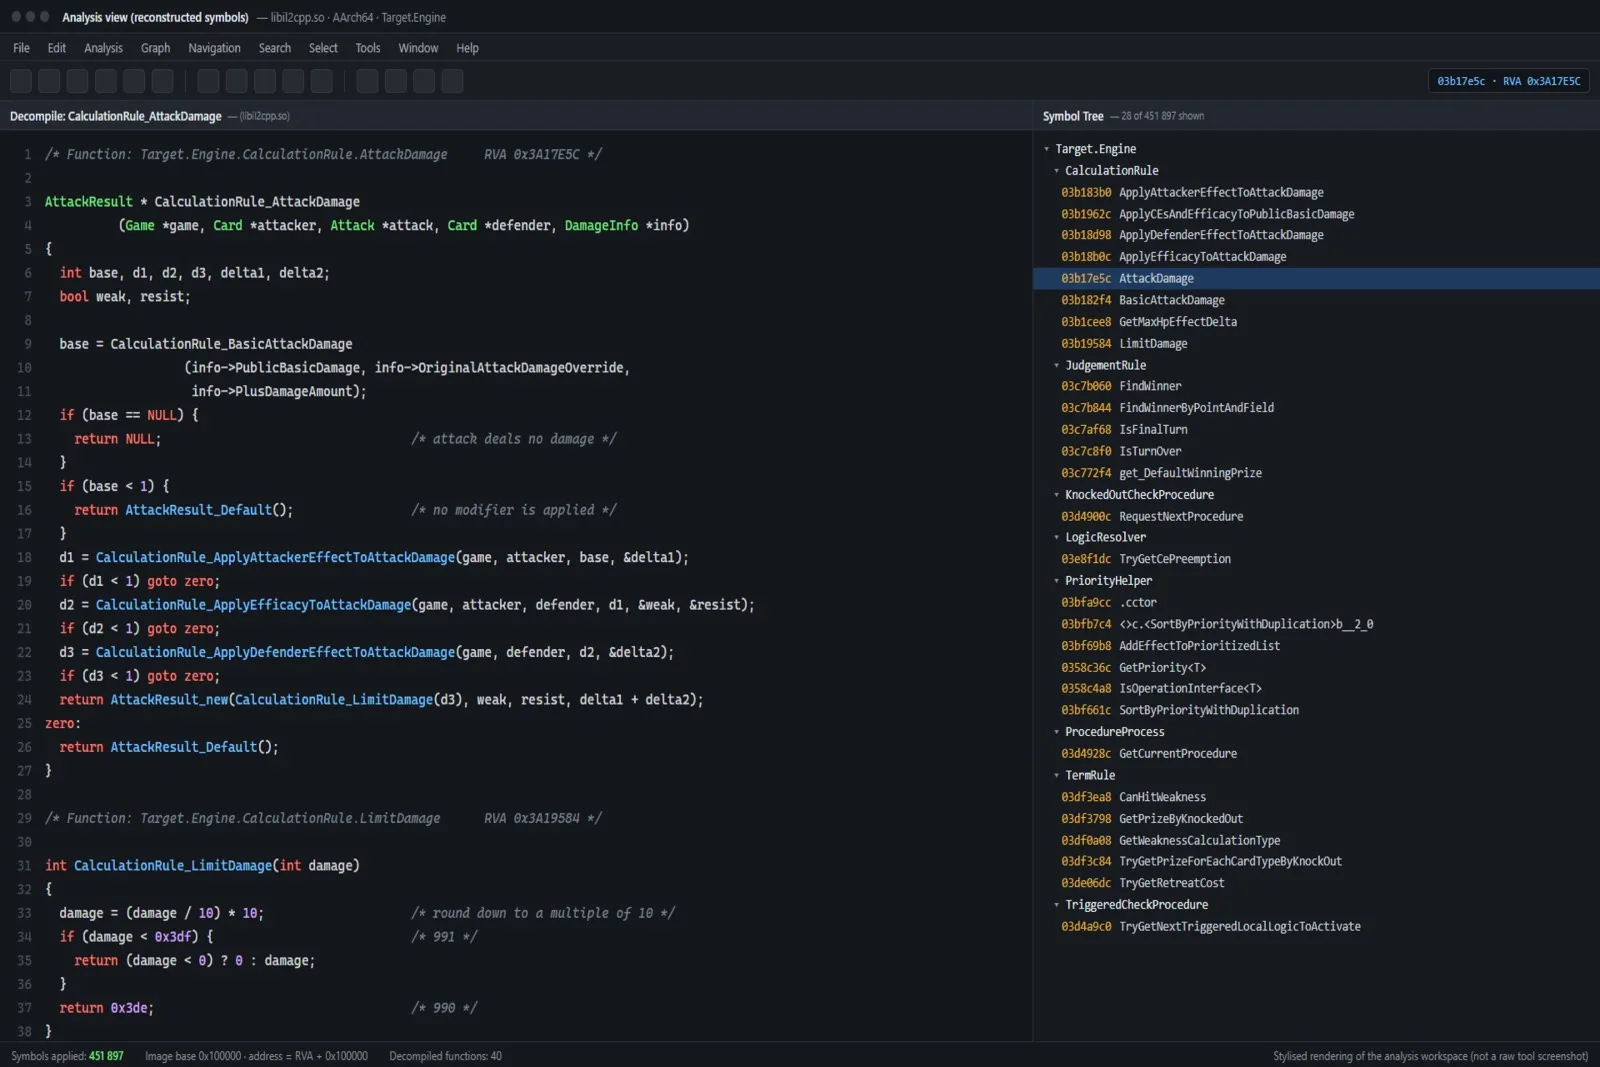
- **Lógica reconstruida** en pseudocódigo legible (funciones, estructuras de datos, algoritmos)
- **Mapa de comportamiento completo**: puntos de entrada, flujo de ejecución, llamadas de red, acceso al sistema de archivos
- **Mecanismos de protección** identificados: empaquetado, ofuscación, anti-depuración, anti-VM, cifrado
- **Evaluación de riesgos**: comportamientos sospechosos, características ocultas, posibles problemas de seguridad
- **Lista de IOC** cuando sea relevante (IPs, dominios, hashes de archivos, claves de registro)
- **Una llamada de información de 30 minutos** (opcional) para explicarte los hallazgos
## Cómo funciona — 4 pasos
1. **Recepción (Día 0)** — Envías el archivo y una breve descripción de tu objetivo (auditoría, recuperación, verificación de seguridad, interoperabilidad).
2. **Análisis estático (Día 1-2)** — Desensamblo el binario, mapeo su estructura, identifico bibliotecas y capas de protección, y reconstruyo la lógica principal.
3. **Análisis dinámico (Día 2-3)** — Si es necesario y seguro, ejecuto el archivo en un entorno aislado para observar su comportamiento real (red, archivos, persistencia).
4. **Entrega del informe (Día 3-5)** — Recibes el informe en PDF, además de un correo electrónico de resumen con los 5 hallazgos clave. Se puede programar una llamada de información si deseas profundizar.
## Paquetes
### 🔹 Básico — $150
- Archivos de hasta 10 MB
- Solo análisis estático
- Informe PDF de 10-15 páginas
- Resumen de lógica y comportamiento principal
- Entrega: 3 días hábiles
### 🔸 Estándar — $300
- Archivos de hasta 50 MB
- Análisis estático + dinámico en sandbox
- Informe PDF de 15-25 páginas
- Mapa de comportamiento completo + lista de IOC
- Análisis de mecanismos de protección
- Entrega: 5 días hábiles
### 🔺 Avanzado — $500
- Archivos de cualquier tamaño
- Análisis estático + dinámico + de red
- Informe PDF de más de 25-30 páginas
- Reconstrucción completa en pseudocódigo de funciones clave
- Análisis de protocolo de red (si aplica)
- Llamada de información de 30 minutos incluida
- Entrega: 7-10 días hábiles
*Presupuesto personalizado disponible para binarios ofuscados, empaquetados o de múltiples componentes.*
## Lo que necesito de ti
- El archivo a analizar (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, volcado de firmware, etc.)
- **Confirmación de que eres propietario del archivo o estás autorizado para analizarlo** — Solo trabajo con binarios que tienes el derecho legal de inspeccionar
- Una breve nota sobre tu objetivo: auditoría de seguridad, recuperación de código fuente, interoperabilidad, respuesta a incidentes o investigación
## Sobre mí
Soy un ingeniero inverso y desarrollador de software con experiencia práctica en:
- **Análisis binario**: desensamblaje con Ghidra e IDA, extracción de memoria, desempaquetado, desofuscación
- **Reconstrucción de protocolos**: decodificación de protocolos de red propietarios, esquemas de cifrado y lógica de sesión
- **Reconstrucción de lógica**: reconstrucción del comportamiento completo de la aplicación a partir de binarios, validado por más de 800 pruebas automatizadas
- **Desarrollo**: Rust, Python, C/C++, con un enfoque en el rendimiento y la fiabilidad
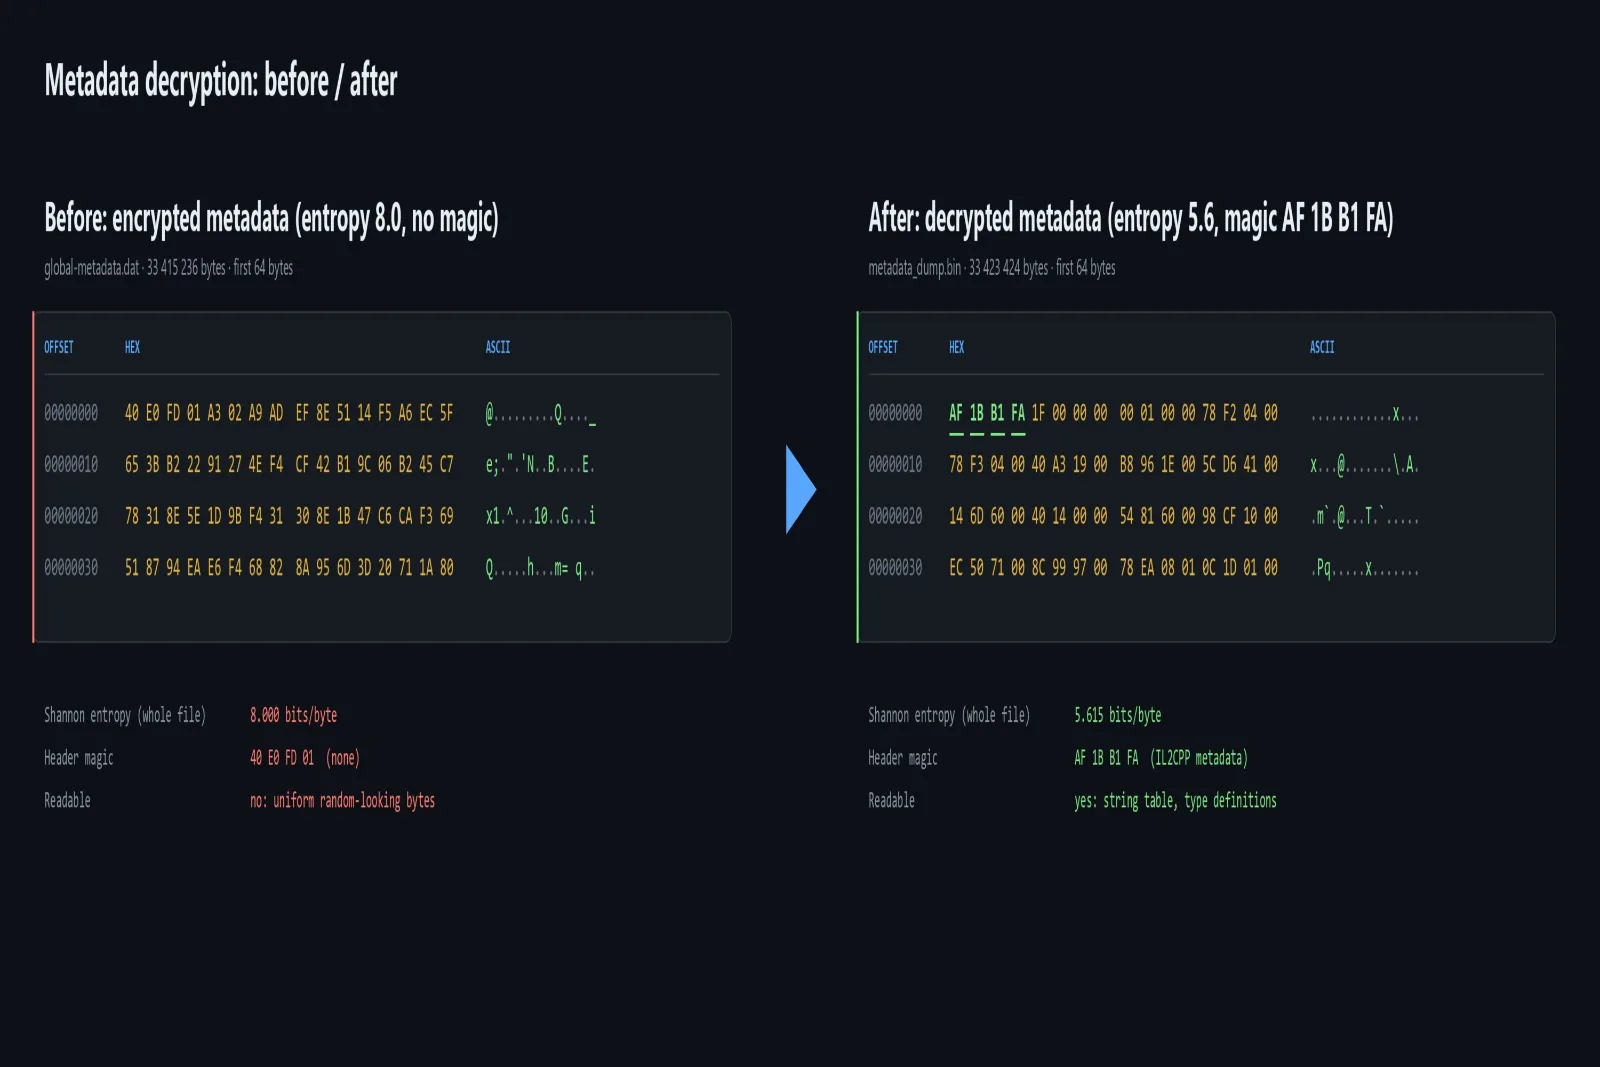
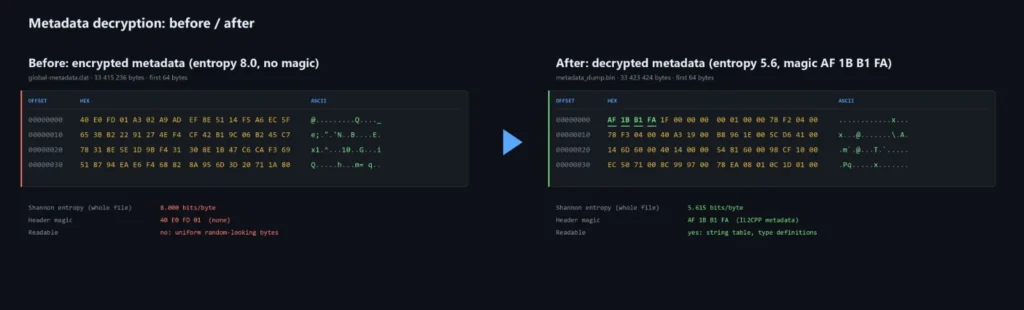
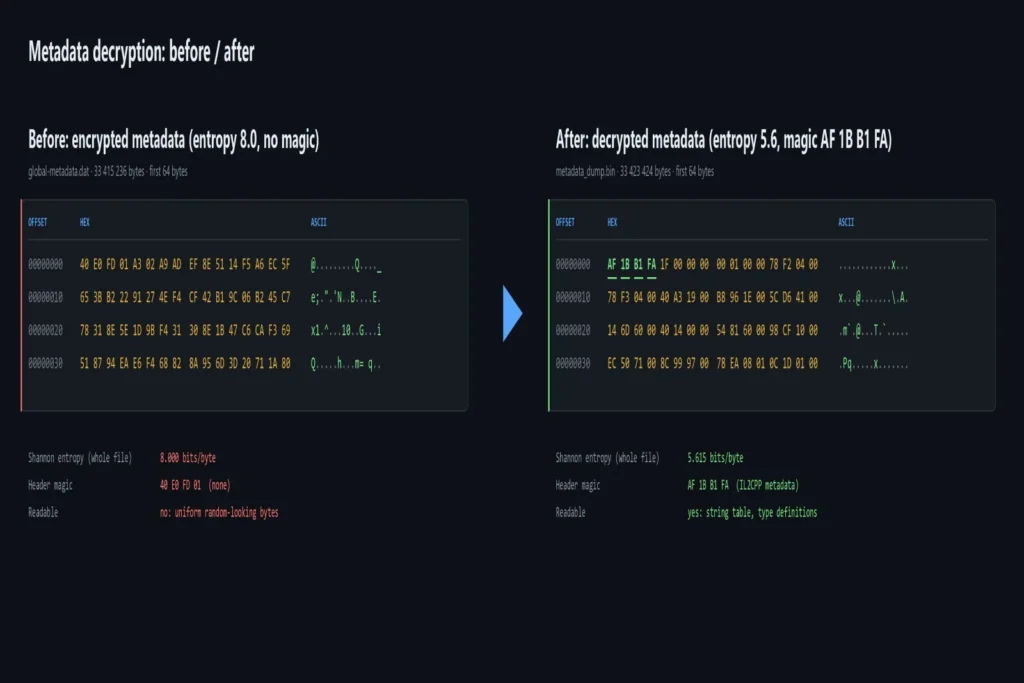
He realizado ingeniería inversa de una aplicación móvil completa de principio a fin, desde la extracción de metadatos cifrados hasta una reconstrucción funcional de su lógica de negocio, validada contra el servicio en vivo. Aporto el mismo rigor a cada archivo que analizo.
## Lo que hace que esto sea diferente
- **Sin caja negra**: cada hallazgo en el informe está respaldado por evidencia (dirección, función o paquete)
- **Salida legible**: obtienes pseudocódigo y explicaciones en lenguaje sencillo, no volcados de desensamblaje sin procesar
- **Accionable**: cada informe termina con recomendaciones concretas, no solo observaciones
- **Confidencial**: los archivos se analizan en un entorno aislado, se eliminan después de la entrega y nunca se comparten
## Notas importantes
- Solo analizo archivos de su propiedad o que está legalmente autorizado a inspeccionar.
- No crackeo software, no eludo licencias ni ayudo a eludir la protección para uso no autorizado.
- Para muestras de malware, el análisis se realiza en un entorno aislado (sandbox), nunca en una máquina de producción.
- NDA disponible bajo petición.
---
**¿Listo para empezar?** Envíame el archivo y tu objetivo en un mensaje, y confirmaré la viabilidad y el plazo en 24 horas.
Garantía de Calidad Zinner
Cada Zinner es revisado y aprobado antes de unirse a la plataforma.
Todos los servicios están respaldados por nuestro compromiso de garantía de calidad.
Tu pago está protegido hasta que apruebes el trabajo entregado.
Comparar Paquetes
| Característica | Básico | Estándar | Premium |
|---|---|---|---|
| Límite de tamaño de archivo | Hasta 10 MB | Hasta 50 MB | Cualquier tamaño |
| Profundidad del análisis | Solo estático | Estático + dinámico (sandbox) | Estático + dinámico + red |
| Longitud del informe | 10–15 páginas | 15–25 páginas | 25–30+ páginas |
| Lista de IOC | ✕ | ✓ | ✓ |
| Reconstrucción de pseudocódigo | Solo lógica principal | Funciones clave | Funciones clave completas |
| Plazo de entrega | 3 días hábiles | 5 días hábiles | 7–10 días hábiles |
Portafolio
Ejemplos del trabajo del vendedor relacionados con este Zinn.
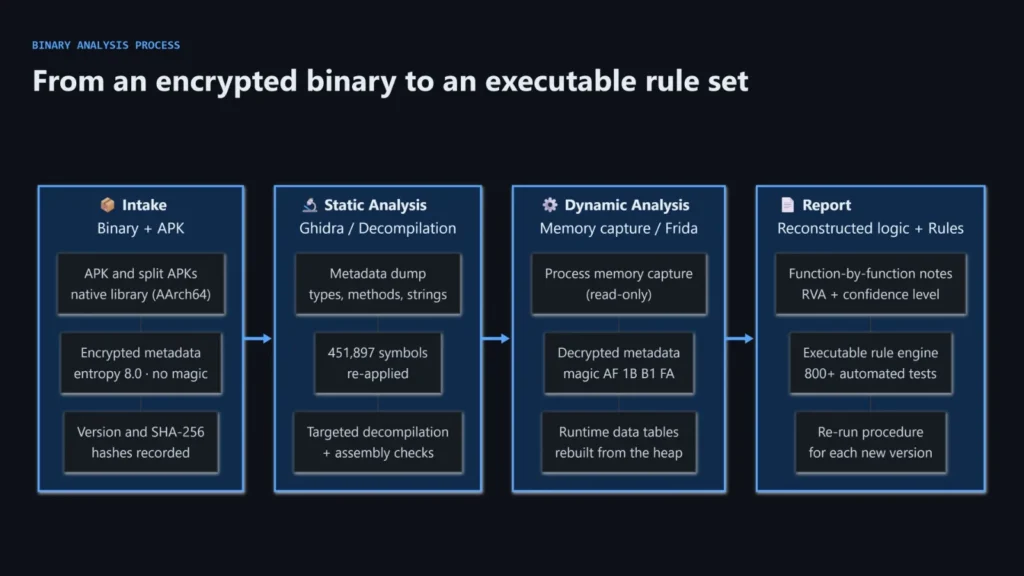
Análisis binario y reconstrucción lógica
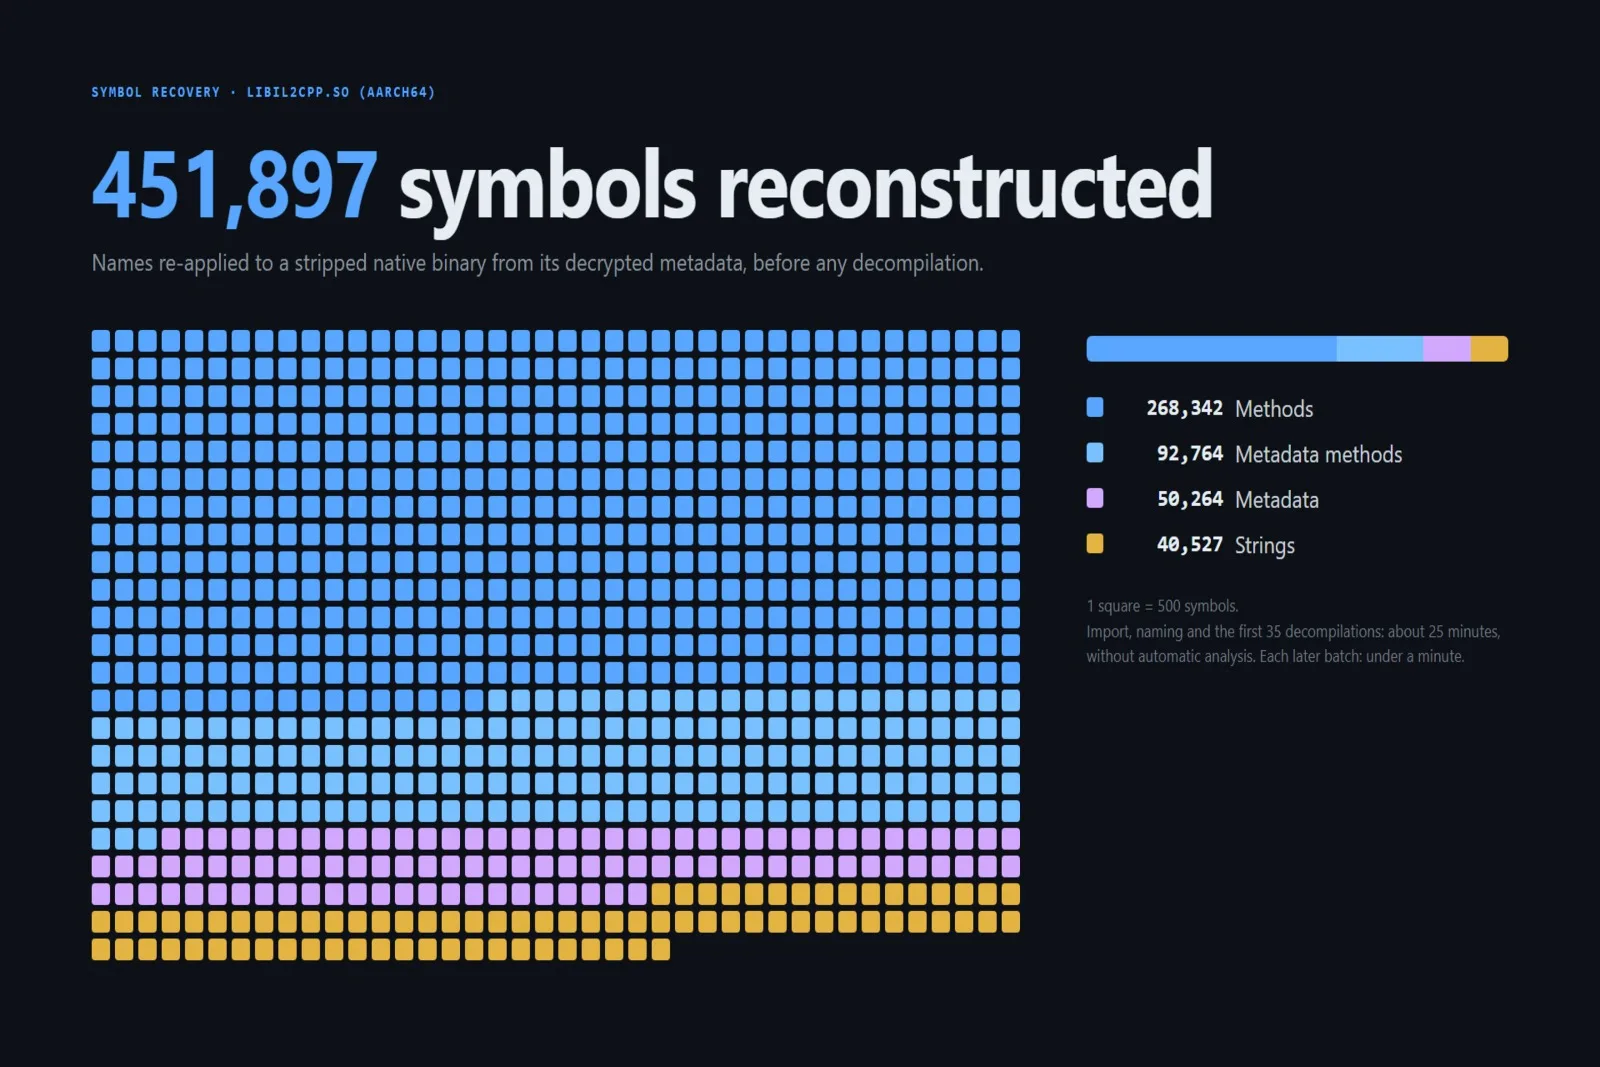
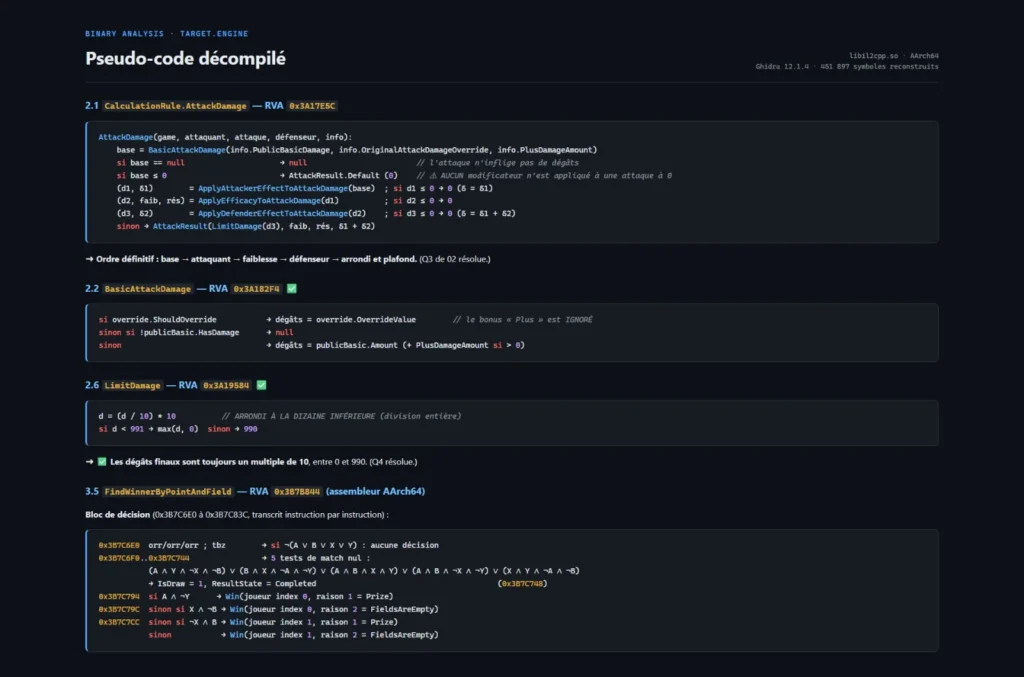
Ingeniería inversa de extremo a extremo de binarios nativos complejos. Desde el descifrado de metadatos protegidos (IL2CPP/Unity) hasta la reconstrucción de la lógica completa de la aplicación, validada por más de 800 pruebas automatizadas. Convierto binarios despojados e ilegibles en inteligencia clara, estructurada y procesable.
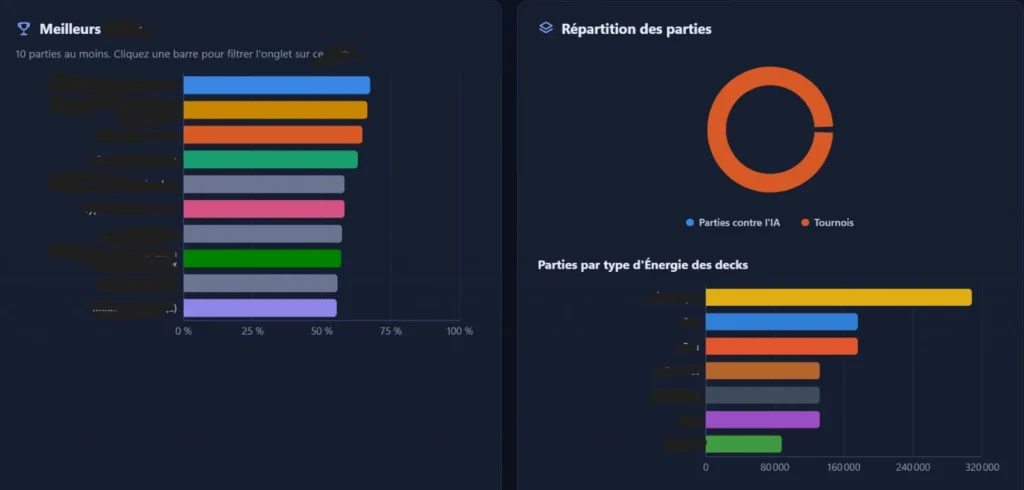
Desarrollo de motores de alto rendimiento
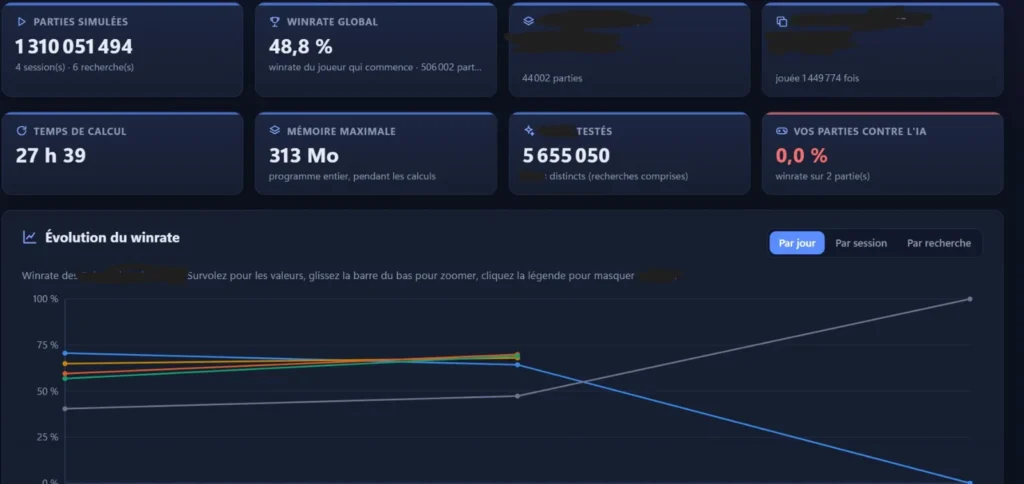
Desarrollo de un motor de simulación de alto rendimiento en Rust (capaz de 600,000+ simulaciones por minuto) con una IA avanzada (MCTS) y una interfaz de escritorio completa (Tauri). Construido para replicar estrictamente la lógica de negocio compleja y extraída con 100% fidelidad.
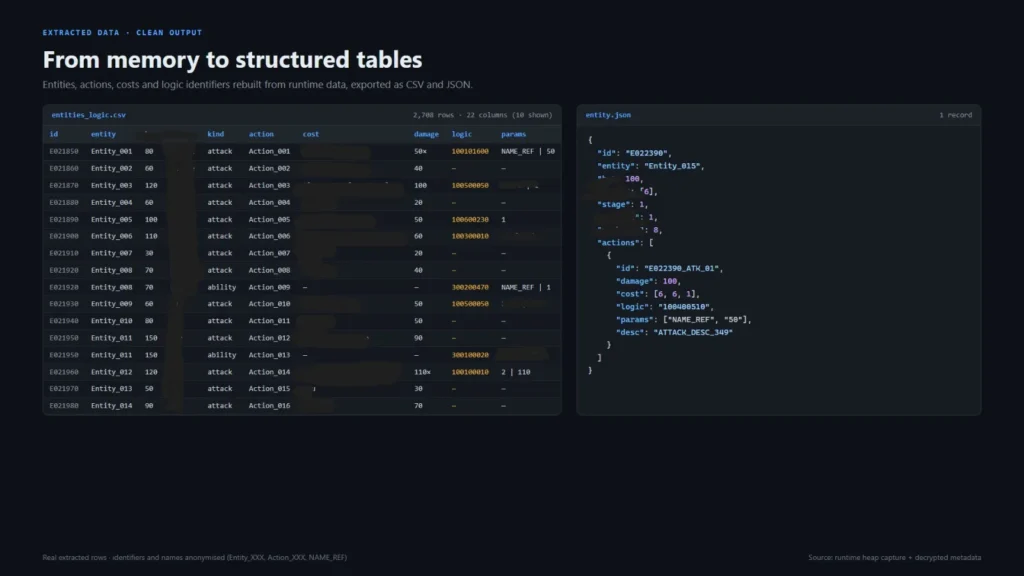
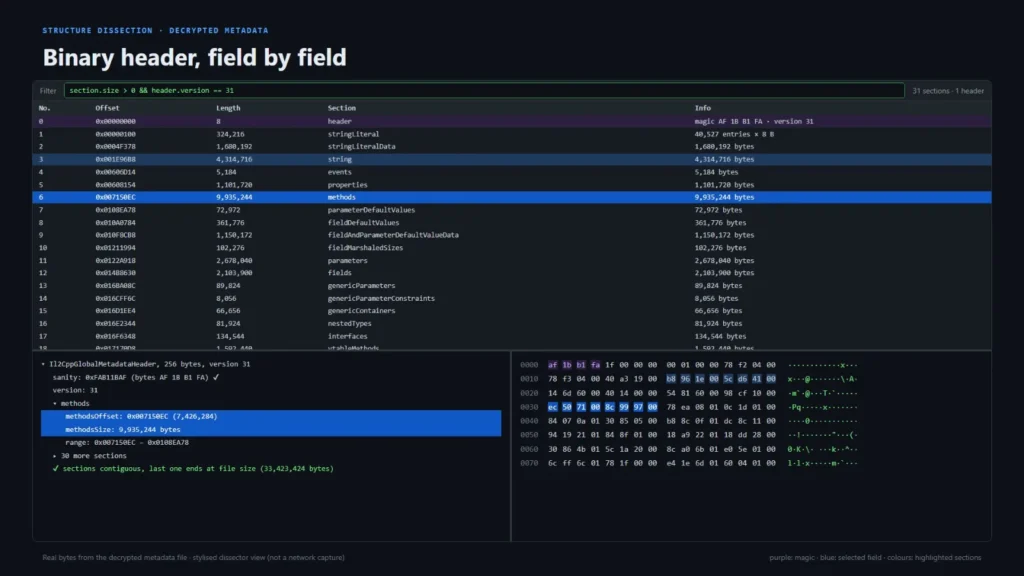
Extracción de datos y análisis binario
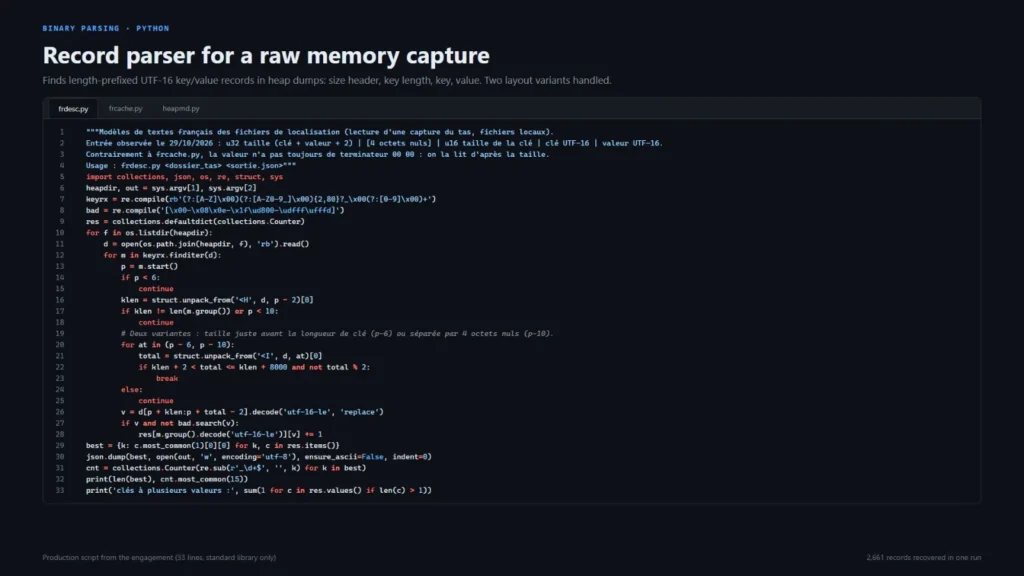
Herramientas personalizadas para extraer datos estructurados de binarios complejos, cifrados o propietarios. Desde capturas de memoria sin procesar y encabezados binarios hasta salidas CSV y JSON limpias y listas para producción. Escribo analizadores robustos en Python (solo biblioteca estándar) capaces de procesar miles de registros en una sola ejecución, convirtiendo archivos no estructurados en bases de datos procesables.
Información Adicional
Herramientas y Stack Tecnológico
Tipos de Archivo Compatibles
Detalles del Servicio
Preguntas Frecuentes
Absolutamente no. Su binario se analiza en un entorno de sandbox aislado, nunca conectado a una red en vivo. Nunca comparto sus archivos, hallazgos o detalles del proyecto con terceros. Todos los archivos se eliminan permanentemente de mis sistemas 7 días después de la entrega. También firmo NDA (Acuerdos de Confidencialidad) bajo petición sin costo adicional.
Sí. El desempaquetado y la desofuscación son parte de mi experiencia. Si el archivo está altamente protegido, puede requerir el paquete Avanzado. Sin embargo, siempre reviso el archivo y confirmo la viabilidad dentro de 24 horas antes de comenzar.
Proporciono comunicación estrictamente escrita para asegurar un registro detallado y rastreable de todos los hallazgos. Recibirá un informe completo en PDF y 7 días de soporte de preguntas y respuestas por escrito después de la entrega. Esto garantiza que tenga todo documentado por escrito.
Recibirá un informe PDF claro y estructurado que explica el comportamiento, la lógica y los riesgos del archivo. Dependiendo de su paquete, también puede recibir datos extraídos (CSV/JSON), una lista de Indicadores de Compromiso (IOC) y scripts de Python utilizados para el análisis.
Reseñas de Clientes
Mira lo que nuestros clientes dicen sobre este Zinn
Categorías
Políticas de Zinner
Zinns relacionados