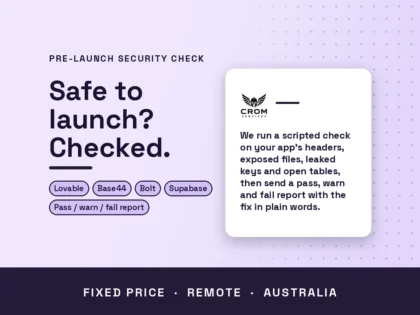
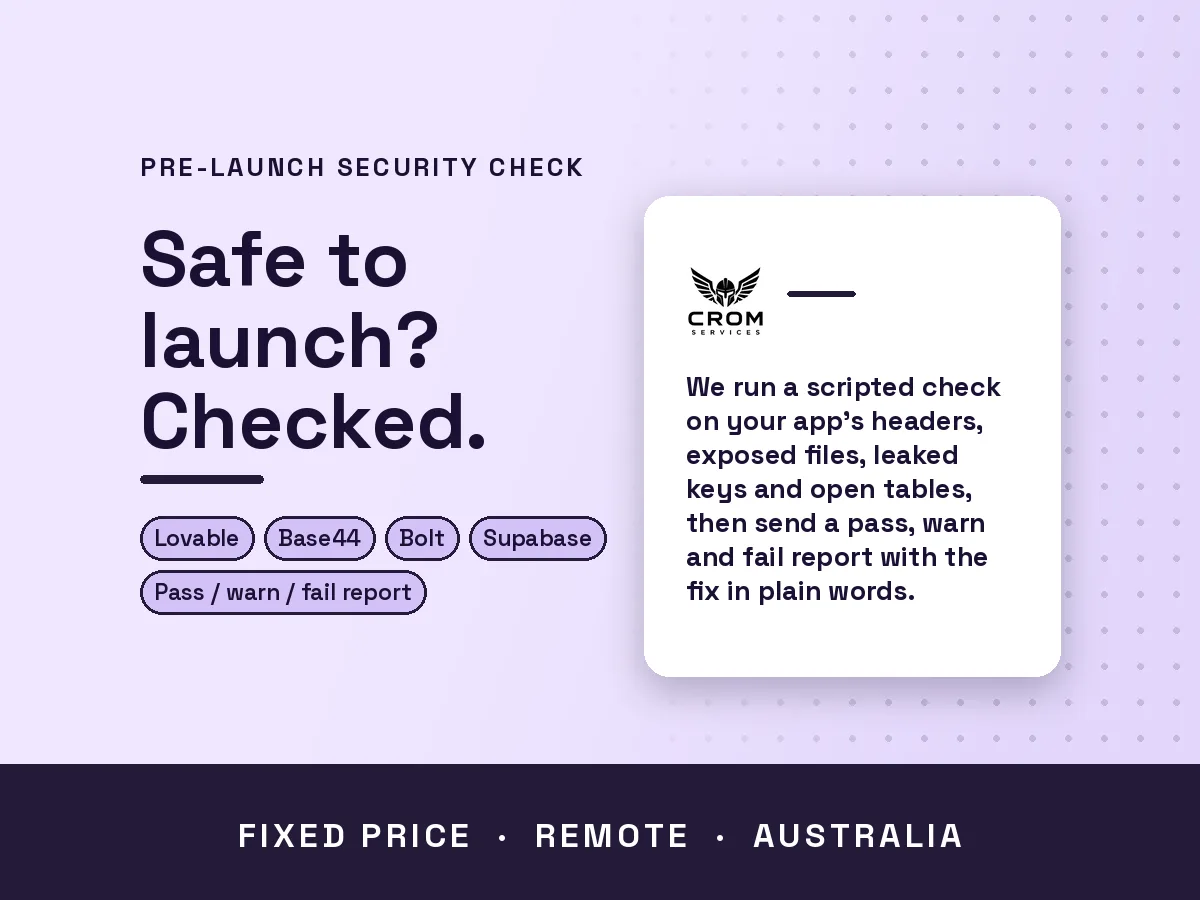
In 1 bis 3 Tagen: ein geskripteter Sicherheitscheck vor dem Start Ihrer Lovable-, Base44-, Bolt- oder Supabase-App, mit einem leicht verständlichen Bestanden-, Warn- und Nicht-Bestanden-Bericht. Dies ist ein geskripteter Check, keine KI, die für die App bürgt, und kein Penetrationstest oder eine Zertifizierung.
Ich führe einen Pre-Launch-Sicherheitscheck für Ihre Lovable-, Base44-, Bolt- oder Supabase-App durch, mit einem Bestanden- oder Nicht-Bestanden-Bericht
Geskripteter Sicherheitscheck vor dem Start mit einem Bestanden-, Warn- und Nicht-Bestanden-Bericht.
- Geskripteter Check von Headern, HTTPS, exponierten Dateien, CORS, Geheimnissen im Client-JavaScript, Supabase-Tabellen (falls vorhanden) und einem sanften 20-Anfragen-Ratenlimit-Test
- Markdown- und HTML-Bericht mit Bestanden, Warnung und Fehler, Beweisen und der Korrektur in einfachen Worten
- Geheime Werte werden niemals im Bericht aufgeführt
Alles im Schnellscan, plus eine leicht verständliche Fixliste in der richtigen Reihenfolge.
- Alles im Schnellscan
- Leicht verständliche Fixliste, in der richtigen Reihenfolge, geschrieben für ein Lovable-, Base44-, Bolt- oder Supabase-Projekt (was zu ändern ist und wo)
- Kurze Anmerkung zu allem, was wie eine Plattform-Standardeinstellung aussieht (z. B. ein fehlender Header auf einer App-Domain), damit Sie wissen, was Sie selbst beheben können
Alles im Scan + Fixliste, plus wir wenden die sicheren Korrekturen an und führen das Skript erneut aus.
- Alles im Scan + Fixliste
- Wir wenden die sicheren Korrekturen an, die wir können: Sicherheits-Header, Entfernen exponierter Dateien und Quellzuordnungen, Verschärfung der Row Level Security und Entfernen von geleakten geheimen Schlüsseln aus dem Client
- Wir führen das Skript erneut aus und senden die Berichte vor und nach der Korrektur
- Die Schlüsselrotation in Stripe, Supabase oder anderen Anbietern wird angeleitet; Sie genehmigen jeden Rotations- oder Widerrufsschritt zuerst. Größere Umbauten oder eine vollständige Quellcode-Überprüfung werden separat angeboten
Fordern Sie ein individuelles Angebot an
Melden Sie sich an, um ein benutzerdefiniertes Angebot anzufordern
Erstellen Sie ein kostenloses Konto oder melden Sie sich an, um ein personalisiertes Angebot von diesem Zinner anzufordern.
Anmelden / RegistrierenStelle eine Frage vor dem Kauf
Bei Zinn anmelden, um eine Frage zu stellen
Um Spam auf der Plattform zu reduzieren, können Nachrichten vor dem Verkauf nur von angemeldeten Benutzern versendet werden.
Erstelle ein kostenloses Konto oder melde dich an, um diese Zinner direkt zu kontaktieren.
Anmelden / RegistrierenAnmeldung erforderlich
Erstelle ein kostenloses Konto oder melde dich an, um diese Zinner zu kontaktieren.
Anmelden / RegistrierenAnmeldung erforderlich
Erstellen Sie ein kostenloses Konto oder melden Sie sich an, um ein personalisiertes Angebot anzufordern.
Anmelden / RegistrierenAuf einen Blick
Wichtige Details zu diesem Service, um dir bei deiner Entscheidung zu helfen. Generiert von Zinn Hub, nicht vom Verkäufer.
Wertposition
Prüfmethode
Abgedeckte Plattformen
Was wird überprüft
Lieferformat
Was Sie erhalten
Vollständige Beschreibung
Fertig in 1 bis 3 Tagen, je nach Paket. Eine Lovable-, Base44-, Bolt- oder Supabase-App kann fertig aussehen und trotzdem mit fehlenden Sicherheits-Headern, einer öffentlichen.env-Datei, einem geheimen Schlüssel im JavaScript oder einer Datenbanktabelle ausgeliefert werden, die jeder lesen kann. Die meisten Besitzer sehen dies nie, weil die App im Browser gut aussieht.
Crom Services führt ein festes Skript gegen Ihre Live- oder Staging-URL aus und liefert Ihnen einen klaren Bestanden-, Warn- und Fehlerbericht mit Beweisen und der Korrektur in einfachen Worten. Der Beweis ist das Skript, keine KI, die eine Meinung schreibt.
Was Sie bekommen:
- Eine geskriptete Überprüfung der Sicherheits-Header (CSP, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy) und der HTTP-zu-HTTPS-Weiterleitung
- Eine Überprüfung auf exponierte Dateien wie.env,.git und Sicherungsdateien sowie auf öffentliche JavaScript-Quellzuordnungen
- Eine CORS-Überprüfung und ein Scan des öffentlichen JavaScripts nach geheimen Schlüsseln. Der Bericht zeigt nur den Schlüsseltyp und die ersten 4 Zeichen, niemals den Wert
- Wenn die App Supabase verwendet: eine schreibgeschützte Liste von Tabellen, die für den öffentlichen anonymen Schlüssel sichtbar sind, und ein Flag für jede Tabelle, die eine Zeile an einen anonymen Benutzer zurückgibt (LIMIT 1, keine Schreibvorgänge)
- Eine sanfte Ratenlimit-Überprüfung: höchstens 20 Anfragen an einen Endpunkt. Kein Lasttest
- Ein Markdown- und HTML-Bericht mit Bestanden, Warnung und Fehler, Nachweisen und der Lösung in einfachen Worten
Was wir von dir brauchen:
- Die Live- oder Staging-URL
- Wenn die App Supabase verwendet und der öffentliche Schlüssel noch nicht auf der Seite ist, nur die Projekt-URL und der anonyme oder veröffentlichbare Schlüssel. Niemals der service_role oder geheime Schlüssel.
- Welche Website ist im Umfang, wenn Sie mehr als eine haben
So läuft es ab: Sie bestellen und senden die URL, wir führen das Skript aus und überprüfen den Bericht. Bei Scan + Fixliste“ erhalten Sie zusätzlich eine einfache Liste der zu ändernden Punkte, in der richtigen Reihenfolge. Bei Scan + Fixes“ wenden wir die sicheren Korrekturen an, die wir können, führen das Skript erneut aus und senden beide Berichte.
Vollständig remote. Keine Anrufe erforderlich; Fragen und Übergabe erfolgen in den Bestellnachrichten.
Festpreis. Wenn es nicht wie vereinbart funktioniert, beheben wir es innerhalb von 7 Tagen nach Übergabe kostenlos. Wir werden Sie nicht mit etwas kaputtem zurücklassen, das wir gebaut haben. Die Uhr beginnt, sobald wir die URL und alle benötigten Schlüssel haben.
Nicht enthalten und klar gesagt: Dies ist eine geskriptete Vorabprüfung. Es ist kein Penetrationstest, keine Zertifizierung und keine Garantie, dass die App sicher ist. Es deckt kein Social Engineering, keine kostenpflichtigen Drittanbieter-Scanner oder eine vollständige Quellcode-Überprüfung ab. Wir erstellen für diese Arbeiten separate Angebote, damit Sie den Preis zuerst kennen.
Zinner Qualitätsgarantie
Jeder Zinner wird überprüft und genehmigt, bevor er die Plattform beitritt.
Alle Dienstleistungen sind durch unser Qualitätssicherungsversprechen abgedeckt.
Ihre Zahlung ist geschützt, bis Sie die erbrachte Arbeit genehmigen.
Pakete vergleichen
| Funktion | Schnellscan | Scan + Fixliste | Scan + Korrekturen |
|---|---|---|---|
| Lieferzeit | 1 Tage | 2 Tage | 3 Tage |
| Überarbeitungen | 1 | 1 | 1 |
| Geskriptete Überprüfung von Headern, HTTPS, exponierten Dateien, CORS, Geheimnissen im Client-JavaScript, Supabase-Tabellen (falls vorhanden) und einem sanften 20-Anfragen-Ratenlimit-Test | ✓ | ✕ | ✕ |
| Markdown- und HTML-Bericht mit Bestanden, Warnung und Fehler, Nachweisen und der Lösung in einfachen Worten | ✓ | ✕ | ✕ |
| Geheime Werte werden niemals im Bericht aufgeführt | ✓ | ✕ | ✕ |
| Alles im Schnellscan | ✕ | ✓ | ✕ |
| Klartext-Fixliste, in der richtigen Reihenfolge, geschrieben für ein Lovable-, Base44-, Bolt- oder Supabase-Projekt (was zu ändern ist und wo) | ✕ | ✓ | ✕ |
| Kurzer Hinweis zu allem, was wie eine Plattform-Standardeinstellung aussieht (z. B. ein fehlender Header auf einer App-Domain), damit Sie wissen, was Sie selbst beheben können | ✕ | ✓ | ✕ |
| Alles in Scan + Fixliste | ✕ | ✕ | ✓ |
| Wir wenden die sicheren Korrekturen an, die wir können: Sicherheit-Header, Entfernen von exponierten Dateien und Quellzuordnungen, Verschärfung der Zeilenebenensicherheit und Entfernen von durchgesickerten geheimen Schlüsseln aus dem Client. | ✕ | ✕ | ✓ |
| Wir führen das Skript erneut aus und senden die Berichte vor und nach der Änderung | ✕ | ✕ | ✓ |
| Die Schlüsselrotation in Stripe, Supabase oder anderen Anbietern wird angeleitet; Sie genehmigen jeden Rotations- oder Widerrufsschritt zuerst. Größere Umbauten oder eine vollständige Quellcode-Überprüfung werden separat angeboten. | ✕ | ✕ | ✓ |
Servicedetails
Häufig gestellte Fragen
Nein. Es ist eine geskriptete Vorabprüfung. Es ist kein Penetrationstest, keine Zertifizierung und keine Garantie, dass die App sicher ist. Solche Arbeiten werden separat angeboten.
Nein, niemals. Wenn Ihre App Supabase verwendet und der öffentliche Schlüssel noch nicht auf der Seite ist, benötigen wir nur die Projekt-URL und den anonymen oder veröffentlichbaren Schlüssel.
Nur auf der privaten Auftragsstatusseite für Ihre Bestellung (eine geheime URL, kein gemeinsames Portal). Dort stellen Sie Fragen, sehen Updates und erhalten den Bericht.
Schnellscan und Scan + Fixliste lesen nur Ihre öffentliche Website. Bei Scan + Fixes wenden wir die sicheren Korrekturen an, die wir können, und Sie genehmigen jeden Schlüsselrotations- oder Widerrufsschritt, bevor er stattfindet.
Wenn es nicht wie vereinbart funktioniert, beheben wir es innerhalb von 7 Tagen nach Übergabe kostenlos.
Kundenbewertungen
Sehen Sie, was unsere Kunden über dieses Zinn sagen
Kategorien
Zinner Richtlinien
Verwandte Zinns

Ich erstelle eine professionelle WordPress-Website für Ihr Unternehmen
Ich werde eine professionelle Wix-Website für Ihr Unternehmen entwerfen
Ich werde Ihre Wix-Website professionell gestalten oder neu gestalten