Sie haben eine ausführbare Datei oder Bibliothek ohne Quellcode und ohne Dokumentation? Ich analysiere sie, rekonstruiere ihre Logik und liefere einen klaren PDF-Bericht, der genau erklärt, was sie tut – Einstiegspunkte, verborgene Verhaltensweisen, Schutzmechanismen und Risiken. Sie erhalten die Antworten, die Sie benötigen, um die Datei mit Zuversicht zu warten, zu prüfen oder ihr zu vertrauen.

Ich werde Ihr Binary reverse-engineeren und einen klaren PDF-Analysebericht liefern
Datei bis zu 10 MB, nur statische Analyse, 10-15 Seiten Bericht
Datei bis zu 50 MB, statisch + dynamisch in Sandbox, 15-25 Seiten Bericht
Jede Größe, statisch + dynamisch + Netzwerk, 25-30+ Seiten Bericht, Pseudocode
Fordern Sie ein individuelles Angebot an
Melden Sie sich an, um ein benutzerdefiniertes Angebot anzufordern
Erstellen Sie ein kostenloses Konto oder melden Sie sich an, um ein personalisiertes Angebot von diesem Zinner anzufordern.
Anmelden / RegistrierenStelle eine Frage vor dem Kauf
Bei Zinn anmelden, um eine Frage zu stellen
Um Spam auf der Plattform zu reduzieren, können Nachrichten vor dem Verkauf nur von angemeldeten Benutzern versendet werden.
Erstelle ein kostenloses Konto oder melde dich an, um diese Zinner direkt zu kontaktieren.
Anmelden / RegistrierenAnmeldung erforderlich
Erstelle ein kostenloses Konto oder melde dich an, um diese Zinner zu kontaktieren.
Anmelden / RegistrierenAnmeldung erforderlich
Erstellen Sie ein kostenloses Konto oder melden Sie sich an, um ein personalisiertes Angebot anzufordern.
Anmelden / RegistrierenAuf einen Blick
Wichtige Details zu diesem Service, um dir bei deiner Entscheidung zu helfen. Generiert von Zinn Hub, nicht vom Verkäufer.
Wertposition
Analysemethode
Verwendete Tools
Unterstützte Formate
Lieferergebnis
Was Sie erhalten
Vollständige Beschreibung
# Binäranalyse & Reverse Engineering — Klarer Bericht, keine Vermutungen
Sie haben eine ausführbare Datei, eine gemeinsam genutzte Bibliothek oder einen Firmware-Dump **ohne Quellcode** und **ohne Dokumentation**. Sie müssen wissen, was sie wirklich tut, wie sie sich verhält und ob sie sicher zu verwenden, zu versenden oder zu vertrauen ist.
Ich analysiere Ihre Binärdatei und liefere einen **klaren, strukturierten PDF-Bericht**, der Maschinencode in lesbare, umsetzbare Antworten umwandelt – kein Fachjargon, keine Spekulationen.
## Was Sie erhalten
- **Ein detaillierter PDF-Bericht** (10 bis 30 Seiten je nach Komplexität)
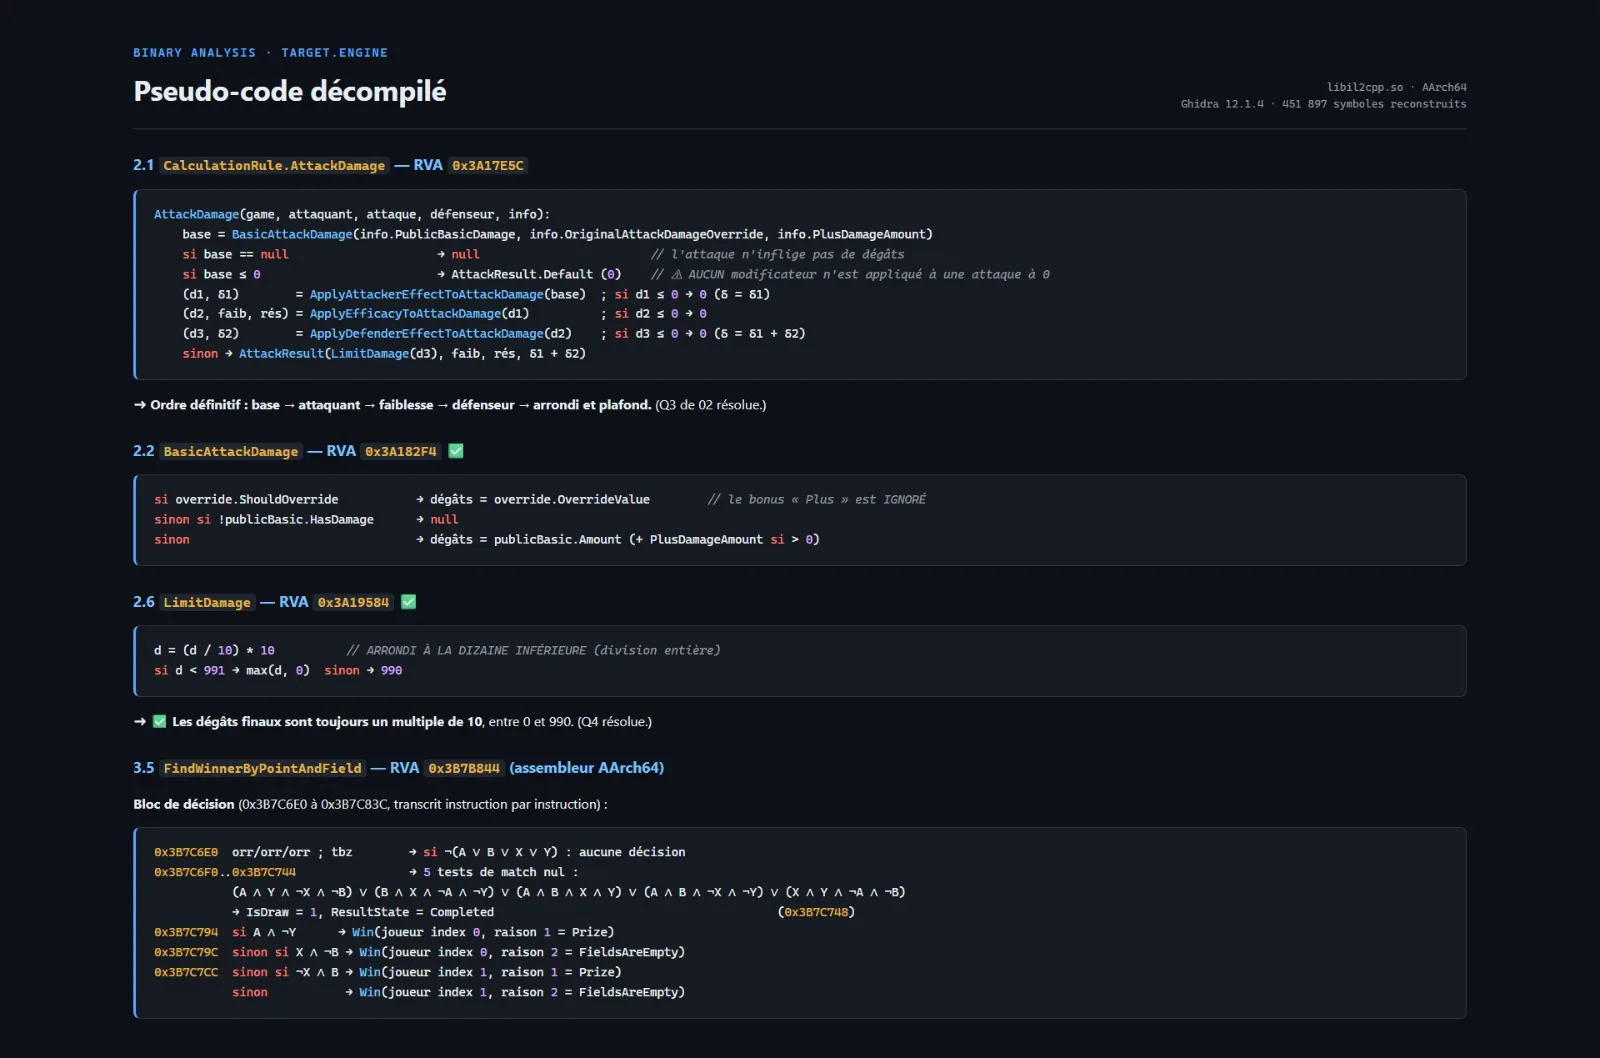
- **Rekonstruierte Logik** in lesbarem Pseudocode (Funktionen, Datenstrukturen, Algorithmen)
- **Vollständige Verhaltensübersicht**: Einstiegspunkte, Ausführungsfluss, Netzwerkaufrufe, Dateisystemzugriff
- **Identifizierte Schutzmechanismen**: Packen, Verschleierung, Anti-Debug, Anti-VM, Verschlüsselung
- **Risikobewertung**: Verdächtiges Verhalten, versteckte Funktionen, potenzielle Sicherheitsbedenken
- **IOC-Liste** bei Relevanz (IPs, Domains, Dateihashes, Registrierungsschlüssel)
- **Ein 30-minütiges Debriefing-Gespräch** (optional), um die Ergebnisse zu besprechen
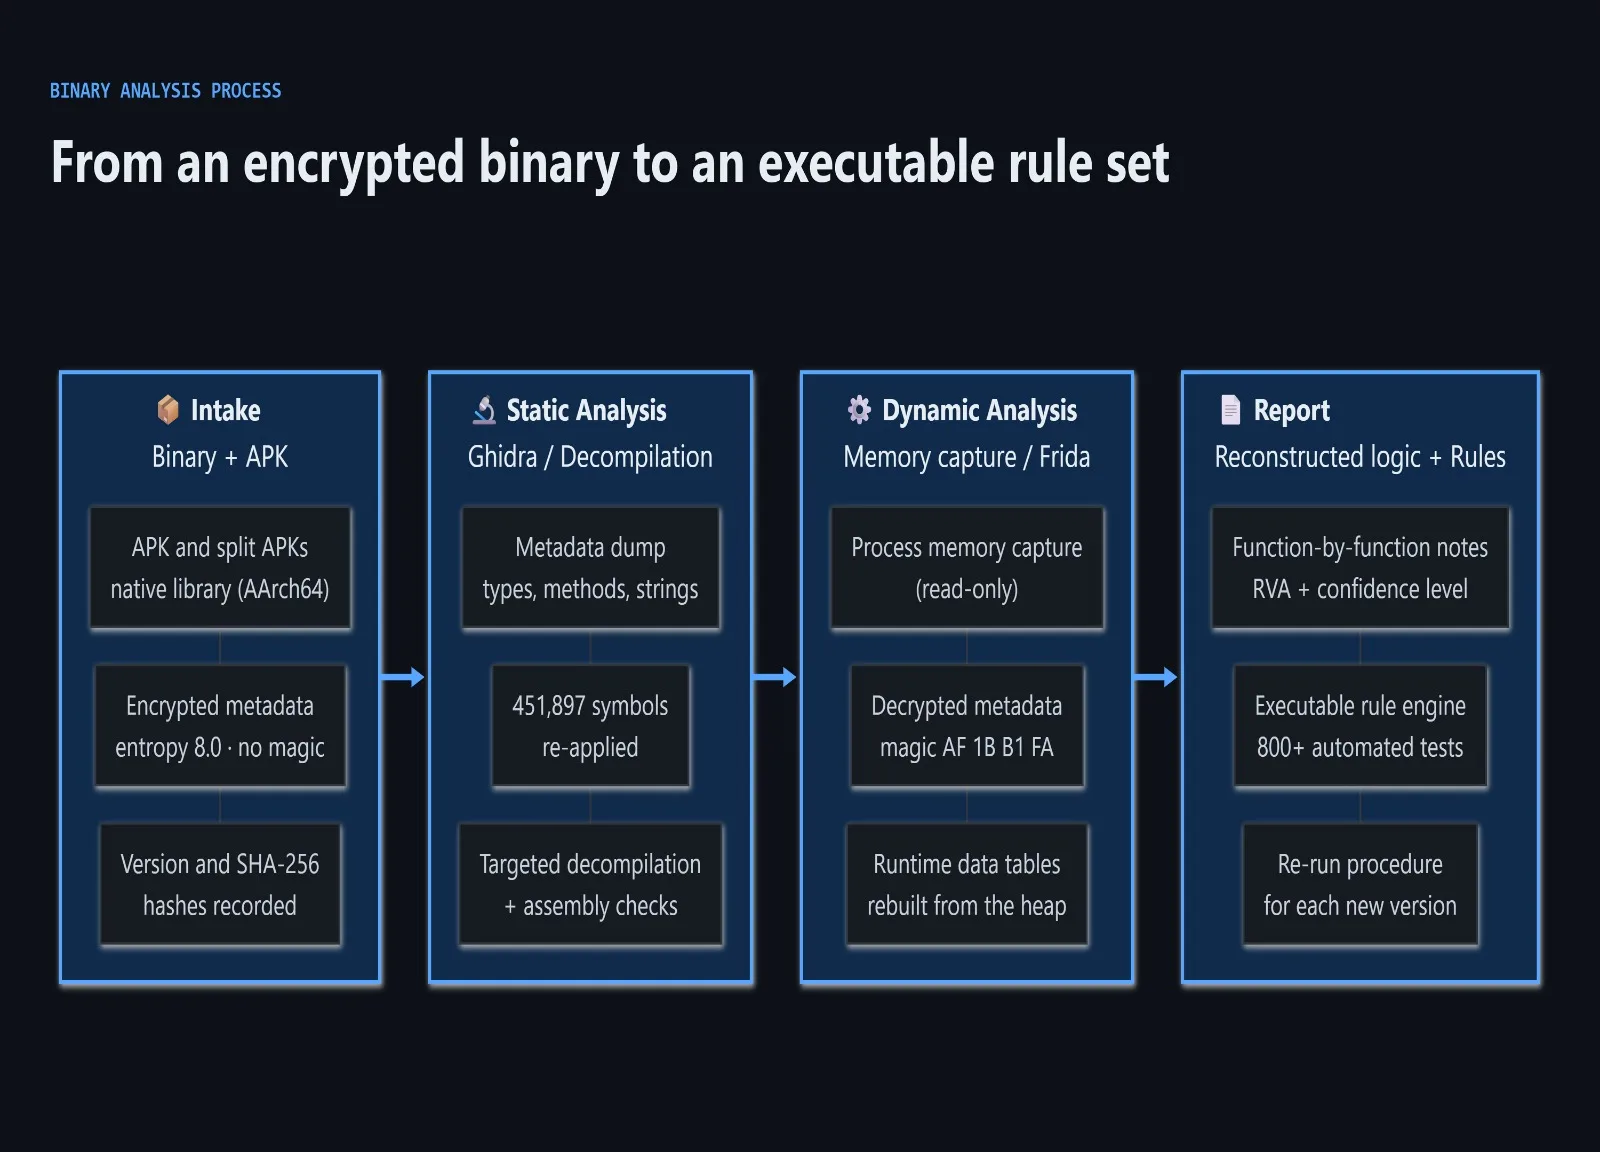
## So funktioniert's – 4 Schritte
1. **Aufnahme (Tag 0)** — Sie senden die Datei und eine kurze Beschreibung Ihres Ziels (Audit, Wiederherstellung, Sicherheitsprüfung, Interoperabilität).
2. **Statische Analyse (Tag 1-2)** — Ich zerlege die Binärdatei, ordne ihre Struktur zu, identifiziere Bibliotheken und Schutzschichten und rekonstruiere die Hauptlogik.
3. **Dynamische Analyse (Tag 2-3)** — Bei Bedarf und Sicherheit führe ich die Datei in einer isolierten Sandbox aus, um ihr tatsächliches Verhalten zu beobachten (Netzwerk, Dateien, Persistenz).
4. **Berichtslieferung (Tag 3-5)** — Sie erhalten den PDF-Bericht sowie eine zusammenfassende E-Mail mit den 5 wichtigsten Erkenntnissen. Ein Debriefing-Gespräch kann vereinbart werden, wenn Sie tiefer gehen möchten.
## Pakete
### 🔹 Basic — $150
- Dateien bis zu 10 MB
- Nur statische Analyse
- 10-15-seitiger PDF-Bericht
- Zusammenfassung der Hauptlogik und des Verhaltens
- Lieferung: 3 Werktage
### 🔸 Standard — $300
- Dateien bis zu 50 MB
- Statische + dynamische Analyse in der Sandbox
- 15-25-seitiger PDF-Bericht
- Vollständige Verhaltensübersicht + IOC-Liste
- Analyse der Schutzmechanismen
- Lieferung: 5 Werktage
### 🔹 Basic — $
- Dateien bis zu
MB
- Nur statische Analyse
- 10-15 Seiten PDF-Bericht
- Zusammenfassung der Hauptlogik und des Verhaltens
- Lieferung: 500 Werktage
*Benutzerdefiniertes Angebot für verschleierte, gepackte oder mehrkomponentige Binärdateien verfügbar.*
## Über mich
- Die zu analysierende Datei (`.exe`, `.dll`, `.so`, `.bin`, `.elf`, Firmware-Dump usw.)
- **Bestätigung, dass Sie die Datei besitzen oder zur Analyse berechtigt sind** – Ich arbeite nur an Binärdateien, für die Sie das rechtliche Recht zur Überprüfung haben
- Eine kurze Notiz zu Ihrem Ziel: Sicherheitsaudit, Quellcode-Wiederherstellung, Interoperabilität, Reaktion auf Vorfälle oder Forschung
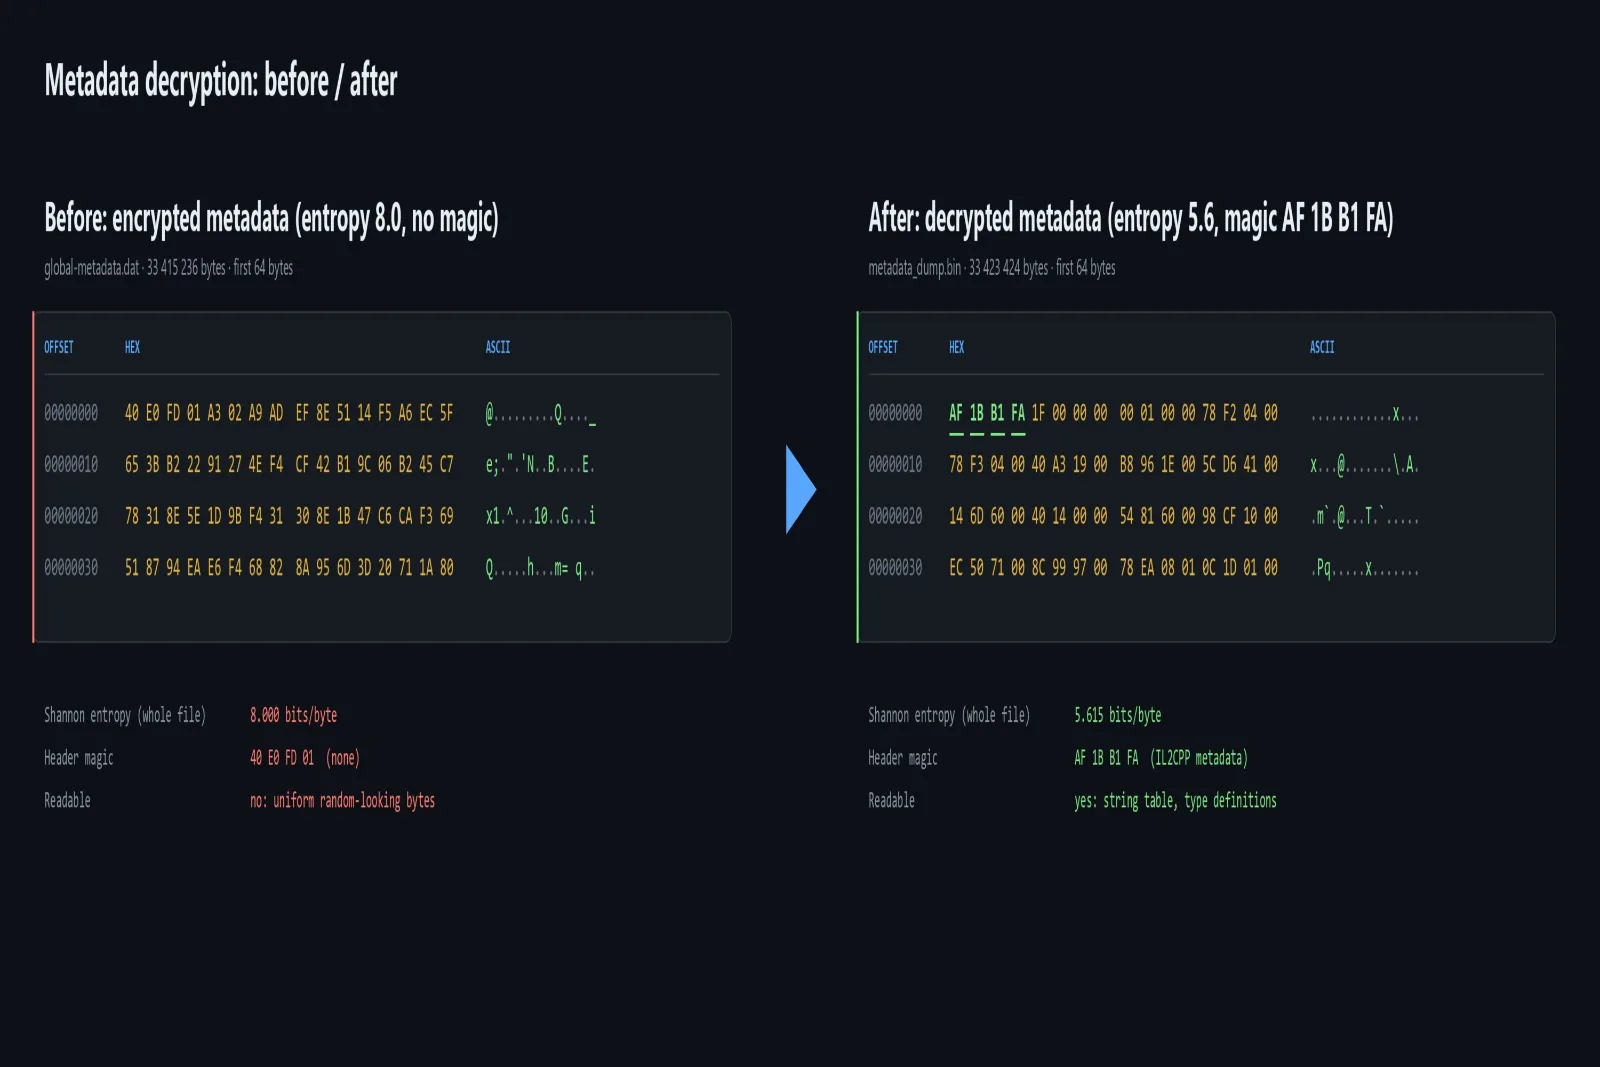
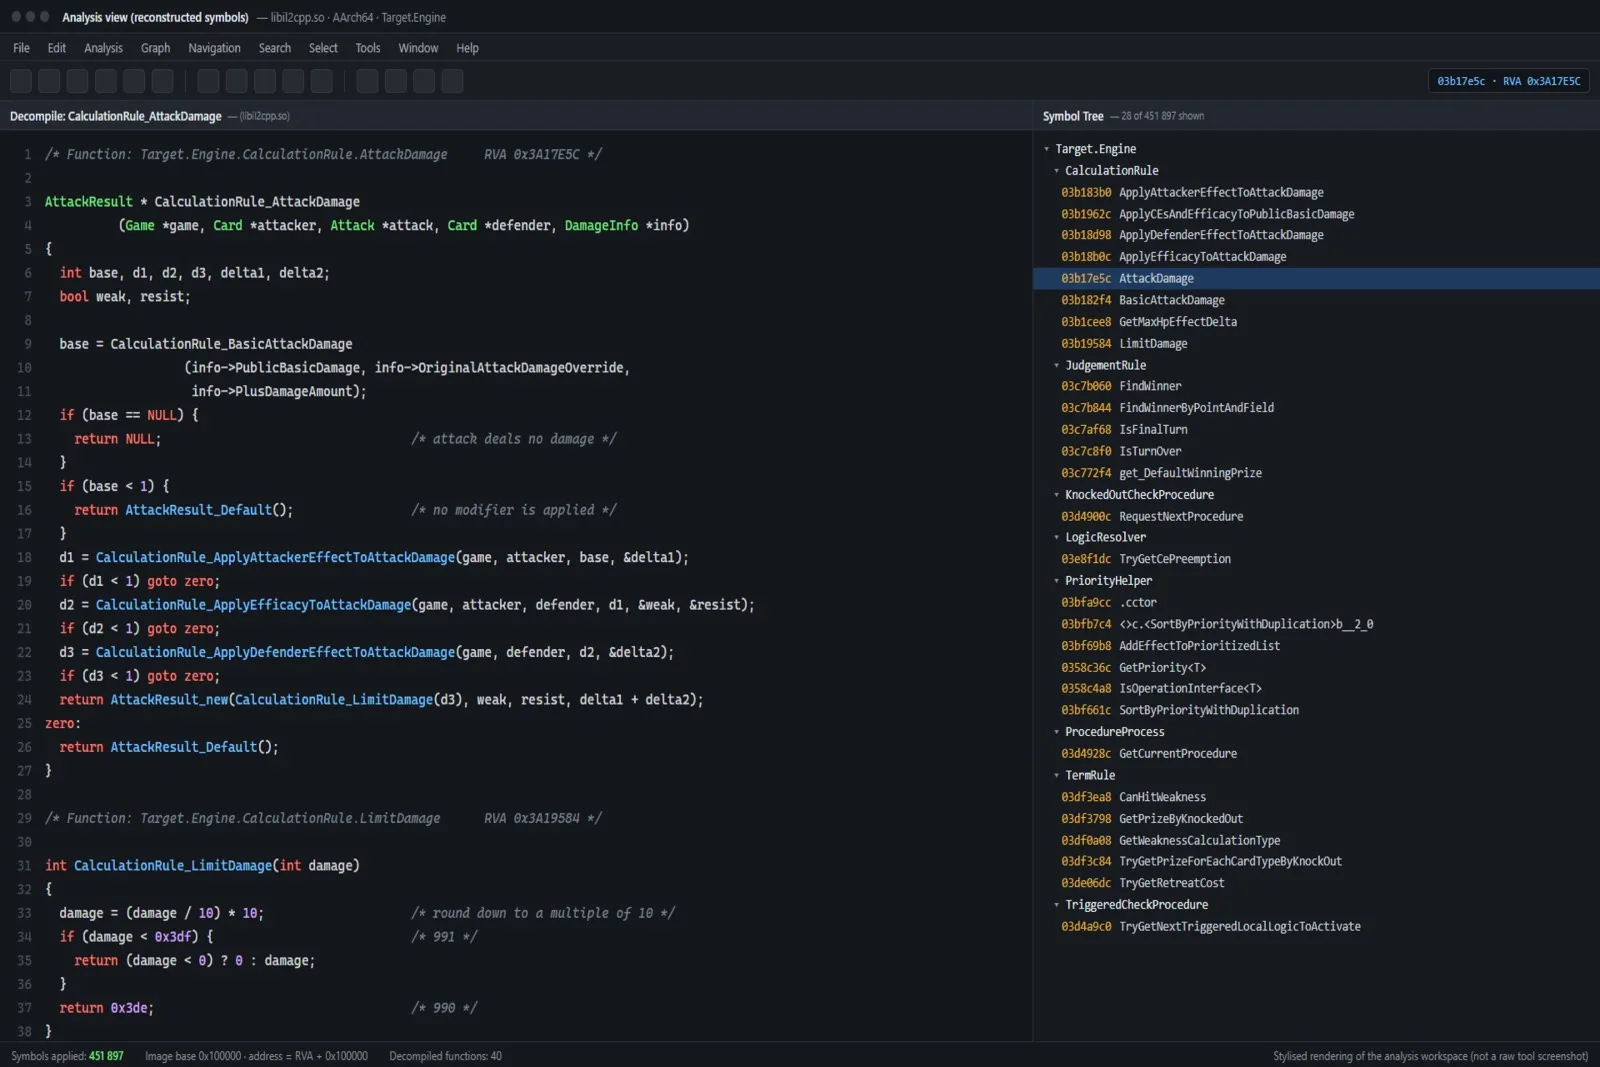
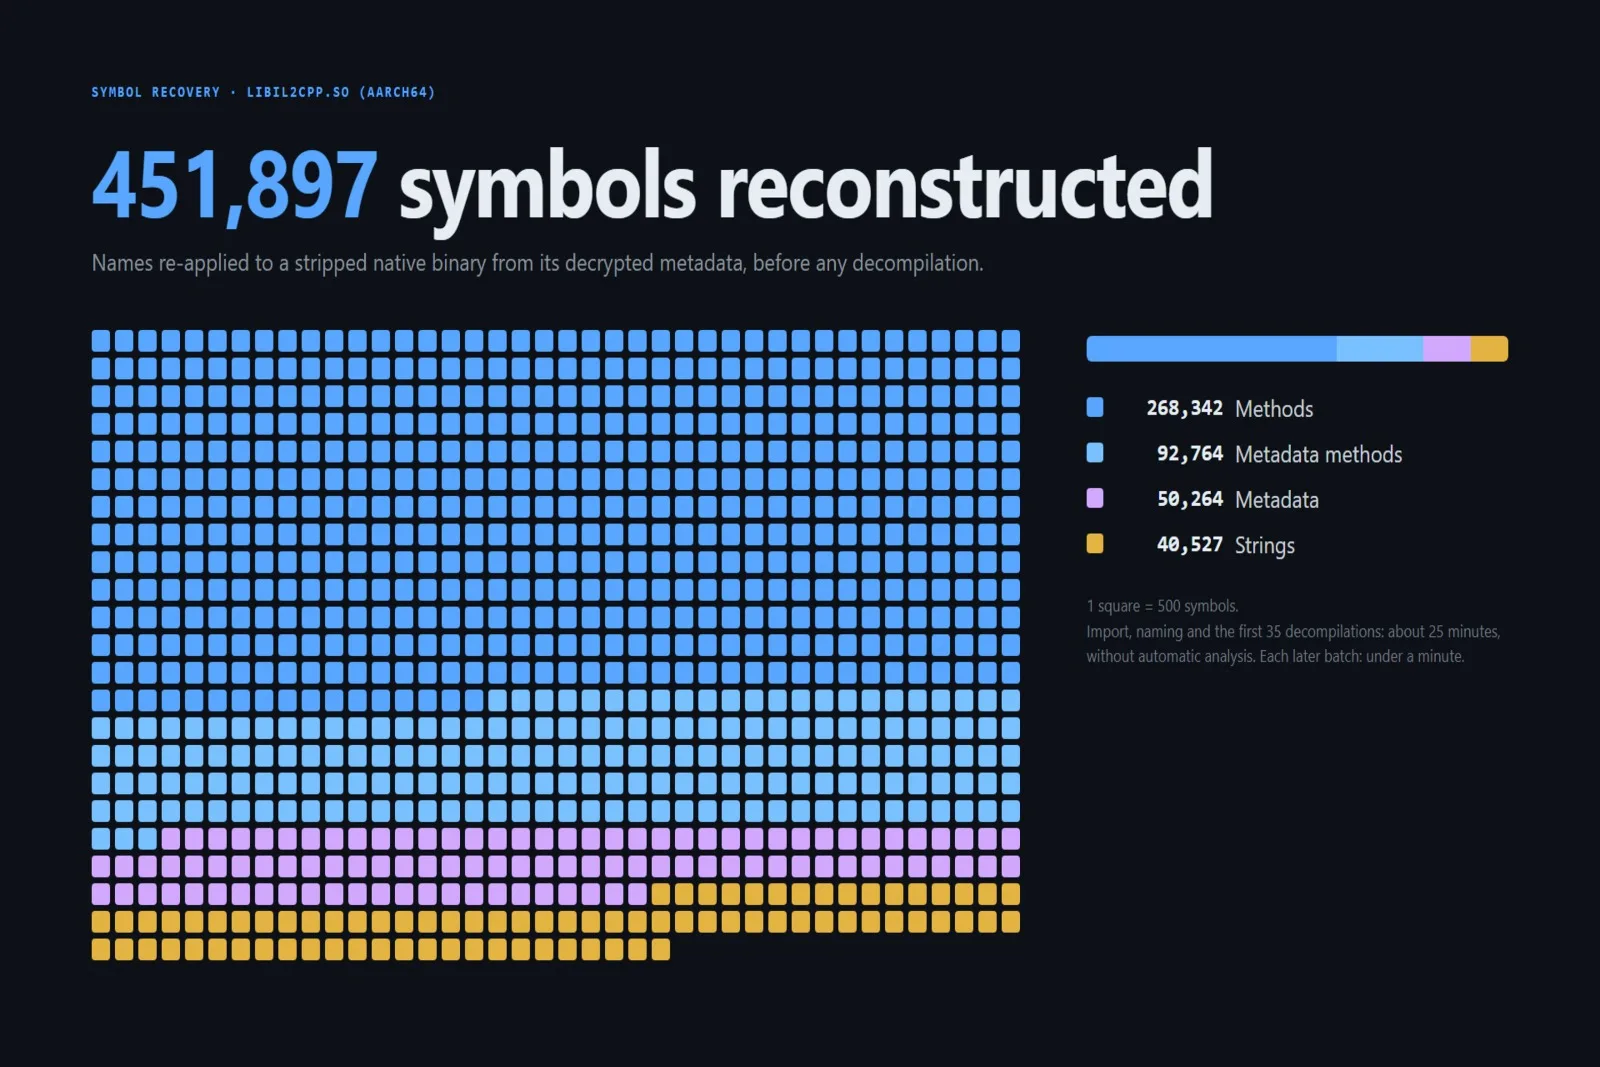
Ich habe eine komplette mobile Anwendung End-to-End reverse-engineert – von der extrahierten verschlüsselten Metadaten bis zur funktionierenden Rekonstruktion ihrer Geschäftslogik, validiert gegen den Live-Dienst. Dieselbe Strenge wende ich bei jeder Datei an, die ich analysiere.
Ich bin ein Reverse Engineer und Softwareentwickler mit praktischer Erfahrung in:
- **Binäranalyse**: Disassemblierung mit Ghidra und IDA, Speicher extrahieren, Entpacken, Deobfuskation
- **Protokollrekonstruktion**: Dekodierung proprietärer Netzwerkprotokolle, Verschlüsselungsschemata und Sitzungslogik
- **Logikrekonstruktion**: Wiederherstellung des vollständigen Anwendungsverhaltens aus Binärdateien, validiert durch 800+ automatisierte Tests
- **Entwicklung**: Rust, Python, C/C++, mit Fokus auf Leistung und Zuverlässigkeit
Ich habe eine komplette mobile Anwendung End-to-End reverse-engineert – von der extrahierten verschlüsselten Metadaten bis zu einer funktionierenden Rekonstruktion ihrer Geschäftslogik, validiert gegen den Live-Dienst. Dieselbe Strenge wende ich auf jede Datei an, die ich analysiere.
## Was macht das anders
- **Keine Black Box**: Jede Erkenntnis im Bericht wird durch Beweise (Adresse, Funktion oder Paket) untermauert
- **Lesbare Ausgabe**: Sie erhalten Pseudocode und Erklärungen in einfacher Sprache, keine rohen Disassemblierungs-Dumps
- **Umsetzbar**: Jeder Bericht endet mit konkreten Empfehlungen, nicht nur mit Beobachtungen
- **Vertraulich**: Dateien werden in einer isolierten Umgebung analysiert, nach der Lieferung gelöscht und niemals weitergegeben
## Wichtige Hinweise
- Ich analysiere nur Dateien, die Sie besitzen oder zu deren Überprüfung Sie gesetzlich berechtigt sind.
- Ich knacke keine Software, umgehe keine Lizenzen und helfe nicht, Schutzmaßnahmen für die unbefugte Nutzung zu umgehen.
- Bei Malware-Samples wird die Analyse in einer vollständig isolierten Sandbox durchgeführt – niemals auf einer Produktionsmaschine.
- NDA auf Anfrage erhältlich.
---
**Bereit zum Start?** Senden Sie mir die Datei und Ihr Ziel in einer Nachricht, und ich werde die Machbarkeit und den Zeitplan innerhalb von 24 Stunden bestätigen.
Zinner Qualitätsgarantie
Jeder Zinner wird überprüft und genehmigt, bevor er die Plattform beitritt.
Alle Dienstleistungen sind durch unser Qualitätssicherungsversprechen abgedeckt.
Ihre Zahlung ist geschützt, bis Sie die erbrachte Arbeit genehmigen.
Pakete vergleichen
| Merkmal | Basis | Standard | Premium |
|---|---|---|---|
| Dateigrößenlimit | Bis zu 10 MB | Bis zu 50 MB | Beliebige Größe |
| Analysetiefe | Nur statisch | Statisch + dynamisch (Sandbox) | Statisch + dynamisch + Netzwerk |
| Berichtslänge | 10–15 Seiten | 15–25 Seiten | 25–30+ Seiten |
| IOC-Liste | ✕ | ✓ | ✓ |
| Pseudocode-Rekonstruktion | Nur Hauptlogik | Schlüsselfunktionen | Alle Schlüsselfunktionen |
| Lieferzeit | 3 Werktage | 5 Werktage | 7–10 Werktage |
Portfolio
Beispiele für die Arbeit des Verkäufers im Zusammenhang mit diesem Zinn.
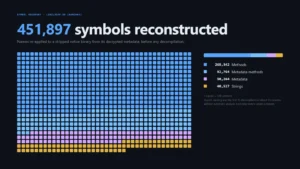
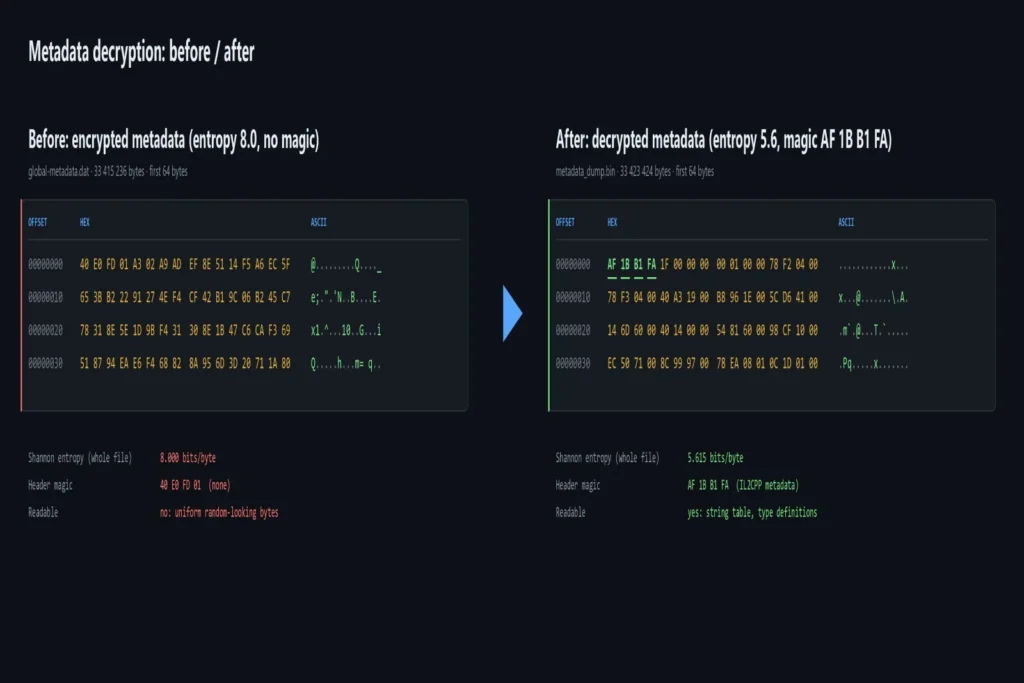
Binäranalyse & Logikrekonstruktion
End-to-End-Reverse-Engineering komplexer nativer Binärdateien. Vom Entschlüsseln geschützter Metadaten (IL2CPP/Unity) bis zur Rekonstruktion der vollständigen Anwendungslogik, validiert durch über 800 automatisierte Tests. Ich verwandle gestrippte, unlesbare Binärdateien in klare, strukturierte und verwertbare Informationen.
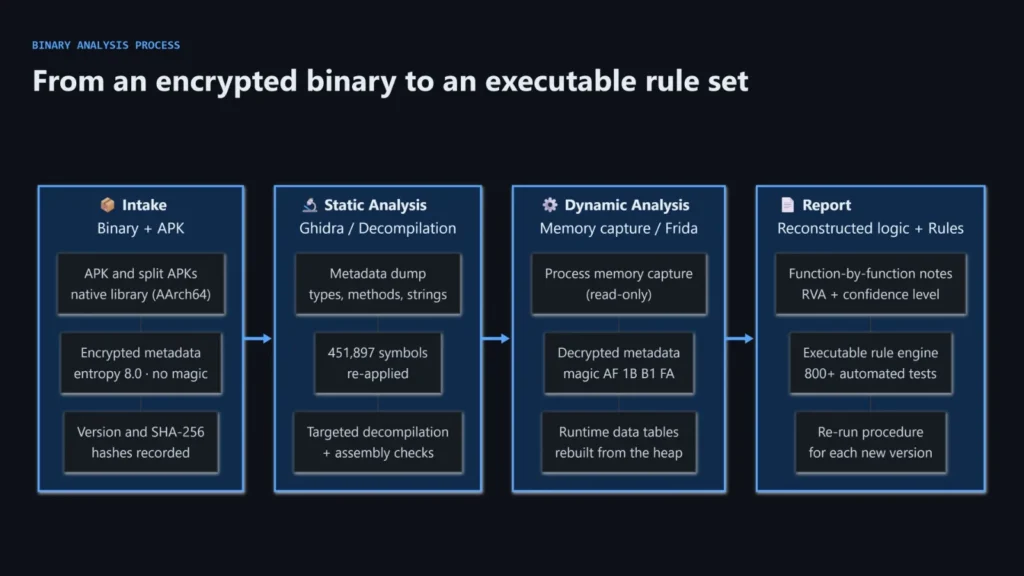
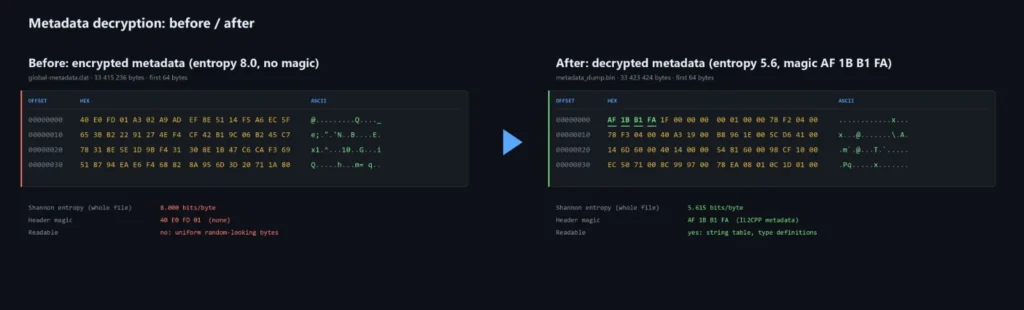
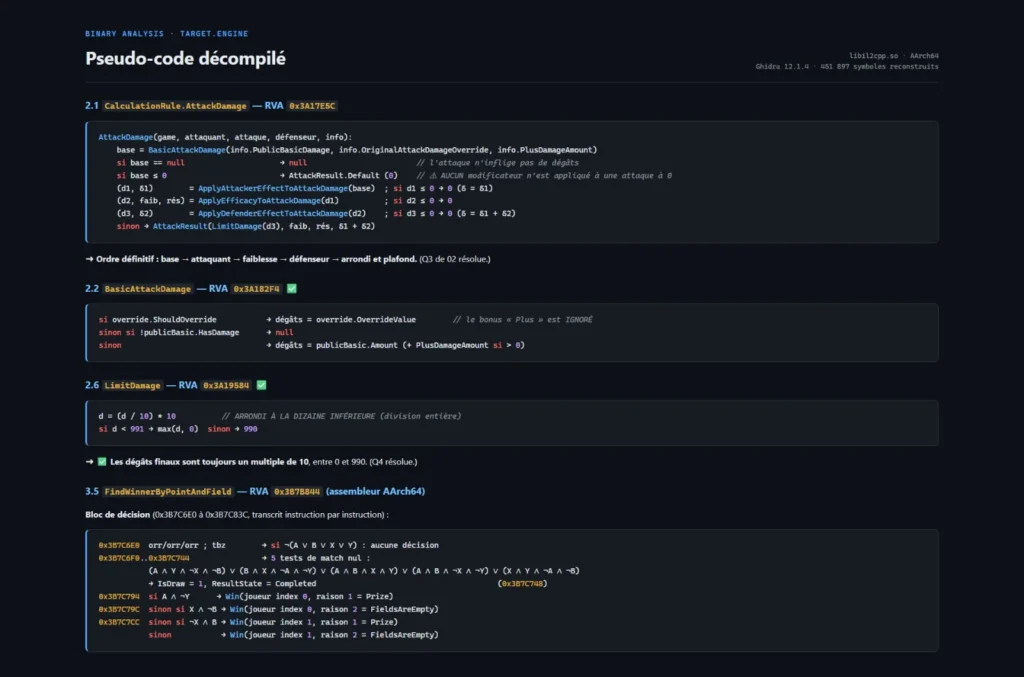
Entwicklung von Hochleistungs-Engines
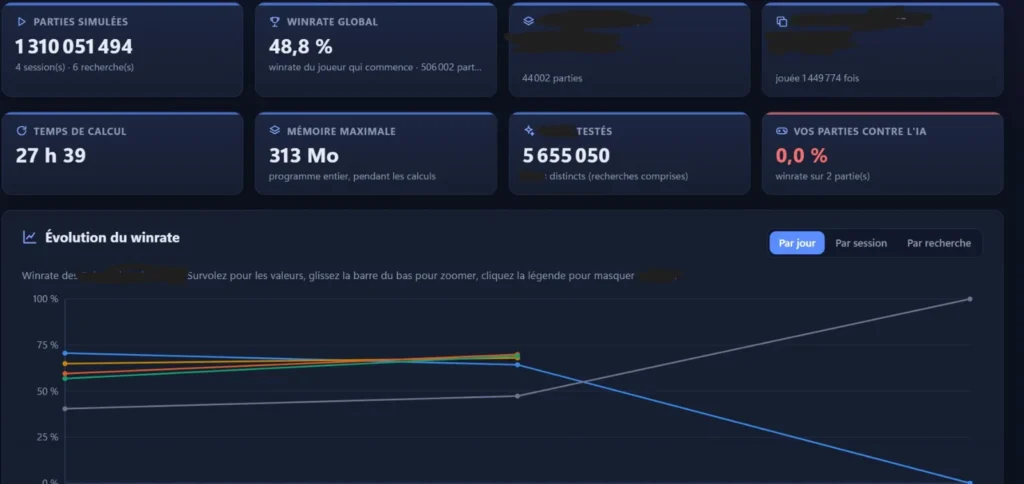
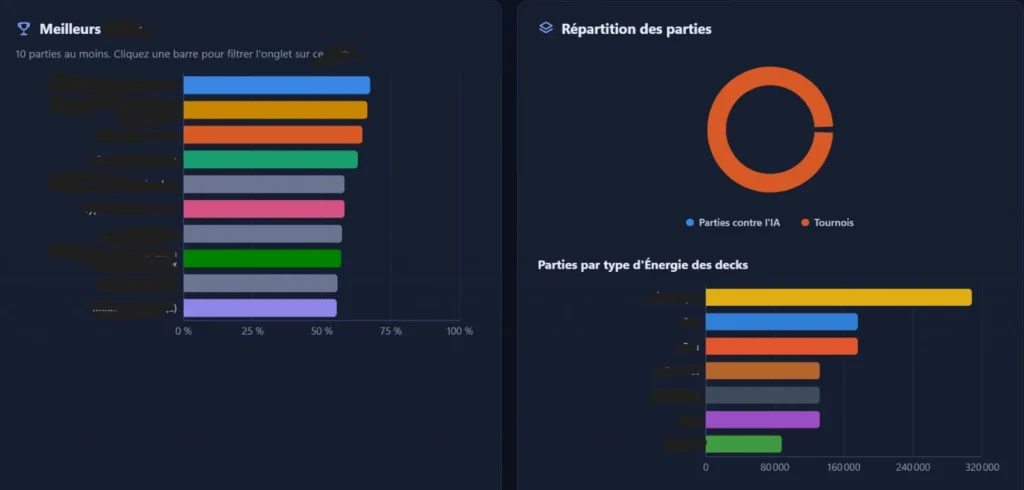
Entwicklung einer Hochleistungs-Simulations-Engine in Rust (fähig für 600,000+ Simulationen pro Minute) mit einer fortschrittlichen KI (MCTS) und einer vollständigen Desktop-Oberfläche (Tauri). Entwickelt, um komplexe, extrahierte Geschäftslogik mit 100% Genauigkeit strikt zu replizieren.
Datenextraktion & Binärparsing
Benutzerdefinierte Tools zur Extraktion strukturierter Daten aus komplexen, verschlüsselten oder proprietären Binärdateien. Von Rohspeichererfassungen und Binärheadern bis hin zu sauberen, produktionsreifen CSV- und JSON-Ausgaben. Ich schreibe robuste Python-Parser (nur Standardbibliothek), die Tausende von Datensätzen in einem einzigen Durchlauf verarbeiten können und unstrukturierte Dateien in verwertbare Datenbanken umwandeln.
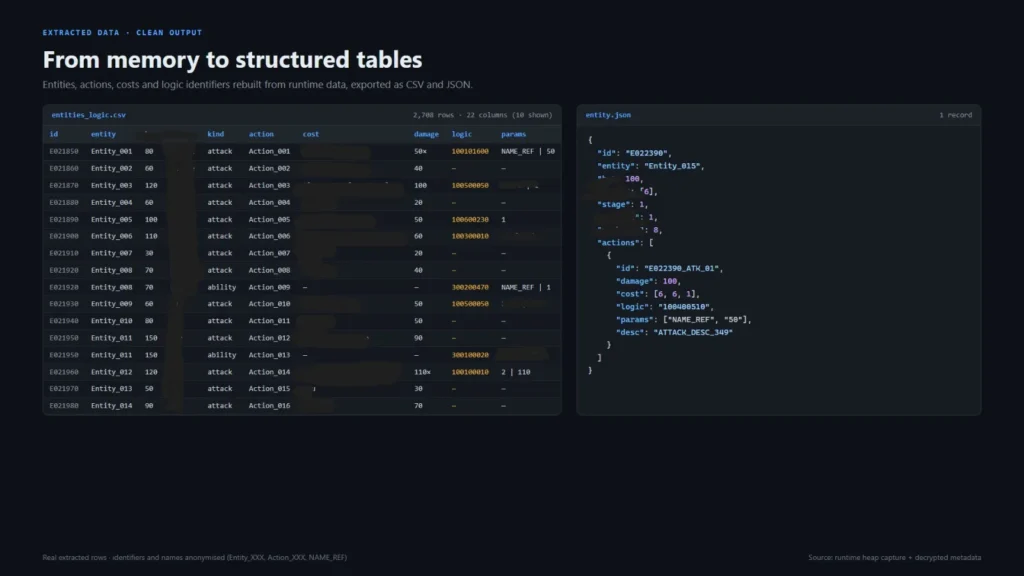
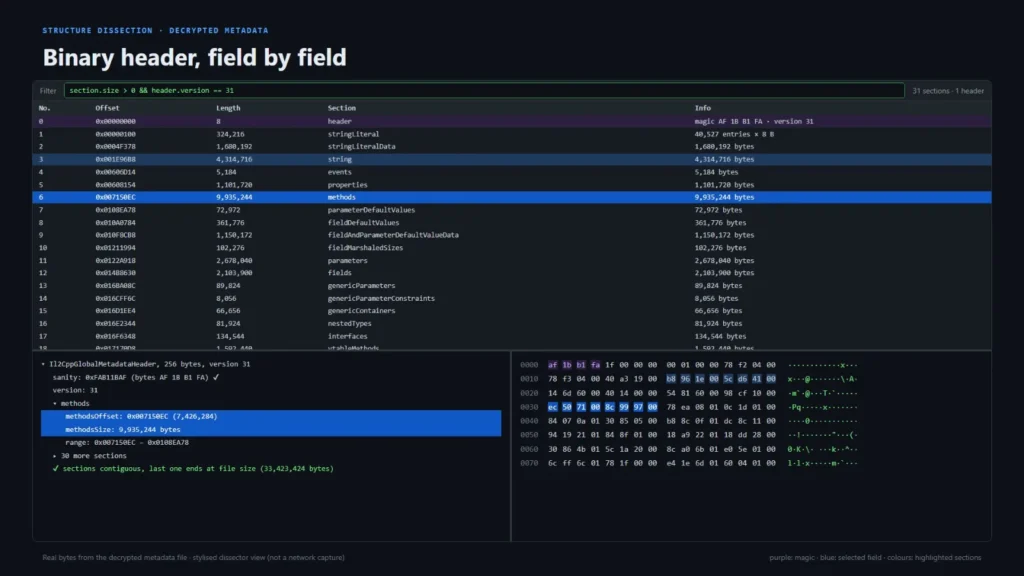
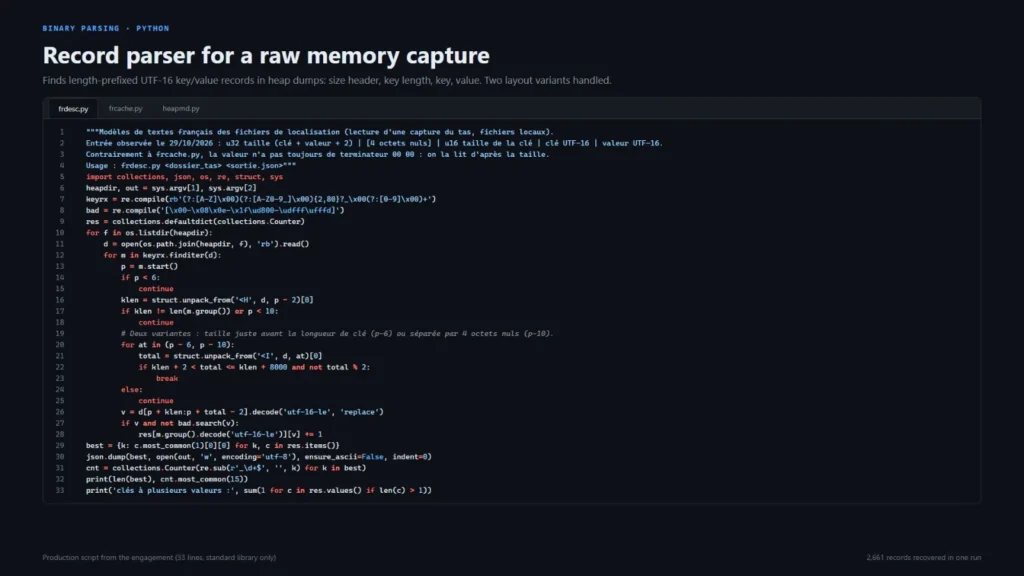
Zusätzliche Informationen
Tools & Tech Stack
Unterstützte Dateitypen
Servicedetails
Häufig gestellte Fragen
Absolut nicht. Ihre Binärdatei wird in einer isolierten Sandbox-Umgebung analysiert, die niemals mit einem Live-Netzwerk verbunden ist. Ich teile Ihre Dateien, Ergebnisse oder Projektdetails niemals mit Dritten. Alle Dateien werden 7 Tage nach der Lieferung dauerhaft von meinen Systemen gelöscht. Auf Anfrage unterzeichne ich auch NDAs (Geheimhaltungsvereinbarungen) ohne zusätzliche Kosten.
Ja. Entpacken und Deobfuskation gehören zu meiner Expertise. Wenn die Datei stark geschützt ist, kann das Advanced-Paket erforderlich sein. Ich überprüfe die Datei jedoch immer und bestätige die Machbarkeit innerhalb von 24 Stunden, bevor wir beginnen.
Ich biete ausschließlich schriftliche Kommunikation an, um eine detaillierte, nachvollziehbare Aufzeichnung aller Ergebnisse zu gewährleisten. Sie erhalten einen umfassenden PDF-Bericht und 7 Tage schriftlichen Q&A-Support nach der Lieferung. Dies garantiert, dass Sie alles schriftlich dokumentiert haben.
Sie erhalten einen klaren, strukturierten PDF-Bericht, der das Verhalten, die Logik und die Risiken der Datei erläutert. Je nach Paket erhalten Sie möglicherweise auch extrahierte Daten (CSV/JSON), eine Liste der Indicators of Compromise (IOCs) und Python-Skripte, die für die Analyse verwendet wurden.
Kundenbewertungen
Sehen Sie, was unsere Kunden über dieses Zinn sagen
Kategorien
Zinner Richtlinien
Verwandte Zinns
Ich werde eine maßgeschneiderte WordPress-Website entwerfen und entwickeln
Ich werde eine responsive WordPress-Website oder Landing Page erstellen
Ich werde einen professionellen automatisierten Shopify Dropshipping Store aufbauen